
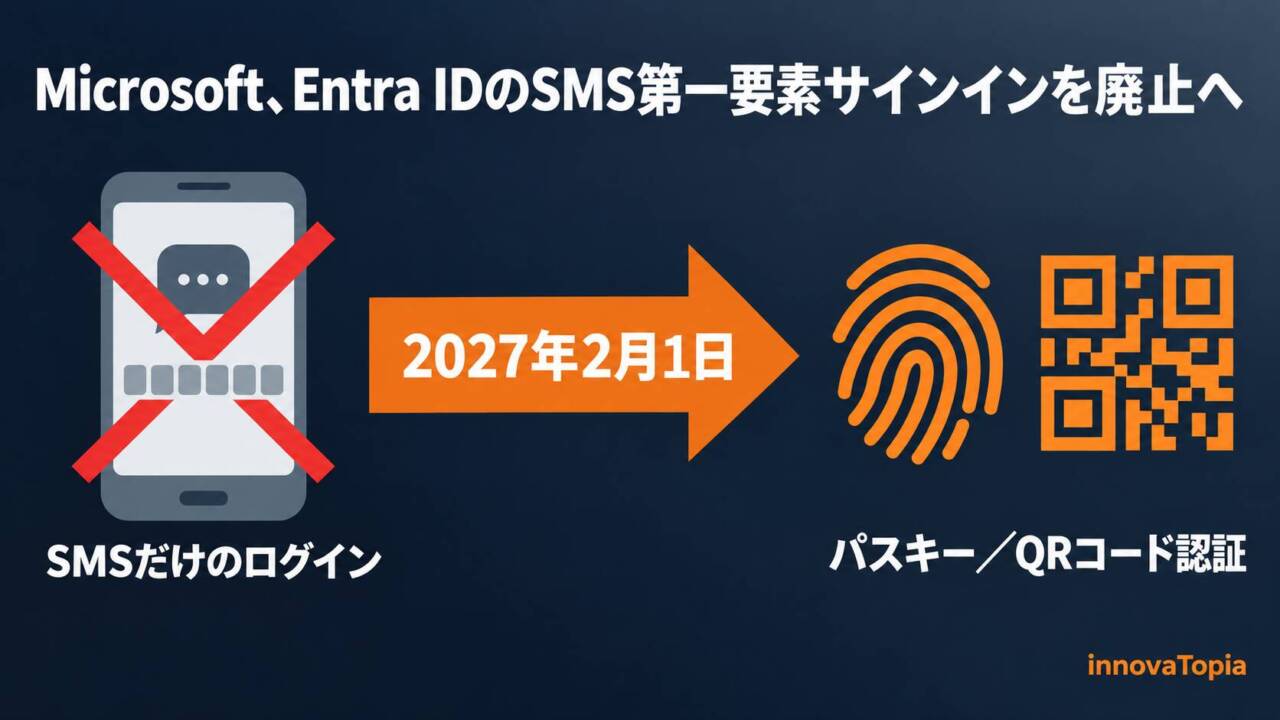
電話番号だけでサインインできる仕組みが、2027年2月1日に止まります。ただしMicrosoftの告知には期限が2つあり、片方は自社で通信事業者を手配すれば回避でき、もう片方は回避できません。この差を取り違えると、対応そのものを間違えます。
Microsoftは2026年9月18日、Microsoft Entra IDの従業員向けテナントで、SMSを第一要素とするサインインを2027年2月1日に廃止すると告知した。対象は全世界とGCCで、Azure AD B2CとMicrosoft Entra External IDは含まれない。電話番号とSMSワンタイムパスコードだけでサインインできなくなり、既存の設定は無効となる。他の認証方式を登録していないユーザーはサインインできなくなる。
自社で手配した通信事業者からSMSを配信する構成でも、第一要素としての利用は廃止される。Entra ID Freeテナントでは2026年8月11日に先行して終了した。代替としてパスキー、QRコード認証、FIDO2セキュリティキーが示されている。
From:  Microsoft Entra ID to Block SMS First-Factor Sign-Ins Worldwide in February 2027
【編集部解説】
止まるのは、ユーザー名もパスワードも入れないログイン
はじめに、何が止まるのかをはっきりさせておきます。
SMSの第一要素サインインは、サインイン画面に電話番号を入れると6桁のコードが届き、それを入力すれば認証が完了する方式です。ユーザー名もパスワードも使いません。Microsoftがこの仕組みを用意したのは、共有端末で働く現場の従業員のためでした。IDとパスワードを個人が覚えて打ち込む前提が置けない職場は、実際にあります。
パスワードを入れたあとにSMSのコードを入れる多要素認証(MFA)とは、別の機能です。名前が似ているうえに、どちらもSMSでコードが届くため、現場では同じものとして扱われがちです。今回廃止されるのは前者、つまり入口そのものがSMSになっている構成です。
内部の識別子は SignInNoPassword。パスワードのないサインイン、という名前がそのまま付いています。
期限は2つあり、混ぜると読み違える
この告知と並走して、Microsoftはもう1つの廃止を進めています。Microsoft自身がMFA用にSMSと音声通話を配信するサービスをやめる、というものです。
こちらは2027年2月1日に大半のユーザーが対象となり、グローバル管理者と外部ユーザーだけが2027年7月1日まで猶予されます。内部のゲストユーザーは7月ではなく2月の組に入ります。
同じ2027年2月1日という日付を共有しているため、1つの話に見えます。ただ、効き方が違います。第一要素の廃止は、その入口が閉じること。MFA用配信の廃止は、Microsoftが電話回線を用意するのをやめることです。
後者には道が残されています。自社で通信事業者を手配すれば、SMSと音声をMFAの手段として使い続けられます。Microsoft Security Storeで事業者を選ぶ形で、選定と設定は2026年10月30日から可能になる予定です。Microsoftは、2月1日の少なくとも4週間前までに設定を終えることを推奨しています。
通信事業者を自分で手配しても、入口は戻らない
ここが今回の告知でもっとも実務に響く一文です。自社手配の通信事業者を使ってSMSをMFAとして継続する場合でも、第一要素としてのSMSサインインは廃止の対象になると、Microsoftは明記しました。
配信の主体を替えれば済む話ではない、という線引きです。
理由は方式そのものにあります。偽サイトが利用者と正規サイトのあいだに入って通信を中継するAiTM型の攻撃では、SMSで届いたコードもその場で正規サイトへ渡されてしまいます。SMSのコードやパスワードのように、偽サイトの画面へ入力できてしまう認証情報は、この中継を止められません。
SMSを2つ目の要素として使う場合、前にパスワードという関門が立ちます。ただしAiTM型の攻撃では、パスワードとSMSコードが同じセッションで両方とも中継され得ます。第一要素のSMSはさらに手前にあり、電話番号とコードだけで認証が完結します。入口が1つしかない構造です。
パスキーが代替として置かれている理由も、ここにあります。FIDOの規格に基づくパスキーは、登録先のサイトに結びついた公開鍵暗号を使います。秘密鍵は端末内に保持されるか、暗号化された状態で資格情報ストアを通じて同期されます。偽サイトへ渡して再利用できる共有の秘密がそもそも存在しないため、AiTM型のフィッシングに強い方式です。
時計はすでに動いている
2027年2月1日まで、およそ4か月です。そして、この移行はもう始まっています。
Entra ID Freeテナントでは、SMSの第一要素サインインは2026年8月11日に終了済みです。Microsoftはこのときの理由を、この方式を狙った不正行為の増加と説明していました。新規に作成されるテナントでも、すでに有効化されなくなっています。
さらに2026年9月1日、パスキーを既定の認証体験とする展開が始まりました。SMSまたは音声が有効なユーザーは自動的にパスキーの対象へ加えられ、MFAのサインイン時に登録を促されます。Microsoftは、変更がすべてのテナントへ届くには時間がかかり、段階的に展開されるとしています。この促しは既定では何度でも後回しにできる仕様です。
移行作業のあいだだけ自動有効化を止めたい場合は、Microsoft Graphのbetaエンドポイントで、認証方式ポリシーの optOutSettings.passkeyDynamicMigration を true にすることで一時的に外れられます。ただし、期限後の強制適用そのものはオプトアウトできません。2027年2月1日以降、Microsoft提供のSMS・音声だけに依存し、自社手配の通信事業者へも移行していないユーザーは、サインインの途中でパスキーの登録を求められ、登録を終えるまで先へ進めません。逆に、期限前に事業者の設定と移行を済ませていれば、この登録要求の対象にはなりません。
最初の作業は、人数を数えること
最初に必要なのは、影響範囲を分けて数えることです。第一要素のSMSに依存している人と、MFAでMicrosoft提供のSMS・音声に依存している人は、同じ電話番号を使っていても、確認の方法も移行先も違います。まとめて数えると、たいてい手戻りになります。
Microsoftが公開しているPowerShellスクリプトは、SMSと音声の認証方式ポリシーの状態と適用範囲を調べるものです。対象のグループ、除外のグループ、ポリシーに直接指定されたユーザーをCSVへ書き出し、廃止の日程に沿った影響のまとめを表示します。グループのメンバーまでは展開しないため、実際に影響を受ける人数や、各人の登録済み認証方式、サインインの実績はこれだけではわかりません。実行にはグローバル閲覧者、認証ポリシー管理者、セキュリティ閲覧者のいずれかの権限が必要です。
編集部としては、第一要素のSMSだけに頼っている人と、使えるMFAがMicrosoft提供のSMS・音声だけという人を、先に分けて把握しておくことを勧めます。電話番号を外す判断には、もう1つ確認が要ります。Microsoft提供のSMS・音声配信の廃止は、MFAだけでなくセルフサービスパスワードリセットにも及びます。自社手配の通信事業者へ移行しないのであれば、パスワードを忘れたときの復旧経路がMicrosoft提供の電話番号認証に残っていないかを、あわせて見ておく必要があります。
日本の事情に引き寄せると、この方式が入っている可能性が高いのは小売、物流、介護、建設といった現場です。社用のスマートフォンが配られていない、端末を複数人で共有している、パスワードを忘れたときの復旧手順が電話番号に紐づいている。そうした職場ほど、SMSの第一要素サインインは便利な選択肢でした。ここは公表されたデータのある話ではなく、方式の性格から見た筆者の見立てです。
Microsoftがそこへ差し出している代替が、QRコード認証です。管理者が用意するQRコードと8桁から20桁のPINを組み合わせる方式で、利用者個人の電話は要りません。現在の対応はiOS/iPadOSとAndroidの端末に限られ、デスクトップのアプリやブラウザーでは使えません。初めてQRコードでサインインする前に、既存の方式で一度サインインしておく必要もあります。PINを知識の要素とする単一要素の方式であるため、Microsoftは条件付きアクセスと組み合わせて使うことを勧めています。現場から認証を取り上げるのではなく、電話番号を前提にしない形へ置き換えるという設計です。
気づけるのは、受け取る経路を整えた組織
最後に、この告知の届き方について触れておきたいと思います。
2027年2月1日という日付を伝えているのは、Microsoft 365メッセージセンターに置かれた MC1474104 という投稿です。公開は2026年9月18日。メッセージセンターの投稿は、メールのダイジェストやモバイルの管理アプリ、Planner、Graph APIへも展開できます。ただし受け取る担当と経路を組織の側で整えていなければ、告知に出会わないまま日が過ぎます。
公開されているMicrosoft Learnの側では、SMSサインインの設定手順のページに、フィッシング耐性のある方式への移行を勧める案内が置かれています。ただし2026年9月22日時点で、このページに2027年2月1日という廃止日は載っていません。
ID基盤の廃止は、気づいた組織と気づかなかった組織のあいだに、朝になってサインインできるかどうかという差を作ります。自社のEntra IDを外部のベンダーに任せている場合、メッセージセンターを誰が読んでいるのかは、いま確かめておく価値のある問いです。
電話番号に預けてきたものを、降ろす日付として
携帯電話の番号は長いあいだ、本人確認の代わりを務めてきました。その番号が届く端末を持っている人が本人である、という前提です。SIMの差し替え、番号の再割り当て、通信の傍受。この前提が崩れる経路は、ここ数年で十分に知られるようになりました。
2027年2月1日は、締切として読むと重い日付です。ただ、移行先によっては、コードが届くのを待つ時間がなくなります。QRコードとPIN、顔や指紋で解除するパスキー。現場に合う方式を選べることが、この移行の側にある利点です。
移行の重さは、期限までに数えた人数の分だけ軽くなります。数え始めるのに、2026年9月はまだ早すぎない時期です。
【関連記事】
日立ソリューションズ、フィッシング対策で「YubiKey」提供開始
AiTM攻撃ではSMSやアプリのワンタイムパスワードが中継される。物理キーによるフィッシング耐性認証の国内提供を伝えた記事。
Yahoo! JAPAN ID、ログイン方法を「パスキー」に一本化
国内の大規模IDサービスがパスキーへ一本化する動き。SMS認証を段階的に終える点で、今回のEntra IDと同じ方向を向く。
OpenAI、「Advanced Account Security」でパスキーを必須化
OpenAIがパスキーを必須とする設定を導入した事例。電話番号に依存しない認証への移行が各社で進んでいることがうかがえる。
SIMスワップ詐欺10倍増、英政府がパスキー全面導入へ
SIMスワップ詐欺の急増と、英国政府によるパスキーの全面導入。電話番号を本人確認に使う前提が崩れる経路を、具体的に示している。
【編集部後記】
Microsoftが公開しているスクリプトのリポジトリには、廃止日が1月28日と書かれています。LearnもメッセージセンターもMC1474104も2月1日で揃っているので、リポジトリ側の古い記載なのでしょう。差は3日です。
ただ、この3日に気づくまでに、公式の資料を4か所開きました。日付が1つに揃っていない状態で移行を始める組織は、どちらに合わせるでしょうか。早いほうに寄せるのが安全ですが、そう判断するには、まず食い違いの存在に気づける必要があります。
【用語解説】
SMS第一要素サインイン
ユーザー名もパスワードも入力せず、登録した電話番号に届く6桁のコードだけでサインインする方式。共有端末で働く現場の従業員向けにMicrosoftが用意した。内部の識別子は SignInNoPassword。
多要素認証(MFA)
パスワードなど1つ目の要素に加え、別の要素で本人確認を行う仕組み。SMSは長く2つ目の要素として使われてきた。
ワンタイムパスコード
1回限り有効な確認コード。SMSやアプリで配信される。
パスキー
FIDOの規格に基づく、パスワードを使わない認証情報。登録先のサイトに結びついた公開鍵暗号を使う。端末内に保持されるものと、暗号化して資格情報ストア間で同期されるものがある。
FIDO2セキュリティキー
USBやNFCで使う物理的な認証デバイス。パスキーと同じ規格に基づく。
AiTM
Adversary-in-the-Middle。偽サイトが利用者と正規サイトの通信を中継し、入力された認証情報をその場で正規サイトへ渡す攻撃。
認証方式ポリシー
テナント内で、どの認証方式を誰に許可するかを定めるEntra IDの設定。英語表記は Authentication Methods Policy。
QRコード認証
管理者が発行するQRコードと8桁から20桁のPINでサインインする方式。PINを知識の要素とする単一要素の方式で、現場の従業員と共有端末を想定している。
条件付きアクセス
場所や端末の状態などの条件に応じて、アクセスの可否や追加の確認を制御するEntra IDの機能。
セルフサービスパスワードリセット
利用者が自分でパスワードを再設定できる仕組み。本人確認に電話番号を使う構成が多い。
テナント
組織ごとに割り当てられるEntra IDの単位。
GCC
Government Community Cloud。米国政府機関向けに提供されるクラウド環境。
内部ゲストユーザー
自社のテナント内に作成された、外部の人のアカウント。今回の日程では外部ユーザーと扱いが分かれる。
Entra ID Free
Entra IDの無償プラン。
メッセージセンター
Microsoft 365管理センターにある、仕様変更や廃止の告知が掲載される場所。
Microsoft Graph
Microsoft 365やEntra IDの設定を操作するためのAPI。betaエンドポイントは正式版になる前の機能を扱う。
Azure AD B2C/Microsoft Entra External ID
顧客向けのID基盤。従業員向けのEntra IDとは別で、今回の廃止の対象外。
【参考リンク】
Passkeys by default and retirement of Microsoft-provided SMS and voice authentication|Microsoft Learn(外部)
SMSと音声の廃止日程、パスキーの既定化、自社手配の通信事業者への移行手順までをまとめたMicrosoftの公式ページ。
FAQ for Microsoft-provided SMS and voice retirement|Microsoft Learn(外部)
廃止の対象範囲、移行にかかる費用、一時的なオプトアウト、ブロッキングが起きる条件までを一問一答の形で示した公式のFAQ。
SMS-based user sign-in for Microsoft Entra ID|Microsoft Learn(外部)
SMS第一要素サインインの仕組みと設定手順、必要なライセンス、Entra多要素認証と併用できないなどの既知の制約を説明する。
Microsoft Entra ID の QR コード認証方法|Microsoft Learn(外部)
QRコードとPINによる認証の仕様をまとめた公式ページ。PINの桁数、対応する端末、初回サインインの要件などの制限も記されている。
microsoft/entra-sms-voice-usage-analyzer|GitHub(外部)
SMSと音声の認証方式ポリシーの状態と適用範囲を調べる、Microsoft公式のPowerShellスクリプト。実行に必要な権限も記載。
MC1474104|Microsoft 365 Message Center Archive(外部)
管理者しか閲覧できないMC1474104の全文を保持する非公式のアーカイブ。公開日や過去の版との差分もあわせて確認できる。
【参考記事】
Microsoft reminds admins to migrate Entra ID users to passkeys(外部)
廃止の告知を受けた報道。代替となる認証方式と、移行しなかった場合に利用者と管理者の双方に起きることを簡潔にまとめている。
MC1474104 Microsoft Entra ID Follow-up on SMS first-factor sign-in retirement and upcoming changes(外部)
MC1474104の全文に加え、管理者と利用者それぞれが受ける影響の評価と、対応の緊急度をどう判断するかの材料を掲載している。
Microsoft Entra ID: Follow-up on SMS first-factor sign-in retirement and upcoming changes(外部)
MC1474104の内容をMicrosoft 365管理者向けに整理した記事。関連する過去の告知への導線もあり、経緯を追いやすい。
Microsoft Is Retiring SMS and Voice MFA in Entra ID: Your Migration Playbook (and How to Buy More Time)(外部)
Microsoft提供のSMS・音声によるMFA廃止について、対象者の洗い出しから一時的なオプトアウトまでを追った実務者向けの解説。
Passkeys by default and retirement of Microsoft-provided SMS and voice authentication(更新差分)(外部)
Microsoft Learnの更新差分を追い、2027年2月1日と7月1日で対象となる利用者がどう分かれるかを抜き出して示している。