
パスワードは変えられても、免許証に写った顔や生年月日は変えられません。タイムズカーの第2報で漏えいの対象に挙がったのは、いまの会員だけではありませんでした。退会した人や、入会を完了していない人まで含まれています。件数の大きさより先に、その人たちの情報がなぜまだシステムにあったのかを見ていきます。
タイムズモビリティとパーク24は2026年9月28日、カーシェアリングサービス「タイムズカー」のWebシステムへの不正アクセスについて第2報を公表した。9月25日9時07分に検知し、26日7時25分までに侵入経路と攻撃元との通信を遮断した。システムに保存されていた会員情報の一部を第三者が取得したことを確認し、漏えいしたアカウント数は約660万件である。
対象には現会員に加え、退会済みの人と入会手続きが完了していない人も含まれる。漏えいした情報は氏名、住所、生年月日、運転免許証画像などの本人確認書類情報、復元できない形式で保管していたパスワード、WESTER IDなど計9件の連携サービスIDである。クレジットカード情報は漏えいしておらず、現時点で情報の公開や不正利用は確認されていない。
From:  「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)
【編集部解説】
約660万件という数字が先に目に入りますが、第2報で見ておきたいのは、その660万件に誰が含まれているかです。
対象者の欄には、いまの会員だけでなく、退会した人と、入会を申し込んだものの手続きが完了しなかった人が並んでいます。漏えいした項目には、運転免許証の画像などの本人確認書類情報もあります。項目は対象者によって異なるとされ、誰のどの情報が取得されたかの内訳は公表されていません。それでも、もう使っていないサービスの元会員や、入会を完了していない人までが対象に入ったことは、今回の事案の大きな特徴です。
まず、公表の速さには触れておきたいと思います。9月25日の朝に不正アクセスを検知し、同じ日のうちに第1報で漏えいの可能性を公表しました。翌26日の朝には経路の遮断を終え、検知から3日後の第2報では「可能性」を「取得を確認」に改め、件数と対象者の範囲まで示しています。第1報で「など」とされていた項目も、第2報で具体的になりました。
その過程で、記載の中身も動いています。第1報の項目にあった「会員番号」は、第2報の一覧には見当たりません。一方で第2報の記載には、パスワードの項目と、タイムズビジネスサービス会員、入会未完了の人が加わりました。調査が進むにつれて書き換わる数字と項目だと受け止めておくのが、続報の読み方としては自然です。
では、なぜ退会した人の情報が残っていたのでしょうか。タイムズカーのFAQは、退会後およそ7年間は情報を保管し、その後に消去すると説明しています。理由として挙げているのは、法令上の取引記録の保管義務です。退会しても、すぐにすべてが消えるわけではありません。ただし、FAQは「個人情報」と一括して説明しており、項目ごとの保管期間までは示されていません。
入会手続きが完了しなかった人については、事情が少し異なります。サービスの利用開始に至らなかった人の情報を、どの範囲で、いつまで保管する設計だったのかは、今回の公表資料からは読み取れません。
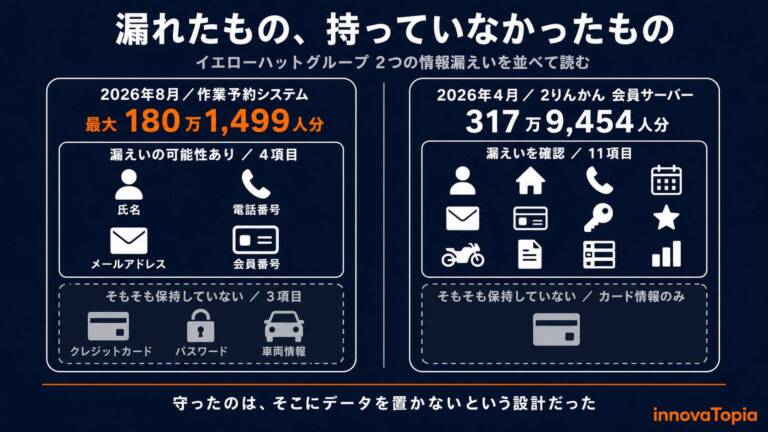
innovaTopiaではこの1か月、漏えいの「範囲」がどこで決まるのかを続けて取り上げてきました。イエローハットの事案では、クレジットカード情報やパスワードを当該システムで保持していなかったため、漏えいの可能性は4項目にとどまりました。あいの風とやま鉄道の事案でも、被害を受けた座席管理システムはクレジットカード情報を保持しておらず、カード決済は別会社の独立したシステムで処理されていました。
今回の事案は、そこにもう1つの軸を加えています。どこに置くかに加えて、いつまで持つか。保管期間の設計は、漏えいしたときに誰が当事者になりうるかを左右します。
この軸を免許証の画像に当てはめると、重みが変わります。パスワードは変えられますが、顔写真や生年月日は変えられません。タイムズカーは、入会時に運転免許証の写しを求める理由を、国土交通省の通達によってレンタカー事業者には貸渡しの記録を保管する義務があり、最新で正確な免許情報が必要なためだと説明しています。運転資格を確かめ、その記録を残すことは、サービスの前提です。そのうえで、確認に使った画像をどの期間、どの形で持ち続けるかは、設計の問いとして残ります。
利用者の側でいま気をつけたいのは、本物の氏名や住所が書かれた連絡が届きうることです。タイムズカーは、メールやSMS、電話でパスワードやクレジットカード情報を尋ねることはないとしています。名前が合っていても、公式の連絡とは限りません。
連携サービスIDの1つとして名前が挙がったWESTER IDについて、JR西日本は、自社のシステムへの不正アクセスはなく、WESTERのパスワードは同社が管理しているため本件で流出するものではないと説明しています。そのうえで、ほかのサービスと同じパスワードを使っている人には、変更を検討するよう呼びかけています。
タイムズモビリティとパーク24は、実施済みの対策と中長期の対策を、実施時期とあわせて続報で公表するとしています。オンラインで完結するサービスが増え、本人確認を求められる場面は広がり続けています。記録すべき事実は残しつつ、画像そのものを持ち続ける期間はできるだけ短くする。そうした設計が標準になっていくのかどうか。660万件という規模で起きた今回の事案は、業界全体でその問いを考える契機になるはずです。
【関連記事】
【解説】イエローハット180万人漏えい|4項目で止まった理由
イエローハットWEB作業予約システムへの不正アクセスで、漏えいの可能性がある項目が4つにとどまった理由を読み解いた解説記事。
【解説】東京メトロ・京王・あいの風とやま鉄道でサイバー被害|運行に影響なし
鉄道事業者3社で相次いだサイバー被害を時系列で整理した解説記事。あいの風とやま鉄道の座席管理システムの事案も扱っている。
Gyazoに不正アクセス、ユーザー情報約2,362万件と画像メタデータ約4.9億件が流出
Gyazoへの不正アクセスで、ユーザー情報約2,362万件と画像メタデータ約4.9億件が流出した事案を扱い、漏えい等報告にも触れた記事。
【編集部後記】
タイムズカーのFAQには、マイナ免許証を持つ人向けにアップロード方法を案内するページがあります。そこでは、警察庁の「マイナ免許証読み取りアプリ」で取得した免許証画像でなければ受け付けないとされています。
ICチップから読み取った情報も、この手順では画像の形で事業者に渡ることになります。本人確認の入り口がデジタルになっても、事業者の手元に残る形は、紙のコピーとそれほど変わらないのかもしれません。確認のあとに何を残すのかという問いは、マイナ免許証の時代にもそのまま持ち越されています。
【用語解説】
本人確認書類情報
本人であることを確かめるために提出を受けた書類に関する情報。第2報では「運転免許証画像 等」と例示されている。
連携サービスID
タイムズカーと連携する外部サービスの会員ID。第2報では、JR西日本グループの会員サービス「WESTER ID」など計9件とされている。
貸渡しの記録(貸渡簿)
レンタカー事業者が備える記録。国土交通省の通達に基づき、借受人や運転者の氏名・住所、運転免許の種類と運転免許証の番号などを記載する。
【参考リンク】
タイムズカー(外部)
カーシェアリングサービス「タイムズカー」の公式サイト。今回の第2報のほか、会員向けの問い合わせ窓口やFAQを掲載している。
パーク24株式会社(外部)
タイムズカーを運営するタイムズモビリティの親会社。ニュースリリースのページで、本件の第1報と第2報をそれぞれ公表している。
WESTERポータル(外部)
JR西日本グループの会員サービスのポータル。本件で連携サービスIDに含まれたWESTER IDについて、同社の見解を告知している。
【参考記事】
「タイムズカー」会員情報約660万件漏えい 運転免許画像など 不正アクセスで(外部)
第2報の発表内容を伝える記事。約660万件という件数、運転免許証画像などの漏えい項目、対象となる人の範囲を整理している。
タイムズカー、660万件の情報漏えい 住所や免許情報など(外部)
検知から遮断完了までの時刻、漏えいした項目、クレジットカード情報が対象外である点など、第2報の要点を簡潔にまとめた記事。
「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報)※追記あり(外部)
9月25日に公表された第1報。会員番号を含む当初の項目一覧と、翌26日に追記された不正アクセス経路の遮断完了の記載がある。
タイムズカーWebサイトへの不正アクセスについて(外部)
JR西日本の告知。自社システムへの不正アクセスはなく、WESTERのパスワードは同社が管理しているため本件で流出しないと説明。
退会したら個人情報はどうなるのですか?(外部)
タイムズカーのFAQ。退会後およそ7年間は個人情報を保管したうえで消去するとし、その理由を法令上の取引記録の保管義務としている。
入会時に運転免許証の写しはなぜ必要なのですか?(外部)
タイムズカーのFAQ。国土交通省の通達による貸渡し記録の保管義務を理由に、入会時に運転免許証の写しを求めていると説明している。
弊社観光列車の座席管理システムに対する不正アクセスによりお客様の個人情報が漏えいしたおそれがある事象について(外部)
あいの風とやま鉄道の発表。座席管理システムはクレジットカード情報を保持しておらず、カード決済は別会社の独立システムで処理していた。