
米国は8月、政府の監督下で民間企業にサイバー犯罪組織への作戦を担わせる道を開きました。同じ時期、ホテルのWi-Fiや出荷時のルータには、信頼できない前提が突きつけられています。民間を攻める側に迎え入れる一方で、身近なネットワークと機器は疑ってかかる。一見ちぐはぐなこの動きは、何を映しているのでしょうか。
NTTセキュリティ・ジャパンは2026年9月15日、8月に生じた情報セキュリティ上の重要トピック3点をまとめた「サイバーセキュリティレポート 2026年08月」を公開した。
第1章は、米政府が8月12日の大統領覚書で、政府の監督下で民間企業がサイバー犯罪組織への攻撃的サイバー作戦に参加できる制度の創設を指示した件を扱う。
第2章は、Microsoftが報告したロシア系グループ「Storm-2945」による攻撃キャンペーン「CaptiveCrunch」で、ホテルや会議施設などのキャプティブポータルを備えたWi-Fi網で、DNSやHTTPの通信を操作する。
第3章は、米VulnCheckが公表した、Zbtlink製のルータに出荷時から組み込まれたバックドア「ENDLESSDOORS」を取り上げる。
3つの事案に共通する「信頼の置き場所」という問い
NTTセキュリティ・ジャパンの8月号が選んだ3つのトピックは、一見すると別々の出来事です。政府の制度、国家系グループの諜報活動、そして中国メーカーのルータ。けれど並べてみると、同じ問いが3回、形を変えて現れています。
「どこまでを信頼の内側に置くのか」という問いです。
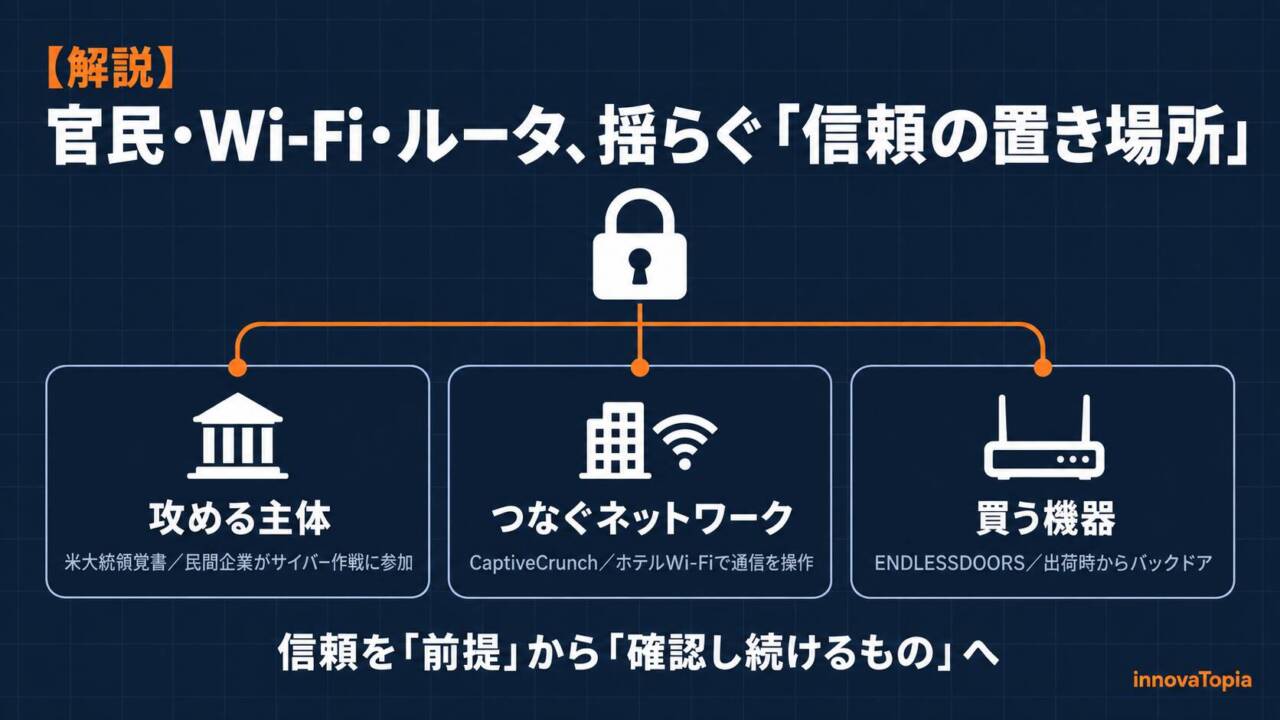
第1章では、攻撃する側の主体として民間企業をどこまで信頼するのかが問われています。第2章では、出張先でつなぐネットワークを。第3章では、買って設置した機器そのものを。3つの層で、これまで暗黙のうちに「内側」とされてきたものが、検証の対象へと移りつつあります。
以下では、それぞれの層を日本の制度と並べて読んでいきます。
米大統領覚書:攻撃する主体を官民どこに置くか
書面承認の下で動く民間の作戦
米国の覚書が作ろうとしているのは、民間企業が勝手に反撃する仕組みではありません。参加企業は司法省または国土安全保障省と契約を結び、作戦ごとに両省の共同責任者から書面での承認を受けて初めて動けます。人命の損失や重傷を招くおそれのある作戦、国際法上の武力行使に当たり得る作戦は、責任者の承認権限の外に置かれています。
発想としては、民間の技術力と機動力を、政府の指揮系統の中に組み込むものです。覚書が大企業だけでなく「より小規模で機動的な企業」の参加を明記している点に、NTTのレポートは、大手防衛請負企業に偏りがちだった従来の調達構造を広げる狙いを読み取っています。
国家との関係は「明確な情報」で線を引く
対象の定義にも、目を留めておきたいところです。覚書が除外するのは、外国政府の組織の一部であるか、完全にその指示下にある集団です。そして、そうした結びつきを示す明確な情報がない限り、政府とは無関係な集団として扱うと定めています。国家との関係が「疑われる」だけでは、対象から外れない設計です。ランサムウェアグループと国家機関の関係が指摘される事例が多いだけに、この線引きは運用の中で重みを持つでしょう。
日本は警察と自衛隊が担う設計
日本はどうでしょうか。2025年に成立したサイバー対処能力強化法と同整備法は、攻撃に使われるサーバなどへのアクセス・無害化措置を、警察と自衛隊が担う仕組みとして整えました。官民連携の面では、対象となる基幹インフラ事業者に、特定重要電子計算機の導入届出やインシデント報告、情報共有などを求めています。
米国と日本は、同じ「官民連携」という言葉を使いながら、民間に委ねる役割の深さが大きく異なります。どちらが正しいという話ではなく、法体系や安全保障環境の違いが設計に表れていると読むのが自然です。NTTが指摘するとおり、米国での運用の結果は、日本で官民の役割分担を議論する際の参考事例になり得ます。
CaptiveCrunch:出張先のWi-Fiを信頼できるか
ホテルのネットワークを入り口にする手口
CaptiveCrunchは、ホテルや会議施設など、キャプティブポータル(Wi-Fiにつなぐときに表示されるログイン画面の仕組み)を備えたネットワークで、DNSやHTTPの通信を操作する手口です。こうしたネットワークへの最初の侵入経路は、Microsoftがまだ調査を続けています。利用者は「認証を求められて当然」の場面にいるため、誘導された先の偽のログイン画面や偽の更新画面に違和感を持ちにくくなります。
ホテルのネットワークを足掛かりにする諜報活動は、2014年に公表された「ダークホテル」の頃から知られていました。ダークホテルが選別した少数の宿泊者を狙ったのに対し、MicrosoftはCaptiveCrunchを、広範囲に及びながらも標的を絞った活動と位置づけています。攻撃の主体も手法も異なりますが、ホテルのネットワークを入り口にするという発想は、形を変えて続いていると見ることができます。
Microsoftが引用したReliaQuestの分析は、この活動の狙いを企業出張者のアカウントとみています。国際会議や海外出張の多い日本企業の幹部にとっても、遠い話ではありません。
防御の中心は境界からアイデンティティへ
NTTが推奨する対策は、通信をすべてVPN経由にするフルトンネル構成やSASEの利用、そしてFIDO2と条件付きアクセスの組み合わせです。一部の通信だけをVPNに流すスプリットトンネル構成では、DNSの問い合わせが施設側に送られる設定になっている場合があり、今回のようなDNS操作を防げない可能性があります。
ここで重要なのは、防御の中心が「ネットワークの境界」から「アイデンティティ」へ移っている点です。認証情報やトークンが盗まれ得ることを前提に、誰が、どの端末から、どこでアクセスしているのかを継続して確かめる。ゼロトラストという言葉が、出張先のWi-Fiという具体的な場面で意味を持ち始めています。
ENDLESSDOORS:買ったルータを信頼できるか
出荷時から組み込まれた遠隔操作の仕組み
ENDLESSDOORSが従来のルータの脆弱性と性質を異にするのは、それが作り込みの誤りではなく、出荷時から組み込まれた遠隔操作の仕組みとみられる点です。VulnCheckは、20機種・21件のファームウェアイメージでこの仕組みを確認しました。同じ機器が別のブランド名で販売される場合もあり、実際の対象はさらに広い可能性があるものの、全体を数える手段はないとしています。約35秒ごとに外部サーバへ接続を試み、送られてきたコマンドをroot権限で実行できるものでした。
通信は暗号化も認証もされていないため、制御できるのは仕組みを置いた者に限りません。接続先を押さえた第三者も、同じ操作を行えます。公表時点で修正版のファームウェアは示されておらず、パスワードの変更では信頼を取り戻せない種類の問題です。
米国はルータを製品カテゴリーごと対象に
各国の対応を見ると、米国の動きは今年に入って大きく変わりました。米連邦通信委員会(FCC)は2026年3月23日、外国で生産された消費者向けルータをCovered Listに追加しました。これまでのCovered Listには、HuaweiやZTEなど特定の事業者が製造・提供する通信機器やサービスが掲載されてきました。そこに製品カテゴリーとして外国製の消費者向けルータが加わり、条件付き承認を得た場合などを除いて、新規機種の認証が止まる仕組みへと範囲が広がりました。すでに認証を受けた機種の販売や、購入済み機器の利用は引き続き認められています。
日本は調達、事前審査、ラベリングで向き合う
一方、日本の政府IT調達では、特定の企業や生産国を一律に指定するのではなく、2018年の関係省庁申合せに基づき、個別の調達ごとにサプライチェーン・リスクを評価しています。また、経済安全保障推進法に基づき、特定社会基盤事業者が特定重要設備を導入する際の事前審査の制度も運用されています。
こうした仕組みが主に政府機関や基幹インフラを対象とする中で、個人や中小企業が家庭用やオフィス用のルータを選ぶ場面では、判断の多くが購入者に委ねられています。その点で、IoT製品のセキュリティ要件への適合を示すラベリング制度「JC-STAR」は、選ぶ側の手がかりを増やす取り組みとして注目できます。
機能と価格に加えて、「誰が作り、誰が保守を続けるのか」を購入時の判断材料に含める。NTTがまとめとして示したこの視点は、家庭の1台のルータにもそのまま当てはまります。
信頼を「前提」から「確認し続けるもの」へ
3つの層に共通しているのは、これまで前提として扱われてきた信頼が、制度と技術の両面で確かめ直されていることです。
米国の制度では、民間企業を作戦に迎え入れる代わりに、書面承認と継続審査で信頼を担保しようとしています。CaptiveCrunchへの備えは、接続先のネットワークではなく、利用者のアイデンティティを確かめ続けることにあります。そしてENDLESSDOORSは、機器の信頼が製造と保守の体制にまで遡って問われることを示しました。
今後の節目もはっきりしています。覚書が定めた60日以内の運用手順の策定と、180日以内の初回報告。FCCが既存の外国製ルータに対するソフトウェア・ファームウェア更新を少なくとも認めるとした、2029年1月1日までの期間とその後の扱い。「信頼できるかどうか」を、誰が、どの手続きで確かめるのか。その答えが具体的な文書として出てくる時期が、すぐそこまで来ています。
【関連記事】
米、民間のサイバー作戦を制度化|全作戦に書面承認と保証金
大統領覚書の中身を詳しく読み解いた記事。参加企業の承認手続きや保証金の仕組み、60日と180日の期限の意味を解説している。
CaptiveCrunch|ホテルWi-Fi乗っ取り、帰属根拠はどこまで公開されたか
CaptiveCrunchの手口と使われたツール、Storm-2945への帰属がどこまで根拠づけられているかを掘り下げた記事。
Zbtlink製ルーター20機種にバックドア、VulnCheckが公表し販売停止へ
ENDLESSDOORSの発見と、Zbtlink側の説明、対象機種の販売やファームウェア配布の停止に至る経緯を扱った記事。
サイバー対処能力強化法、10月施行—特定重要電子計算機の届出・報告制度、解説案がパブコメ開始
基幹インフラ事業者に求められる届出と報告の制度を、政府が公表した解説案をもとに、海外事例とあわせて具体的に整理した記事。
【編集部後記】
VulnCheckは、ENDLESSDOORSの発見をZbtlinkに知らせないまま公表しました。脆弱性は通常、開発元に修正の時間を与えてから公表する「協調的開示」が作法とされています。同社は、この作法が「開発元が意図していない欠陥」を前提にしており、今回はその前提が成り立たないと説明しています。
開発元に知らせることが利用者を守らず、接続先を運用する側への警告にしかならない場面がある。信頼を前提に組み立てられてきた作法は、その前提が崩れたとき、どう書き換えられていくのでしょうか。
【用語解説】
大統領覚書
米大統領が行政機関に指示を出す文書。大統領令と同じく執行権に基づくが、形式や公表の扱いが異なる。今回の文書はホワイトハウスで「Presidential Memoranda」に分類されている。
アクセス・無害化措置
サイバー攻撃に使われるサーバなどに対し、警察や自衛隊が遠隔からアクセスし、攻撃を止めるための措置。サイバー対処能力整備法で定められた。
特定重要電子計算機
基幹インフラ事業者が使う電子計算機のうち、とくに重要なものとして定められるもの。サイバー対処能力強化法で、導入時の届出やインシデント報告の対象となる。
Storm-2945
Microsoftが追跡するサイバー攻撃グループの名称。同社はロシアの攻撃グループMidnight Blizzardの下位グループと評価している。
キャプティブポータル
公共Wi-Fiなどに接続した際、インターネットを使う前にログインや利用規約への同意を求める画面と、その仕組み。
DNS
ドメイン名をIPアドレスに変換する仕組み。応答を改ざんされると、利用者は正しいURLを入力しても偽のサイトへ誘導される。
ダークホテル
2014年に公表された、高級ホテルのネットワークを足掛かりに宿泊者を狙ったサイバー諜報活動。英語表記はDarkhotel。
フルトンネル/スプリットトンネル
VPNの構成方式。フルトンネルはすべての通信をVPN経由で送り、スプリットトンネルは一部の通信だけをVPNに流す。
SASE
ネットワーク機能とセキュリティ機能をクラウド上で一体的に提供する考え方。Secure Access Service Edgeの略で、「サッシー」と読む。
FIDO2
パスワードに頼らず、端末に保存した鍵で認証する方式の標準規格。偽サイトでは認証が成立しないため、フィッシングに強い。
条件付きアクセス
利用者、端末、場所、リスクなどの条件に応じて、アクセスの許可や追加認証を判断する仕組み。
ゼロトラスト
社内ネットワークなど特定の場所を安全とみなさず、アクセスのたびに利用者や端末を検証するセキュリティの考え方。
バックドア
正規の認証を経ずに、外部から機器やシステムを操作できるようにする仕組み。
ファームウェア
ルータなどの機器に組み込まれ、ハードウェアを制御するソフトウェア。
root権限
LinuxなどのOSで、すべての操作が許される最上位の管理者権限。
Covered List
米連邦通信委員会が、国家安全保障上のリスクがあると判断した通信機器やサービスを掲載する一覧。掲載された機器は、原則として新たな認証を受けられない。
サプライチェーン・リスク
製品の開発、製造、流通、保守の過程で、悪意ある機能の組み込みなどが起きるおそれ。
特定社会基盤事業者
経済安全保障推進法に基づき、電気や通信、金融などの基幹インフラ事業を担う者として国が指定した事業者。特定重要設備の導入などで事前審査を受ける。
【参考リンク】
NTTセキュリティ・ジャパン「サイバーセキュリティレポート 2026年08月」(外部)
NTTセキュリティ・ジャパンが公開した2026年8月の月次レポート。重要トピック3件を選び、各章に中露や日本の制度との比較を添えている。
The White House「Expanding Capabilities to Combat Transnational Cyber-Enabled Crime」(外部)
2026年8月12日付の大統領覚書の本文。参加企業の契約と承認の手続き、対象となる犯罪組織の定義、60日と180日の期限を定める。
The White House「Fact Sheet: President Donald J. Trump Expands Capabilities to Combat Transnational Cyber-Enabled Crime」(外部)
覚書と同日に公表されたホワイトハウスのファクトシート。制度が民間の技術力を取り込む狙いと、サイバー犯罪による被害の規模を説明する。
Microsoft Security Blog「CaptiveCrunch: Midnight Blizzard targets travelers worldwide for malware delivery and credential theft」(外部)
Microsoftの脅威インテリジェンス部門によるCaptiveCrunchの報告。攻撃の流れ、使われたツール、防御策を詳しく解説する。
ReliaQuest「DNS Poisoning Tactics Expand to Hospitality Wi-Fi」(外部)
ホテルや会議施設のWi-Fiゲートウェイを狙うDNS改ざんの活動を報告した分析。狙いは移動中の企業従業員のアカウントとみている。
VulnCheck「ENDLESSDOORS Is Phoning Home. Pick Up.」(外部)
VulnCheckがENDLESSDOORSを公表した調査ブログ。対象20機種の型番、通信先、検知ルール、推奨する対応策をまとめる。
FCC「FCC Updates Covered List to Include Foreign-Made Consumer Routers」(外部)
米連邦通信委員会が2026年3月23日、外国で生産された消費者向けルータをCovered Listに加えたと公表した発表文。
FCC「OET Announces Extension and Expansion of Waivers」(外部)
FCC技術局の公示。対象ルータなどに対するソフトウェア・ファームウェア更新の容認を、少なくとも2029年1月1日まで延ばすとした。
内閣官房「サイバー安全保障に関する取組」(外部)
内閣官房によるサイバー安全保障の取り組みのページ。サイバー対処能力強化法と同整備法の概要や、能動的サイバー防御の検討経緯をまとめる。
国家サイバー統括室「IT調達に係る国等の物品等又は役務の調達方針及び調達手続に関する申合せ」(外部)
2018年12月10日の関係省庁申合せ。政府機関が重要な情報システムや機器を調達する際の、サプライチェーン・リスクへの対応方針を定める。
内閣府「基幹インフラ役務の安定的な提供の確保に関する制度」(外部)
内閣府による基幹インフラ制度のページ。経済安全保障推進法に基づき、特定重要設備の導入などを事前に審査する制度の解説と資料を掲載する。
IPA「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」(外部)
IPAが運営するJC-STARの公式ページ。IoT製品のセキュリティ要件への適合を確認し、ラベルで示す制度の詳細を掲載する。
【参考記事】
FCC Adds Foreign-Produced Consumer-Grade Routers to Covered List(外部)
米法律事務所Wileyの解説。外国製の消費者向けルータがCovered Listに加わった範囲と、条件付き承認の仕組みを整理している。
FCC Expands Software Waiver for Covered Foreign-Produced UAS and Routers(外部)
米法律事務所Pillsburyの解説。対象ルータなどへの更新を認める権利放棄が2029年1月1日まで延長され、範囲も広がった経緯を説明する。
White House Releases National Security Presidential Memorandum on Expanding Capabilities to Combat Transnational Cyber-Enabled Crime(外部)
米法律事務所Covingtonのブログ記事。大統領覚書の枠組みを、連邦政府の監督体制や非公開の機密附属書とあわせて整理している。