
警察と自衛隊が攻撃元のサーバに手を伸ばせるようになった。施行日の見出しは、そこに集まりがちです。けれど政府資料の図を矢印ごとに追うと、同じ日に動き出した仕組みの大半は、事業者が機器を届け出て、国が分析して返すという往復でした。その回路には、まだはまっていない部品が一つあります。
サイバー対処能力強化法と同整備法の主要な規定が、2026年10月1日に施行された。この日に動き出したのは、基幹インフラ事業者による資産届出とインシデント報告、官民の情報共有を担う協議会の設置、そして攻撃に使われるサーバへのアクセス・無害化措置である。協議会には約100組織が加入する予定で、政府は脅威情報を秘匿度に応じた4つの経路で提供する。攻撃サーバの検知に通信情報を使う仕組みは、来年秋の施行となる。守る対象の中心は、15分野258の基幹インフラ事業者である。
読売新聞は10月2日付朝刊1面で、関連法が1日に本格施行され、攻撃元のサーバへの侵入・無害化が可能になったと報じました。紙面は、法律が柱とする3つの仕組みのうち、通信情報に関わる部分はシステムの整備に時間がかかっており、来年秋の施行になると伝えています。
この施行は、突然始まったものではありません。法律の成立、基本方針の閣議決定、施行日の決定、届出・報告制度の解説案と、その一つひとつはinnovaTopiaでも個別の記事として伝えてきました。ここでは前日の9月30日に国家サイバー統括室(NCO)などが公表した説明資料を軸に、それらをつなぎ直し、施行初日に何が動き、何が来年に残ったのかを読み解きます。両法は、いわゆる「能動的サイバー防御」を導入するための法律です。以下、サイバー対処能力強化法を「強化法」、同整備法を「整備法」と呼びます。
法案から施行初日まで
| 時期 | 出来事 | 関連記事/出典 |
|---|---|---|
| 2025年2月7日 | 強化法案と整備法案を閣議決定 | 衆議院調査局「論究」第22号 |
| 2025年5月16日 | 両法が成立(23日公布) | 同上 |
| 2025年7月1日 | 内閣サイバーセキュリティセンター(NISC)を改組し、NCOが発足 | 同上 |
| 2025年12月23日 | 強化法に基づく基本方針を閣議決定 | 基本方針の閣議決定の記事 |
| 2026年3月 | 10月1日からの運用開始の方針が示される | 10月施行方針の記事 |
| 2026年7月15日〜8月19日 | 届出・報告制度の解説案に意見募集 | 解説案パブコメの記事 |
| 2026年9月30日 | 施行に関する関係省庁会議。NCOが説明資料を公表 | NCO資料 |
| 2026年10月1日 | 強化法・整備法の主要な規定が施行 | NCO資料 |
| 2026年10月2日 | 施行を1面で報道 | 読売新聞 |
| 2027年3月まで | 導入済みの機器の資産届出の期限 | NCO資料 |
| 2027年秋 | 通信情報の利用に関する規定を施行 | NCO資料 |
10月1日に動いたもの、来年秋に残るもの
NCOの説明資料の1枚目は、制度の全体を1枚の図にまとめています。左に守る対象、右に攻撃者のサーバ、下に政府。その間を矢印がつなぎ、矢印ごとに施行の時期が書き込まれています。
官民連携:届出・報告・協議会が同時に始まった
基幹インフラ事業者と政府を結ぶ矢印には、「本年10/1より施行」として、資産届出、インシデント報告、協議会の設置の3つが並んでいます。根拠は強化法です。
基幹インフラ事業者は、10月1日から、特定重要電子計算機でマルウェアの実行や不正アクセスといったサイバーインシデント、あるいはその原因になりうる事象を認知したとき、事業所管大臣と内閣総理大臣に報告することになりました。この届出・報告制度の実務の細部は、7月に公開された解説案の段階からinnovaTopiaでも追ってきました。
アクセス・無害化措置:攻撃サーバへ向かう矢印も、同じ日に
政府から攻撃サーバへ伸びる矢印にも、「本年10/1より施行」とあります。確認された攻撃サーバなどに対し、必要に応じて無害化する措置で、根拠は整備法です。読売新聞は、相手のプログラムを削除・初期化するなどして攻撃を防ぐもので、主に警察が担い、外国政府が関わる組織的・計画的な攻撃では自衛隊が警察と共同で対処すると報じています。法律の上では、自衛隊が対処するのは、日本の外にいる者による特に高度に組織的かつ計画的な攻撃で、重大な支障が生じるおそれが大きく、自衛隊の特別な技術や情報が欠かせないといった要件を満たし、内閣総理大臣が命じた場合です。その際も、警察と共同で措置を実施します。
実施主体が警察と自衛隊に限られることは、3月に施行方針が示された段階でinnovaTopiaでも整理しました。NCOの資料は、この措置を担う側の準備にも紙幅を割いています。NCOの主催で関係省庁との共同訓練をこれまでに複数回行い、サイバー通信情報監理委員会への承認申請といった行政手続きまで仮想で通したと記しています。
通信情報の利用:来年秋へ
図の中央、通信事業者から政府へ向かう矢印だけが、「来年秋より施行」です。攻撃サーバなどを検知するために、明確な法的根拠を設けたうえで通信情報を利用する仕組みで、根拠は強化法です。
この時期の差は、協議会の運営にも及びます。資料の2枚目は、政府が率先して提供する情報源として、インシデント報告や外国情報と並べて通信情報を挙げていますが、そこには「来年秋以降の活用」という注記が付いています。この注記が示しているのは、強化法に基づく新たな通信情報の取得・分析の仕組みが、施行初日の協議会の情報源にはまだ加わっていない、ということです。
協議会の情報は4つの経路で流れる
協議会には、基幹インフラ事業者を中心に約100組織が構成員として加入する予定です。資料の3枚目は、構成員を7つの種類で描いています。基幹インフラ事業者、自治体、防衛産業、システムベンダー、セキュリティベンダー、専門機関、関係行政機関です。
注目したいのは、情報の渡し方を秘匿度で分けている点です。
| 区分 | 経路 | 主に流れる情報 |
|---|---|---|
| サニタイズした情報(広く・早く) | (1)システムでの迅速な提供 | 悪用された機器、脆弱性、レポート |
| (2)対面での一斉共有 | 緊急度の高い横断的な脆弱性、他社インシデントの速報 | |
| 秘匿度の高い情報(深く・密に) | (3)Trusted Group(特定のメンバーで双方向) | 国独自の脅威分析、特定の脆弱性、対策の相互共有 |
| (4)1対1での共有 | その組織に固有の脆弱性、個社を狙う脅威の情報 |
秘匿度の高い情報は秘密に指定し、情報保全を確保したうえで渡すとされています。広く配る情報と、特定の相手にだけ渡す情報を、最初から別の器で扱う設計です。構成員の外にも、サニタイズした情報を共有する「協議会フレンズ」という枠組みが設けられます。
届出を「出して終わり」にしない仕組み
資産届出は、すでに導入している特定重要電子計算機のうち届出の対象となるものについて、製品名などを来年3月までに事業所管大臣へ届け出るものです。新しく導入した機器は、導入から4か月以内の届出が求められます。届け出た内容は、事業所管大臣から内閣総理大臣に通知されます。
資料の4枚目は、この届出の使い道を描いています。国が入手する未公表のものを含む脆弱性情報と、届け出られた資産情報を突き合わせ、その脆弱性を抱える資産を特定し、該当する事業者へピンポイントで速やかに注意喚起する。資料は、これをAIで加速する脆弱性の悪用への対抗策と位置づけています。
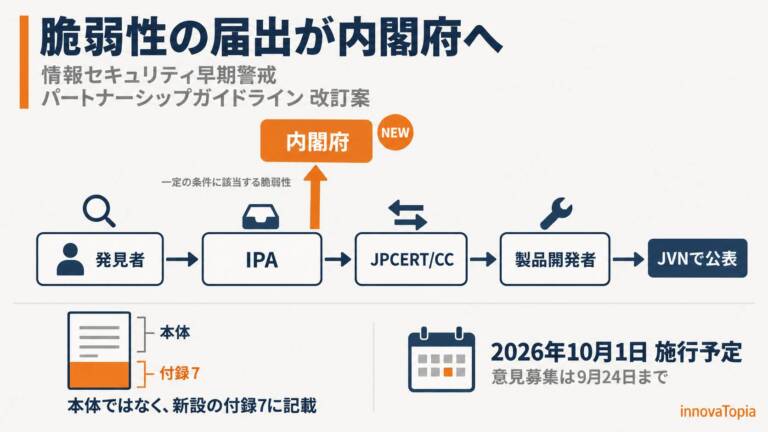
脆弱性情報が国に集まる経路も、同じ日に整いました。IPAとJPCERT/CCは10月1日、情報セキュリティ早期警戒パートナーシップガイドラインの2026年版を公開し、IPAから内閣府への通知とその後の対応を説明する付録を新設しています。その改訂案の段階で、手続きがガイドラインのどこに置かれたかは、9月にinnovaTopiaでも解説しました。
インシデント報告も、受け取るだけでは終わりません。技術情報などを可能な限りタイムリーに他の事業者へ横展開し、被害の拡大を抑えるとされています。ただしその前提として、対処中の被害組織への配慮が資料に明記されています。報告した側が、共有によって二重に傷つくことのないよう置かれた一文と読めます。
守る対象、15分野258事業者
資料の図は、守る対象の例として、基幹インフラのほかに防衛産業、政府・自治体、機器・ベンダーを同じ枠の中に描いています。中心となる基幹インフラは15分野、258事業者です。この258は、経済安全保障推進法に基づいて指定された特定社会基盤事業者の公表数です。強化法の届出・報告義務は、そのうち特定重要電子計算機を使用する「特別社会基盤事業者」に課されます。内閣府の資料では令和8年7月1日時点で258者で、7月の更新では銀行業の指定が1者増えています。指定は見直されるため、数は今後も動きます。
分野ごとの内訳は次のとおりです。
(出典:読売新聞10月2日付朝刊の表。各分野の数は、内閣府の指定事業者一覧〈令和8年7月1日時点〉の掲載数と一致)
読売新聞は、医療も今後追加されると伝えています。医療分野を加える経済安全保障推進法の改正法は2026年6月17日に公布されており、公布から1年6か月以内の政令で定める日に施行されます。
まだ見えていないこと
施行初日の時点で、外から確かめられない部分も残っています。
協議会の約100組織は、資料の上では「加入する予定」の数です。どの組織が加わったのか、そして基幹インフラ事業者258者のうちどれだけが構成員になったのかは、資料からは読み取れません。
強化法に基づく新たな仕組みで取得する通信情報の活用は、来年秋以降です。それまでの協議会では、インシデント報告、外国情報、政府への攻撃情報などを活用するとされています。
アクセス・無害化措置については、資料は体制と訓練を示していますが、実際に措置を行ったときにそれがどこまで公表されるのかは記していません。秘匿が前提となる措置であるだけに、運用の実績をどう社会に示すのかは、これから問われていく点です。
米国との対比:誰が実行し、誰が承認するか
8月、米国は民間企業を政府主導のサイバー作戦に参加させる仕組みを制度化しました。innovaTopiaでは、日本の制度と対比してその中身を読み解いています。米国は民間を作戦の内側に入れ、日本では、この制度に基づくアクセス・無害化措置を警察と自衛隊が担います。両制度とも政府による審査・監督を組み込んでいますが、承認の仕組みは同じではありません。米国の覚書は行動前の書面承認を求めています。日本はサイバー通信情報監理委員会の事前承認を原則としつつ、重要電子計算機に被害を及ぼす通信がいま送られているときなど、承認を得るいとまがない特段の事由がある場合は、措置の後に速やかに委員会へ通知し、委員会が適切だったかを確認する仕組みをとります。また、米国の承認者は行政府の内側にいますが、日本の委員会は内閣府に置かれつつ、委員長と委員が独立して職権を行使します。
施行は、官民の関係を組み直す最初の一歩
NCOの資料は最後に、AIを活用したサイバー対処能力の強化に関する事業を令和9年度予算で要求していること、そしてNCO、警察庁、自衛隊のサイバー関連部署が同じ場所で働く新庁舎を整備する予定であることを記しています。
資料の5枚目には、攻撃者を名指しする「パブリック・アトリビューション」の例として、北朝鮮系とされる攻撃グループを扱った2026年9月18日付の英文文書の表紙が載っています。対処の手段は無害化だけではなく、注意喚起やテイクダウン、名指しまでを組み合わせて選ぶ、という考え方が示されています。
10月1日に始まったのは、警察と自衛隊が攻撃サーバに手を伸ばせるようになったことだけではありません。 事業者が機器を届け出て、被害を報告し、政府がそれを分析して一人ひとりの事業者へ返す。その往復の回路が、この日に通電しました。通信情報という最後の部品が加わる来年秋に向けて、この回路がどれだけの情報を運べるようになるのか。協議会の運営と届出の集まり具合が、その答えを少しずつ見せていくはずです。
【参考記事】
「能動的サイバー防御」のため、基幹インフラ事業者ら約100組織による協議会設置(INTERNET Watch)(外部)
9月30日の関係省庁会議の内容と、約100組織が加わる協議会での脅威情報の渡し方を、NCOの公表資料をもとに伝えた記事である。
能動サイバー防御、1日開始 警察・自衛隊が「無害化」(時事ドットコム)(外部)
政府が10月1日に能動的サイバー防御の運用を始めることと、警察・自衛隊が攻撃元のサーバに侵入して無害化する仕組みを伝えた速報。
IPA、脆弱性情報の早期警戒ガイドライン改訂案を公開 内閣府への通知やNICTとの連携を追加(JAPANSecuritySummit Update)(外部)
IPAのガイドライン改訂案で新設される付録7と、JPCERT/CCに届いた脆弱性をIPAへ通知する規定の追加を、条項ごとに整理した記事。
「能動的サイバー防御」で組織は何に備えるべきか~2026年10月1日施行。セキュリティ責任者が押さえるべき論点と実務対応を解説~(トレンドマイクロ)(外部)
施行期日が政令で確定したことと、15分野258事業者という対象の範囲を、組織のセキュリティ責任者が取るべき実務対応の観点から解説した。
【編集部後記】
内閣府の指定事業者一覧を、分野ごとに数えてみました。合計は確かに258になります。ただ、数えている途中で、同じ社名に何度も出会いました。JERAは発電とガスの事業で3回、日本通運は貨物自動車運送と港湾運送で2回、東日本旅客鉄道は鉄道と前払式支払手段の発行で2回登場します。
258は会社の数というより、止まると困る事業の数に近いのかもしれません。協議会の「約100組織」と並べるとき、それぞれが何を数えた数字なのか、つい確かめたくなります。
【用語解説】
能動的サイバー防御
攻撃を受けてから対処するのではなく、平時から情報を集めて攻撃の兆候を捉え、必要に応じて攻撃に使われるサーバ等にアクセスして無害化する考え方。日本では強化法と整備法によって導入された。
サイバー対処能力強化法・同整備法
正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号)と、「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律」(令和7年法律第43号)。2025年5月16日に成立し、23日に公布された。強化法は官民連携と通信情報の利用を、整備法は警察官職務執行法や自衛隊法の改正によるアクセス・無害化措置などを定める。
特定社会基盤事業者
経済安全保障推進法に基づいて指定される基幹インフラ事業者。令和8年7月1日時点で258者が指定されている。
特定重要電子計算機
特定社会基盤事業者が使用する電子計算機のうち、サイバーセキュリティが害されると特定重要設備の機能が停止・低下するおそれがあるものとして、政令で定めるもの。
特別社会基盤事業者
特定社会基盤事業者のうち、特定重要電子計算機を使用するもの。強化法の資産届出とインシデント報告の義務を負う。
経済安全保障推進法
正式名称は「経済施策を一体的に講ずることによる安全保障の確保の推進に関する法律」(令和4年法律第43号)。基幹インフラの重要設備の導入などに、事前の届出と国の審査を課す制度を含む。
サイバー通信情報監理委員会
内閣府に置かれる委員会。通信情報の利用やアクセス・無害化措置を監理し、委員長と委員は独立して職権を行使する。無害化措置は、原則としてこの委員会の事前承認を要する。
サニタイズ
情報の出どころや関係者を特定できる部分を取り除き、広く共有できる形に加工すること。
Trusted Group
協議会のなかで、秘匿度の高い情報を特定のメンバーに限り、双方向で共有する枠組み。
パブリック・アトリビューション
サイバー攻撃の実行主体を政府が特定し、公表して名指しすること。
テイクダウン
攻撃に使われるサーバやドメインなどを停止・閉鎖させる措置。
情報セキュリティ早期警戒パートナーシップ
ソフトウェア製品などの脆弱性関連情報を、届出から調整、公表まで扱う国内の枠組み。IPAとJPCERT/CCが中心となって運用している。2026年10月の改訂で、情報通信研究機構(NICT)が署名機関に加わった。
【参考リンク】
サイバー対処能力強化法等の施行について(説明用資料)(外部)
2026年9月30日の関係省庁会議で国家サイバー統括室と内閣府が示した説明資料。施行の時期を矢印ごとに描き分けた全体図を含む。
国家サイバー統括室(外部)
NISCを改組して2025年7月に発足した、政府のサイバーセキュリティ政策の司令塔。制度の資料や攻撃への注意喚起を公開している。
内閣府 サイバー安全保障(外部)
強化法の条文、施行期日を定める政令、閣議決定された基本方針、届出・報告制度の確定版の解説など、制度の一次資料をまとめた内閣府のページ。
内閣官房 サイバー安全保障に関する取組(外部)
能動的サイバー防御の検討の経緯から両法の成立までの資料をまとめた内閣官房のページ。有識者会議の提言もここから確認できる。
重要電子計算機に対する不正な行為による被害の防止に関する法律案(衆議院)(外部)
国会に提出された強化法の法案本文。特別社会基盤事業者と特定重要電子計算機の定義を、第2条の条文で直接確かめることができる。
整備法の条文(内閣府)(外部)
警察官職務執行法と自衛隊法の改正条文。無害化措置に委員会の事前承認を求める原則と、緊急時に事後通知で足りる例外を定めている。
経済安全保障推進法の基幹インフラ制度(説明会資料)(外部)
2026年7月7日付の内閣府の説明会資料。指定された特定社会基盤事業者258者の一覧と、医療分野を加える改正法の公布を記している。
情報セキュリティ早期警戒パートナーシップガイドライン(IPA)(外部)
IPAとJPCERT/CCが10月1日に公開した2026年版。IPAから内閣府への通知と、その後の内閣府での対応を説明する付録を新設した。
届出・報告制度の解説案に関する意見募集(e-Gov)(外部)
2026年7月15日に公示され、8月19日に締め切られた意見募集の案件ページ。特定重要電子計算機の届出と報告に関する解説案を掲載している。
読売新聞 2026年10月2日付朝刊1面(大阪本社版)
紙面のみのためリンクはない。能動的サイバー防御の関連法の施行と、3本柱それぞれの施行時期を報じた。