
脆弱性を見つけてIPAに届け出る。その情報は22年間、発見者と製品開発者、調整にあたる2機関の内側で預かられてきました。2026年10月1日から、そこに内閣府への通知が加わります。ただし改訂案は、その手続きをガイドライン本体ではなく、新設の付録に置きました。
独立行政法人情報処理推進機構(IPA)は2026年9月14日、情報セキュリティ早期警戒パートナーシップガイドラインの改訂案を公開した。2024年6月の改訂第13版に続く第14版にあたり、2026年10月1日の公開・施行を予定する。意見募集は9月24日まで受け付ける。
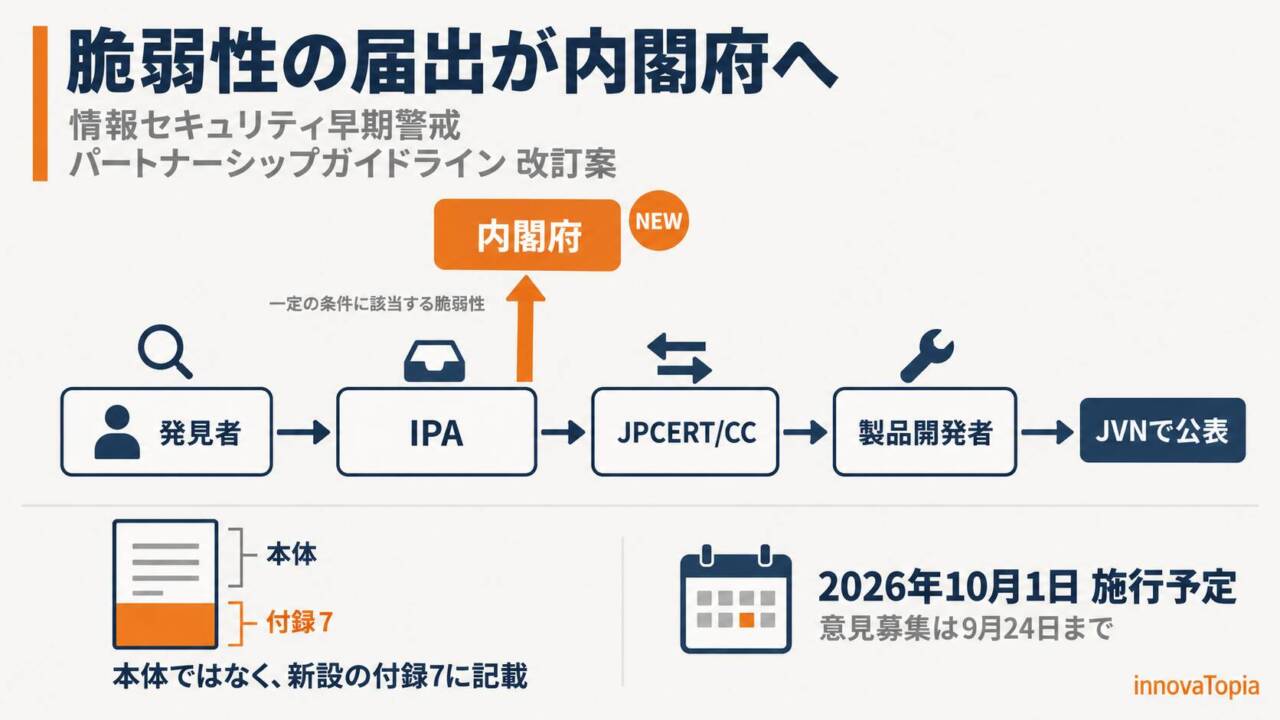
同日施行のサイバー対処能力強化法を踏まえ、IPAが受け付けた脆弱性関連情報のうち、悪用が確認または疑われるものと、一定の深刻度があり影響範囲が広いものを内閣府へ通知する対応が加わる。内閣府への通知に関する記載は、ガイドライン本体ではなく新設の付録7に置かれた。
署名組織には情報通信研究機構(NICT)が加わり7組織となる。付録7に基づく通知は、2026年9月30日までにIPAが受け付けた届出には適用しない。
2004年から続く民間の枠組みに、法律が接続される
情報セキュリティ早期警戒パートナーシップは、2004年7月に始まった仕組みです。ソフトウエア製品やウェブアプリケーションに脆弱性を見つけた人は、まずIPAに届け出る。ソフトウエア製品であれば、JPCERT/CCが製品開発者に脆弱性検証を依頼し、報告された結果を踏まえて公表日を調整し、検証の結果と対策方法、対応状況をJVN(Japan Vulnerability Notes)で公表する。ウェブアプリケーションであれば、IPAがウェブサイト運営者に通知し、運営者が検証と修正を行う。この流れを関係者の推奨行為として書き下ろしたものが、パートナーシップガイドラインです。
制度は2階層でできています。経済産業省告示「ソフトウエア製品等の脆弱性関連情報に関する取扱規程」が政府側のルールを定め、IPA、JPCERT/CC、JEITA、SAJ、JISA、JNSAの6組織が連名で発行するガイドラインが、民間側の宣言として関係者の行動を具体化する。法的な強制力はなく、任意・協力・推奨を性格とするルールです。
22年間、この枠組みを支えてきたのは「言わない」という約束でした
届出から一般公表まで、脆弱性関連情報は原則として関係者の間で管理されます。発見者は正当な理由がない限り第三者に開示しない。IPAとJPCERT/CCも、ガイドラインが定める例外を除いて第三者には開示しない。公表日はJPCERT/CCが製品開発者に最初に連絡を試みた日から45日後を目安に調整され、検証の結果と対策方法、対応状況がJVNで公表されます。製品開発者には、公表日までに対策方法を作成するよう努めることが求められています。攻撃者が先に知る時間を、できるだけ短くするための設計です。
情報を関係者の内側で預かるというこの約束が、届け出る側の信頼の土台になってきました。今回の改訂案が触れているのは、まさにその部分です。
昨年9月には、4者連名の「お願い」が出ていました
2025年9月9日、経済産業省、IPA、JPCERT/CC、国家サイバー統括室(NCO)の4者が連名で、ガイドラインに則した対応を求める文書を公表しています。国内の報道での脆弱性関連情報の扱いを踏まえたものでした。
同文書は末尾で、2025年5月16日に成立したサイバー対処能力強化法に触れ、脆弱性関連情報取扱いの仕組みについても研究会での議論を通じて必要な見直しを検討していく、と予告していました。今回の改訂案は、その予告された見直しの結果にあたります。
同法そのものの内容、とくに警察と自衛隊による無害化措置や、政府による通信情報の取得については、これまでにも扱ってきました。今回のガイドライン改訂は、その同じ法律が、脆弱性の届出という別の入口から民間の枠組みに接続する場面にあたります。
告示の改正ではなく、内閣総理大臣からの要請で受けた
改訂案でもっとも注目したいのは、中身そのものよりも、この改訂がどういう形式で行われたかです。
2025年度の研究会の時点では、「告示の新規制定・改正を行ったうえでガイドラインを見直す」という段取りが想定されていました。内閣官房国家サイバー統括室と経済産業省で検討が進められていましたが、最終的に方針が変わります。告示には手を入れず、サイバー対処能力強化法第71条第1項に基づく内閣府からIPAとJPCERT/CC宛の要請、および総務省からNICT宛の通知を前提に、ガイドラインだけを改訂する形になりました。
「正当な理由」を具体化するという整理
告示もガイドラインも、受付機関は正当な理由がない限り第三者に脆弱性関連情報を開示しない、と定めています。IPAの説明資料は、内閣府への通知は法令と法令に根拠のある要請に基づく対応であるため、この「正当な理由」に該当すると整理しました。
つまり、禁止の例外規定がすでに告示のなかに用意されていた。だから告示の改正を要さず、その例外の中身をガイドラインで具体化すれば足りる、という筋道です。実際に改訂案では、IPAの対応を定めた条文に「さらに、下記12)および15)に関しては例外とします」という一文が加わりました。12)は重要インフラ事業者等への優先的な情報提供、15)が新設の内閣府通知です。
なぜ本体ではなく、付録7なのか
内閣府への通知に関する具体的な記述は、ガイドライン本体には置かれていません。新設の「付録7 情報セキュリティ早期警戒パートナーシップと内閣府の対応について」に、対応フローの説明としてまとめられています。本体側にあるのは、IPAの対応を定めた条文に1つ、JPCERT/CCの対応を定めた条文に1つ、いずれも「付録7に記載しています」と案内する短い規定だけです。
この配置には、はっきりした理由が示されています。
民間のルールで、政府の行動は書けない
IPAの説明資料が挙げる理由は2つです。ひとつは、内閣府の行為をガイドライン本体に規定すると、告示を経ずに民間ガイドラインの側が政府の行動を規律することになり、公的ルールと民間ルールで役割を分ける制度の骨格と整合しなくなること。もうひとつは、ガイドラインは「自らなすべき事項を宣言」する文書であり、署名しない内閣府の行為を書き込めば、その性格が崩れることです。
2003年度の研究会報告書まで遡ると、公的ルールと民間ガイドラインを分けて双方で担保するという設計思想が最初から置かれていたことがわかります。今回の判断は、22年前に引かれたその線を守るための配置といえます。
例外として本体に書かれたのは、NICTとの連携でした
上記の整理には例外がひとつあります。NICTとJPCERT/CCの連携は、内閣府への通知の場面だけでなく通常の届出対応でも生じるため、ガイドライン本体に新しい条項が置かれました。
NICTが発見者となり、NICT法第14条第1項第7号ロに基づいて製品開発者へ助言や情報提供を行うときは、あらかじめJPCERT/CCに連絡する。JPCERT/CCの側にも、NICTと緊密に連携する旨の記述が加わります。いずれも理由は「製品開発者の負担軽減のため」と明記されています。1つの脆弱性について複数の機関から別々に連絡が届く事態を避ける、という実務的な配慮です。
この対応にあわせ、ガイドラインの署名組織にNICTが加わり、6組織から7組織になります。
内閣府へ渡るのは、どの脆弱性か
付録7は、通知の対象を2つの条件で示しています。
ひとつは、悪用が確認された、または悪用が疑われる脆弱性。もうひとつは、一定の深刻度があり、悪用された場合に影響範囲が大きいものです。後者は2つの要素を掛け合わせて判断され、深刻度はCVSSスコアなど業界標準となる深刻度指標で評価し、影響範囲はソフトウエア製品の利用者数や基幹インフラ事業者での利用状況などを勘案するとされています。
付録4と付録7で、指標の書き方が分かれています
細かい点ですが、読み比べると設計の意図が見えます。従来からある付録4の「脆弱性の影響度に関する考え方」は、深刻度の指標を「CVSSv3 基本値スコア」と明示し、4.0と7.0を境に3段階に区切った表を持っています。一方、新設の付録7はバージョンを書かず、「CVSS スコアなど業界標準となる深刻度指標」と記しました。
IPAの説明資料は、この書き分けを意図的なものとして説明しています。バージョンを固定したりCVSSのみを基準としたりすると、CVSSスコア以外の脆弱性評価基準が普及したときに対応が難しくなるためです。CVSS v4.0が2023年に公開されたように、評価の物差しそのものが更新されていく領域です。長く使われる文書に特定のバージョンを書き込まない、という判断といえます。
渡ったあと、情報はどこへ流れるか
内閣府に届いた情報は、法第37条に基づいて整理・分析されたうえで、必要に応じて次のように提供されます。
法第42条第1項により製品開発者へ。法第38条第1項により関係する国の行政機関へ。このうち電子計算機等の供給事業を所管する省庁は、第42条第2項に基づいて製品開発者に必要な措置を要請できます。基幹インフラ分野の所管省庁は、第40条第1項により基幹インフラ事業者へ提供します。さらに第41条により重要電子計算機の利用者へ、第45条第1項に基づく協議会では構成員へ提供されることがあります。
これらの提供は、JVNでの一般公表日より前に行われることがあります。もっとも、公表前に情報を先に届けること自体は新しい発想ではありません。ガイドラインにはすでに、重要インフラ事業者等への優先的な情報提供の規定があります。今回加わったのは、法律に根拠を持つ別のルートです。
事務の一部は委託が可能で、施行令により、法第37条の事務はNICT、第41条の事務はJPCERT/CCが委託先として指定されています。調整機関であるJPCERT/CCが、制度の別の位置でも役割を持つことになります。
届け出た人から見て、何が変わるか
脆弱性を見つけてIPAに届け出る立場からは、2つの記述を押さえておきたいところです。
不受理となった届出も、通知の対象になりうる
付録7には、IPAが発見者から届け出られた脆弱性情報を不受理とする場合、または処理を取りやめる場合であっても、通知の条件に該当すると判断したときは内閣府に速やかに通知する、と書かれています。
ガイドラインの受理要件は、既知の脆弱性でないこと、適用範囲に該当することなど複数あり、要件を満たさない届出は不受理となります。これまでは不受理になればそこで処理が終わっていましたが、今後は、受理されなかった届出の情報が政府へ渡る経路ができます。
この設計は、サイバー安全保障の観点からは筋が通っています。攻撃の予兆をつかむうえで、届出の形式要件を満たしたかどうかは重要ではないからです。一方で、届け出る側にとっては前提が変わります。事前に明文化されたことの意味は小さくありません。
通知されたかどうかは、答えられない場合がある
もうひとつは、発見者からの問い合わせ対応です。付録7は、IPAが内閣府およびJPCERT/CCと協議したうえで適切に対応するとしたうえで、内閣府がサイバー安全保障の観点から情報を収集していることから、内閣府への通知の有無や内閣府における対応状況等については答えられない場合があると記しています。
現行のガイドラインでは、発見者は届出後にIPAへ進捗を問い合わせることができ、IPAは適切に情報を開示すると定められています。自分が届け出た情報がいまどこにあるのかを、発見者が追い切れない領域が生まれます。
情報非開示依頼の仕組み自体は変わりません。起算日から1年以上経過した届出について、発見者が非開示依頼の取り下げを求められる規定も残ります。ただし、非開示を求める側と求められる側の関係に、新しい当事者が加わったことは確かです。
製品開発者から見て、何が変わるか
製品開発者にとって、JPCERT/CCからの連絡という従来の入口は変わりません。脆弱性検証を行って結果を報告し、45日を目安に公表日を調整し、対策を作る。この流れは改訂されていません。
変わるのは、同じ脆弱性について、内閣府またはその委託先という別の経路からも連絡が届きうることです。さらに、所管省庁から法第42条第2項に基づく措置要請を受ける可能性があります。同条第4項には、供給した製品に関する報告や資料の提出を求める規定があり、第5項で応じるよう努めることとされています。
改訂案が繰り返し「製品開発者の負担軽減のため緊密に連携する」と書いているのは、この重複への備えでしょう。付録7の対象となる案件では、内閣府やその委託先、所管省庁など、従来の通常フローにはなかった機関が加わる可能性があります。窓口が増えることが負担増にならないかどうかは、運用が始まってからの実装にかかっています。
まだ「案」である部分と、意見募集の期限
最後に、9月14日時点の状態を整理しておきます。
改訂案が前提としている内閣府からの要請文書は、9月14日に公開された説明資料の段階では案であり、掲載された文面には「未定稿」と記されています。総務省からNICT宛の通知も同様に検討中とされています。要請の側がまだ形になりきらないうちに、それを受けるガイドラインの側が案として示された形です。要請案には、この取扱いを本年10月1日から実施する旨が書かれています。施行の予定日まで、残りは2週間あまりです。
読み方の注意点もひとつ。付録2の全体フロー図(図3・図4)には、内閣府が登場しません。今回の追加は付録7の本文でのみ説明されており、フロー図から制度を把握してきた読者には見えない位置にあります。制度の全体像を確認するときは、本文とフロー図の両方を突き合わせる必要があります。
適用範囲についても手当てがあります。付録7に従った内閣府への通知は、2026年9月30日までにIPAが受け付けた届出には適用されません。届け出た時点では想定できなかった扱いを遡って適用しない、という判断です。届出という任意の行為に支えられた制度であることを、IPA自身がよく理解している箇所だと思います。
意見募集は2026年9月24日までです。ガイドラインは脆弱性を届け出る人、製品を開発する人、ウェブサイトを運営する人が当事者となる文書であり、案の段階で意見を出せる期間が設けられています。宛先はIPAの公開ページに記載されています。
22年間、この枠組みは法的な強制力を持たないまま機能してきました。届け出る人が信じ、受け取る側が守り、開発者が応じる。その積み重ねの上に、国家安全保障という重い役割が乗ろうとしています。任意の善意で回ってきた仕組みに法律を接続するとき、いちばん壊れやすいのは条文ではなく、最初に脆弱性を見つけた人の信頼です。今回の改訂案が本体ではなく付録に線を引いたことは、その脆さを設計者たちが自覚していることの表れのように読めます。
【関連記事】
サイバー対処能力強化法、10月施行—特定重要電子計算機の届出・報告制度、解説案がパブコメ開始
同じ2026年10月1日に施行される、事業者側に課される届出と報告の義務を扱った記事。制度のもう一方の車輪が見えてきます。
能動的サイバー防御、2026年10月施行へ—警察・自衛隊に限定的な無害化措置権限
同じ法律の、警察と自衛隊による無害化措置の側を扱った記事。10月1日という施行日が固まるまでの経緯と、その論点を追えます。
【解説】Jアラート、受け手は登録制で管理|送り手の確認は公開資料の外に
現行のガイドラインが実際の案件でどう機能するかを扱った記事。制度が適用される範囲についての考え方にも、あわせて触れています。
【編集部後記】
改訂案のPDFを最後までめくると、奥付に行き当たります。2004年7月8日、制定第1版発行。その下に、2026年XX月XX日、改訂第14版発行。XXのまま置かれています。
日付が入るのは意見募集が終わったあとで、それまでこの文書は自分の誕生日を持ちません。22年分の改訂履歴が並ぶ最後の1行が空欄になっているのを見ると、まだ決まりきっていない文書なのだと実感します。9月24日まで、意見を出せます。
【用語解説】
脆弱性関連情報
脆弱性に関する情報のうち、脆弱性情報(性質と特徴)、検証方法、攻撃方法のいずれかに該当するものを指す。ガイドラインが取扱いの対象としているのは、この3種類である。
サイバー対処能力強化法
正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号)。2025年5月16日に成立し、同月23日に公布された。届出・報告制度など主要な規定は2026年10月1日に施行される。
重要電子計算機
国や地方公共団体、独立行政法人、政令で定める特殊法人、基幹インフラ事業者、重要情報を保有する事業者が使用する重要なコンピュータを指す。正確な定義は同法および関係する政省令による。
特別社会基盤事業者
同法第2条第3項が定める事業者で、電力、通信、金融、鉄道などの基幹インフラ事業者を指す法令上の用語である。ガイドライン付録7は、注記でこれを「基幹インフラ事業者」と対応づけている。
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を共通の基準で数値化する仕組み。0.0から10.0のスコアで表す。ガイドライン付録4は「CVSSv3 基本値スコア」を用い、4.0と7.0を境に3段階に区切っている。v4.0は2023年に公開された。
起算日
JPCERT/CCが製品開発者への連絡を最初に試みた日。公表日の目安である45日も、発見者が情報非開示依頼の取り下げを求められる1年も、この日から数える。
情報非開示依頼
発見者に対し、正当な理由がない限り脆弱性関連情報を第三者に開示しないよう求める仕組み。起算日から1年以上が経過した届出については、発見者の側から取り下げを求めることができる。
届出の受理・不受理
IPAは、記載項目がそろっていること、適用範囲に該当すること、既知の脆弱性でないことなどの条件で受理・不受理を判断する。受理を発見者に連絡した日が、IPAとJPCERT/CCが取扱いを開始した日となる。
【参考リンク】
情報セキュリティ早期警戒パートナーシップガイドライン改訂案などの公開|IPA(外部)
改訂案の公開ページ。改訂の方針、改訂概要の表、2つのPDFのダウンロード先、意見募集の期間と宛先までが1枚にまとまっている。
情報セキュリティ早期警戒パートナーシップガイドライン 改訂案(PDF)(外部)
改訂案の本体でIPA表記では全64ページ。新設された付録7は後半の57ページから始まり、内閣府への通知の流れを説明する。
情報セキュリティ早期警戒パートナーシップガイドライン改訂案について(PDF)(外部)
IPAによる改訂案の説明資料。現行との対比表、告示ではなく要請で受けた理由、参照する関係条文の抜粋までを一括で収録している。
情報セキュリティ早期警戒パートナーシップガイドライン|IPA(外部)
現行の2024年版と、2004年版から続く過去の全版、別冊のガイド類をたどれるページ。版ごとの改訂内容も整理されている。
脆弱性関連情報の届出受付|IPA(外部)
実際に脆弱性を届け出るときの窓口となるページ。届出の様式と、届出に記載すべき項目についての詳しい説明がここに置かれている。
JVN(Japan Vulnerability Notes)(外部)
IPAとJPCERT/CCが共同運営する脆弱性対策情報ポータル。調整を終えた脆弱性情報と製品開発者ごとの対応状況が並ぶ。
国内における枠組みとJPCERT/CCの役割について|JPCERT/CC(外部)
調整機関の側から見た制度の説明ページ。製品開発者向けの脆弱性関連情報取扱いガイドラインも、このページから参照できるようになっている。
ソフトウエア製品等の脆弱性関連情報に関する取扱規程(PDF)|経済産業省(外部)
平成29年経済産業省告示第19号。今回は改正されない、制度の政府側のルールにあたる文書で、受付機関の守るべき事項を定める。
【参考記事】
国内における脆弱性関連情報を取り扱う全ての皆様へ – 情報セキュリティ早期警戒パートナーシップガイドラインに則した対応に関するお願い –(外部)
2025年9月9日に経済産業省など4者の名義で出された文書。強化法を受けた見直しを予告しており、今回の改訂案の前段にあたる。
国内における脆弱性関連情報を取り扱う全ての皆様へ|JPCERT/CC(外部)
同じ4者文書のJPCERT/CC版。調整機関としての立場からの掲載で、脆弱性関連情報の管理と開示に関する記述を確認できる。
「情報セキュリティ早期警戒パートナーシップガイドライン」を再周知、脆弱性情報の無断公開を控えて 経産省/NCOなど(外部)
4者文書が出された経緯を、報道における脆弱性情報の扱いという文脈から整理した解説記事。ISO/IEC 29147との関係にも触れている。