
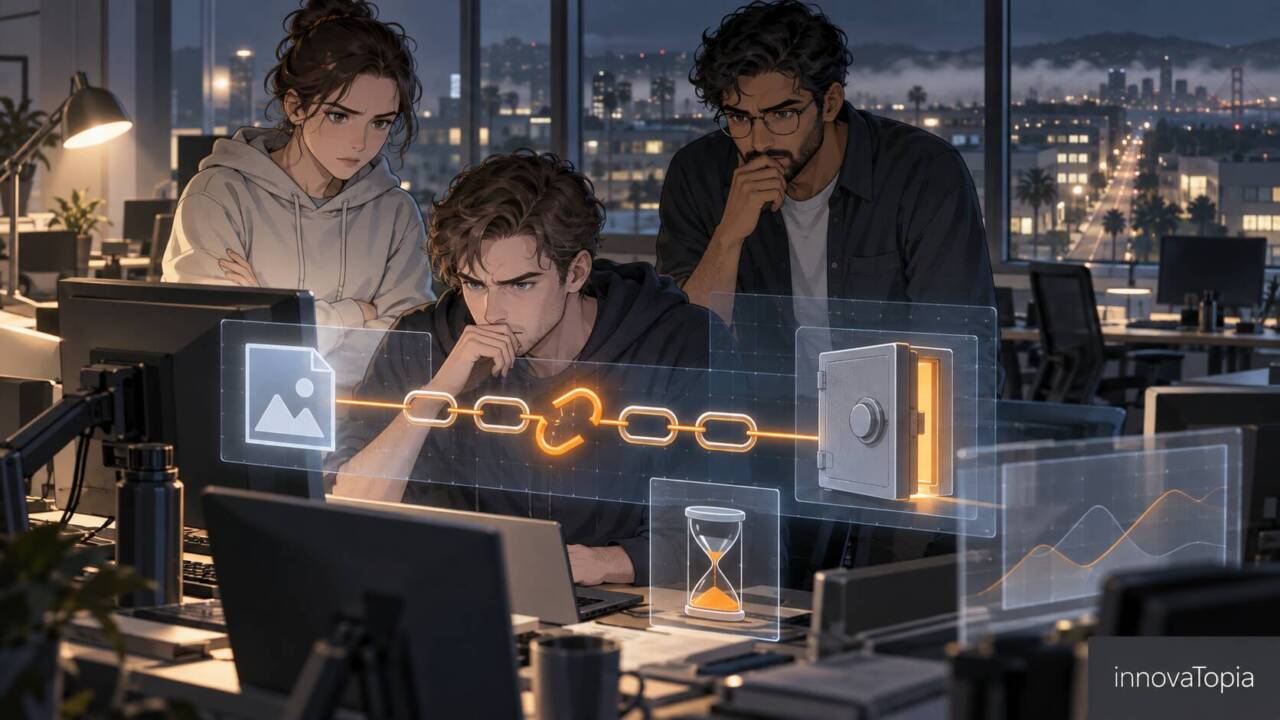
画像を1枚アップロードするところから、OpenAIの社内リポジトリまで72時間。その途中でエクスプロイトを書いたのは、前日に公開されたばかりのClaude Opus 5でした。安全機構は確かに作動していました。ただし、線が引かれていた場所が、公表された説明から想像していたものとは違っていました。
Hacktronは2026年9月13日、同年7月25日にOpenAIのコミュニティフォーラムを侵害し、社員のChatGPTとCodexのアカウントを経由して社内モノレポに到達したと公表した。経路は画像デコーダlibheifの欠陥によるリモートコード実行と、OpenAI側のシングルサインオンの設定不備の連鎖である。発見から到達まで72時間を要していない。
研究者はまずClaude Opus 4.8を使ったが、ASLRが有効な既定構成では成功しなかった。7月24日公開のClaude Opus 5に同じ課題を与えると、3時間で動作するコードが得られた。証明として社員のCodexに無害なプルリクエストを作らせ、テストを停止した。OpenAIは報告から約14時間で修正し、報奨金6,500ドルを支払った。
From:  Hacking OpenAI
【編集部解説】
7月25日、私はこの場で、Claude Opus 5は脆弱性を見つける能力では最上位モデルに肉薄した一方、それを攻撃可能なコードへ変える能力では大きく水をあけられている、と書きました。Anthropicが発見と悪用のあいだに線を引いた、という読み方です。
同じ7月25日の朝、その線の向こう側で、Opus 5は動くエクスプロイトを書いていました。
順を追います。Hacktronの3人は7月23日、Discourseの画像アップロード経路を調べ、HEICとHEIF形式だけが通常の検査を迂回し、ImageMagickを経てlibheifへ直接渡されることに気づきます。翌24日、Opus 4.8にDockerイメージ内のlibheifを調べさせると、上流の修正が取り込まれていない箇所を見つけました。もっとも、ASLRという標準的な防御が有効な既定構成では、セッションを重ねても安定した実行には届いていません。
その日の夜、Opus 5が公開されます。新しいセッションは3時間でMac向けの動作コードを出し、続けてDiscourseが使うx86-64とjemallocの環境へ移植されました。
ここからが、7月25日の記事で書いた線の実像です。研究者たちは、自社のDiscourseインスタンスを、CTFの標的に見えるURLへプロキシしました。Opusが、リモートのインスタンスを対象としたエクスプロイト作成を拒んだからです。
Anthropicが公表している方針では、脆弱性の悪用や攻撃的セキュリティツールの開発は、既定でブロックの対象です。つまり線は実在し、作動していました。ただし、少なくともこの検証で観測された線は、見つけることと悪用することのあいだではなく、ローカル環境で書くことと、リモートのインスタンスへ向けることのあいだに現れています。CTFの標的に見えるURLへ経路を置き換えると処理が進んだことから、判定は標的について与えられた文脈に左右された可能性があります。URLだけが判定材料だったのか、どの層で判断が変わったのかまでは、公開されている情報からは分かりません。
Anthropicは、この仕組みによって正当なセキュリティ業務までブロックされる場合があること、適格な申請を誤って却下する場合があることを認め、どちらも減らす作業を進めていると書いています。一方で今回の事例は、標的について与えられる文脈によって結果が変わりうることも示しました。これが分類器単独の挙動だったのかは、公開情報からは特定できません。要求の危険度を限られた文脈から判定する仕組みには、利用者が用意した情報をどこまで信頼するかという宿題が残ります。ここは一社に帰する話ではなく、業界全体がこれから作法を整えていく領域だと考えています。
本体はフォーラムではなくSSOだった
次に、この事案の本体がどこにあったかです。
フォーラムでコードが動いただけでは、社内のリポジトリには届きません。届かせたのはOpenAI側のシングルサインオンの設定でした。研究者自身が、権限をまたぐ部分はDiscourse固有のものではなく、同じSSOを使うサービスが一つでも落ちれば同じ結果になると明言しています。Discourseは、それを証明するための一つの経路だったという位置づけです。
周辺サービスは、認証の信頼境界の内側にいます。当媒体が8月に扱ったClaude in Chromeの連鎖とも、9月に扱ったデジタル庁GSSの事案とも重なる構図です。入口の重要度と、そこから届く範囲は比例しません。
2か月、3人、3,000ドル未満
3つ目に、費用の話があります。
Hacktronは、OpenAIを含む2か月間の調査全体で、トークン費用が3,000ドル未満だったと書いています。参加者は3人。企業ごとの適応は1日から2日。そして、一連の試行を検知したと研究者が把握している企業は、Shopifyだけだったとも記しています。
研究者たちの結語は、複雑性による安全の終わりです。公開された脆弱性を安定した攻撃へ変えるには、これまで希少な専門性と長い時間が必要でした。その参入障壁が、計算資源に置き換わりつつあるという見立てです。
これは脅威の話であると同時に、同じ技術を守る側の点検へ向けられるという話でもあります。3人と数千ドルで、複数の企業やOSSプロジェクトを横断する調査が回るなら、同じ密度の点検を自社へ向けられる組織も増えていきます。Hacktron自身が、それを事業にしています。
日本の現場で、今日できること
日本の読者にとっての実務は、単純です。
画像のアップロードを受け付け、HEIC、HEIF、AVIFを変換しているなら、国内の実装でも依存関係の確認が要ります。libheifはImageMagickやlibvips、sharpを介して、あるいはディストリビューションのパッケージやコンテナのベースイメージに含まれる形で入ってきます。自分で入れた覚えがなくても、依存の底に沈んでいることがあります。
Discourseを自己ホストしている場合は、コンテナの再構築が要ります。管理画面からの更新だけでは、ベースイメージのライブラリが入れ替わらないためです。Discourseは同時に、画像処理のサンドボックス化も実装しました。
libheifは9月に入ってからも1.23.3、1.23.4と修正が続き、Ubuntuは9月16日に更新を出しています。この領域は、一度直して終わる性質のものではありません。不要な形式のデコードを止める、変換処理を使い捨ての隔離環境に閉じ込めるといった、構成側の対策が効いてきます。
72時間と14時間
最後に、この一件は、開示のプロセスが機能した記録でもあります。
研究者は影響を確認した時点でテストを止め、社内のコードを読まずに、無害なプルリクエストという形で証明を置きました。OpenAIは報告から約14時間で修正し、Discourseは土曜に受けた報告へ日曜に返信し、月曜には修正を用意しています。
攻撃の速度が上がった、という話だけでは半分です。同じ速度で直せる組織と、そうでない組織の差が開いていきます。最初の発見から72時間以内に社内リポジトリへ届いた経路を、OpenAIは報告を受けてから約14時間で閉じました。攻撃側の到達時間と、報告を受けてからの修正時間。この2つを自分たちの数字として把握できるかが、これから問われていきます。
【関連記事】
Claude Opus 5、脆弱性は「見つける」が「悪用」の手前で止まる─Anthropicが引いた線
Opus 5の公開時に、脆弱性の発見と悪用のあいだに引かれた線を扱った記事。本稿の出発点にあたる。
Claude in Chrome乗っ取り実証、Anthropicの「0%」は何を測っていたのか
公称の数値と、実地で示された連鎖との落差を扱った記事。今回と同じ構図が8月にも起きていた。
【解説】デジタル庁GSS不正アクセスはなぜ防げなかったか|入口はCVSS「中」の脆弱性
入口の重要度と到達する範囲が比例しないことを示した国内の事案。今回の構図と重なる。
【解説】WordPress 7.1.1|脆弱性を見つける側が入れ替わった
脆弱性を見つける側が入れ替わりつつある現状を扱った記事。今回は悪用する側の変化にあたる。
RefluXFS:AIが見つけAIが草稿を書いた―9年潜んだ脆弱性、Linuxカーネルroot奪取の全容
Claude Mythos Previewを用いた共同研究による発見。安全機構と研究の両立が論点になった事案。
【編集部後記】
Anthropicのヘルプセンターに、目立たない一文があります。適格な申請を誤って却下することがあり、承認済みの利用者でも正当な業務がブロックされることがある、と。
今回の記事は、線を回り込んだ側の話でした。けれど同じ線は、回り込む必要のない人たちの手も止めています。異議申し立ての窓口が用意されているという事実は、その現実を運営側が織り込んでいることの表れでもあります。
守る側が、どこまで面倒な手続きを引き受けられるか。次の分かれ目は、たぶんそこにあります。
【用語解説】
libheif
HEIFとAVIF形式の画像を読み書きするオープンソースのライブラリ。C/C++で書かれており、アプリケーションが直接呼ぶことは少なく、変換ツールやパッケージを介して間接的に組み込まれる。
ImageMagick
画像の変換と加工を担うツール。扱う形式に応じて、内部でlibheifのようなデコーダを呼び出す。libvipsやsharpも同様の役割を担う。
HEIC/HEIF/AVIF
スマートフォンの写真などで使われる新しい画像形式。圧縮率が高い一方、解析の処理が複雑になる。
リモートコード実行(RCE)
遠隔の攻撃者が、対象のサーバー上で任意のプログラムを走らせること。
エクスプロイト
脆弱性を実際に悪用して、意図した結果を得るためのコードや手順。欠陥の存在を知ることと、安定して悪用できるコードを書くことは、必要な労力が大きく異なる。
ASLR
プログラムがメモリを使う位置を実行のたびに変える防御。メモリ破壊を突く攻撃を安定させにくくする。既定で有効な環境が多い。
jemalloc
メモリ確保の方式の一つ。方式が違えばメモリの並び方も変わるため、エクスプロイトには環境ごとの調整が要る。
シングルサインオン(SSO)
一度の認証で複数のサービスを使えるようにする仕組み。便利さと引き換えに、一つのサービスの侵害が他へ波及しうる。
Codex
OpenAIが提供するコーディング支援。GitHubなど外部サービスと連携でき、本件では連携先が影響の範囲を広げた。
モノレポ
複数のプロジェクトを一つのリポジトリにまとめて管理する方式。
プルリクエスト
コードの変更をリポジトリへ提案する手続き。本件では、内容を伴わない提案を出すことが、アクセスできる状態にあったことの証明として使われた。
CTF
攻撃技術を競う合法の競技。演習用に用意された標的を攻略する形式を取る。
分類器(セーフティクラシファイア)
入力や出力が危険な用途に該当しないかを判定する仕組み。
【参考リンク】
Hacktron(外部)
AIを使ったコードレビューとペネトレーションテストを手がける米国のセキュリティ企業。本件をOpenAIとDiscourseへ報告した。
HEIF Heist(外部)
libheifを軸に複数の製品を横断して行われた調査の特設サイト。対象の一覧と、運用側が取れる対策がまとめて置かれている。
Discourse(外部)
オープンソースのフォーラムソフトウェア。OpenAIのコミュニティフォーラムもこれで構築されており、画像処理の隔離を追加した。
libheif(外部)
HEIFとAVIFを読み書きするオープンソースのライブラリ。ImageMagickなどを介して広く使われ、本件で欠陥が悪用された。
ImageMagick Security Policy(外部)
画像の変換と加工を担う定番ツールの公式案内。扱う形式を制限するセキュリティポリシーの設定方法を掲載している。
Real-time cyber safeguards on Claude Opus and Sonnet(外部)
Claudeのサイバー分野の安全機構に関する公式説明。ブロック対象の二分類と、防御目的の利用者向けの申請制度を掲載する。
OpenAI(外部)
ChatGPTとCodexの提供元。本件では報告から約14時間で修正を完了し、9月に報奨金の支払いを行っている。
【参考記事】
Claude Opus 5 Helped Researchers Take Over OpenAI Staff Accounts via Chained Flaws(外部)
本件を詳報した続報。CVEの性質やDiscourseの修正版番号など、運用側が必要とする情報を整理している。
Researchers Use Claude Opus 5 to Hack OpenAI Forum and Reach Internal Repositories(外部)
同じ事案を報じた記事。攻撃の連鎖とOpenAI側のSSOの問題を、時系列に沿って簡潔にまとめている。
[SECURITY] [DSA 6417-1] libheif security update(外部)
Debianが8月8日に出したlibheifのセキュリティ更新。12件のCVEをまとめて修正した内容を告知している。
GHSA-vhm9-85gw-x335(外部)
Discourseが7月28日に公開した勧告。自己ホスト環境での再構築の必要性と、修正版の番号を示している。
GHSA-hg7q-rjr2-8×46(外部)
libheif側の勧告。この識別子が指すのは領域外の読み取りであり、読み書きの欠陥とは範囲が異なる。
Ubuntu 8774-1: libheif(外部)
Ubuntu 26.04 LTS向けの更新。9月に入ってからもlibheifの修正が続いていることを示す一例である。