
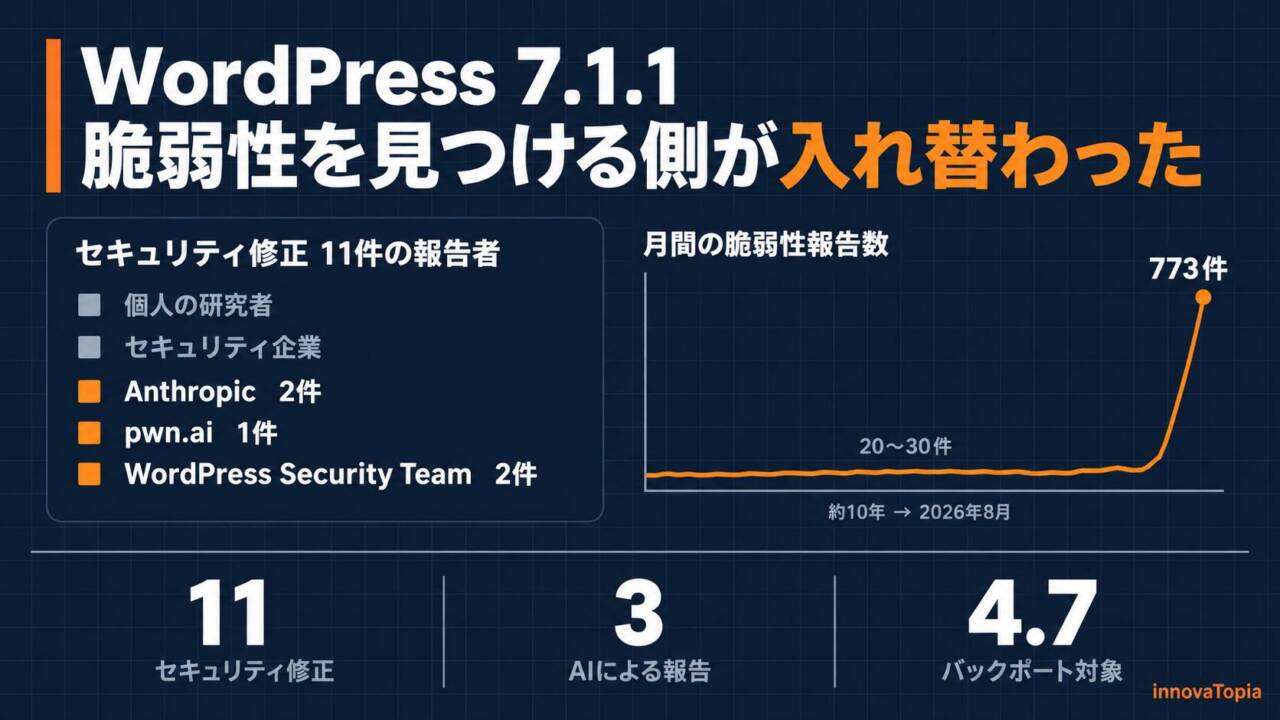
11件のセキュリティ修正のうち、2件の報告者はAnthropicでした。WordPressコアの謝辞欄にAI企業が並ぶのは、これが初めてではありません。同じ時期に、開発元へ届く脆弱性報告は月20件台から773件へ増えています。見つける側が入れ替わったあとで何が起きているのかを、順に見ていきます。
WordPress 7.1.1で修正されたもの
WordPress.orgは2026年9月17日、WordPress 7.1.1を公開しました。内訳は、コアのバグ修正17件、ブロックエディターのバグ修正19件、そしてセキュリティ修正11件です。セキュリティリリースにあたるため、公式は即時の更新を推奨しています。
セキュリティ修正は、対象となるすべてのブランチへ順次バックポートされます。現時点の範囲は4.7系までです。次のメジャーリリースは7.2で、12月が予定されています。
謝辞の欄に並んだAnthropicとpwn.ai
11件のうち2件に、Anthropicの名前があります。
WordPressコアのセキュリティ修正の謝辞は、これまで個人の研究者名とセキュリティ企業名で埋まる欄でした。そこにAI企業が載ること自体は、今回が初めてではありません。8月6日の7.0.3でも、Anthropicは1件報告しています。pwn.aiに至っては、7.0.3、7.0.4、そして今回と3回連続です。
謝辞の欄は、もう入れ替わったあとでした。
届く報告が、けた違いに増えている
背景にある数字が、2週間ほど前に明らかになっています。
WordPressのHackerOneプログラムに届く月間の報告数は、約10年にわたって20件から30件で安定していました。それが2026年に入って跳ね上がり、7月に450件、8月は773件。セキュリティチームのジョン・ブラックボーン氏は、増加が1月から2月に始まり、主にGPT-5.3とClaude Opus 4.6が牽引したとThe Repositoryに語っています。
8月28日に始まったCore Security Initiative
8月28日、セキュリティチームはCore Security Initiativeの始動を発表しました。掲げたのは三つです。リリース工程を自動化して検証を厚くすること、積み残した報告を処理しきること、そして脆弱性を先回りして見つけるためにAIを使うこと。
9月1日、受け口が絞られた
その翌週、9月1日に脆弱性開示プログラムの範囲変更が公表されます。変更の中身は、受け口を絞るものでした。管理者しか付与できない権限、たとえばContributorを前提とする脆弱性は、高い深刻度の権限昇格につながる場合を除いて、原則として対象外になります。
ただし、この変更はコアとGutenbergには当面適用されません。そして今回の11件は、まさにその「当面適用されない」側の中身です。
11件のうち、どれが、どう効くのか
11件を並べると、性質が分かれます。
多数を占めるのは、権限が前提のもの
Contributor以上による任意の投稿の上書き、WP REST Templates Controllerの認証済みパストラバーサル、下書きや承認待ち投稿のスラッグ開示、XML-RPC経由でのedit_cssチェック回避、非公開の親投稿タイトルの漏えい、認証済みユーザーによるコメントの親子付け替え。いずれも、攻撃者が何らかのアカウントを持っていることが出発点です。
未認証と明記されているのは1件
公式が未認証の訪問者による成立を明記しているのは、wpautop()の格納型XSSです。コメントとしてスクリプトを送り込める経路で、コメントの承認を経ることが条件とされています。
細工されたURLで、WordPress.orgから有効化されていないテーマを自動的にインストールし、プレビューさせる問題は、URLを踏ませる相手が要る型です。なお、HTML APIの問題とカスタムヘッダー対応テーマのXSSについては、リリース本文の記述だけでは認証の要否を判別できません。
数の多さと、成立のしやすさは別の話です。11件という数字だけで順番を決めると、この形は見えません。
pwn.aiが4日でやったこと
pwn.aiの仕事を、innovaTopiaは一度扱っています。
8月6日の7.0.3で修正されたXSS2Shell、CVE-2026-64638です。あのとき書いたのは、CVSS 8.9という数字の読み方でした。ログイン画面の反射型XSSからPHP実行へ至る連鎖で、成立には被害者の能動的な操作が要る。数字だけで慌てないでほしい、という趣旨です。
そのとき書かなかったことがあります。pwn.aiによれば、あの連鎖を見つけたのは人ではなく、同社のAIシステムでした。
同社は自社ブログで、オープンソースモデルを使って自律的に発見したと説明しています。パウロス・イベロ氏が2022年に公表したSame Origin Method Executionの研究を出発点として与えられ、そこから独立した完全な連鎖を組み上げるまでに、およそ4日かかったと。
4日です。pwn.aiが「すべてのバージョンに存在し、あらゆる監査で見逃されてきた」と説明する欠陥に対して。
Anthropicが開示した2,300件と、発表側が置いた注釈
Anthropicの側の規模も公開されています。
同社は2026年2月からClaude Mythos Previewの初期スナップショットをオープンソースの脆弱性探索に使っています。挙がった候補の一部は、外部のセキュリティ研究企業6社かAnthropic自身が検証し、確認された深刻度の高いものが開発元へ渡ります。ただし開発元から要請があった場合には、独立検証を経ずに直接送る経路もあります。公開されているダッシュボードによれば、8月26日時点で392のオープンソースプロジェクトに2,300件を開示し、うち421件が修正済み。候補として挙がった数は26,153件です。人手による検証が処理の速度を決めるため、候補のすべてが開発元へ届くわけではないと、同社は書いています。
この数字には、Anthropic自身が注釈を置いています。真陽性率は影響の代理指標の一つにすぎず、より信頼できるのは修正されたパッチの数だが、それは遅れて現れる指標である、と。見つけた数がそのまま守られた数になるわけではない。その留保を、発表した側が自分で書いています。
ダッシュボードにWordPressの名前はまだない
ダッシュボードでは、開示から一定の期間が過ぎるまでプロジェクト名が伏せられます。確認した時点で、WordPressの名前は出ていません。ただし公式リリースは報告者を「Anthropic」とだけ記しており、今回の2件がこのプログラムを通ったものなのかは公表されていません。
「バグ修正のみ」と告知されていた
今回のリリースには、前段があります。
9月2日、make.wordpress.orgに7.1.1のスケジュールが掲載されました。そこには、バグ修正のみのメンテナンスリリースであると明記されています。一般公開は9月17日。日付はそのとおりでした。中身のほうに、11件のセキュリティ修正が加わりました。
7月17日の7.0.2から数えて、2か月で4回目のセキュリティリリースです。修正は、短い間隔で続いています。
日本の読者にとって
バックポートについて、公式は二つのことを同時に書いています。セキュリティ修正は対象となるすべてのブランチへ、現時点で4.7系まで適用される。そして、アクティブにサポートされるのは最新版のみである。
古いバージョンのまま動いているサイトにも、修正が届く道は残されている。ただしそれは恒久的な約束ではない。この二文は、そう読むのが正確です。
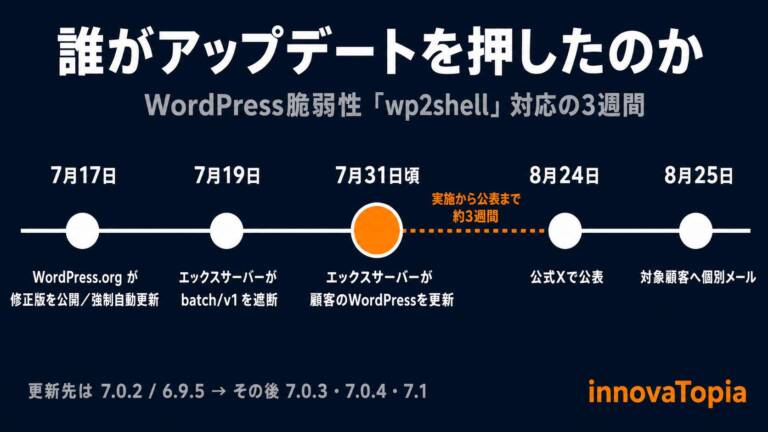
日本でも、企業や自治体がサイトの制作と保守を外部へ委託している例があります。8月のエックスサーバーの件で見たとおり、更新を誰が押すのかは契約と運用方針で変わります。
そのサイトに、いま誰のアカウントが残っているか
今回のように、権限を前提とする脆弱性が多いリリースでは、確かめておきたいことがもう一つあります。そのサイトに、いま誰のアカウントが残っているか、です。
Contributor以上という条件は、外から見れば高い壁に見えます。ですが、離任した制作担当者、終了した外注、テスト用に作ったまま消し忘れたアカウント。これらが残っていれば、壁の内側に入口が残ります。ユーザー一覧を開いて、不要なアカウントがないか、権限が適切かを確かめる。今回のリリースは、それをやる口実になります。なお最終ログインの日時は、WordPressの標準のユーザー一覧には出ません。そこまで見るなら、監査ログやセキュリティ系の機能が要ります。
見つける速度が上がったあとに問われること
月間の報告が20件台から773件になったということは、開発元が確かめなければならない候補が、それだけ増えたということです。報告のすべてが、有効で重大な脆弱性とは限りません。だからこそ、中身を確かめ、優先順位を付ける作業が要ります。
それでも、見つける速度が上がったこと自体は、防御する側にとっての機会です。ただしそれは、検証と修正が追いつくことを前提にしています。
問われているのは、そこです。WordPressが9月1日に受け口を絞ったのは、影響が明確で重大な報告へ、限られた時間を振り向けるための設計変更でした。Core Security Initiativeが掲げた三つの柱のうち二つも、リリース工程の改善と、積み残しの処理です。
見つける側が速くなったぶん、直す側と、更新を届ける側の設計が問われている。7.1.1の11件は、その途中経過として読めます。
お使いのWordPressは、もう7.1.1になっているでしょうか。
【関連記事】
All-in-One WP Migration脆弱性|危ないのは今取るバックアップ
9月に出たプラグインの脆弱性を扱った記事。更新が届く経路の問題と、バックアップを取る手順そのものの危うさを整理している。
エックスサーバー、wp2shell対応で顧客のWordPressを更新
事業者が顧客のWordPressコアを更新した一件。更新を誰が押すのかという論点を、契約と運用方針の側から扱っている記事。
WordPress、守る場所は管理画面からAPIへ|wp2shellが示したもの
攻撃面が管理画面からAPIへ移ったことを論じた記事。守るべき場所の変化を、サイトを設計する側の視点から丁寧に読み解いている。
WordPressにXSS2Shell、全バージョン影響 公式が緊急更新を呼びかけ
本稿でも触れたXSS2Shellを扱った記事。CVSS 8.9という数字の読み方と、攻撃の成立条件を詳しく整理している。
【編集部後記】
Anthropicのダッシュボードには、まだ中身を明かせない報告のために、ハッシュ値だけを並べた台帳があります。何を見つけたかは書かず、その日にそれを持っていたことだけを証明できる形で残す仕組みです。
修正が済めば、ハッシュの隣にプロジェクト名と脆弱性の種類が現れます。台帳に並ぶのは2,736行。そのどれかが、あなたが使っているソフトのことかもしれません。
開くのを待っている箱が、いくつあるのか。数だけは、もう見えています。
【用語解説】
格納型XSS
保存された値が、あとから閲覧者の画面でスクリプトとして動いてしまう脆弱性。
反射型XSS
送り込んだ値がその場の応答に混ざって返り、閲覧者の画面で動く型。保存はされない。
パストラバーサル
本来触れないはずのファイルやディレクトリへ、経路をさかのぼって到達する攻撃。
Contributor
WordPressの権限の一つ。投稿を書けるが公開はできない。管理者だけが付与できる。
wpautop()
改行を段落タグへ変換するWordPressコアの関数。投稿やコメントの整形に使われる。
HTML API
HTMLを解析・書き換えるためにWordPressコアへ導入された仕組み。
XML-RPC
REST API以前から用意されている、外部から操作するための入口。
edit_css
サイトの追加CSSを編集できるかどうかを表す権限。
スラッグ
投稿を識別するためにURLへ使われる文字列。下書きの段階でも割り当てられる。
ブロックエディター
WordPressの標準の編集画面。Gutenbergを母体とする。
メンテナンスリリース
不具合の修正を目的とした小さな更新。脆弱性の修正を主とするセキュリティリリースとは区別される。
バックポート
新しいバージョンで施した修正を、サポート対象の古いバージョンにも適用すること。
CVE-2026-64638
共通脆弱性識別子。7.0.3で修正されたXSS2Shellに振られた番号。
CVSS
脆弱性の深刻度を0.0から10.0で表す指標。
XSS2Shell
ログイン画面の反射型XSSからPHPコードの実行へつなぐ攻撃手法の通称。
Same Origin Method Execution
同一オリジン内の別の処理を意図せず呼び出させる攻撃手法。頭文字からSOMEと呼ばれる。
脆弱性開示プログラム
発見した脆弱性を受け付ける窓口と、その規約。WordPressはHackerOne上で運用している。
Core Security Initiative
WordPressセキュリティチームが2026年8月28日に発表した取り組み。
Claude Mythos Preview
Anthropicのモデル。2026年2月から同社のオープンソース脆弱性探索に使われている。
真陽性率
挙がった候補のうち、検証の結果ほんとうに脆弱性だったものの割合。
監査ログ
誰がいつ何をしたかを記録する仕組み。WordPressでは標準では備わっていない。
【参考リンク】
WordPress 7.1.1 Maintenance and Security Release(外部)
本稿が扱った7.1.1の公式リリース告知。11件のセキュリティ修正の内容と、それぞれの報告者が列挙されている。
WordPress.org(外部)
WordPressの公式サイト。最新版の入手先と、セキュリティリリースの告知を掲載している。更新の要否はここで確認できる。
Making WordPress Secure(外部)
WordPressセキュリティチームの公式ブログ。Core Security Initiativeと開示プログラムの変更を掲載。
Make WordPress Core|WordPress 7.1.1 Release Schedule(外部)
7.1.1の公開予定を告知した投稿。バグ修正のみのメンテナンスリリースであること、一般公開が9月17日であることを記している。
Anthropic’s coordinated vulnerability disclosure dashboard(外部)
Anthropicが開示した脆弱性の件数と検証の流れ、公開済みの識別子を一覧できるページ。基準日つきで更新が続いている。
PWN.AI Security Research(外部)
AIによる脆弱性探索を手がける研究チームのブログ。XSS2Shellをはじめ、自ら発見した脆弱性の技術解説を公開している。
WordPress|HackerOne(外部)
WordPressの脆弱性報告を受け付ける窓口。報告の前にガイドラインを確認するよう求められている。現在も受付は継続中。
【参考記事】
WordPress Tightens Bug Bounty Scope After Monthly Security Reports Nearly Double to 773(外部)
月間報告数が7月450件から8月773件へ増え、開示プログラムの範囲が絞られた経緯を伝える記事。従来の水準も示している。
WordPress Announces Core Security Initiative as AI-Driven Vulnerability Reports Hit Record Levels(外部)
Core Security Initiativeの発表を報じた記事。発表者と、WordCamp US 2026での議論の経緯を扱う。
XSS2Shell: WordPress Preauth XSS to RCE Chain (CVE-2026-64638)(外部)
pwn.aiによる技術解説の記事。発見の経緯と、SOMEの研究を出発点として完全な攻撃の連鎖を組み上げた過程を記している。
WordPress sets out to hunt for vulnerabilities in its own core(外部)
Core Security Initiativeの三つの柱を整理した記事。AIによる探索を自ら使うという方針を扱っている。
WordPress Core Security Initiative Narrows Bug Bounty(外部)
8月28日の発表と9月1日の範囲変更を、時系列に並べて解説した記事。対象外となる報告の種類についても具体的に整理されている。