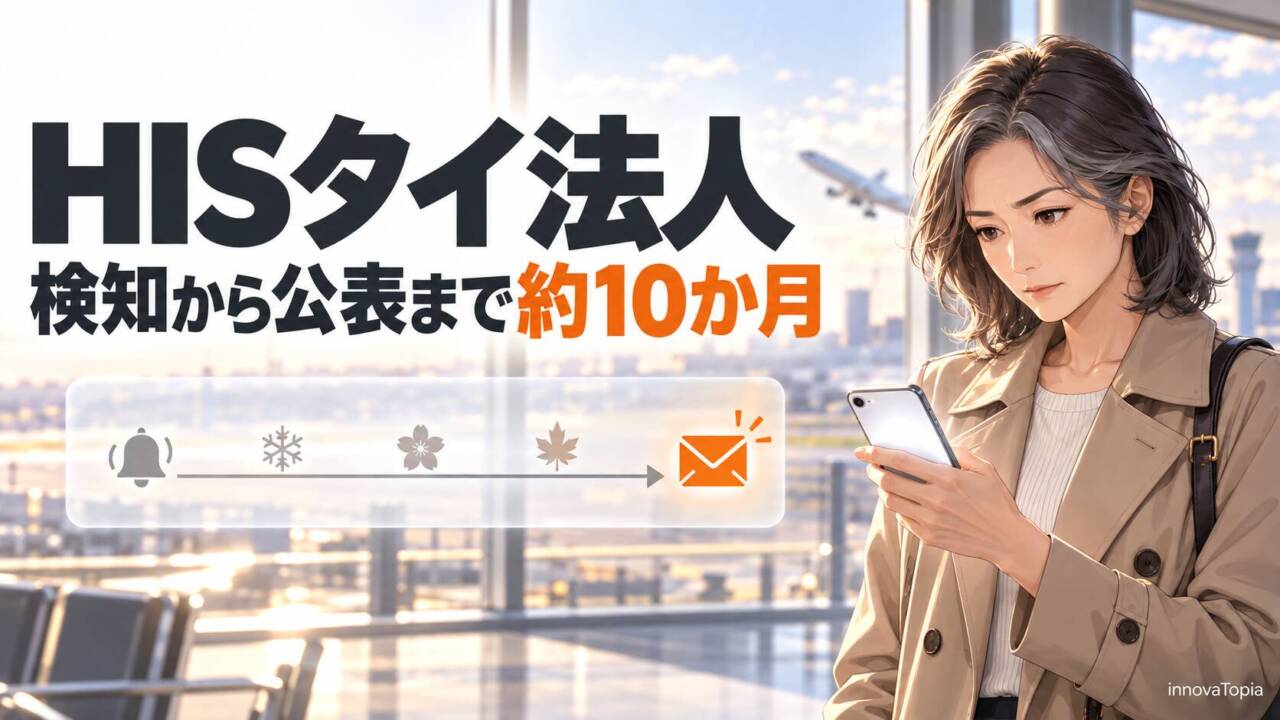
検知ソフトのアラートは2025年12月11日、公表は2026年10月7日でした。HISのタイ法人に不正アクセスがあり、最大627名分のパスポート情報が流出した可能性があります。件数より目を引くのは、その間の約10か月です。委員会への報告と本人への通知は、別の物差しで測られています。
エイチ・アイ・エス(HIS)は2026年10月7日、タイ法人のファイルサーバへの不正アクセスにより、日本で取得した顧客の個人情報が流出した可能性があると発表した。対象は最大627名分のパスポート情報とアレルギー情報で、電話番号、住所、メールアドレス、クレジットカード情報は含まれない。
2025年12月11日に検知ソフトのアラートを受けてサーバを切り離し、同月29日に個人情報保護委員会とJIPDECへ報告した。2026年2月24日にパスポート情報が含まれると判明し、全ファイルの確認を終えたとして、連絡先が特定できた顧客へ順次個別に連絡する。
From:  子会社ファイルサーバへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ
【編集部解説】
今回の発表で目を引くのは、件数よりも日付の並びです。
検知ソフトがアラートを出したのが2025年12月11日、日本で取得した個人情報が含まれると分かり、個人情報保護委員会とJIPDECに報告したのが同月29日です。最大627名分のパスポート情報が含まれると判明したのは2026年2月24日で、公表は10月7日でした。連絡先が分かる顧客への個別の連絡も、公表の時点で「順次」行うとされた段階です。最初の検知から数えると、約10か月がたっています。
なぜ時間がかかったのか
HISは、その理由を自ら説明しています。サーバには会計記録など個人情報と関係のないデータが大量に混ざっており、ファイルの形式や保存の状態もさまざまでした。そのため機械的な処理や検索ができず、情報の正確性を確保するために、一つひとつのデータを手作業も含めて照合する必要があったとしています。
HISは、対象となるデータと連絡先を正確に特定するため、全ファイルの確認と手作業を含む照合に時間を要したとしています。正確さを優先した結果として時間がかかった、というのが同社の説明です。ただし、こうした調査上の事情と、本人への通知の時期についての制度上の考え方は、分けて読む必要があります。
法律が求める「速やかに」
個人情報保護法は、不正な行為による個人データの漏えい等が発生した、またはそのおそれがある場合、原則として個人情報保護委員会への報告と本人への通知を事業者に求めています。委員会への速報は、報告対象事態を知った時点から概ね3〜5日以内が目安です。確報は同事態を知った日から原則30日以内、不正目的の行為による事態では60日以内が期限とされています。HISは、日本で取得した個人情報が含まれると確認した12月29日に報告したと説明していますが、公表資料だけでは、報告期限を数え始める時点までは確定できません。
一方、本人への通知について委員会が示している言葉は「当該事態の状況に応じて速やかに」で、日数の目安はありません。本人への通知が難しい場合には、本人の権利利益を保護するために必要な代わりの措置をとることとされ、ホームページでの公表はその例に挙げられています。HISは、連絡先を特定できない対象者にも知らせるため、ホームページで公表したとしています。
委員会への報告と本人への通知は、別の義務です。今回、委員会への報告日からホームページでの公表日までは約9か月ありました。個別の連絡は順次行うと説明されていますが、その開始日は公表資料に示されていません。
パスポート情報が持つ重み
流出した可能性があるのは、英字の氏名、署名欄の名前、性別、生年月日、旅券番号、有効期限です。電話番号やメールアドレスは含まれていませんが、本人の識別に関わる複数の情報が含まれています。アレルギー情報が含まれている点も、旅行の手配に必要な情報が一つのサーバに集まっていたことを示しています。
同じ10月7日に公表した戸田建設は、10月5日に不正アクセスを検知し、2日後に公表しました。調べながら第一報を出す進め方と、確かめ終えてから知らせる進め方。どちらにも理由がありますが、公表が後になるほど、対象者が公表によって事案を知る機会も後ろにずれていきます。
海外拠点のデータと、これからの備え
今回のサーバは、タイの現地法人のものでした。日本で取得した顧客情報が、タイ法人のファイルサーバにも保管されていたことになります。HISは再発防止策として、海外拠点のセキュリティ強化と、本社によるシステム監視の強化を挙げています。
旅行会社にとって、現地法人や手配先と顧客情報を共有するのは、旅を成り立たせるために欠かせない仕組みです。その仕組みを保ったまま、どこに何の情報があるかを本社が把握し、何かあったときにすぐ確かめられる状態を整えておくこと。所在や保存の形式、連絡先との対応を把握しておくことは、事故のあとに対象者を確かめる作業を進める備えになります。
対象は、同日19時30分の追記で、旅行の形によって分けて示されています。個人旅行は、2024年11月に日本を出発し、バンコクのプルマンホテルに宿泊してチェンマイのコムローイ祭りに参加した顧客です。団体旅行は、2017年、2019〜2020年、2024〜2025年にタイへ出発した顧客です。心当たりのある人は、HISの専用窓口(0120-945-146、平日11時〜18時、土日祝を除く)に確認できます。同社をかたる不審な連絡には、記載されたリンクを開かず、窓口に直接問い合わせるのが安全です。
【関連記事】
【解説】焼肉きんぐ・大和証券など不正アクセス11件、10月2〜5日の個人情報漏えいを整理
10月2日から5日に公表された11件を、確認・第一報・続報の段階に分けて整理し、公表のタイミングの違いを丁寧に読み解いた。
【解説】タイムズカーやGyazo、退会・削除後の個人情報も漏えい|残っていた情報の行方
退会や削除のあとも残っていた個人情報が漏えいした事案から、事業者が情報をいつまで持つのかという問いを丁寧に整理した解説。
【編集部後記】
対象者の中には、2017年にタイへ出発した団体旅行の顧客が含まれています。
旅から8年近くたった時点でも、その情報はタイ法人のファイルサーバにあったことになります。会計記録などと混ざり、形式もばらばらだったために、確認に時間がかかったとHISは説明しています。旅のために預けた情報が、旅のあとにどこで、いつまで保管されているのか。旅行者の側からは見えにくいその問いが、今回は約10か月という時間になって表れました。
【用語解説】
ファイルサーバ
社内のネットワークで、文書や表などのファイルを保存・共有するためのサーバ。部署をまたいでさまざまな形式のデータが置かれやすい。
速報
漏えい等の報告対象事態を知ったとき、個人情報保護委員会へ最初に行う報告。報告対象事態を知った時点から概ね3〜5日以内が目安とされる。
確報
速報のあと、原因や再発防止策などを含めて行う報告。原則として事態を知った日から30日以内、不正目的の行為による事態では60日以内とされる。
【参考リンク】
個人情報保護委員会「漏えい等の対応とお役立ち資料」(外部)
漏えい等が起きたときの報告の流れを示すページ。速報は3〜5日以内、確報は30日以内、不正目的が疑われる場合は60日以内と案内している。
個人情報保護委員会「漏えい等報告・本人への通知の義務化について」(外部)
2022年4月から義務となった漏えい等の報告と本人への通知について、対象となる事態や通知の時期の考え方をまとめた特集ページ。
一般財団法人日本情報経済社会推進協会(JIPDEC)(外部)
HISが個人情報保護委員会とあわせて報告した先。個人情報保護やプライバシーマークなどの事業を手がける一般財団法人である。
戸田建設「個人情報漏洩に関するお知らせとお詫び」(外部)
HISと同じ10月7日付の公表。10月5日に支払い管理システムなどへの不正アクセスを検知し、その2日後に公表している事案。
【参考記事】
HIS子会社からパスポート情報流出か、最大627人分 昨年の不正アクセスを公表(外部)
ITmedia NEWS。HISのタイ法人のファイルサーバへの不正アクセスと、公表までに時間を要した理由として説明された照合の経緯を報じた。
HIS、タイ子会社サーバーに不正アクセス。最大627名分のパスポート情報流出か(外部)
トラベル Watch。流出した可能性がある情報の項目と対象者の出発年、海外拠点のセキュリティ強化などの再発防止策を伝えた。