
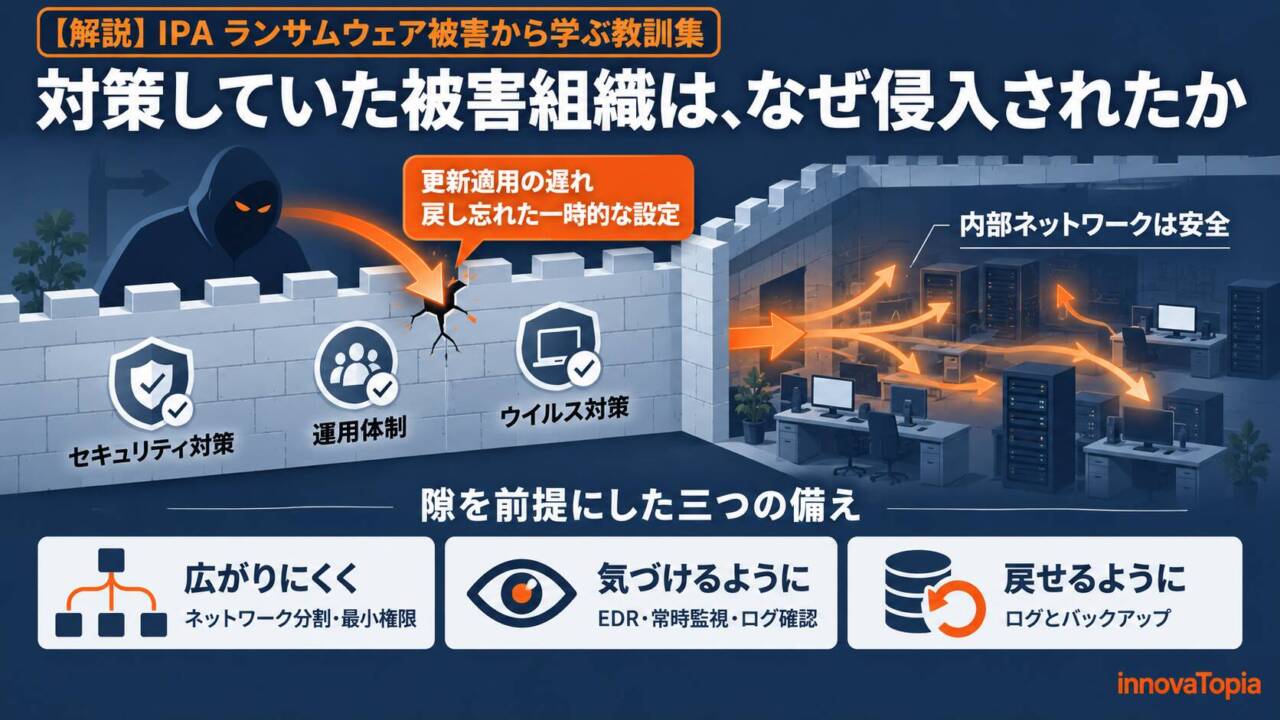
ヒアリングに応じたランサムウェアの被害組織は、すべて一般的なセキュリティ対策を導入し、運用体制も整えていました。IPAが公開した教訓集に記された一節です。それでも侵入を許した入口は、更新適用の少しの遅れや、戻し忘れた一時的な設定でした。基本対策は、何をもって「できている」と言えるのでしょうか。
IPAが公開した「ランサムウェア被害から学ぶ教訓集」とは
独立行政法人情報処理推進機構(IPA)は2026年9月8日、「ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~」を公開し、9月10日にVer.1.1へ改訂しました。国内でランサムウェア被害を受けた複数の組織を対象に、株式会社野村総合研究所の協力を得てヒアリング調査を実施し、その結果を基に作成した資料です。八雲法律事務所の山岡裕明弁護士が監修・加筆しています。
教訓は経営・リスク管理編の6項目とインシデント対処編の5項目、計11項目で構成されています。参考として、IPA「情報セキュリティ10大脅威2026 解説書(組織編)」と、NISTが2026年6月に改訂したNIST IR 8374 Rev.1のランサムウェア対策も紹介しています。
被害組織は、基本対策をしていたのに侵入された
IPAの教訓集で、とくに重く受け止めたい記述は4.2節にあります。ヒアリング対象となった被害組織は、すべて一般的なセキュリティ対策を導入し、運用体制も整えていました。
それでも侵入を許した理由として教訓集が挙げるのは、高度な未知の攻撃ではありません。セキュリティ更新プログラムの適用に少し時間がかかった。一時的な運用のために変えた設定を、そのままにしていた。日常の運用に生じた、わずかな隙です。
4.2節の教訓の冒頭には「ランサムウェアの被害の多くは基本的な対策ができていないことに起因する」とあります。ここでいう「できていない」は、導入したかどうかではありません。細部まで徹底し、継続できているかという水準の話として読むのが自然でしょう。
入口は小さな隙、拡大は「内側は安全」という前提
初期侵入では既知の脆弱性が悪用されました。その後に被害を広げた主な原因として挙がっているのは、安易なパスワード、アップデートしていないNAS、管理者アカウントでの運用管理です。教訓集はこれらを、境界防御で足りるとして「内部ネットワークは安全」を前提に運用を設計したことで生じた脆弱性と位置づけています。
攻撃の6段階に隙を重ねる
教訓集は攻撃の流れを、偵察、初期侵入、実行、横移動、持ち出し、影響の6段階で示しています。暗号化やシステム停止が表に出るのは、最後の「影響」の段階です。被害に気づいた時点で、攻撃者はすでに内部を動き回り、データを持ち出した後かもしれません。
更新の遅れや設定変更の放置が初期侵入を、内部ネットワークの弱点がその後の侵害拡大を許した。図に重ねると、隙が攻撃のどの段階で効いたのかが見えてきます。
狙われたActive Directoryと管理情報
Active Directoryを侵害されたケースも多く見られました。管理者権限を奪われると、ドメインに参加している端末へランサムウェアを一斉に配布できてしまいます。調査では、管理者アカウントやパスワードなどの重要管理情報が、通常のファイルと同じ扱いになっていたと発覚した組織もありました。教訓集は、保護が不十分になりやすい例として、テキストファイルやExcelファイルでの保管を挙げています。
ランサムウェア被害から学ぶ11の教訓の全体像
| 分類 | 教訓 | 要点 |
|---|---|---|
| 経営・リスク管理6項目 | 経営者による迅速な経営判断と明確な関与 | 判断基準と意思決定の流れを事前に決めておく |
| インシデント対応体制の整備 | 情報システム部門に対応を集中させず、全社で役割を分ける | |
| 事業継続計画(BCP)への反映 | 事業部門と協力し、サイバー攻撃を想定したBCPを作る | |
| 個人情報を含むデータの現状把握 | 漏えいの範囲を後から特定するのは難しいため、台帳を整える | |
| 経営者主導の意思統一 | 情報発信と権限委譲で、組織の足並みをそろえる | |
| 窃取されたデータの暴露への備え | 身代金を払っても暴露が止まる保証はない前提で備える | |
| インシデント対処5項目 | バックアップとログの整合性確保 | 侵入時期を特定し、安全な復元時点を判断できるようにする |
| 基本的な対策の徹底 | 内部ネットワークも安全ではない前提で対策を続ける | |
| EDR導入と定期ログ監査 | 検知の仕組みと、アラートに応える体制をそろえる | |
| 「漏えいなし」の証明は困難 | 判明した事実と経過を、必要な範囲で丁寧に伝える | |
| セキュリティベンダーとの関係構築 | 平時から役割と対応範囲を確かめ、関係を築いておく |
隙がなくならないことを前提にした三つの備え
教訓集の内容を三つに整理すると、隙を減らすことに加えて、侵入されても広がりにくく、気づけて、戻せる状態をつくることだと読めます。
侵入されても広がりにくくする
一つ目は、広がりにくくすること。組織内部のネットワークをどう分割し、どう制限していたかによって侵害の範囲が異なったと語る組織が多かったといいます。参考資料として紹介されたNIST IR 8374 Rev.1の基本対策も、ゼロトラスト原則の採用、内部ネットワークの分割、最小権限の原則を挙げています。
EDRと定期的なログ確認で気づけるようにする
二つ目は、気づけるようにすること。現在のランサムウェア攻撃では、OS標準ツールなど正規のツールを悪用するLOTL攻撃も使われ、ウイルス対策ソフトだけですべてを検知するのは難しくなっています。
教訓集はEDRの導入を勧めますが、暗号化を検知したアラートメールが週末の深夜に届き、タイムリーに受け取れなかった事例も紹介しています。EDRには、検知しても自動では止めず、利用者の判断を待つ設定もあります。教訓集は、導入するだけでは十分ではないとし、アラートに常時応えられる監視・運用体制が必要であること、検知がなくても定期的にログを確認することが有効であることを指摘しています。
ログを残して、安全な時点に戻せるようにする
三つ目は、戻せるようにすること。侵入開始より前の時点のバックアップは安全ですが、いつ侵入されたかを特定できなければ、どのバックアップが安全かも判断できません。教訓集が図3で「安全なバックアップのためにログを確実に取得」と強調するのは、このためです。
一時的な設定の放置と「例外措置の見直し」
一時的な設定の放置という隙については、同じIPAの「情報セキュリティ10大脅威2026 解説書(組織編)」が、例外措置の定期的な見直しと、例外を適用する範囲の最小化を対策に挙げています。二つの資料を並べると、被害組織の経験と、平時に取るべき対策とが対応していることが分かります。
セキュリティ対策は取引の条件として問われ始めている
教訓集には、被害組織が取引先から、メールやEDIを再開するならEDRやSOCを導入するよう強く求められたケースが複数あったと記されています。セキュリティ対策の水準が、自社の内側だけでなく、取引の場でも問われる場面が出てきていることを示す記述です。
教訓集を読むときに押さえておきたい範囲
この教訓集は、被害組織へのヒアリング調査を基にしており、対象となった組織の数は示されていません。IPA自身も、事案対処の包括的・体系的な方法論を示すものではないこと、教訓の選定と分析にIPAの判断が入っていることを明記しています。「すべての組織で対策が導入されていた」はヒアリング対象の範囲での事実であり、国内の被害組織全体の統計ではありません。
基本対策を続けることを、現場だけに委ねない
更新を早く当てる。一時的な設定を元に戻す。例外を定期的に見直す。どれも新しい技術ではなく、続けることが難しい作業です。
教訓集はまとめの中で、これらを組織に実装するには経営者からの明示的な働きかけが極めて重要だと繰り返しています。IPAは作成の過程で、この脅威に立ち向かうには経営者の明確な関与が不可欠だと確信し、サブタイトルを「経営者のためのランサムウェア対策ハンドブック」としました。
基本対策の継続には予算も人手もかかります。その継続を現場の努力だけに委ねず、経営の側から支える。この教訓集の副題は、そう読むことができます。
被害を受けた組織が自らの経験を語ったことで、まだ被害に遭っていない組織は、同じ隙を先に塞ぐ機会を手にしています。
【関連記事】
【解説】デジタル庁GSS不正アクセスはなぜ防げなかったか|入口はCVSS「中」の脆弱性
デジタル庁のシステムへの不正アクセスを、入口となった深刻度「中」の脆弱性と、運用アカウントの権限から読み解いた解説記事。
【解説】さくらインターネット第三報|確かめきれない部分を、どう数えたか
さくらインターネットの不正アクセス調査の完了報告を読み、記録の制約で確かめきれなかった範囲をどう示したかを整理した解説記事。
【解説】ニチレイ、サイバー攻撃から10日で復旧の”なぜ”─広まる説明と、まだ出そろわない答え
ニチレイが約10日で通常稼働に戻れた理由をめぐり、なぜバックアップが無事だったのかという未解決の問いを整理した解説記事。
【解説】ニチレイ、攻撃者が「盗んだ」とするデータ公開─約10日で戻せた業務と、戻らない情報
ニチレイの事案で、約10日で戻せた業務と、攻撃者に持ち出されて戻らない情報とを、可用性と機密性の二面に分けて整理した解説記事。
【編集部後記】
「情報セキュリティ10大脅威 2026」の組織編で、「ランサム攻撃による被害」は1位に選ばれています。2016年に初めて選ばれてから、11年連続11回目です。
11年のあいだ、ランサムウェアは警戒すべき脅威として毎年名前を挙げられてきました。それでも今回の教訓集では、対策を整えていた組織が、日常の運用に生じた小さな隙から入られています。足りなかったのは知識よりも、昨日と同じ確認を今日も続けられる仕組みだったのかもしれません。あなたの組織で、一時的に変えた設定を最後に見直したのはいつでしょうか。
【用語解説】
Active Directory
Microsoftが提供する、Windows環境のユーザーアカウントや端末を一元管理する仕組み。管理者権限を奪われると、組織内の端末全体に影響が及ぶ。
NAS(Network Attached Storage)
ネットワークに接続して使うファイル保存装置。社内のファイル共有に広く使われる。
境界防御
インターネットと社内ネットワークの境目で攻撃を防ぐ考え方。境目の内側は安全だという前提に立つ。
LOTL(Living Off The Land)攻撃
OS標準ツールなど、もともとシステムにある正規のツールを悪用して活動する攻撃手法。マルウェアを前提とした検知をすり抜けやすい。
EDR(Endpoint Detection and Response)
サーバやPCの挙動を監視し、不審な動作を検知・停止する仕組み。ウイルス対策ソフトを補完する対策として位置づけられる。
SOC(Security Operation Center)
セキュリティ監視などを提供するセンター。アラートの分析と対応を担う。
EDI(Electronic Data Interchange)
企業間で受発注などの取引データを電子的にやりとりする仕組み。
ゼロトラスト
社内外を問わず、すべてのアクセスを信頼せずに検証する考え方。「内部ネットワークは安全」という前提を置かない。
最小権限の原則
各アカウントに、業務に必要な最小限のアクセス権だけを与える考え方。侵害されたときの影響範囲を小さくする。
BCP(Business Continuity Plan)
事業継続計画。災害やシステム障害などが起きても、重要な業務を続けたり早期に再開したりするための計画。
情報セキュリティ10大脅威
IPAが、前年に社会的影響の大きかった事故や攻撃から候補を選び、専門家などによる選考会の審議・投票で毎年決定する脅威の一覧。組織編と個人編がある。
NIST IR 8374 Rev.1
米国国立標準技術研究所(NIST)が、サイバーセキュリティフレームワーク2.0に沿ってランサムウェアのリスク管理をまとめた文書。2022年2月の初版を2026年6月に改訂した。
【参考リンク】
ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~(IPA)(外部)
被害組織へのヒアリングから11の教訓をまとめた資料の公式ページ。改訂履歴を確認でき、本体PDFのVer.1.1をここから入手できる。
独立行政法人情報処理推進機構(IPA)(外部)
経済産業省所管の独立行政法人。コンピュータウイルスや不正アクセスの届出を受け付け、被害の抑制に向けた情報を公表している。
情報セキュリティ10大脅威 2026(IPA)(外部)
IPAが毎年決定する脅威一覧の2026年版の公式ページ。組織編と個人編の順位や解説書、プレゼン資料をまとめて公開している。
NIST IR 8374 Rev.1(NIST)(外部)
米国国立標準技術研究所が公開する、ランサムウェアのリスク管理文書の公式ページ。CSF 2.0の成果項目に沿って対策を整理している。
株式会社野村総合研究所(外部)
コンサルティングとITソリューションを手がける日本の企業。教訓集のもとになった、被害組織へのヒアリング調査に協力している。
八雲法律事務所(外部)
サイバーセキュリティ法務を専門とする法律事務所。代表の山岡裕明弁護士が、IPAが公開した教訓集の監修と加筆を担当している。
【参考記事】
IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠(外部)
ScanNetSecurity。教訓集の作成経緯と想定読者、目次を紹介し、経営者の関与が不可欠だとするIPAの考えを伝えている。
IPA、ランサムウェア被害組織の生の声から得た“11の教訓”を公開:平時からこれだけはやっておきたい(外部)
@IT。11の教訓を概観し、担当者が意識すべき論点として、バックアップの安全性の判断やEDRの運用など4つの問題を挙げている。
IPAが「ランサムウェア被害から学ぶ教訓集」を公開 ~被害企業へのヒアリングから「11の教訓」を導く(外部)
i Magazine。11の教訓それぞれの要点を短く整理し、攻撃の段階や経営者に求められる判断など、3つの図表の内容も紹介している。
EDR、入れただけじゃダメ? IPAのランサム教訓集が経営者に刺さる理由:半径300メートルのIT(外部)
ITmedia エンタープライズ。46ページの資料から、被害の多くは基本対策の不備に起因するとした教訓を印象的な一節として取り上げている。