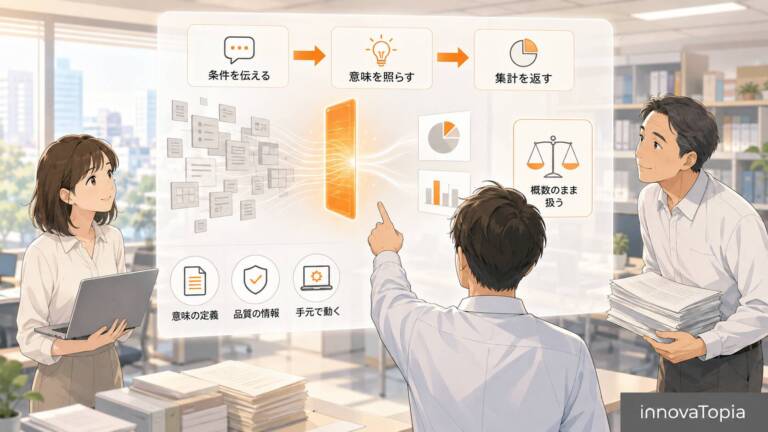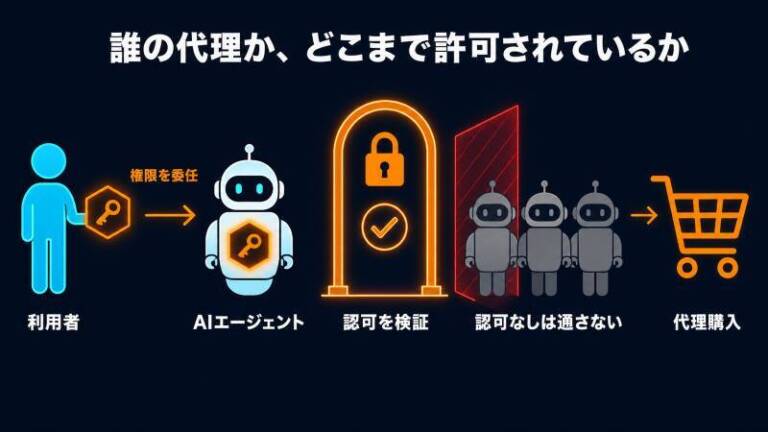
Claude Codeを基盤にした開発環境を、政府が一般の職員にも使えるように配ります。そのとき、AIに何を許し、何を止めるのか。デジタル庁が10月20日に公表した「源内基準」には、許す通信の種類や上書きできるファイル、使える職員の条件まで、AIエージェントの権限の線引きが具体的に書かれています。
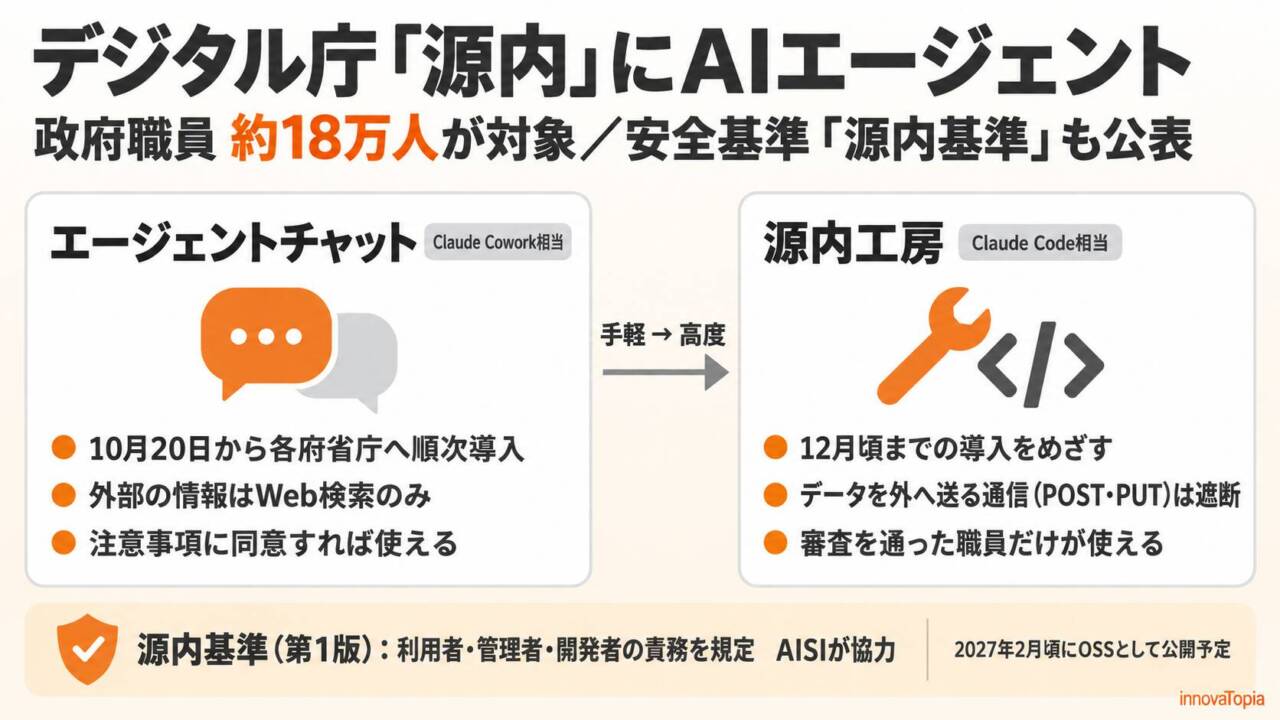
デジタル庁は2026年10月20日、政府職員向けの生成AI利用環境「ガバメントAI 源内」で、AIエージェントを作成・実行できる2種類の環境の提供を始めると発表した。対象は約18万人の政府職員である。手軽に使える「エージェントチャット」は同日から各府省庁等へ順次導入し、高度なエージェントを構築・実行できる「源内工房」は令和8年12月頃までの導入を目指す。あわせて、利用者・管理者・開発者の責務と遵守事項を定めた「ガバメントAI 源内 ガバナンス・セキュリティ・セーフティに関する基準」(源内基準)を、AIセーフティ・インスティテュート(AISI)の協力を得て策定し、公表した。両環境は令和9年2月頃を目途に「源内OSS Ver.2.0」として公開する予定である。
From:  ガバメントAI 源内においてAI エージェント利用環境の提供を開始するとともに、「源内基準」を公表します|デジタル庁
【編集部解説】
政府職員がAIエージェントを使い始める、というだけなら、民間ではすでに珍しくない話です。今回の発表で目を引くのは、エージェントに何を許し、何を止めたのかを、政府が50ページを超える基準として公開した点にあります。AIエージェントを業務に入れようとしている自治体や企業にとって、そのまま読める設計書になっています。
2つの環境は「どこまで任せるか」で分かれている
「エージェントチャット」は、デジタル庁の資料で「Claude Cowork相当」と説明されている環境です。チャット画面から、ファイルの読み込み、Web検索、複数の工程の自動実行ができ、PowerPoint・PDF・Excelの形で成果物を出せます。源内基準によれば、デジタル庁の中では2026年8月以降、全庁に展開されていました。そのうえで、外部の情報はWeb検索に限り、任意のURLを直接読みに行くことはできません。検索の処理はガバメントクラウドの中で完結し、通信先は許可した宛先に限られます。
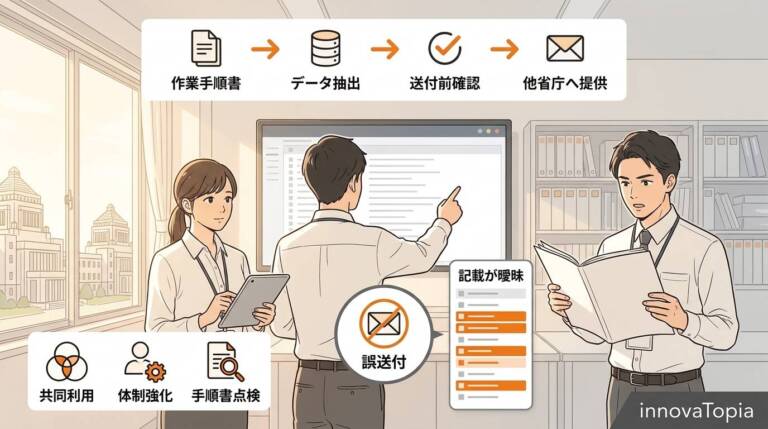
ファイルの扱いも絞られています。AIが上書き・削除できるのはAIが作ったファイルだけで、職員がアップロードした原本を書き換えるときは、自動で複製を作ってから複製のほうを上書きします。職員のPCを直接操作することや、管理されていないAPI・MCPサーバーへ直接つなぐこともできません。
「源内工房」は「Claude Code相当」とされる、職員一人ひとりに割り当てる開発環境です。源内基準の別紙によれば、SageMaker StudioとClaude Codeを基盤としています。危険性が高いと判断されたサイトなどを除いてWebサイトへ直接アクセスでき、コマンドの実行やファイル操作を数十から数百のステップでつなげて、調査から動く試作品の開発までを一つの環境で進められる設計です。
その代わり、外部へのPOST・PUTなど、データを書き出す種類の通信は、すべてのサイトに対して遮断されています。Webの情報を取得するGETは許しつつ、通信先・通信量・日時を記録します。危険なコマンドは実行前に止める仕組みを置き、個人情報やAPIキーなどの認証情報が入力に含まれている疑いがあれば、送信前に職員に確認を求めます。Webの参照は広く許し、書き出す種類の通信は止め、そのうえで通信と操作を記録するという線の引き方です。
これは、AIエージェントに共通する弱点を踏まえた設計と読めます。外部の情報を読み、手元のファイルに触れ、外へ送信できるエージェントは、Webページなどに仕込まれた指示に従って情報を持ち出してしまう恐れがあります。源内工房の制限は、この「外へ送る」経路を狭めるものです。ただし、GETでもURLに情報を含めて送ることはできるため、POST・PUTの遮断だけで情報の持ち出しを全面的に防げるわけではありません。基準では、通信や操作の記録、危険なコマンドの事前ブロックなども組み合わせています。源内基準自身も、プロンプトインジェクション(AIに不正な指示を紛れ込ませる攻撃)への対策は両環境とも「完全な機能ではない」と明記しています。
利用できる職員の範囲も違います。エージェントチャットは、導入された府省庁で、利用前に表示される注意事項に同意すれば使えます。源内工房は初期状態では使えず、リテラシーチェックなどで一定の水準を満たしたと確認された職員の申請に基づき、各府省庁の管理者が権限を与えます。
「人が確かめる」を業務の種類で線引きした
源内基準は、AIの出力を無条件に採用せず、職員が内容・根拠・限界を理解したうえで最終的な判断と責任を担うことを求めています。確認していない出力を行政資料や公文書に直接転記しないこと、計算結果は別の手段で検算することまで、具体的に書かれています。
とくに重いのは管理者への要求です。許認可、給付、不利益処分、採用など、国民の権利利益に影響する業務では、業務の重要度や誤りの回復可能性に応じて、エージェントの利用を適切に制限しなければならないとしています。どの業務にAIを入れてよいかを、職員個人の注意に任せず組織の責任とした点は、行政ならではの重みがあります。
記録の取り方も定めています。源内では、利用した基盤モデル、入出力のトークン数、入力内容、システムプロンプト、出力内容などをログとして保存します。ログを第三者に渡すときは原則として府省庁の同意を得て、基盤モデルの提供事業者に利用状況を伝える場合も、具体的な入出力は渡さず、一般化・集計・秘匿化した情報に限るとしています。入力してよい情報にも上限があり、機密性3情報、特定秘密、重要経済安保情報は源内に入れてはならないと定めています。
「シャドーAI」、つまり組織が認めていない生成AIサービスを業務で使うことも禁じています。一方で、入出力の双方に従量課金がかかることを意識し、処理の難しさに対して過剰に高性能でないモデルを選ぶ「トークンマネジメント」を職員の原則に入れている点は、対象が約18万人に及ぶ環境ならではの現実的な項目です。
職員の「暗黙知」をスキルにして、省庁をまたいで配る
資料には、3つ目の要素として「源内ライブラリ」が描かれています。職員がAIエージェント用に作ったスキル(業務手順、判断基準、参照資料、出力形式などを、エージェントが実行できる形にまとめたもの)とデータセットを、府省庁の垣根を越えて共有する基盤です。資料のデモ画面には「231件のプロンプト」と表示され、画面に見える個々のプロンプトにはCC BY 4.0のライセンス表示が付いています。
デジタル庁はこれを、職員一人ひとりの「暗黙知」を、再現できる「形式知」に変え、政府全体の「集合知」に育てる仕組みと位置付けています。職員が培ってきた仕事のやり方を、後任や他省庁の職員が実行し、改良できるようになれば、人事異動のある組織で仕事を引き継ぐ新しい手段になります。一方で源内基準は、スキルを無条件に政府内で共有することは適切ではないとして、審査、品質評価、セキュリティ確認、版管理、廃止の手続きなどの仕組みを今後整える必要があるとしています。高度な行政判断や国民の権利義務に影響する業務では、職員による確認と責任ある判断が欠かせないことも、利用者に求めています。
自治体と企業にとっての意味
デジタル庁は、源内基準を、AIエージェントの導入を検討する地方公共団体や民間事業者の参考になるものと位置付けています。古川俊治デジタル大臣も10月20日の会見で、「AIエージェントの導入をこれから検討する地方自治体や民間事業者の皆様が、自組織のAIガバナンスを考えるに当たっても、広く参考になるものと考えております」と述べました。エージェントチャットと源内工房は、令和9年2月頃を目途に、商用利用が可能なライセンスで「源内OSS Ver.2.0」として無償公開する予定です。基準と実装の両方が公開されれば、手軽な環境と開発環境を分け、開発環境を使える人を絞り、環境ごとに外部通信を制限し、記録を残すという組み立てを、それぞれの組織で試せるようになります。
源内基準は、民間のAIエージェント製品は便利である一方、権限やログの仕様が提供事業者に依存し、管理者から見てブラックボックスになるおそれがあるとも書いています。そのため、民間製品を適切に活用しつつ、行政に必要な環境は政府自ら設計・実装する、という方針です。源内工房がClaude Codeを基盤にしていることと合わせて読むと、民間の道具を使いながら、権限と記録の主導権は手元に置くという考え方が見えてきます。
今回の取り組みは、2026年7月に閣議決定された第II期人工知能基本計画と「デジタル社会の実現に向けた重点計画」に沿ったものです。重点計画は、専門知識がなくてもAIアプリを作り、エージェントによる自動実行や共有ができる環境を令和8年度中に源内上に整え、利用の管理ルールを定めるとしていました。デジタル庁は、一般の職員も日常業務で使える高度なエージェント環境を約18万人規模で導入するのは、同庁の調査によれば世界初の試みだとしています。
これから確かめたいこと
政府の取り組みとして、いくつか見ていきたい点があります。まず、源内工房の各府省庁等への導入は、令和8年12月頃までを目指す段階です。約18万人は対象となる職員の数です。10月25日時点でも、デジタル庁の発表ページと源内のまとめページには、エージェントチャットの導入が済んだ府省庁の数や、実際にAIエージェントを使っている職員の数は載っていません。重点計画は、令和8年度の全府省庁を対象とした実証事業で費用対効果や他の商用LLMとの性能の比較などを検証したうえで、令和9年度以降の本格利用の開始を検討するとしています。
また、プロンプトインジェクション対策は完全ではないと基準自身が認めており、スキル共有の審査の仕組みもこれから整える段階です。エージェントが行政の現場で起こした誤りや、止めた事例がどの程度公表されるのかも、今後の注目点です。
AIエージェントの安全対策は、民間でも改善が続いている領域です。行政がその作法を文書にして公開し、来年2月頃を目途にソフトウェアごと配るとしたことで、ルールを一から考えなくてよい組織が増えていきます。源内基準は第1版です。運用の中でどう改訂されていくのかを追うことが、日本のAIエージェントの使い方を追うことにもなりそうです。
【関連記事】
デジタル庁、給付金にステーブルコインとトークン化預金の活用を検討 使い道を限る給付に
【解説】総務省がe-StatのAI対応改修に7億円を概算要求、MCP実装と報道
Anthropic、Claudeの「意図しない行動」4類型を公表|警察フォームへの架空送信も
Google、仕事用エージェント「Gemini agent」発表 Claudeも選択可能に
【編集部後記】
源内基準の別紙の比較表に、「PreToolUse Hook」という言葉が出てきます。Claude Codeが道具を使う直前に割り込み、危険なコマンドを止めるための仕組みで、個人の開発者も自分の設定に書き加えられます。
政府の安全対策と聞くと特別な製品を思い浮かべますが、源内工房の守りの一部は、手元のClaude Codeでも試せる部品で組まれています。あなたの環境なら、実行前に止めたいコマンドはどれでしょうか。
【用語解説】
AIエージェント
特定の目標を達成するために、環境を感知し自律的に行動するAIシステム。源内基準は「AI事業者ガイドライン第1.2版」(2026年3月31日、総務省・経済産業省)の定義によっている。指示に対して答えを返す通常の生成AIと違い、作業を分解し、情報を探し、ツールを使って成果物まで仕上げる。
プロンプトインジェクション
AIに読ませる文章やファイル、Webページなどに不正な指示を紛れ込ませ、AIに意図しない動作をさせる攻撃。外部の情報を読み、ツールを使えるAIエージェントでは、情報の持ち出しやファイルの改変につながるおそれがある。
スキル
業務手順、判断基準、参照資料、確認方法、出力形式、例外処理などを、AIエージェントが実行できる形にまとめたもの。源内では、職員が作ったスキルを「源内ライブラリ」で府省庁の間で共有する。
ガバメントクラウド
政府や自治体の情報システムが共通で使うクラウドの利用環境。デジタル庁が調達・管理する。源内のログやファイルはこの中に保存される。
機密性3情報
政府機関の情報の格付けのうち、秘密文書に相当する機密性を要する情報。源内に入力してはならない。源内でデジタル庁の職員が扱える上限は、その一つ下の機密性2情報までで、他の府省庁は自らの規程で入力できる範囲を定める。
シャドーAI
組織の管理や統制が及ばない生成AIサービスを、職員が業務に使うこと。源内基準は、私用のチャットAIに非公開の業務資料を入力するといった例を挙げて禁じている。
トークンマネジメント
生成AIの利用料が、入力と出力のトークン(AIが文章を処理する単位)の量に応じてかかることを意識し、簡潔な指示や適切なモデルの選択で費用を抑える取り組み。源内基準は職員の基本原則の一つに挙げている。
MCP(Model Context Protocol)
AIを外部のツールやデータにつなぐための共通の接続方式。源内のエージェントチャットからは、源内の開発者が管理していないMCPサーバーへ直接アクセスできない。
GET・POST・PUT
Webの通信(HTTP)で使われる要求の種類。GETは主に情報の取得、POSTとPUTは主にデータの送信や書き込みに使う。ただしGETでも、URLに情報を含めて送ることはできる。
CC BY 4.0
クリエイティブ・コモンズの表示ライセンス。作者名などを表示すれば、複製、改変、商用利用を認める。
OSS(オープンソースソフトウェア)
ソースコードが公開され、だれでも利用、改変、再配布ができるソフトウェア。源内は2026年4月にVer.1.0を公開しており、AIエージェント環境を加えたVer.2.0を令和9年2月頃を目途に公開する予定である。
【参考リンク】
ガバメントAI「源内」|デジタル庁(外部)
デジタル庁が内製し、各府省庁に展開する生成AI利用環境「源内」の概要と、これまでの発表、資料の一覧を掲載する公式ページ。
AIセーフティ・インスティテュート(AISI)(外部)
AIの安全性に関する評価手法や基準の検討・推進を担う日本の機関。デジタル庁の源内基準は、AISIの協力を得て策定された。
Claude Code|Anthropic(外部)
Anthropicが提供するAIコーディングエージェント。源内基準の別紙は、源内工房の基盤の一つとしてClaude Codeを挙げている。
Claude Cowork|Anthropic(外部)
Anthropicの業務向けのAIエージェント。デジタル庁の資料はエージェントチャットを「Claude Cowork相当」と説明する。
Amazon SageMaker Studio|AWS(外部)
AWSの機械学習開発用のWeb環境。源内基準の別紙は、源内工房がSageMaker StudioとClaude Codeを基盤とすると記す。
フック(Hooks)|Claude Code ドキュメント(外部)
ツールの実行直前に割り込むPreToolUseなど、Claude Codeの動作に独自の処理を差し込むフック機能を解説する公式ドキュメント。
古川大臣記者会見(令和8年10月20日)|デジタル庁(外部)
源内のAIエージェント利用環境と源内基準を大臣が説明した会見の要旨。民間や自治体へ広げる意義を問う質疑への回答も載せる。
【参考記事】
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も(ITmedia NEWS)(外部)
エージェントチャットと源内工房の違い、源内基準の3つの立場を整理し、会見での古川俊治デジタル大臣の発言もあわせて伝える記事。
ガバメントAI「源内」、政府職員18万人がAIエージェントを自作へ – Claude Code相当の機能も(マイナビニュース TECH+)(外部)
エージェントチャット、源内工房、源内ライブラリの役割と、実証から本格利用までの流れを整理し、安全に運用する仕組みの重要性を指摘する。
政府職員がAIに一連の作業を任せる、デジタル庁が源内にエージェントと安全基準(XenoSpectrum)(外部)
エージェントチャットと源内工房の権限の違い、機密性情報の扱い、検討中のテナント管理者機能などを、源内基準に沿って整理する。
政府AI「源内」にエージェント機能 情報収集や文書作成を自動化(日本経済新聞)(外部)
源内へのエージェント機能の追加と、情報収集や文書作成の自動化、源内工房で職員が開発の一部を担う狙いを伝える日本経済新聞の記事。