今日の公表
10月20日に公表された不正アクセス・情報漏えいなどの事案です(3件)。
社内ネットワークへの不正アクセスを確認し、個人情報と取引先情報への影響を調べている。漏えいは確認されていない。
サイト制作サービスStudio経由で、フォームに入力された約2,600人分(延べ2,936件)の情報が漏れた可能性。
委託先の事案:Studio(Studio株式会社)
サイト制作サービスStudio経由で、TVer広告サイトのフォームに入力された延べ1,801件の情報が漏れた可能性。
委託先の事案:Studio(Studio株式会社)
自分の情報が含まれているか確かめる
- 対象かどうかは、その組織の公式サイトや公式アプリで確かめる。メールやSMSのリンクからは開かないでください。お知らせを装った偽の連絡が届くことがあります。
- 漏れた(可能性がある)情報の種類を見る。各事案の「一次発表」に項目が書かれています。
- 種類ごとに、できることをする。下の手引きの章から選んでください。
詳しくは情報が漏れたかもしれないときの手引きをご覧ください。各事案の「該当する方へ」からも、その事案に合った章へ進めます。
公表した組織(14日分)
直近14日に公表した組織を五十音順に並べました。枠の色が濃いものは、個人の情報が関わる事案です。
このほか、攻撃者が情報を持っていると主張しているだけの事案(未確認):ドコモ(販売の主張)、楽天(販売の主張)
直近14日の公表
公表日の新しい順です。続報があった事案は、最初の公表日の位置にあります。
10月19日(月)
予約サイト経由で顧客管理システムに不正アクセスがあり、H2O ID会員約126万件の個人情報の一部が漏えいした。
My SoftBankの一部システムで不正アクセスの試みを検知し、会員サイト3つのWeb版を一時停止した。
ふるさとチョイスで不正アクセスの疑いがある事象を検知し、関連サービスを一時停止して影響を調べている。
回線申込・受付管理システムに不正アクセスがあり、最大542、513件の個人情報が漏えいした可能性がある。
プログラムの脆弱性を突かれ5システムに不正アクセスがあり、メールアドレスを含む情報延べ約900万件が持ち出された。
子会社エンタッチのリモートディテーリング事業のシステムがランサムウェア攻撃を受け、予約情報などが漏れた可能性。
イベント掲載サービスGettii-Liteの脆弱性を突かれ、チケット購入サービスGETTIISの会員情報が漏えいした。
リフォーム会社向けアプリ「L-ポケット」のシステムに不正アクセスがあり、会員3,379人の情報が漏えいした。
SONICWIREとD2Rに不正アクセスがあり、会員情報最大約42万件が閲覧・取得された可能性がある。
10月18日(日)
公式アプリ「JFA Passport」に10/17に不正アクセスがあり、一部機能を停止した。
10月17日(土)
不正アクセスを検知し、全サイトへのアクセスを一時遮断した。個人情報が漏れた可能性がある。
ネットワークに不正アクセスがあり、外部接続を制限して一部サービスが利用できない。
続報の履歴(1件)
- 10/19 適時開示:10/17と同じ内容のお知らせを適時開示(新しい事実なし)
10/15の社内システムへの不正アクセスでアプリとWEBサービスを停止した。外部への漏えいは確認されず、再開は未定。
続報の履歴(1件)
- 10/19 第2報:外部専門機関との調査で個人情報と機密情報の外部漏えいは確認されず(DBサーバーへの不審な外部接続や直接アクセスの形跡なし)。サービス再開は未定
顧客向けサポートサイトに不正アクセスがあり、サイトを停止してサーバーを切り離した。
10月16日(金)
Studio経由で、コーポレートサイトの問い合わせフォーム情報が漏れた可能性がある。
委託先の事案:Studio(Studio株式会社)
Studio経由で、ポート設置依頼などの問い合わせフォームの情報が漏れた可能性がある。
委託先の事案:Studio(Studio株式会社)
Webサイト制作サービスのクラウド環境が脆弱性を悪用され、全顧客の情報が漏れた可能性がある。
続報の履歴(2件)
- 10/18 更新:第三者が取得した認証情報に書き換え・削除の権限が含まれていたが、操作記録の調査でデータの書き換え・削除は確認されずと公表。フォーム回答の対象範囲を明確化(ゴミ箱内・テスト送信分などを含む)。件数は未公表
- 10/17 追記:フォーム機能に関する別報への案内を追加
公表した委託元(22)
- Luup(10/16)
- Link-Uグループ(10/16)
- ラクスル(10/16)
- フラー(10/16)
- 福岡グロースネクスト(10/16)
- 埼玉県(10/16)
- 南日本放送(10/16)
- 鹿児島市(10/16)
- 京都市(10/16)
- くふうカンパニーHD(10/16)
- 東北電力フロンティア(10/17)
- OpenStreet(10/17)
- スマートラウンド(10/17)
- MAPPA EXPO(10/17)
- AndGo(10/17)
- STATION Ai(10/17)
- FoundingBase(10/17)
- SIGQ(10/17)
- Schoo(10/20)
- TVer(10/20)
- エクサウィザーズ(10/20)
- トドケール(10/19)
ネット取引システムに不正アクセスの可能性があり取引を停止したが、同日中に全面復旧した。
続報の履歴(1件)
- 10/16 全面復旧:安全を確認しサービスを再開。漏えいや不正取引は確認していない
委託先社員のアカウントが乗っ取られ、データ共有クラウドから情報が流出した。
社員のGoogleアカウントが乗っ取られ、連絡先が取得されて社員を装うメールが送られた。
ECサイトに10/3〜10に不正アクセスがあり、会員情報が漏えいした。
Studio経由で、コーポレートサイト等のフォームに入力された情報が漏れた可能性がある。
委託先の事案:Studio(Studio株式会社)
Studio経由で、公式サイトの問い合わせ・見積もり・セミナー申込フォームの情報が漏れた可能性がある。
委託先の事案:Studio(Studio株式会社)
取引委託先のシステムに不正アクセスがあり、マイページを約10時間停止した(復旧済み)。
ネット取引システムの運用委託先が不正アクセスを受け、顧客情報が漏れた。
開発用クラウドの認証情報が盗まれ不正アクセスされ、個人情報が漏れた。
10月15日(木)
台湾子会社の越境EC支援サービスでBIツール経由の不正アクセスがあり、顧客情報が流出した。
会員情報を管理するシステムに不正アクセスがあり、会員情報が流出した。サービスを停止中。
続報の履歴(2件)
- 10/18 第3報:一部のシステムログファイルも閲覧・取得されたと判明し会員情報の有無を精査中。原因と侵入経路・攻撃手法を特定し対処。件数は精査中で再開日時は未定
- 10/16 続報:会員情報システムへの不正アクセスと情報流出を確認
製薬会社向けサービス「MR君」に不正アクセスがあり、会員の個人情報が漏れた。
会員情報取得APIが悪用され、会員の個人情報が大量に流出した可能性がある。
公式アプリの会員管理システムに10/2〜7に不正アクセスがあり、会員情報が漏えいした。
ECサイトのサーバーに10/10〜12に不正侵入され、顧客情報が流出した。
産婦人科向けシステムに不正アクセスの可能性があり、アプリ・WEB予約などを一時停止した。
EC受注管理サービスに不正アクセスがあり、注文情報が流出して偽の返金メールに悪用された。
続報の履歴(5件)
- 10/18 19:07 第5報:パスワード強制変更と二段階認証の導入
- 10/18 13:01 第4報:取引データを一時削除
- 10/17 20:08 第3報:メールアカウントのパスワード変更を要請
- 10/16 17:05 第2報:全アカウントを一時停止
- 10/16 11:11 第1報:10/14の不正アクセスで注文情報の流出を確認
基幹システムに不正アクセスがあり、医療機器の受注・出荷を停止した。FAXで代替受付している。
ネット取引システムのWebサーバーに不正アクセスがあり、最大631名の情報が漏れた可能性がある。
バス予約の連携用APIサーバーに不正アクセスがあり、予約情報が漏れた。
訪問看護ステーションの業務PCと職員私物スマホがサポート詐欺に遭い、253名の情報が漏れた可能性がある。
10月14日(水)
Microsoftの10月更新を案内し、Windowsシェルの脆弱性が悪用されていると伝えている。
国産WAF「SiteGuard Server Edition」の脆弱性で、開発元が悪用を確認した。更新を呼びかけている。
サーバーに約3か月侵入され、会員のパスワードや本人確認書類画像が漏れた可能性がある。
続報の履歴(1件)
- 10/19 更新:登録を途中でやめた方(最大約10、223人)を対象に追加
ECアプリの会員マイページに自動的な連続アクセスがあり、情報が閲覧された可能性がある。
IDCフロンティアへの不正アクセスで、ネットスーパー等の顧客のメールアドレス等が漏れた可能性がある。
委託先の事案:IDCフロンティア(IDCFクラウド)
メルマガ配信を委託するIDCフロンティアへの不正アクセスで、一部顧客のメールアドレスが漏れた可能性がある。
委託先の事案:IDCフロンティア(IDCFクラウド)
メルマガ配信基盤(IDCフロンティアのクラウド)への不正アクセスで、約42万件のメールアドレスが漏れた可能性がある。
委託先の事案:IDCフロンティア(IDCFクラウド)
ファンクラブ運営サービスの管理画面に不正ログインされ、会員情報が閲覧された可能性がある。
10月13日(火)
会員情報の管理システムに不正アクセスがあり、マイボ会員419人の情報が漏えいした。
WordPressの脆弱性を突かれ、大学のWebサーバー上の6サイトが一部改ざんされた。
社員のMicrosoft 365アカウントに不正アクセスがあり、なりすましメール825通が送られた。
サポート用の外部ソフトの脆弱性を突かれ、IDARE利用者の個人情報が持ち出された。
BIツールMetabaseの不正アカウントでデータベースが検索され、最大約4万件が漏れた可能性。
防災情報配信SpeeCAN RAIDENに不正アクセスがあり、全国の自治体の登録者情報が漏れたおそれ。
続報の履歴(4件)
- 10/19 第12報:侵入の時系列と不正メール142万3428通の送信を公表
- 10/16 第11報:NET119を9,020件のメールアドレスに紐づく個人情報へ修正
- 10/14 第4報:NET119の影響を約1.3万件と提示
- 10/13 第1報:不正アクセスを公表(10/11 16:30に不審な挙動を検知)
公表した委託元(22)
- 横須賀市(10/13)
- 綾瀬市(10/13)
- さいたま市(10/14までに)
- 宮崎県(10/14)
- 秋田市(10/14)
- 唐津市(10/14)
- 上越市(10/14)
- 香川県(10/14)
- 佐賀市(10/14)
- 豊川市(10/14)
- 大分市(10/14)
- 千葉市(10/14)
- 函館市(10/14)
- 松本市(10/14)
- 下関市(10/15)
- 佐世保市(10/15)
- 座間市(10/15)
- 寄居町(10/15)
- 小田原市(10/16)
- 土佐市(10/17)
- 徳島県警(10/18)
- 静岡市(10/19)ほか160以上の自治体等(10/18時点で171行政主体)
店舗向け顧客管理アプリで権限の不備を突かれ、JR九州フードサービスなどの会員情報が漏れた可能性。
公表した委託元(2)
- JR九州フードサービス(10/13)
- 萬野屋(10/14)
登録情報を保管するサーバーが攻撃を受け、最大約650万件の個人情報が漏れた可能性がある。
10月9日(金)
利用を終えた宿泊管理システムの旧ログイン情報が悪用され、宿泊者の情報が漏れた可能性。
委託先の事案:株式会社ホテリエ(宿泊管理システム)旧運営会社アカウント経由の不正アクセス(10/07公表)
不正アクセスによる漏えい事案を踏まえ、経営層主導の点検と対策を求めた。
委託先コミューンへの不正アクセスで、DS.LABの利用者1,750人の情報が漏れたおそれ。
委託先の事案:コミューン株式会社(Commune)
IDCFの攻撃で旅程表メールの配信が止まり、メール配信システム内の約189万件が影響範囲となった。
委託先の事案:IDCフロンティア(IDCFクラウド)
グループ会社に不正アクセスがあり、第三者からデータ窃取を知らせるメールが届いた。
Communeに不正アクセスがあり、約30.7万人分の会員情報が漏れたおそれがある。
公表した委託元(33)
- VALX(10/08)
- ヤマハ(10/09)
- スズキ(10/09)
- LINEヤフー(10/09)
- パナソニック(10/09)
- Sansan(10/09)
- 日本能率協会マネジメントセンター(10/09)
- ZENB JAPAN(10/09)
- プログリット(10/09)
- ソフトブレーン(10/09)
- ユニファ(10/09)
- 湖池屋(10/09)
- スタディスト(10/09)
- 名古屋市(10/09)
- ヤマハ発動機(10/12)
- ユニリタ(10/13)
- freee(10/13)
- 三起商行(10/13)
- マツダ(10/14)
- MIXI(10/14)
- 博報堂DYONE(10/14)
- バンダイナムコエクスペリエンス(10/14)
- T&S(10/14)
- ティップネス(日付未確認)
- 渋谷未来デザイン(日付未確認)
- ベースフード(日付未確認)
- ちとせグループ(日付未確認)
- どっぷり高知旅キャンペーン推進委員会(日付未確認)
- カルビー(日付未確認)
- ウイングアーク1st(日付未確認)
- 青森県(日付未確認)
- 森永乳業(日付未確認)
- LIXIL(日付未確認)
委託先コミューンへの不正アクセスで、スズキヴィレッジ会員約3,000名の情報が漏れたおそれ。
委託先の事案:コミューン株式会社(Commune)
バイトル・バイトルNEXTの機能の仕様上の不備を海外から突かれ、メールアドレスが漏れた。
会員管理システムへの不正アクセスで、会員情報約642万件の外部送信を確認した。
続報の履歴(2件)
- 10/13 続報:外部送信642万7735件、重複除外後638万3279人、退会者21万2371人を確認
- 10/09 第1報:最大約643万件の可能性
運営するWebサイトに不正アクセスがあり、会員と予約者の個人情報が漏れた。
IDCフロンティアの攻撃で、JR九州Web会員のメールアドレスが漏れた可能性がある。
委託先の事案:IDCフロンティア(IDCFクラウド)
不正アクセスによる漏えいが相次ぐとして、事業者に早急な対策を求めた。
IDCFの攻撃でえきねっと会員の情報が漏れた可能性としたが、10/15に漏えいなしと更新した。
続報の履歴(1件)
- 10/15 更新:外部のメール配信事業者がIDCFの報告を受け、個人情報の漏えいはなかったと判断
委託先の事案:IDCフロンティア(IDCFクラウド)
スキルマーケットへの不正アクセスで、会員の履歴書や職務経歴書が外部へ持ち出された。
IDCFの攻撃で、VIEW's NET会員のメールアドレスが漏れた可能性がある。
委託先の事案:IDCフロンティア(IDCFクラウド)
X上の投稿が、dポイントクラブ会員情報約1.1億件がダークウェブにあると主張し、ドコモは否定した。
あくまで攻撃者側の主張で、事実かどうかは確かめられていません。ドコモは10月9日、公式Xで「調査の結果、該当するような事実は確認されておりません」と発表しています。
10月8日(木)
国内組織への不正アクセスが相次ぐとして、攻撃4類型と対策を示した。
続報の履歴(1件)
- 10/09 更新:事例D(WARファイルとJSPのウェブシェル)を追加
委託先のスカラコミュニケーションズへの不正アクセスで、問い合わせ約2万6500件が漏れたおそれ。
委託先の事案:スカラコミュニケーションズ(FAQ「i-ask」)
病院のメールアカウントに不正アクセスがあり、職員等の個人情報が漏れた可能性がある。
ホームページ保守の委託先が使うクラウドがランサム攻撃を受け、サイトが閲覧できなくなった。
同じサーバーの未使用サイトに仕込まれたバックドア経由で、顧客情報が閲覧されたおそれ。
続報の履歴(1件)
- 10/17 追記:会員登録なしで注文した方はパスワード変更不要
経路の異なる3件の侵害で、skyticketの顧客情報約1464万件が流出した。
続報の履歴(1件)
- 10/16 第2報:2017年2月〜2018年6月にskyticketプレミアム会費をカードで支払った最大6、140名のカード番号・名義・有効期限が流出(第1報の「カード番号は含まれない」を訂正)。ベネフィット・ステーションの会員ID・氏名・パスワードも流出
基幹システム提供元のデータセンターがランサム攻撃を受け、受発注業務の一部に支障が出た。
電話勧誘で聞き出されたログイン情報で、契約者マイページに第三者が不正ログインした。
業務用管理ツールの脆弱性を突かれ、メール約32.3万件とカード情報の一部が漏れた可能性。
続報の履歴(1件)
- 10/09 第二報:影響範囲を公表(当初の最大約117万件は重複を除いて訂正)
ローソンIDとアプリ予約に不正アクセスがあり、約215万件の個人情報が漏えいした。
続報の履歴(1件)
- 10/13 追記:通知メールの新しい送信元アドレスを追加
不審メールを契機に行員のメールアカウントへ不正アクセスがあり、アドレスが漏れた可能性。
委託先従業員のPCがマルウェアに感染し、ビッグエコーなど約872万件の情報が漏れたおそれ。
続報の履歴(1件)
- 10/09 追記:専用フリーダイヤルを設置
漏えいが相次ぐとして、個人と事業者に基本対策と通報を呼びかけた。
10月7日(水)
IDCFクラウド東日本第1リージョンがランサム攻撃を受け495の企業・自治体に影響。
続報の履歴(5件)
- 10/18 第6報:バックアップサービスの提供再開
- 10/14 第5報:調査の進捗(外部流出を裏付ける事実は未確認、48社で管理画面の登録情報が不正に照会)
- 10/09 第4報:対応体制
- 10/08 第3報:4ゾーンの顧客データは復元困難、495社に影響
- 10/07 第2報:ランサムウェア攻撃と判明
公表した委託元(25)
- ニッスイ(10/07)
- シックス・アパート(10/07)
- グリニッジ(10/07)
- UDトーク(10/07)
- Mackerel(10/07)
- オートサーバー(10/08)
- JR東日本(10/09)
- ビューカード(10/09)
- ピーチ・アビエーション(10/09)
- JR九州(10/09)
- スカパーJSAT(10/13)
- 日本酒類販売(10/09)
- Peach Aviation(10/09)
- NTT ExCパートナー(10/13)
- JR東海(10/13)
- ピーチ・ジョン(10/14)
- イズミ(10/14)
- マウスコンピューター(10/14)
- フーバーブレイン(10/07)
- ニッスイ子会社(日付未確認)
- 茨城県(日付未確認)
- 高島屋(日付未確認)
- ポピンズ(日付未確認)
- ソリトンシステムズ(日付未確認)
- ケアネット(10/07)
タイ子会社のファイルサーバーが不正アクセスを受け最大627人分のパスポート情報が漏れた可能性。
闇フォーラムで楽天会員約1億100万件の販売を主張する投稿があり、楽天は漏えいの事実は確認されていないと回答した。
あくまで攻撃者側の主張で、事実かどうかは確かめられていません。楽天グループはITmediaの取材に「情報漏えいが発生したという事実は確認されておりません」と回答しています(10月7日の報道)。
取引先への支払いを管理するシステムに不正アクセスがあり、従業員4,778人分などの情報が漏えいした。
詳しく知りたいとき
各事案の「詳しい記事」から、innovaTopiaやほかの媒体の記事へ進めます。案内する記事は、1つの事案につき、その日のうちに事実を伝える速報1本と、経緯を整理した記事1本までです。innovaTopiaの記事があれば、あわせて案内します。
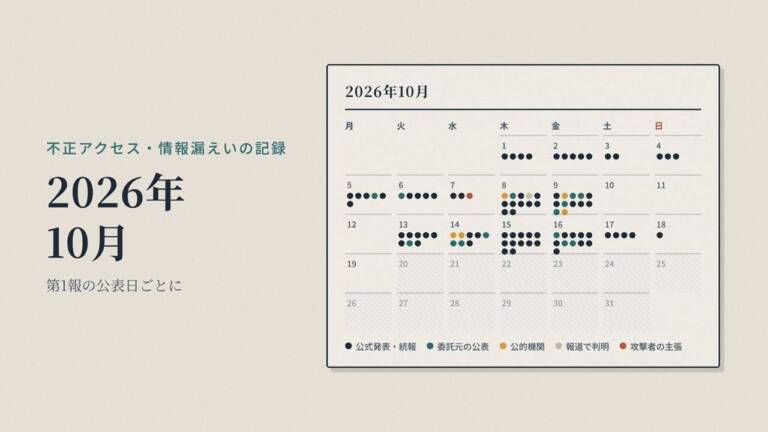
月別の記録
14日より前の事案は、第1報が公表された月ごとにまとめています。
この一覧について
innovaTopiaは、この一覧に、一次発表(被害を受けた組織や公的機関の発表)と報道をもとに、出どころをつけて事実を載せています。一次発表が見つからないものは「報道で判明」、攻撃者が主張しているだけのものは「攻撃者の主張(未確認)」として分け、被害を受けたとされる組織が否定している場合はそのことも書きます。確かさは文章で濁さず、「情報の種別」で示します。被害を受けた組織を責める言葉は使いません。
情報の種別について
- 公式発表 被害組織の第1報
- 続報 被害組織の第2報以降・最終報
- 委託元の公表 委託先の事案について委託元が公表
- 公的機関 JPCERT/CC・IPA・警察庁などの発表
- 脆弱性 製品ベンダーの公表
- 報道で判明 当事者の公表がなく、報道で判明
- 攻撃者の主張(未確認) 攻撃者が主張しているだけで、事実と確かめられていないもの。被害を受けたとされる組織の説明があれば添える
この一覧から案内している媒体・書き手
この一覧では、事案ごとの一次発表に加えて、より詳しく知りたい方のために、ほかの媒体や書き手の記事を案内しています。1つの事案に案内するのは、その日のうちに事実を伝える「速報」1本と、経緯を整理した記事1本までです。innovaTopiaの記事があれば、あわせて案内します。
案内する記事は、出典を示していること、原則として登録なしで読めること、事案の記事が製品やサービスの案内と分かれていることを目安に選んでいます。各媒体との取引や提携によるものではありません。案内先は定期的に見直します。
速報
- INTERNET Watch・Impress Watch・窓の杜(インプレス)
- 記者の署名入りで、公式発表へのリンクと、利用者がとるべき対処を添えて報じています。窓の杜は、身近なソフトの脆弱性と更新の案内で紹介します。
- Security NEXT(ニュースガイア)
- 情報セキュリティのニュースを日刊で伝える専門媒体です。企業の事案だけでなく、自治体や小さな組織の事案まで幅広く扱っています。
整理・解説
- piyolog(piyokango氏)
- 事案の経緯を時系列でまとめ、出典を番号付きで示し、続報に合わせて更新しているブログです。2009年からの記事が残っています。piyokango氏は、IPA「情報セキュリティ10大脅威」の選考会メンバーも務めています。
- 徳丸浩の日記(徳丸浩氏)
- Webアプリケーションの脆弱性を、技術の面から解説しているブログです。徳丸氏は『体系的に学ぶ 安全なWebアプリケーションの作り方』の著者です。
事案によって案内する媒体
- @IT・ITmedia(アイティメディア)
- 企業のIT担当者に向けた記事が中心です。一部の記事は会員登録が必要です。
- NHK NEWS WEB
- 社会への影響が大きい事案で案内します。
- BleepingComputer(英語)
- 海外の事案や、ランサムウェアの攻撃者による主張を詳しく報じている英語の媒体です。