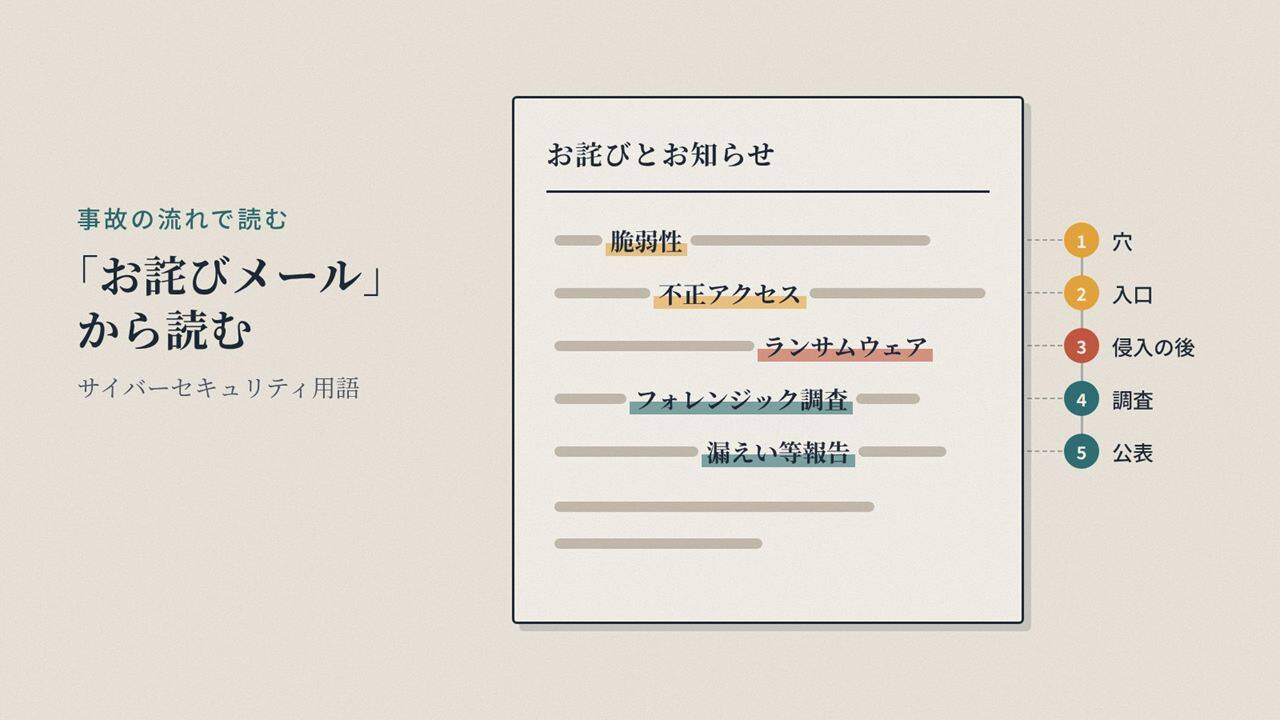
ある朝、使っているサービスから「不正アクセスによる個人情報漏えいの可能性に関するお詫び」というメールが届きます。2026年の秋、こうしたお知らせを受け取った人は少なくないはずです。
文面には、脆弱性、VPN、ランサムウェア、フォレンジック調査、個人情報保護委員会への報告と、ふだん使わない言葉が並びます。読み飛ばしてしまいがちですが、これらの言葉は、何が分かっていて何がまだ分かっていないかを示す印でもあります。
この記事では、1通のお詫びメールを出発点に、事故がどこから始まり、中で何が起き、どう公表されるのかを順にたどります。用語を覚えるためではなく、次にお知らせを受け取ったとき、文面を自分で読めるようになるための記事です。
目次▼はじめに|お詫びメールが届いた日▼1|どこに穴があったのか▼2|入口はどこだったのか▼3|中で何が起きたのか▼4|何が持ち出されたのか▼5|「調査中」の間に起きていること▼6|公表の文面が決まるまで▼7|私たちの側でできること▼8|社会の仕組み▼おわりに|用語は地図になる
関連記事 / 編集部後記 / 参考リンク
はじめに|お詫びメールが届いた日
お詫びメールの書き出しは、たいてい似ています。「当社のサーバーが第三者による不正アクセスを受け、お客様の個人情報が漏えいした可能性があることが判明いたしました」。
まず 不正アクセス は、日常の言葉に見えて、法律で中身が決まっている言葉です。他人のIDやパスワードを無断で使ったり、システムの弱点を突いたりして、本来は入れないはずのところへ入ることを指し、不正アクセス禁止法で禁じられています。
次に 個人情報 は、氏名や生年月日のように、特定の個人を識別できる情報です。メールアドレスも、氏名が含まれるなど個人が分かる場合はこれにあたります。
そして 情報漏えい です。ここで注意したいのは、文面が「漏えいした」なのか「漏えいした可能性がある」なのか、という違いです。前者は、外に出たことが確かめられた場合の書き方です。後者は、外に出ていないと言い切れない場合の書き方です。逃げの表現に見えるかもしれませんが、多くの場合、確かめきれない状態を正直に書いています。なぜ確かめられないのかは、5章で見ます。
お知らせには、たいてい「第1報」「第2報」といった番号が付きます。第1報・続報 は、調査が進むたびに分かったことを足していく公表の形です。第1報の時点で分かっていることは、ほとんどありません。対象の件数が後から増えたり、漏れた情報の項目が変わったりするのはそのためで、最初の発表だけで全体を判断しないことが大切です。
では、この「不正アクセス」は、どこから始まったのでしょうか。
1|どこに穴があったのか
多くの事故は、どこかにあった穴から始まります。その穴を 脆弱性 と呼びます。ソフトウェアや機器の欠陥のうち、攻撃に悪用できるものです。欠陥はどんな製品にもあり、見つかるたびに開発元が修正版を出します。この修正版が パッチ です。
脆弱性には番号が付きます。CVE は、世界共通の脆弱性の識別番号で、「CVE-2026-12345」のように、年と通し番号で表します。同じ欠陥を、ベンダーも研究者も報道機関も同じ番号で呼べるようにするための仕組みです。
番号と一緒に示されることが多いのが CVSS です。脆弱性の深刻さを0.0から10.0の点数で表す共通の物差しで、9.0以上は「緊急(Critical)」とされます。ただし、点数が高いからといって、すでに攻撃に使われているとは限りません。
そこで、実際に悪用されているかどうかを示すのが KEV です。米国のサイバーセキュリティ・インフラストラクチャー安全保障庁(CISA)が公開している、悪用が確認された脆弱性の一覧で、ここに載ったものは急いで塞ぐべき穴だと受け止められています。
もっとも厄介なのが ゼロデイ です。開発元がまだ修正版を出していない段階の脆弱性、またはその段階で穴を突く攻撃を指します。開発元が対応できた日数がゼロ、という意味でこう呼ばれます。修正版がない以上、利用者の側で塞ぐ手段はほとんどありません。
反対に、穴が分かっているのに塞げない状態もあります。サポート終了 を迎えた製品には、新しい脆弱性が見つかっても修正版が原則として出ません。古い機器やソフトウェアを使い続けることが危ないと言われるのは、このためです。
脆弱性を見つけるのは、攻撃者だけではありません。研究者や企業が見つけた場合、いきなり公表すると、修正版が出る前に攻撃に使われてしまいます。そこで、まず開発元に知らせ、修正の時間を置いてから公表する、という手順がとられます。これが 責任ある開示 です。日本では、IPAとJPCERT/CCがこの調整の窓口を担っています(8章)。
穴があるだけでは、まだ事故ではありません。攻撃者がそこを通って入ってきたとき、事故になります。
2|入口はどこだったのか
近年の事故で、入口としてよく名前が挙がるのが VPN です。社外から社内のネットワークへ、通信を暗号化してつなぐ仕組みですが、裏を返せば、社内への玄関がインターネットに向いて開いていることになります。VPN機器の脆弱性や、漏れたIDとパスワードが侵入に使われる例が多く、警察庁の集計でも、ランサムウェアの侵入経路はVPN機器が最も多く、2026年上半期は約5割を占めました。
IDとパスワードのように、本人であることを確かめるための情報をまとめて 認証情報 と呼びます。攻撃者にとって、認証情報は脆弱性よりも使いやすい入口です。正しい鍵で入れば、システムの側からは本人のログインと見分けがつきにくいからです。
認証情報を手に入れる方法はいくつかあります。
ひとつは パスワードリスト攻撃 です。別のサービスから漏れたIDとパスワードの組み合わせを、ほかのサービスで次々に試します。同じパスワードを複数のサービスで使っていると、1か所の漏えいが、ほかのサービスへの入口になります。
もうひとつは フィッシング です。実在の会社を装ったメールやSMSで偽のサイトへ誘い、IDやパスワードを入力させて盗みます。漏えいの後に、漏えいを知らせる連絡を装ったフィッシングが届くこともあります。
フィッシングの土台にあるのが、人の心理の隙を突く ソーシャルエンジニアリング です。急がせる、権威を装う、親切を装う。技術ではなく、人に働きかけて情報を引き出す手口の総称です。
入口は、被害を受けた会社の中にあるとは限りません。2026年の秋に相次いだ公表の中には、ある会社が業務を任せていた会社、つまり 委託元・委託先 の委託先が攻撃を受け、そこに預けていた顧客の情報が漏れたものが目立ちました。この場合、委託先が1社攻撃されただけで、何十もの委託元が次々に公表することになります。お詫びメールの送り主が、自分が直接の取引をしていない会社の名前を挙げているのは、こうした事情によります。
取引先や、利用しているソフトウェアを経由して本来の標的に入り込む攻撃は、サプライチェーン攻撃 と呼ばれます。どれほど自社の守りを固めても、つながっている相手の守りが弱ければ、そこから入られてしまいます。
最近は、新しい入口も生まれています。プロンプトインジェクション は、生成AIに読ませる文章の中に指示を紛れ込ませ、AIに本来の指示とは違う動きをさせる攻撃です。AIがメールを読んだり、ファイルを操作したりできるようになるほど、この入口は広がっていきます。
3|中で何が起きたのか
入口を通った攻撃者は、すぐに目的を果たすわけではありません。侵入した後の動きこそが、事故の大きさを決めます。
攻撃者が持ち込む道具の総称が マルウェア です。不正な動作をさせる目的で作られたソフトウェアで、ウイルスやトロイの木馬などを含みます。
最初に入り込んだアカウントは、多くの場合、権限の小さい一般の利用者のものです。そこで攻撃者は、管理者の権限を手に入れようとします。これを 権限昇格 と呼びます。
権限を得た攻撃者は、社内のネットワークを横へ横へと移動し、ほかのサーバーやパソコンにも入り込んでいきます。これが ラテラルムーブメント(横展開)です。このとき狙われやすいのが Active Directory です。社内のアカウントやパソコンをまとめて管理する仕組みで、いわば社内の鍵束にあたります。ここの管理者の権限を奪われると、攻撃者は社内の多くの機器に入れるようになります。
その間、攻撃者は外から指示を出し続けます。乗っ取ったパソコンに命令を送り、盗んだデータを受け取るための外部のサーバーを C2サーバー と呼びます。
こうして社内に広がった末に、最後に起動されることが多いのが ランサムウェア です。データを暗号化して使えなくし、元に戻すことと引き換えに身代金を求めます。「システム障害のため、サービスを停止しています」という発表の裏に、ランサムウェアがあることもあります。
いまのランサムウェアは、暗号化の前にデータを盗み出しておく手口が多くなっています。そのうえで、払わなければ盗んだデータを公開すると脅します。暗号化と公開の二つで迫るため、二重恐喝 と呼ばれます。バックアップから復旧できたとしても、盗まれたデータの問題は残ります。
ランサムウェアの攻撃は、一つの集団がすべてを担っているとは限りません。ランサムウェアを作る者が、実際に攻撃する者に道具と仕組みを貸し出し、身代金を分け合う形があります。これを RaaS(Ransomware as a Service)と呼びます。侵入の入口を売る者、攻撃を実行する者、交渉する者と、分業が進んでいることが、被害が減らない理由の一つとされています。
4|何が持ち出されたのか
お詫びメールには、漏れた(または漏れた可能性がある)情報の項目が並びます。項目によって、受け止め方は変わります。
個人情報の中でも、病歴や犯罪の経歴など、扱いによっては差別や偏見につながるおそれのあるものは 要配慮個人情報 として、法律で特に慎重な扱いが求められています。
パスワードについては、「ハッシュ化されたパスワード」と書かれていることがあります。ハッシュ化 は、パスワードを元に戻しにくい形に変換して保存する方法です。そのまま読める形で漏れるよりは安全ですが、短いパスワードや、よく使われるパスワードは推測されることがあります。ハッシュ化されていても、変更しておくほうが安心です。
クレジットカードの番号が漏れていないことを強調する発表もあります。多くの通販サイトは、カード番号を自社で保存せず、決済代行会社に任せています。これが カード情報の非保持化 です。非保持化していれば、自社のサーバーから番号が漏れる経路は大きく減ります。ただし、決済の画面そのものが書き換えられる手口もあり、非保持化だけで安全とは言い切れません。
一方、会社の発表とは別の場所から、漏えいが知られることもあります。ランサムウェアの攻撃者が、被害を受けた組織の名前や、盗んだとするデータを載せる リークサイト です。多くは ダークウェブ と呼ばれる、ふつうの検索では見つからず、特別なソフトウェアでなければつながらない場所にあります。
ここで大事なのは、リークサイトに載っているのは、あくまで攻撃者の主張だということです。被害を受けたとされる組織が認めていない段階で、「〇〇社から漏えい」と書くのは正確ではありません。innovaTopiaのサイバー侵害速報一覧で「攻撃者の主張(未確認)」という種別を分けているのは、このためです。
漏れた情報がもたらす本当の害は、多くの場合、その後にやってきます。漏れたメールアドレスや電話番号に、本物らしく見せかけた詐欺の連絡が届く。漏れたパスワードで、ほかのサービスに不正にログインされる。こうした 二次被害 を防ぐことが、漏えいの後に私たちができることの中心になります(7章)。
5|「調査中」の間に起きていること
第1報から第2報までの間、会社の中では何が起きているのでしょうか。
セキュリティ上の事故や、その疑いのある出来事を インシデント と呼びます。インシデントへの対応を担うのが、組織の中に置かれる CSIRT(シーサート)です。社内の調整、経営への報告、外部の専門会社や公的機関とのやり取りを受け持ちます。
異変に最初に気づくのは、多くの場合、監視の仕組みです。ネットワークやパソコンの記録を常に見張り、攻撃の兆しを見つけて知らせる組織やサービスを SOC(ソック)と呼びます。パソコンやサーバーの動きを記録・監視し、不審な動きを見つけて隔離などを助けるソフトウェアが EDR です。
すべての調査の土台になるのが ログ です。いつ、誰が、どこから、何をしたかを残した記録で、侵入の経路も、持ち出されたデータも、ログをたどって確かめます。
「はじめに」で見た「漏えいした可能性がある」という書き方の多くは、ここに理由があります。ログが残っていない期間や、記録をとっていない場所については、データが外に出たかどうかを確かめることが難しくなります。確かめられない以上、「漏えいしていない」とは言えず、「可能性がある」と書くしかないのです。
侵入が分かると、まず被害が広がらないようにします。ネットワークから切り離す、サービスを止める、パスワードを一斉に変える。これが 封じ込め です。お知らせにある「サービスを一時停止しております」は、たいていこの段階にあたります。
そのうえで、何が起きたのかを詳しく調べます。パソコンやサーバー、ログを調べて、どこから入られ、何をされ、何が持ち出されたのかを明らかにする調査を フォレンジック と呼びます。専門の会社に依頼することが多く、規模によっては数週間から数か月かかります。お知らせの「外部の専門機関による調査を進めております」は、この調査を指しています。
6|公表の文面が決まるまで
会社が事故を公表するのは、誠意からだけではありません。法律で求められている部分もあります。
個人情報の漏えいについては、漏えい等報告 の仕組みがあります。一定の漏えい、またはそのおそれがある場合、事業者は国の 個人情報保護委員会 に報告し、本人に知らせなければなりません。2022年4月に施行された改正個人情報保護法で義務になりました。対象は、要配慮個人情報が含まれる場合、不正に使われると財産的な被害が生じるおそれがある場合、不正な目的によるおそれがある場合、1,000人を超える場合です。報告は、発覚から3〜5日以内をめどに出す「速報」と、30日以内(不正な目的によるおそれがある場合は60日以内)にまとめる「確報」の2段階です。なお、2026年7月に成立した改正法で、この報告と通知の仕組みは見直されることが決まっており、公布から2年以内に施行されます。
「おそれ」の段階でも報告と通知が求められることが、第1報で「可能性」という言葉が多く使われる、もう一つの理由です。確かめ終わるまで待っていては、本人が身を守る機会を逃してしまうからです。
上場している会社であれば、適時開示 も関わります。投資家の判断に影響する出来事を、証券取引所の仕組み(TDnet)を通じて速やかに公表することです。業績への影響が見込まれる事故は、この形でも公表されます。
規模の大きな事故や、対応そのものに疑問が持たれた場合には、社外の専門家などで構成する 第三者委員会 が置かれることがあります。何が起き、なぜ防げなかったのかを、会社から独立した立場で調べ、報告書にまとめます。
こうして見ると、お詫びメールの文面は、法律の求め、調査の進み具合、ログで確かめられた範囲という、いくつもの条件の重なりの上に書かれていることが分かります。
7|私たちの側でできること
漏れてしまった情報を、取り戻すことはできません。できるのは、それが悪用されるのを防ぐことです。
いちばん効くのは、パスワードの使い回し をやめることです。2章で見たパスワードリスト攻撃は、使い回しがなければ成り立ちません。とはいえ、サービスごとに違うパスワードを覚えておくのは現実的ではありません。そこで役に立つのが パスワードマネージャー です。サービスごとに違う強いパスワードを作り、保存し、入力してくれます。
次に、多要素認証 を使うことです。パスワード(知っているもの)に加えて、スマートフォン(持っているもの)や指紋(体の特徴)など、種類の違う要素を組み合わせて本人を確かめます。パスワードが漏れても、それだけではログインされにくくなります。
さらに進んだ方法が パスキー です。パスワードの代わりに、端末に保存された鍵と、指紋や顔の認証でログインします。鍵は本物のサイトでしか使えない仕組みのため、偽のサイトに入力させるフィッシングに強いとされています。対応するサービスは増えています。
ソフトウェアや機器の アップデート も欠かせません。1章で見たように、アップデートの多くは、見つかった脆弱性を塞ぐためのものです。
大切なデータは、バックアップ を取っておきます。ランサムウェアに暗号化されても、別の場所に複製があれば取り戻せます。つないだままの外付けドライブは一緒に暗号化されることがあるため、ふだんは切り離しておくのが基本です。
組織の側では、考え方そのものの見直しも進んでいます。社内のネットワークは安全、社外は危険、という線引きをやめ、社内からのアクセスでも毎回確かめる。この考え方を ゼロトラスト と呼びます。VPNが入口になり、入った後に横へ広がるという、2章と3章で見た流れへの答えの一つです。
漏えいのお知らせを受け取ったときに、具体的に何をすればよいかは、情報が漏れたかもしれないときの手引き に、漏れた情報の種類ごとにまとめています。
8|社会の仕組み
最後に、事故の周りで動いている組織と制度を見ておきます。
JPCERT/CC は、国内のインシデントの報告を受け付け、対応の調整や注意喚起を行う組織です。復旧の作業そのものを請け負うわけではなく、関係者をつなぐ役割を担います。
IPA(情報処理推進機構)は、経済産業省などが所管する独立行政法人です。脆弱性情報の受付、「情報セキュリティ10大脅威」の公表のほか、個人向けの「情報セキュリティ安心相談窓口」(03-5978-7509)を設けています。2026年10月16日には、企業・組織向けの不正アクセス特別相談窓口も開きました。
詐欺の連絡を受けたり、被害にあったりしたときは警察に相談します。警察のサイバー犯罪相談窓口 は各都道府県警察にあります。緊急でない相談は、全国共通の相談電話 #9110 でも受け付けています。契約や請求のトラブルは、消費生活センター が窓口です。消費者ホットラインの188にかけると、近くの窓口につながります。
国全体の司令塔は 国家サイバー統括室 です。2025年7月、内閣サイバーセキュリティセンター(NISC)を改組して内閣官房に置かれ、政府のサイバーセキュリティ政策をまとめています。
その背景にあるのが 能動的サイバー防御 です。重大な攻撃を未然に防ぐため、平時から通信の情報を活用し、必要な場合には攻撃に使われるサーバーなどに働きかけて無害化する取り組みで、関連する法律が2025年5月に成立し、2026年10月1日から主な部分が施行されています。通信の情報を使う仕組みなどは、この後に順次始まります。被害を受けてから対処する、という発想から一歩踏み出すものですが、通信の情報をどこまで扱うのか、という問いも伴っています。
おわりに|用語は地図になる
ここまで、1通のお詫びメールから、穴、入口、侵入の後、持ち出し、調査、公表、備え、社会の仕組みへと、事故の流れをたどってきました。
用語を一つずつ覚える必要はありません。ただ、言葉が流れの中のどこに置かれているかが分かると、お知らせの文面が、ただの決まり文句ではなく、「いま、どの段階にあり、何が分かっていて、何がまだ分かっていないか」を伝えるものとして読めるようになります。
この記事で触れなかった言葉も含め、135語を サイバーセキュリティ用語集 にまとめています。同じ8つの分類で並べ、五十音順やアルファベットでも引けます。日々の事案は、サイバー侵害速報一覧 で、出どころと確かさを分けて伝えています。
【関連記事】
- 情報が漏れたかもしれないときの手引き|漏れた情報別にできること
- サイバー侵害速報一覧
- 【随時更新】サイバーセキュリティ用語集
- 【随時更新】不正アクセスに備える無償の相談・診断一覧|「どこまで無料か」を比べる
【編集部後記】
この記事を書きながら、お詫びメールの「可能性」という一語を、これまでどこか言い逃れのように読んでいた自分に気づきました。ログが残っていなければ確かめられない、確かめ終わるまで待てば身を守る機会を逃す。その間で選ばれた言葉だと分かると、同じ文面が少し違って見えてきます。言葉の置き場所が分かると、不安の置き場所も少し定まるのかもしれません。皆さんは、最近受け取ったお知らせを、どんなふうに読みましたか。