ニュースや企業の公表文に出てくるサイバーセキュリティの用語を、事故が起きてから公表されるまでの流れに沿って8つに分類しました。五十音順・アルファベット順でも引けます。検索窓では、ひらがな、カタカナ、英字の略語のどれでも探せます。
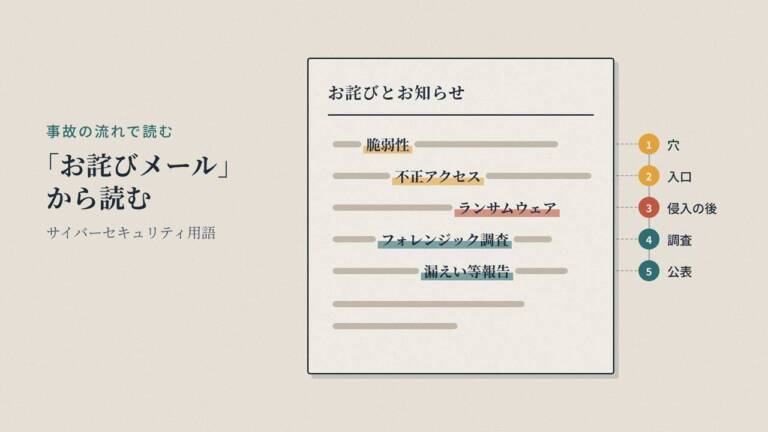
用語を開くと、短い説明と、つながりの深い用語が出てきます。用語どうしのつながりを流れで読みたい方は、解説記事「お詫びメール」から読むサイバーセキュリティ用語もあわせてどうぞ。
最終更新:2026年10月19日(135語)
アカウントの乗っ取りあかうんとののっとり/乗っ取り、不正ログイン入られる
盗まれたIDやパスワードなどを使って、他人のアカウントにログインし、本人のように振る舞うこと。登録情報を書き換えられ、本人が取り戻せなくなることもある。
つながる用語:パスワードリスト攻撃多要素認証
アタックサーフェスあたっくさーふぇす/攻撃面、ASM入られる
アップデートあっぷでーと/更新守りを固める
暗号化あんごうか/エンドツーエンド暗号化守りを固める
委託元・委託先いたくもと・いたくさき/委託先経由、委託先入られる
業務を任せる側(委託元)と、任される側(委託先)。委託先が攻撃されると、そこに預けていた委託元の顧客情報が漏れ、複数の委託元が次々に公表することがある。
つながる用語:サプライチェーン攻撃漏えい等報告
解説記事で読む(2章)インシデントいんしでんと/セキュリティインシデント、インシデント対応気づく・調べる
インフォスティーラーいんふぉすてぃーらー/情報窃取型マルウェア入られる
エクスプロイトえくすぷろいと/攻撃コード穴と修正
エンドポイントえんどぽいんと/端末気づく・調べる
ネットワークの末端につながるパソコン、スマートフォン、サーバーなどの機器。攻撃の入口にも、被害の現場にもなる。
つながる用語:EDR
改ざんかいざん/Web改ざん、ウェブサイトの改ざん侵入の後
Webサイトなどの中身を、無断で書き換えること。見た目を変えるだけでなく、閲覧者を偽のサイトへ誘導したり、入力されたカード番号を盗む仕掛けを埋め込んだりする例もある。
つながる用語:Webシェルカード情報の非保持化
仮想パッチかそうぱっち穴と修正
カード情報の非保持化かーどじょうほうのひほじか/非保持化、セキュリティコード持ち出される
通販サイトなどが、自社の機器やネットワークでクレジットカードの情報を保存・処理・通過させず、決済代行会社に任せること。自社から番号が漏れる経路は大きく減るが、決済画面の改ざんなどの手口には別の備えが要る。
解説記事で読む(4章)脅威インテリジェンスきょういいんてりじぇんす気づく・調べる
クロスサイトスクリプティングくろすさいとすくりぷてぃんぐ/XSS穴と修正
警察のサイバー犯罪相談窓口けいさつのさいばーはんざいそうだんまどぐち/#9110、都道府県警察制度と組織
各都道府県警察に置かれた、サイバー犯罪の相談先。詐欺の連絡や不正アクセスの被害を相談できる。緊急でない相談は、全国共通の相談電話 #9110 でも受け付けている。
解説記事で読む(8章)権限昇格けんげんしょうかく/root権限、管理者権限侵入の後
侵入した攻撃者が、一般の利用者の権限から、管理者などのより強い権限を手に入れること。権限が強いほど、できることが広がる。
つながる用語:ラテラルムーブメントActive Directory最小権限の原則
解説記事で読む(3章)月例更新げつれいこうしん/Patch Tuesday、パッチチューズデー穴と修正
個人情報こじんじょうほう/個人データ、保有個人データ持ち出される
氏名や生年月日など、特定の個人を識別できる情報。メールアドレスも、氏名が含まれるなど個人が分かる場合はこれにあたる。個人情報保護法は、事業者に安全な管理を求め、漏えいの際の報告や通知を定めている。
解説記事で読む(序)個人情報保護委員会こじんじょうほうほごいいんかい/PPC制度と組織
個人情報保護法こじんじょうほうほごほう/改正個人情報保護法制度と組織
国家サイバー統括室こっかさいばーとうかつしつ/NISC、内閣サイバーセキュリティセンター制度と組織
政府のサイバーセキュリティ政策をまとめる組織。2025年7月、内閣サイバーセキュリティセンター(NISC)を改組して内閣官房に置かれた。
つながる用語:能動的サイバー防御サイバー対処能力強化法
解説記事で読む(8章)誤送信ごそうしん/メール誤送信、BCC持ち出される
メールや書類を、宛先を間違えて送ってしまうこと。互いのアドレスが見えない「BCC」で送るべきところを、全員に見える「TO」や「CC」で送ってしまう例が多い。
つながる用語:情報漏えい
最小権限の原則さいしょうけんげんのげんそく守りを固める
サイバーセキュリティお助け隊サービスさいばーせきゅりてぃおたすけたいさーびす/お助け隊守りを固める
サイバー対処能力強化法さいばーたいしょのうりょくきょうかほう制度と組織
サイバー保険さいばーほけん守りを固める
サプライチェーン攻撃さぷらいちぇーんこうげき入られる
取引先や委託先、利用しているソフトウェアなどを経由して、本来の標的に入り込む攻撃。つながっている相手の守りが弱ければ、そこから入られてしまう。
解説記事で読む(2章)サポート詐欺さぽーとさぎ/偽のセキュリティ警告入られる
ウェブの閲覧中に「ウイルスに感染しました」などの偽の警告を出し、表示された番号に電話させて、遠隔操作のソフトを入れさせたり、料金を払わせたりする詐欺。
つながる用語:ソーシャルエンジニアリングRAT
サポート終了さぽーとしゅうりょう/EOL、サポート切れ穴と修正
開発元が製品の修正や更新をやめること。英語の略でEOL(End of Life)とも。サポートが終わった製品には、新しい脆弱性が見つかっても、原則として修正版が出ない。
解説記事で読む(1章)サンドボックスさんどぼっくす守りを固める
外から隔離された安全な環境。怪しいファイルを開いて動きを確かめたり、プログラムに外へ影響を及ぼさせないようにしたりするために使う。
つながる用語:マルウェア
シャドーITしゃどーあいてぃー/シャドーAI入られる
消費生活センターしょうひせいかつせんたー/188、消費者ホットライン制度と組織
ジェイルブレイクじぇいるぶれいく/脱獄入られる
生成AIに設けられた安全のための制限を、言葉の工夫でくぐり抜け、本来は出さない答えを出させること。「脱獄」とも呼ばれる。
つながる用語:プロンプトインジェクション
情報セキュリティ10大脅威じょうほうせきゅりてぃじゅうだいきょうい/10大脅威制度と組織
IPAが毎年公表する、前の年に社会的な影響が大きかった情報セキュリティの脅威。「組織」は順位付きで、「個人」は順位を付けずに五十音順で示される。2026年版の組織の1位は「ランサム攻撃による被害」。
つながる用語:IPA
情報セキュリティ早期警戒パートナーシップじょうほうせきゅりてぃそうきけいかいぱーとなーしっぷ穴と修正
情報漏えいじょうほうろうえい/漏えい、流出持ち出される
本来は見られない人の手に、情報が渡ること。公表文では、確かめられた「漏えい」と、否定できない「漏えいのおそれ(可能性)」を書き分けることが多い。
解説記事で読む(序)スミッシングすみっしんぐ/SMSフィッシング入られる
SMS(ショートメッセージ)を使ったフィッシング。宅配業者や携帯電話会社、銀行を装い、偽のサイトへのリンクを送ってくる。
つながる用語:フィッシング
責任ある開示せきにんあるかいじ/協調された脆弱性開示、CVD穴と修正
脆弱性を見つけた人が、まず開発元に知らせ、修正の時間を置いてから公表する手順。修正版が出たとき、または前もって決めた期限が来たときに公表する。修正前の公表で攻撃に使われるのを防ぐ。「協調された脆弱性開示(CVD)」とも呼ばれる。
つながる用語:バグバウンティ情報セキュリティ早期警戒パートナーシップ
解説記事で読む(1章)セキュリティソフトせきゅりてぃそふと/ウイルス対策ソフト、アンチウイルス守りを固める
設定ミスせっていみす/誤設定、公開設定持ち出される
脆弱性ぜいじゃくせい/セキュリティホール穴と修正
ソフトウェアや機器の欠陥のうち、攻撃に悪用できるもの。開発元が修正版(パッチ)を出して塞ぐ。どんな製品にも見つかりうるもので、見つかったこと自体より、塞ぐまでの速さが問われる。
解説記事で読む(1章)脆弱性診断ぜいじゃくせいしんだん守りを固める
システムやWebサイトに脆弱性がないかを、専門家やツールで調べること。見つかった穴を、攻撃される前に塞ぐために行う。
つながる用語:ペネトレーションテストアタックサーフェス
ゼロデイぜろでい/ゼロデイ脆弱性、ゼロデイ攻撃穴と修正
開発元がまだ修正版を出していない段階の脆弱性。また、その段階で脆弱性を突く攻撃(ゼロデイ攻撃)。開発元が対応できた日数がゼロ、という意味でこう呼ぶ。
解説記事で読む(1章)ゼロトラストぜろとらすと守りを固める
社内のネットワークは安全、社外は危険、という線引きをやめ、社内からのアクセスでも毎回確かめる考え方。VPNから入られ、横へ広がる、という攻撃への備えの一つ。
つながる用語:VPNラテラルムーブメント最小権限の原則
解説記事で読む(7章)送信ドメイン認証そうしんどめいんにんしょう/SPF、DKIM守りを固める
ソーシャルエンジニアリングそーしゃるえんじにありんぐ入られる
耐量子暗号たいりょうしあんごう/ポスト量子暗号、PQC守りを固める
将来、量子コンピューターが実用化されても解かれにくいように作られた暗号。「ポスト量子暗号(PQC)」とも。いま盗んだ暗号化データを、将来解読する攻撃への備えとして移行が進む。
つながる用語:暗号化
多要素認証たようそにんしょう/MFA、二要素認証守りを固める
知っているもの(パスワード)、持っているもの(スマートフォンなど)、体の特徴(指紋など)のうち、種類の違う2つ以上を組み合わせて本人を確かめる方法。英語の略でMFA。パスワードが漏れても、不正なログインを防ぎやすい。
つながる用語:パスキーワンタイムパスワードパスワードリスト攻撃
解説記事で読む(7章)第1報・続報だいいっぽう・ぞくほう/第一報、第2報公表と届け出
事故の公表で、分かったことを順に足していく形。第1報の時点で分かっていることは少なく、続報で対象の件数や漏れた情報の項目が変わることがある。最終報で調査結果と再発防止策をまとめる。
解説記事で読む(序)第三者委員会だいさんしゃいいんかい公表と届け出
事故の原因や対応の妥当性を、会社から独立した立場で調べるため、社外の専門家などで構成し、会社が置く委員会。調査の結果は報告書として公表されることが多い。
つながる用語:第1報・続報
解説記事で読む(6章)ダークウェブだーくうぇぶ持ち出される
ふつうの検索では見つからず、特別なソフトウェアでなければ接続できないウェブの領域。盗まれたデータや攻撃の道具の売り買いに使われることがある。
つながる用語:リークサイトインフォスティーラー
解説記事で読む(4章)注意喚起ちゅういかんき公表と届け出
適時開示てきじかいじ/TDnet公表と届け出
上場企業が、投資家の判断に影響する出来事を、証券取引所の仕組み(TDnet)を通じて速やかに公表すること。業績への影響が見込まれる事故も、この形で公表される。
つながる用語:第1報・続報
解説記事で読む(6章)ディープフェイクでぃーぷふぇいく入られる
AIで作った、本物そっくりの偽の映像や音声。経営者の声や顔をまねて送金を指示する詐欺などに使われる。
つながる用語:ビジネスメール詐欺ソーシャルエンジニアリング
特別社会基盤事業者とくべつしゃかいきばんじぎょうしゃ/特定社会基盤事業者、基幹インフラ制度と組織
サイバー対処能力強化法で、攻撃の被害の報告などを求められる重要インフラの事業者。経済安全保障推進法の「特定社会基盤事業者」のうち、特に重要なコンピューターを使う事業者がこれにあたる。
つながる用語:サイバー対処能力強化法
名寄せなよせ持ち出される
なりすましメールなりすましめーる/なりすまし入られる
二次被害にじひがい持ち出される
漏れた情報が、その後に悪用されて生じる被害。漏れた連絡先に届く詐欺の連絡や、漏れたパスワードを使った不正ログインなど。漏えいそのものは取り消せないため、漏えいの後の対策は二次被害を防ぐことが中心になる。
つながる用語:フィッシングパスワードリスト攻撃
解説記事で読む(4章)二重恐喝にじゅうきょうかつ/二重脅迫、ダブルエクストーション侵入の後
データを暗号化して使えなくするだけでなく、盗んだデータを公開すると脅して支払いを迫る手口。バックアップから復旧できても、盗まれたデータの問題は残る。
解説記事で読む(3章)認証情報にんしょうじょうほう/クレデンシャル、ID・パスワード入られる
IDとパスワード、確認コードなど、本人であることを確かめるための情報の総称。正しい認証情報で入られると、システムの側からは本人のログインと見分けにくい。
つながる用語:パスワードリスト攻撃インフォスティーラー多要素認証
解説記事で読む(2章)認証と認可にんしょうとにんか/認証、認可守りを固める
能動的サイバー防御のうどうてきさいばーぼうぎょ制度と組織
重大なサイバー攻撃を未然に防ぐため、平時から通信の情報を活用し、必要な場合には攻撃に使われるサーバーなどに働きかけて無害化する取り組み。関連する法律は2025年5月に成立し、2026年10月1日から主な部分が施行された。通信の情報を使う仕組みなどは順次始まる。法律の名前ではなく、取り組みの呼び名。
つながる用語:サイバー対処能力強化法国家サイバー統括室
解説記事で読む(8章)ハッシュ化はっしゅか/ハッシュ値、ソルト持ち出される
パスワードなどを、元に戻しにくい形に変換して保存する方法。そのまま読める形で漏れるよりは安全だが、短いパスワードやよく使われるパスワードは推測されることがある。
つながる用語:暗号化パスワードの使い回し
解説記事で読む(4章)バグバウンティばぐばうんてぃ/脆弱性報奨金制度穴と修正
バックアップばっくあっぷ守りを固める
データの複製を、別の場所に取っておくこと。ランサムウェアに暗号化されても、複製があれば取り戻せる。つないだままの保存先は一緒に暗号化されることがあるため、切り離して保管するのが基本。
解説記事で読む(7章)バックドアばっくどあ侵入の後
パスキーぱすきー/FIDO守りを固める
パスワードの代わりに、端末に保存された鍵と、指紋や顔の認証などでログインする仕組み。鍵は本物のサイトでしか使えないため、偽のサイトに入力させるフィッシングに強い。
解説記事で読む(7章)パストラバーサルぱすとらばーさる/ディレクトリトラバーサル穴と修正
ファイルの場所を指定する仕組みの不備を突き、本来は見られないはずのファイルを読み出す攻撃。設定ファイルやパスワードのファイルが狙われる。
つながる用語:脆弱性
パスワードの使い回しぱすわーどのつかいまわし/使い回し守りを固める
同じ、または似たパスワードを、複数のサービスで使うこと。1か所で漏れると、ほかのサービスにも不正にログインされる。パスワードリスト攻撃が成り立つ原因。
つながる用語:パスワードリスト攻撃パスワードマネージャー
解説記事で読む(7章)パスワードマネージャーぱすわーどまねーじゃー守りを固める
パスワードリスト攻撃ぱすわーどりすとこうげき/リスト型攻撃、クレデンシャルスタッフィング入られる
別のサービスから漏れたIDとパスワードの組み合わせを、ほかのサービスで次々に試してログインする手口。「リスト型攻撃」とも。パスワードの使い回しが狙われる。
つながる用語:パスワードの使い回し多要素認証アカウントの乗っ取り
解説記事で読む(2章)パッチぱっち/修正プログラム、修正版穴と修正
被害届ひがいとどけ公表と届け出
犯罪の被害にあったことを、警察に届け出る書類。不正アクセスやランサムウェアの被害では、企業が警察に被害届を出したことを公表文で触れることがある。
つながる用語:警察のサイバー犯罪相談窓口不正アクセス禁止法
標的型攻撃ひょうてきがたこうげき/標的型メール入られる
ビジネスメール詐欺びじねすめーるさぎ/BEC入られる
取引先や経営者を装ったメールで、企業の担当者に偽の口座へ送金させる詐欺。英語の略でBEC。本物のメールのやり取りを盗み見たうえで、割り込んでくる例もある。
つながる用語:なりすましメールソーシャルエンジニアリング
ファイアウォールふぁいあうぉーる守りを固める
ネットワークの境目に置き、決められた規則に従って、通してよい通信と止める通信を分ける仕組み。
つながる用語:WAF
ファームウェアふぁーむうぇあ穴と修正
フィッシングふぃっしんぐ/フィッシング詐欺、フィッシングメール入られる
実在の会社やサービスを装ったメールやSMSで偽のサイトへ誘い、IDやパスワード、カード番号を入力させて盗む手口。漏えいの後に、漏えいを知らせる連絡を装って届くこともある。
解説記事で読む(2章)封じ込めふうじこめ/隔離、遮断気づく・調べる
侵入や感染が分かったときに、被害が広がらないよう、機器をネットワークから切り離したり、サービスを止めたり、パスワードを一斉に変えたりすること。
解説記事で読む(5章)フォレンジックふぉれんじっく/デジタルフォレンジック、フォレンジック調査気づく・調べる
事故の後に、パソコンやサーバー、ログを調べて、どこから入られ、何をされ、何が持ち出されたのかを明らかにする調査。「デジタル・フォレンジック」とも。規模によっては数週間から数か月かかる。
解説記事で読む(5章)不正アクセスふせいあくせす入られる
他人のIDやパスワードを無断で使ったり、システムの弱点を突いたりして、本来は使えないはずのコンピューターに入ること。不正アクセス禁止法で禁じられている。
解説記事で読む(序)不正アクセス禁止法ふせいあくせすきんしほう/不正アクセス行為の禁止等に関する法律制度と組織
ブルートフォース攻撃ぶるーとふぉーすこうげき/総当たり攻撃、パスワードスプレー入られる
パスワードを、考えられる組み合わせで片端から試す攻撃。「総当たり攻撃」とも。逆に、よく使われる1つのパスワードを多くのアカウントに試す方法は「パスワードスプレー攻撃」と呼ばれる。
つながる用語:パスワードリスト攻撃多要素認証
プロンプトインジェクションぷろんぷといんじぇくしょん/間接プロンプトインジェクション入られる
生成AIに読ませる文章の中に指示を紛れ込ませ、AIに本来とは違う動きをさせる攻撃。AIが読むWebページやメールに指示を仕込む方法は、間接プロンプトインジェクションと呼ばれる。
つながる用語:ジェイルブレイク
解説記事で読む(2章)ペネトレーションテストぺねとれーしょんてすと/侵入テスト、ペンテスト守りを固める
ホワイトハッカーほわいとはっかー/倫理的ハッカー、セキュリティリサーチャー穴と修正
攻撃の技術を、守るために使う技術者。脆弱性を見つけて開発元に知らせたり、依頼を受けて侵入を試したりする。「倫理的ハッカー」とも呼ばれる。
つながる用語:バグバウンティペネトレーションテスト
ボットネットぼっとねっと/ボット侵入の後
マルウェアまるうぇあ/ウイルス、ワーム侵入の後
不正な動作をさせる目的で作られたソフトウェアの総称。ウイルス、ワーム、トロイの木馬、スパイウェア、ランサムウェアなどを含む。
つながる用語:ランサムウェアインフォスティーラーRAT
解説記事で読む(3章)要配慮個人情報ようはいりょこじんじょうほう持ち出される
人種、信条、社会的身分、病歴、犯罪の経歴、犯罪の被害にあった事実など、扱いによって差別や偏見につながるおそれのある個人情報。取得には原則として本人の同意が要り、漏えいは1件でも報告の対象になる。
解説記事で読む(4章)ラテラルムーブメントらてらるむーぶめんと/横展開、水平展開侵入の後
侵入した攻撃者が、社内のネットワークを伝ってほかのサーバーやパソコンに入り込んでいくこと。「横展開」とも。最初の侵入から被害が広がる段階にあたる。
つながる用語:権限昇格Active Directoryゼロトラスト
解説記事で読む(3章)ランサムウェアらんさむうぇあ/ランサム侵入の後
データを暗号化して使えなくし、元に戻すことと引き換えに身代金(ransom)を求めるマルウェア。いまは、暗号化の前にデータを盗み出しておく手口が多い。
解説記事で読む(3章)リモートコード実行りもーとこーどじっこう/RCE、任意コード実行穴と修正
リモートデスクトップりもーとですくとっぷ/RDP入られる
離れた場所から、ネットワーク越しに別のパソコンを操作する仕組み。Windowsで使われる通信方式はRDP(Remote Desktop Protocol)と呼ばれる。インターネットに向けて開いたままにすると、侵入の入口になる。
つながる用語:VPNブルートフォース攻撃
リークサイトりーくさいと/暴露サイト、犯行声明持ち出される
ランサムウェアの攻撃者が、被害を受けた組織の名前や、盗んだとするデータを載せるサイト。載っているのは攻撃者の主張で、被害組織が認めているとは限らない。
解説記事で読む(4章)レジリエンスれじりえんす/サイバーレジリエンス守りを固める
漏えい等報告ろうえいとうほうこく/速報、確報公表と届け出
個人情報保護法にもとづき、一定の漏えい等が起きた、またはそのおそれがあるとき、事業者が個人情報保護委員会へ報告し、本人に知らせる義務。2022年4月施行の改正法で義務になった。要配慮個人情報、財産的な被害のおそれ、不正の目的によるおそれ、1,000人超が対象。速報は発覚から3〜5日以内、確報は30日以内(不正の目的によるおそれがある場合は60日以内)。2026年7月成立の改正法で見直しが決まっている。
つながる用語:個人情報保護委員会要配慮個人情報個人情報保護法
解説記事で読む(6章)ログろぐ/アクセスログ気づく・調べる
いつ、誰が、どこから、何をしたかを残したコンピューターの記録。侵入の経路も、持ち出されたデータも、ログをたどって確かめる。ログが残っていない範囲は、漏えいの有無を確かめることが難しい。
解説記事で読む(5章)ワンタイムパスワードわんたいむぱすわーど/OTP守りを固める
Active Directoryアクティブディレクトリ/AD、ドメインコントローラー侵入の後
社内のアカウントやパソコン、権限をまとめて管理するマイクロソフトの仕組み。社内の鍵束にあたるため、その管理者の権限を奪われると、攻撃者は社内の多くの機器に入れるようになる。
つながる用語:権限昇格ラテラルムーブメント
解説記事で読む(3章)APIキー・トークンエーピーアイキー・トークン/APIキー、アクセストークン入られる
BCPビーシーピー/事業継続計画守りを固める
C2サーバーシーツーサーバー/C2、C&Cサーバー侵入の後
攻撃者が、乗っ取ったコンピューターに命令を送り、盗んだデータを受け取るために使う外部のサーバー。C2はCommand and Control(指令と制御)の略。
解説記事で読む(3章)CISAシサ/米国サイバーセキュリティ・インフラストラクチャー安全保障庁制度と組織
米国のサイバーセキュリティ・インフラストラクチャー安全保障庁。悪用が確認された脆弱性の一覧(KEV)の公開や、重要インフラの防護を担う。
つながる用語:KEV
CISOシーソ/最高情報セキュリティ責任者制度と組織
Chief Information Security Officerの略で「最高情報セキュリティ責任者」。組織のセキュリティ対策の責任者を務める役員。
つながる用語:CSIRT
CSIRTシーサート気づく・調べる
Computer Security Incident Response Teamの略で、読みは「シーサート」。組織の中で、インシデントの受け付け、対応、社内外との調整を担うチーム。
解説記事で読む(5章)CVEシーブイイー/共通脆弱性識別子穴と修正
Common Vulnerabilities and Exposuresの略。世界共通の脆弱性の識別番号で、「CVE-2026-12345」のように年と通し番号で表す。同じ欠陥を、誰もが同じ番号で呼べるようにするための仕組み。
解説記事で読む(1章)CVSSシーブイエスエス/共通脆弱性評価システム、CVSSスコア穴と修正
Common Vulnerability Scoring Systemの略。脆弱性の深刻さを0.0〜10.0の点数で表す共通の物差しで、9.0以上は「緊急」とされる。点数が高くても、実際に悪用されているとは限らない。
解説記事で読む(1章)CWEシーダブリューイー/共通脆弱性タイプ一覧穴と修正
Common Weakness Enumerationの略。脆弱性の「種類」の一覧で、SQLインジェクションやパストラバーサルなどに番号を付けて分類している。CVEが個々の欠陥の番号なら、CWEは欠陥の型の番号。
つながる用語:CVESQLインジェクション
DDoS攻撃ディードスコウゲキ/DoS攻撃、DDoS侵入の後
大量の機器から一斉に通信を送りつけ、サーバーやネットワークをパンクさせてサービスを止める攻撃。データを盗むのではなく、使えなくすることが目的。
つながる用語:ボットネット
EDRイーディーアール気づく・調べる
Endpoint Detection and Responseの略。パソコンやサーバー(エンドポイント)の動きを記録・監視し、不審な動きを見つけて、隔離などの対応を助ける仕組み。
解説記事で読む(5章)GDPRジーディーピーアール/EU一般データ保護規則制度と組織
EU一般データ保護規則。EUの個人データの保護を定めた規則で、EUの人のデータを扱う日本の企業にも適用されることがある。漏えいに気づいてから72時間以内の当局への通知を、原則として求める(個人の権利への危険がなさそうな場合を除く)。
つながる用語:個人情報保護法
IoCアイオーシー/侵害指標、侵害の痕跡気づく・調べる
Indicator of Compromiseの略で「侵害の痕跡」。攻撃に使われたサーバーのアドレスやファイルの特徴など、侵入を見つける手がかりになる情報。公的機関や専門会社が公表する。
つながる用語:C2サーバー脅威インテリジェンス
IPAアイピーエー/情報処理推進機構制度と組織
独立行政法人情報処理推進機構。経済産業省などが所管する。脆弱性情報の届け出の受け付け、「情報セキュリティ10大脅威」の公表、個人・企業向けの相談窓口などを担う。
つながる用語:情報セキュリティ10大脅威情報セキュリティ早期警戒パートナーシップJPCERT/CC
解説記事で読む(8章)ISMSアイエスエムエス/ISO/IEC 27001制度と組織
JC-STARジェイシースター/IoT製品の適合性評価制度と組織
JC3ジェイシースリー/日本サイバー犯罪対策センター制度と組織
一般財団法人日本サイバー犯罪対策センター。警察、企業、学術機関が協力して、サイバー犯罪の手口の分析や注意喚起を行う。
つながる用語:警察のサイバー犯罪相談窓口
JNSAジェイエヌエスエー/日本ネットワークセキュリティ協会制度と組織
特定非営利活動法人日本ネットワークセキュリティ協会。セキュリティ企業などが加わる業界団体で、個人情報漏えいの調査報告や、事故のときの緊急対応企業の一覧を公表している。
つながる用語:インシデント
JPCERT/CCジェーピーサート/JPCERTコーディネーションセンター制度と組織
一般社団法人JPCERTコーディネーションセンター。国内のインシデントの報告を受け付け、対応の調整や注意喚起、脆弱性情報の調整を行う。復旧の作業そのものは請け負わない。
解説記事で読む(8章)JVNジェイブイエヌ/Japan Vulnerability Notes穴と修正
Japan Vulnerability Notesの略。JPCERT/CCとIPAが運営する、国内向けの脆弱性情報のポータルサイト。日本の製品の脆弱性や、対策の情報を日本語で載せている。
KEVケブ/KEVカタログ、既知の悪用された脆弱性穴と修正
Known Exploited Vulnerabilitiesの略。米国のCISAが公開している、実際に悪用が確認された脆弱性の一覧(カタログ)。ここに載った脆弱性は、急いで塞ぐべきものとして扱われる。
解説記事で読む(1章)MDRエムディーアール気づく・調べる
PoCピーオーシー/概念実証、実証コード穴と修正
RaaSラース/Ransomware as a Service侵入の後
Ransomware as a Serviceの略。ランサムウェアを作る者が、攻撃を実行する者に道具と仕組みを貸し出し、身代金を分け合う分業の形。攻撃の担い手が増える一因とされる。
つながる用語:ランサムウェア
解説記事で読む(3章)RATラット/遠隔操作型マルウェア、リモートアクセスツール侵入の後
SBOMエスボム/ソフトウェア部品表穴と修正
Software Bill of Materialsの略で「ソフトウェア部品表」。ソフトウェアに含まれる部品(ライブラリなど)の一覧で、部品に脆弱性が見つかったとき、影響を受ける製品をすばやく探せる。
つながる用語:サプライチェーン攻撃脆弱性
SCS評価制度エスシーエスヒョウカセイド/セキュリティ対策評価制度、サプライチェーン強化に向けたセキュリティ対策評価制度制度と組織
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」。企業のセキュリティ対策の水準を★3・★4などの段階で評価し、取引先に求める対策の目安にする国の制度。2026年10月時点では、2026年度末ごろの開始を目指して準備が進んでいる。
つながる用語:サプライチェーン攻撃委託元・委託先
SIEMシーム気づく・調べる
SIMスワップシムスワップ/番号盗用入られる
携帯電話会社に本人を装って手続きし、他人の電話番号を自分のSIMカードに移す手口。SMSで届く確認コードを奪い、銀行などのアカウントを乗っ取るのに使われる。
つながる用語:アカウントの乗っ取り多要素認証
SOCソック/セキュリティオペレーションセンター気づく・調べる
Security Operation Centerの略で、読みは「ソック」。ネットワークやパソコンの記録を常に監視し、攻撃の兆しを見つけて知らせる組織やサービス。外部の専門会社に任せることも多い。
解説記事で読む(5章)SQLインジェクションエスキューエルインジェクション/SQLi穴と修正
VPNブイピーエヌ/VPN機器入られる
Virtual Private Networkの略。社外から社内のネットワークへ、通信を暗号化してつなぐ仕組み。VPN機器の脆弱性や、漏れたIDとパスワードが、侵入の入口として多く使われている。
解説記事で読む(2章)WAFワフ守りを固める
Web Application Firewallの略で、読みは「ワフ」。Webサイトへの通信を調べ、SQLインジェクションなどの攻撃を止める仕組み。修正版を当てるまでの仮想パッチにも使われる。
つながる用語:仮想パッチSQLインジェクションファイアウォール
見つかりませんでした。ひらがなやカタカナ、英字の略語でも探せます。
この用語集について
- 説明は、各制度・組織の公式の情報をもとに編集部が書いたものです。法律や制度の正確な定義は、それぞれの一次情報を確かめてください。
- 用語は、innovaTopiaのサイバーセキュリティ記事に出てくる頻度と、事故の影響を受けた方が知っておきたいものを基準に選び、随時足していきます。