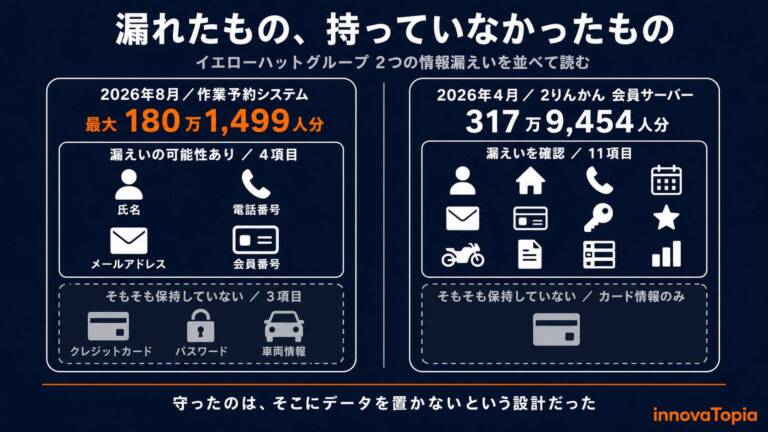
8月の第一報で「当システムでは保持していない」とされたパスワードが、10月15日の最終報では漏えいした項目に加わりました。同じ日の公表を並べると、続報で説明が変わった例はイエローハットだけではありません。11件の中身を原因別に整理しながら、最初の発表をどう受け止めればよいかを考えます。
2026年10月15日に各組織が公表・更新した、国内の組織とその海外子会社の不正アクセスなどの事案11件を整理した。初報は7件で、小池酸素工業、イエローハット、ムーンスター、JR九州の4件は続報である。件数の大きいものは、ビューティガレージの775,725件、ACCESSの台湾子会社が提供する「CROS」のお客様ID 155,280件などである。数え方と確度は各社で異なり、単純に比べることはできない。ACCESSの事案は、取引先1社にだけ提供していたBIツールが侵入の起点だった。小池酸素工業は、流出した疑いのあるファイルがインターネット上で公開されていることを確認した。続報では、イエローハットが漏えい項目にパスワードなどを加え、ムーンスターは最大59万3千人と規模を初めて示した。
10月15日も、複数の組織が不正アクセスに関する公表を行いました。流出した可能性のある対象件数が22,519,960件のソースネクストと、会員情報約1,118万件の漏えいを確認したバーガーキングは、それぞれ個別の記事で伝えています。この記事では、同じ日に公表されたそのほかの事案を、原因ごとに整理します。
innovaTopiaでは、10月に入ってから公表日ごとに事案を整理してきました。直近では10月13〜14日の15件をまとめています。IDCFクラウドと、防災メールの配信基盤SpeeCAN RAIDENの関連事案は原則として別の記事で扱いますが、調査結果が変わった例として、JR九州の続報だけを取り上げます。
10月15日の公表一覧
| 公表日 | 組織(サービス) | 原因・挙動(各社の説明) | 件数(各社の表記) |
|---|---|---|---|
| 10月15日 | ビューティガレージ(ECサイト) | サーバへの不正侵入 | 775,725件(パスワードのハッシュ値を含む) |
| 10月15日 | 小池酸素工業 | サイバー攻撃。流出した疑いのあるファイルがネット上で公開 | 内容と範囲は調査中 |
| 10月15日 | 大和総研(内藤証券のネット取引システム「Financial Plate/WB4」) | Webサーバへの不正アクセス | 最大631名(可能性) |
| 10月15日 | 釧路市(委託先ポータス) | 委託先の社内サーバがランサムウェアによる攻撃を受けた | 令和2・7・8年の児童生徒・教職員のアカウント情報(年ごとの件数。令和8年は8,284件・837件) |
| 10月15日 | ACCESS(台湾子会社の「CROS」) | 取引先1社向けのBIツールを起点とする不正アクセス | お客様ID 155,280件、受注ID 231,998件、カード関連1,305アカウント(延べ1,671件) |
| 10月15日 | 工房(発車オーライネット) | 外部取引先と連携するAPIサーバへの不正アクセス | 最大対象件数8,341件、対象人数5,614(最終確認中) |
| 10月15日 | エムスリー(MR君) | 第三者による不正アクセス。原因は調査中 | 医師会員の1割未満、製薬企業の担当者は数百名規模 |
| 10月15日 | NTTソルマーレ(コミックシーモア) | 外部からの不正なアクセスの可能性が高いと判断し、サービスを停止 | 影響範囲は調査中 |
| 10月15日 | イエローハット(WEB作業予約システム) | 不正侵入(第二報・最終報) | 1,797,124名 |
| 10月15日 | ムーンスター(オンラインストア) | システムサーバへの不正ログイン・情報取得の可能性(第3報) | 最大59万3千人 |
| 10月15日 | JR九州(IDCF関連) | 委託先の調査で漏えいは確認されず(続報) | 最大約130万件に可能性 → 調査で漏えいの事実は確認されず |
サーバへの侵入
ビューティガレージは、運営するECサイトの顧客情報の一部が外部に流出したと発表しました。10月10日から12日にかけてサーバへの不正侵入を受け、13日に検知しています。漏えいが確認された775,725件には、サロン名、氏名、メールアドレス、電話番号などに加え、パスワードとパスワード再設定用の質問・回答のハッシュ値も含まれます。同社は、ハッシュ値はそのままでは読み取れない情報だとしたうえで、他のサービスで同一または類似のパスワードを使っている場合は変更するよう求めています。住所、購入履歴、クレジットカード情報を含む決済情報の流出は、現時点で確認されていないとしています。同社は侵入経路を特定して遮断し、ECサイトは通常どおり利用できます。同社は2026年2月にもECサイトのクレジットカード情報漏えいの懸念を公表しており、その調査を進める中での新たな漏えいだとしています。
小池酸素工業は、10月5日にサイバー攻撃を受けた可能性を認識し、6日、8日、15日と3回にわたって公表しました。15日の第3報では、外部専門家の協力のもと、原因および影響範囲の特定調査は完了したとしています。一方で、同社の環境から流出した疑いのある電子ファイルが、インターネット上で公開されていることを確認したとしており、その内容や範囲は調査中です。被害を受けたサーバの一部には個人情報が保管されており、同社は個人情報保護委員会に、漏えいのおそれがある事案として報告しました。個人情報の漏えいの有無や範囲についても調査を続けています。被害拡大を防ぐため社内ネットワークの接続を制限しており、一部のシステムでは障害が発生し、一部業務に支障が出ています。連結業績への影響は軽微とする一方、第2四半期の決算発表の日程への影響は精査中です。
大和総研は、内藤証券から運用を受託しているネット取引システム「Financial Plate/WB4」のWebサーバが、10月14日の午前4時46分から6時56分まで不正アクセスを受けたと発表しました。アクセスされたのは、ログイン中の利用者の状態を一時的に保持するデータベースです。その時間帯にログインしていた最大631名について、氏名、住所、電話番号、メールアドレス、証券口座番号、勤務先、出金先の金融機関名・支店名・口座番号が漏えいした可能性があります。資産や取引内容を保管する業務用のデータベースには、不正アクセスの痕跡は確認されていません。同社は、これらの情報だけでは口座へのログインや取引はできないとし、不正な出金や取引も確認されていないとしています。不正アクセスが発生した翌日に公表している点も目を引きます。
釧路市は、市立小中学校の学習用端末の管理運用を委託しているポータスの社内サーバが、8月29日にランサムウェアによる攻撃を受けたと公表しました。市は当初、市が利用するサーバへの影響はないとの報告を受けていましたが、外部専門機関の調査で、市の端末設定などの情報を保存していたサーバに不正アクセスの痕跡が確認されました。10月13日には、情報が外部に流出した可能性を否定できないとの報告がありました。対象となる可能性があるのは、令和2年、7年、8年の児童生徒と教職員の学校名、氏名、ふりがな、アカウント名、パスワードです。件数は年ごとに示されており(令和8年は児童生徒分8,284件、教職員分837件)、実人数や年をまたぐ重複は公表されていません。全39校分の、学校のネットワーク機器や学校用メールアドレスなどの管理用パスワードも対象です。住所、生年月日、電話番号、口座、成績、健診結果は含まれません。市は、すべての児童生徒と教職員のアカウント、管理用パスワードを速やかに変更するとしています。
分析ツールやAPIを入口にした不正アクセス
ACCESSは、台湾の連結子会社ACCESS AP TAIWANが、海外に進出するEC事業者向けに提供する業務支援サービス「CROS」で不正アクセスがあったと発表しました。9月11日に徴候を検知し、サーバを緊急停止・隔離しています。調査の結果、侵入の起点は、CROSの取引先のうち特定の1社にだけ提供していたBI(Business Intelligence)ツールでした。漏えいが確認されたのは、その取引先が運営する通販サービスの利用者の情報で、お客様ID 155,280件、受注ID 231,998件(氏名、電話番号、住所、メールアドレスと受注情報)です。対象地域は台湾、香港、マカオ、シンガポールです。決済が完了していない受注のクレジットカード情報も、アカウント単位で1,305件漏えいし、うち4件はセキュリティコードまで含まれていました。サーバから盗まれたメール送信サービスの鍵情報が使われ、第三者に11,441件の不正メールも送られています。同社は、CROS本体の基盤への直接の侵入は検出されていないとしています。
BIツールが関係する不正アクセスの公表は、10月にも続いています。10月13〜14日の公表を整理した記事で取り上げたNEXT STAGEは、分析ツール「Metabase」のアカウントが不正に利用されたと発表しました。JPCERT/CCも注意喚起で、BIツールのように不特定多数からのアクセスを想定していないシステムが被害に遭うケースがあると指摘し、MetabaseのSQLインジェクションの脆弱性を手口の1つに挙げています(innovaTopiaの記事)。ACCESSは、今回のBIツールの製品名を明らかにしていません。
工房は、運営するバスチケット予約システム「発車オーライネット」で、外部の取引先との連携に使うAPIサーバが不正アクセスを受けたと発表しました。不審なアクセスは9月16日から19日にかけて行われ、10月13日に検知しています。対象は、乗車日が7月16日から11月29日までの予約の一部で、カナの予約者名、電話番号、乗車日・路線・予約番号です。流出した可能性のある最大対象は、APIサーバ全体で対象件数8,341件・対象人数5,614、発車オーライネットのサイト分で548件・448で、いずれも最終確認中です(対象人数の単位は、お知らせでは「件」と書かれています)。クレジットカード情報、口座情報、住所、メールアドレス、パスワードは、このサーバに保持していません。同社は警察に届け出ており、奈良交通や中国バスなど、予約サービスを使うバス会社も影響を公表しています。
同じ日に公表されたソースネクストの事案でも、攻撃に使われたのは「会員情報取得API」でした。JPCERT/CCは注意喚起の「API経由での不正な操作」の項で、一般公開しているスマートフォンアプリを解析し、APIのエンドポイントやキーを特定する手口を挙げています。両社とも手口の詳細は公表しておらず、同じ型かどうかは分かりません。
業務向けサービスへの不正アクセス
エムスリーは、製薬企業向けサービス「MR君」のシステムが不正アクセスを受け、個人情報の一部が漏えいしたと発表しました。10月14日に不正アクセスと漏えいを確認しています。対象は、一部の医師会員(医師会員全体の1割未満)と製薬企業の担当者(数百名規模)で、氏名、勤務先、一部の人のメールアドレスなどが含まれます。ログインパスワードと保有するm3ポイントは含まれず、クレジットカード番号は保持していません。漏えいした情報が不特定多数に公開された事実や、不正に利用された事実は確認されていないとしています。同社は、同社を装ったメール、SMS、電話への注意を呼びかけています。医師と製薬企業の担当者の氏名と勤務先は、両者のやりとりを装った連絡にも悪用されうるため、受け取る側も注意が必要です。
調査中のもの
NTTソルマーレは、電子書籍ストア「コミックシーモア」のサーバに外部から不正なアクセスが行われた可能性が高いと判断し、原因を究明するためにサービスを停止したと発表しました。コミックシーモアのお知らせでは、10月15日11時30分から、ストア、読み放題、レビュー、シーモア島の全機能を止めています。本棚アプリにダウンロード済みの作品は読めます。影響範囲と原因は調査中で、情報の漏えいの有無は、まだ示されていません。再開の時期も示されていません。
続報
イエローハットは、8月28日に第一報を出したWEB作業予約システムへの不正アクセスについて、第二報・最終報を公表しました。第三者調査機関のフォレンジック調査で、漏えいの対象は1,797,124名と特定されています(第一報では最大1,801,499名分)。
第一報との大きな違いは、漏えいした項目です。8月28日の第一報は、漏えいした可能性のある項目を氏名、電話番号、メールアドレス、会員番号とし、パスワードは「当システムでは保持していない」としていました(innovaTopiaの第一報の記事)。最終報では、住所、生年月日、性別、ログインID、パスワード(復元できない状態)の追加漏えいが確認されています。第一報の「保持していない」という説明と最終報の説明が食い違う理由は、公表資料では説明されていません。同社は、パスワードは復元できない形式で保管しており、今回漏えいした情報によるアカウントの不正利用のおそれはないと説明しています。ただし、保存方式の詳細は公表されておらず、その安全性を公表資料だけで評価することはできません。
ムーンスターは、システムサーバへの不正ログインと情報取得の可能性について第3報を出し、漏えいの可能性がある人数を最大59万3千人と初めて示しました。innovaTopiaでは10月2日の第2報を取り上げています。漏えいの可能性が高い期間は5月14日から19日で、9月20日ごろ、過去の注文内容を含むなりすましメールについて顧客から問い合わせがあったことで判明しました。対象は、楽天市場、Yahoo!ショッピング、au PAY マーケット、Amazon、Qoo10の店舗と自社サイトの利用者で、氏名、住所、電話番号、メールアドレス、過去の注文履歴です。クレジットカード情報とログインパスワードは、対象のサーバに保存していません。
JR九州は、IDCフロンティアへの不正アクセスに伴うメールアドレスの漏えいの可能性について、続報を出しました。10月9日には、JR九州Web会員の最大約130万件のメールアドレスが漏えいした可能性があると知らせていました。14日に、IDCフロンティアの調査の結果として、漏えいの事実は確認されなかったとの報告を受けたとしています。
11件を並べると、最初の発表は「その時点で分かっていること」を示すものだとよく分かります。イエローハットは最終報で漏えい項目が増え、ムーンスターは3月の第一報から約半年後に対象人数を示しました。釧路市の委託先からの報告は、市が使うサーバへの影響はないという説明から、流出の可能性を否定できないという説明に変わりました。JR九州は逆に、漏えいの可能性を知らせた後、委託先の調査で漏えいの事実は確認されなかったと知らせています。どちらの方向に変わるかは、調べ終わるまで分かりません。利用者にとっては、第一報だけで判断せず、公式サイトなどで続報を確かめ、対象となる情報や必要な対策を見直すことが大切です。
【関連記事】
【解説】銀のさら運営会社・アエナ・IDAREなど不正アクセス15件、10月13〜14日の公表を整理
JPCERT/CC、国内で相次ぐ不正アクセスに注意喚起 4ケースのうち製品名はMetabaseのみ
【解説】イエローハット180万人漏えい|4項目で止まった理由
【解説】焼肉きんぐ・大和証券など不正アクセス11件、10月2〜5日の個人情報漏えいを整理
ソースネクストに不正アクセス、会員情報取得APIの悪用で2,252万件が流出の可能性
バーガーキング公式アプリに不正アクセス、会員情報約1,118万件が漏えい
【編集部後記】
ACCESSの発表には、本文で触れきれなかった一節があります。不正に送られた11,441件のメールは、漏えいした個人情報を使ったものではなく、侵入者が用意した別のリストに、サーバから盗んだメール送信サービスの鍵を使って送られたと判断されています。
漏れたのは宛先ではなく、送るための鍵でした。正規の送信経路から届くメールは、見た目では見分けにくくなります。漏えいというと「何が持ち出されたか」に目が向きますが、「何を使えるようにされたか」という問いも、同じくらい重いのかもしれません。
【用語解説】
ハッシュ値
元のデータを一定の計算で別の文字列に変換した値。パスワードはハッシュ値の形で保存するのが一般的で、元の文字列にそのまま戻すことはできないが、方式によっては推測される場合がある。
BI(Business Intelligence)ツール
社内のデータを集計・分析し、グラフや表で見える化するためのソフトウェア。データベースに直接つながるため、外部から使えると多くの情報に届きうる。
ランサムウェア
感染したコンピュータのデータを暗号化するなどして使えなくし、元に戻すことと引き換えに金銭を要求するマルウェア。近年は、データを盗み出して公開すると脅す手口も多い。
フォレンジック調査
コンピュータに残るログやデータを解析し、不正アクセスの経路や影響の範囲を明らかにする調査。
SQLインジェクション
Webアプリケーションの入力欄などに細工した命令を送り込み、データベースを不正に操作する攻撃。
API(エーピーアイ)
ソフトウェア同士が機能やデータをやりとりするための窓口や取り決め。予約システムなどは、APIを通じて外部の取引先と情報を受け渡す。
【参考リンク】
ビューティガレージ「当社ECサイトへの第三者からの不正アクセスによる情報漏洩に関するお知らせ」(外部)
10月15日付の適時開示。ECサイトのサーバへの不正侵入と、漏えいが確認された775,725件の概要、業績への影響を示している。
ビューティガレージ「不正アクセスによるお客様情報漏洩に関するお詫びとお知らせ」(外部)
顧客向けの告知。漏えいした項目にパスワードと再設定用の質問・回答のハッシュ値が含まれることと、パスワード変更のお願いを示す。
小池酸素工業「当社に対するサイバー攻撃に関するお知らせ(第3報)」(外部)
10月15日付の第3報。流出した疑いのあるファイルがネット上で公開されていることを確認し、調査の状況と業績への影響を説明している。
大和総研「当社運用システムへの不正アクセスによる個人情報漏えいの可能性について」(外部)
内藤証券のネット取引システムのWebサーバへの不正アクセスで、最大631名の情報が漏えいした可能性があるとした10月15日の発表。
釧路市「委託事業者のサーバーへの不正アクセスによる情報漏洩の可能性について」(外部)
学習用端末の管理を委託するポータスのサーバへのランサムウェア攻撃と、流出の可能性がある情報、パスワード変更など市の対応をまとめている。
ACCESS「連結子会社における不正アクセスの発生及び個人情報漏洩に関するお知らせ」(外部)
台湾子会社の業務支援サービス「CROS」への不正アクセスで、取引先1社向けのBIツールを起点に顧客情報が流出したとする適時開示。
工房「【お詫びとご報告】「発車オーライネット」連携用 API サーバーへの不正アクセスによる個人情報流出について」(お知らせ一覧に掲載)(外部)
運営会社の工房による10月15日のお知らせ。外部取引先との連携用APIサーバへの不正アクセスと、流出した可能性のある予約情報を示す。
エムスリー「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(外部)
製薬企業向けサービス「MR君」への不正アクセスで、一部の医師会員と製薬企業の担当者の氏名や勤務先などが漏えいしたとする発表。
NTTソルマーレ「『コミックシーモア』の緊急メンテナンスについて」(外部)
電子書籍ストア「コミックシーモア」のサーバに外部から不正なアクセスが行われた可能性が高いと判断し、サービスを停止したとする発表。
イエローハット「イエローハットにおける不正アクセスによる個人情報漏えいに関するお詫びとお知らせ【第二報・最終報】」(外部)
第三者調査機関による調査の結果。漏えいの対象を1,797,124名と特定し、住所やパスワードなどの追加漏えいを明らかにした最終報。
イエローハット「イエローハットにおける不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(第一報)(外部)
8月28日付の第一報。最大1,801,499名分の氏名などが漏えいした可能性と、パスワードは保持していない旨を示していた。
ムーンスター「【重要】弊社システムサーバーに対する不正アクセスの疑いに関するお知らせ【第3報】」(外部)
漏えいの可能性がある人数を最大59万3千人と初めて示した第3報。漏えいの可能性が高い期間、判明の経緯、対象の店舗と項目を説明する。
JR九州「IDCフロンティア社で発生した不正アクセスに伴うメールアドレス等漏えいの可能性について(続報)」(外部)
最大約130万件のメールアドレスの漏えいの可能性について、委託先の調査の結果、漏えいの事実は確認されなかったと知らせる続報。
NEXT STAGE「サイバー攻撃による不正アクセス及び情報漏えい等に関するお知らせとお詫び」(外部)
10月13日付の開示。Metabase社のBIツールで、第三者がアカウントを不正に利用し、データベースを検索できる状態だったとする。
JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(外部)
国内で続く不正アクセスの手口を4つのケースに整理し、BIツールなど不特定多数のアクセスを想定しないシステムの被害にも注意を促す。