侵入テストは本来、守る側が弱点を探すための検査です。その検査をAIに任せる中国製のツールが、日本企業を狙った攻撃元のサーバーで見つかりました。韓国の銀行を狙った攻撃でも使われていたものです。もう一つの手がかりは、誰でもダウンロードできる公開アプリでした。
目次▼9月下旬から10月中旬の主な動き▼韓国の銀行で確認された「ARTEX」▼日本企業を狙った攻撃元でも確認された標的のうち8社が、すでに漏えいを公表 / AIの速さと、熟練者の読み▼入口は公開アプリの「裏側」、NICTが名付けたA2B攻撃アプリそのものに穴がなくても / 8月以降のログを確かめる▼政府の対応は「注意」から「初動の支援」へ▼同じ時期に公表された主な国内事案阪急阪神百貨店 / ユミルリンク / 三井不動産 / キングプリンターズ / そのほかの主な公表 / 警察職員の情報にも▼守る側も、AIの速さで
関連記事 / 編集部後記 / 用語解説 / 参考リンク / 参考記事
GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスの攻撃元インフラで、AIによる自律型ペネトレーションテストシステム「ARTEX」が使われていたと発表した。調べたインフラの一つは日本企業約20社を狙っており、同社は別にAIを使う攻撃インフラ6台も見つけた。標的と確認した日本企業のうち8社は、9〜10月に情報漏えいを公表している。同じツールは、CrowdStrikeが10月7日に、韓国の金融機関を狙った攻撃で使われたと報告していた。NICTは10月13日、公開Androidアプリを解析して裏側のサーバーを狙う手口を「A2B攻撃」と名付けて注意を呼びかけ、IPAは16日に不正アクセス特別相談窓口を開いた。
9月下旬から、国内では不正アクセスによる個人情報の漏えいの公表が途切れなく続いています。業種も規模もばらばらで、ひとつずつ読むと別々の事件に見えます。10月に入って、その裏側をつなぐ発表が相次ぎました。攻撃に使われた道具と、攻撃者が入ってきた入口が、少しずつ見えてきています。
韓国の銀行で起きた流出と、そこで名前が挙がっていた「ARTEX」(118474)や、政府と関係機関による10月上旬の一斉の注意喚起(118778)、BIツール「Metabase」の脆弱性を突いた不正アクセス(118740)は、innovaTopiaでも個別の記事として伝えてきました。ここでは、10月7日から19日までに出た企業・研究機関・政府の公表資料でそれらをつなぎ直し、「誰が、何を使って、どこから入ったのか」を読み解きます。
9月下旬から10月中旬の主な動き
| 日付 | 出来事 | 関連記事/出典 |
|---|---|---|
| 9月下旬〜10月上旬 | 韓国の金融機関を狙う攻撃キャンペーン | CrowdStrike |
| 10月2日 | 韓国金融委員会が緊急会議。外部公開システムの全面点検を指示 | 118474 |
| 10月3日 | innovaTopia、韓国の流出でARTEXに関連する文字列が見つかったが、新韓銀行への攻撃での使用は未確認と報じる | 118474 |
| 10月7日 | CrowdStrike、韓国の金融機関への攻撃でARTEXが使われたと報告 | CrowdStrike |
| 10月7〜9日 | 個人情報保護委員会、警察庁、NCO、総務省、経済産業省、金融庁、IPA、JPCERT/CCが注意喚起 | 118703、118778、118740 |
| 10月13日 | NICTのLETTICE、「A2B攻撃」の注意喚起を公表 | NICT |
| 10月14日 | NCO、各機関の注意喚起を一覧にしたページを公開 | NCO |
| 10月15日 | GMOイエラエ、「相次ぐ不正アクセスに備える3つのポイント」を公開 | GMOイエラエ |
| 10月16日 | IPA、不正アクセス特別相談窓口を開設。警察庁も注意喚起をまとめて掲載 | IPA、警察庁 |
| 10月19日 | GMOイエラエ、日本企業を狙った攻撃元インフラでARTEXを確認したと発表 | GMOイエラエ |
| 10月19日 | 阪急阪神百貨店、ユミルリンク、ニフティが不正アクセスによる漏えい(の可能性)を公表。トラストバンクは「ふるさとチョイス」の関連サービスを一時停止 | 各社 |
韓国の銀行で確認された「ARTEX」
まず、韓国の事案から見ていきます。9月下旬から、韓国の複数の銀行で情報流出が報じられました。報道では、融資の仲介業者が使う照会システムや、行員向けの業務アプリが侵害されたとされています(118474)。10月3日の記事では、攻撃に関係するサーバーでARTEXに関連する文字列が見つかったと伝える一方、新韓銀行への攻撃で実際に使われたかは確認されていないとしていました。
その後、CrowdStrikeが10月7日に報告を公開しました。同社は、中国で開発されたオープンソースのエージェント型ペネトレーションテストツール「ARTEX」が、韓国の金融機関を狙った攻撃で使われたと結論づけました。活動の期間は9月下旬から10月上旬です。同社が引用した業界報道によると、ある銀行では金融ブローカーが使う融資進捗照会サービスが、別の銀行では行員向けのモバイル業務支援システムが侵害されたとされています。
ペネトレーションテストは本来、システムの持ち主の許可を得て実際に侵入を試み、弱点と影響を確かめる検査です。ARTEXは、その検査をAIに自律的に進めさせる道具として作られました。攻撃者は、ARTEXを動かすLLMに主にDeepSeek v4.1-flashを使い、別に開いたClaude Codeのセッションでは、GLM-5.3やGrok 4.6を補助として使っていました。
証拠が見つかった経緯も特徴的です。攻撃者が管理するサーバーのディレクトリが外部から閲覧できる状態になっており、そこにClaude Codeのセッション履歴、ARTEXの設定ファイル、Claudeのメモリファイルが残っていました。CrowdStrikeは攻撃者を特定の集団と結びつけておらず、中国語話者で金銭目的とみられる、と中程度の確度で評価しています。被害を受けた組織の数は「未確認」としています。
日本企業を狙った攻撃元でも
10月19日、GMOサイバーセキュリティ byイエラエのGMOサイバー犯罪対策センターが、日本でも同じ道具が使われていたと発表しました。日本企業を狙った侵害事案の攻撃元インフラを調べたところ、ARTEXが使われていたことを確認したというものです。
確認された標的のうち8社が、すでに漏えいを公表
このインフラは、同社が観測した範囲では、ほぼ日本だけを標的にしていました。狙われた日本企業は約20社で、うち9社は同じ業種のサイトでした。
同社はほかにも、日本企業を狙ったAI利用の攻撃インフラを6台見つけています。それぞれ主な標的の業種が違い、デジタルギフト・小売り流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流、ECと分かれていました。国と業種ごとに攻撃用のサーバーを分けて動かしているというのが、同社の見立てです。
そのうえで同社は、標的と確認した日本企業のうち8社が、9〜10月にすでに情報漏えいを公表していると明らかにしました。8社が最初の約20社に含まれるかどうかは示されていません。同社はこれを、同じ攻撃グループによって複数の被害が出ていることを示すものだと述べ、情報を法執行機関に共有したとしています。一方、韓国の事案と同じ手口で日本企業も攻撃されているという点については、「推察」という言葉を使っています。8社の社名は明らかにしていません。
なお、GMOインターネットグループのGMOリサーチ&AIは、アンケートサイト「infoQ」で今回の一連の不正アクセスの被害を公表した企業の一つです(118620)。GMOイエラエの10月15日の記事は、その件へのお詫びから始まっています。
AIの速さと、熟練者の読み
GMOイエラエは10月15日の記事で、フォレンジックログの分析から、今回の攻撃にAIが使われたことは「ほぼ間違いない」と述べていました。同時に、被害が相次ぐ理由を「AIで誰でも攻撃できるようになった」ことだけに求めていません。熟練した攻撃者が、守る側の手順の隙間を分析し、そこにAIの特徴を当てはめていることが大きい、という見方です。
同社が挙げた隙間は3つあります。
1つ目は、CVEの盲点です。脆弱性の公表資料に書かれた対象バージョンは完全ではなく、記載されていないバージョンも影響を受ける「シャドー脆弱性」が残ることがあります。同社は、攻撃者がAIを使えば、膨大なCVEの情報をもとにすべてのバージョンのソースコードをたどり、シャドー脆弱性を探せると指摘しています。そのうえで、AIによる自動化を前にすると、CVSSの優先度は関係なくなるとまで書いています。これは同社の評価で、CVSSそのものが不要になったという意味ではありません。
2つ目は、ASMの非対称性です。外部からの点検では、ソフトウェアのバージョンを特定しきれないことがあり、サービスに影響を与えないよう検査の範囲も限られます。一方、攻撃者は細かなバージョンを特定しないまま攻撃コードを試せるうえ、サービスへの影響を気にする必要もありません。
3つ目は、防御装置のすり抜けです。短時間に多数のリクエストを送るIPアドレスを遮断するWAFのルールに対し、攻撃者は閾値ぎりぎりで、数百のIPアドレスを切り替えながら攻撃していました。WAFがあるからパッチを後回しにしてよい、という考え方は危ういと同社は指摘しています。
入口は公開アプリの「裏側」、NICTが名付けたA2B攻撃
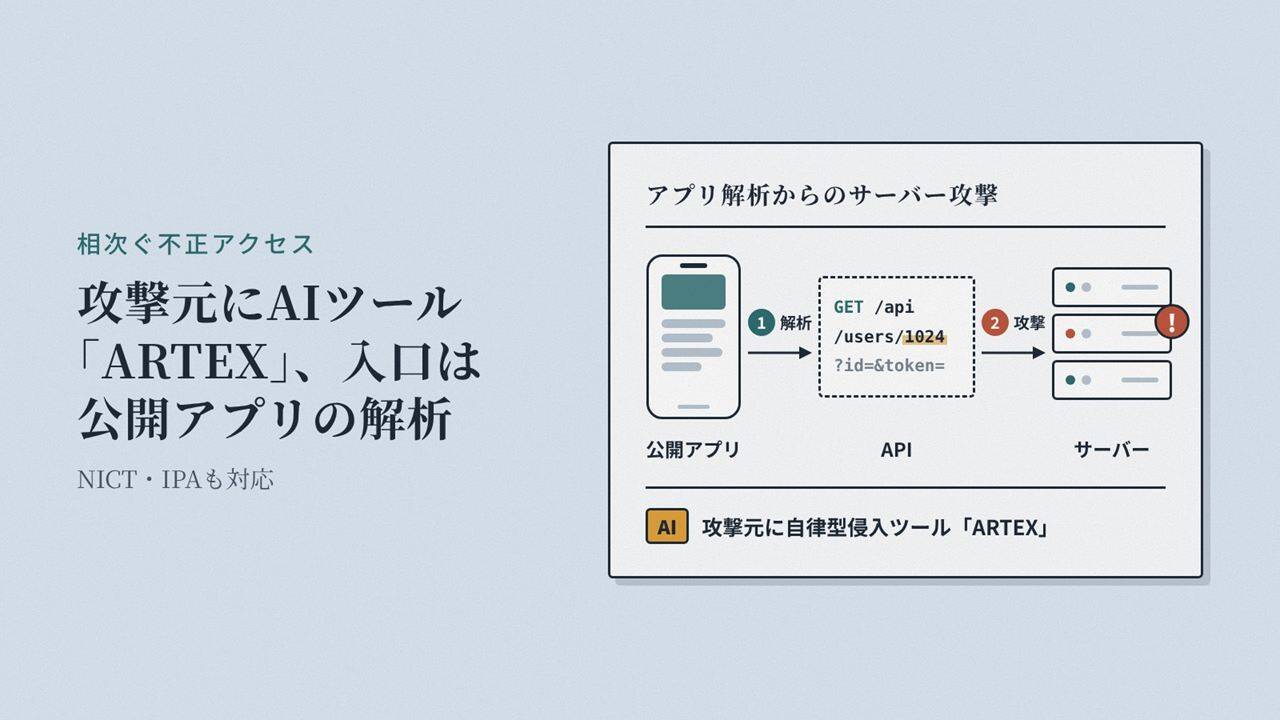
攻撃者がどこから入ってきたのか。その一つの答えを示したのが、NICTのCYNEXに置かれた脅威情報分析チーム「LETTICE」です。10月13日、国内で相次ぐ情報漏えいの原因の一つとして、公開されているAndroidアプリを解析し、その結果を使ってアプリの裏側にあるサーバーを攻撃する手口を確認したと発表し、「A2B攻撃(App-to-Backend Attack)」と名付けました。
アプリそのものに穴がなくても
手順は4段階です。攻撃者はまず、Google Playの日本地域で公開されているAndroidアプリを入手して解析します。次に、アプリが通信するサーバーの接続先、APIの構造、やり取りされるパラメータを洗い出します。そのうえで、サーバーごとの仕様に合わせた攻撃リクエストを組み立て、最後にサーバー側の弱点を突いて情報を取り出します。
この攻撃の特徴は、不特定多数のサーバーに同じ攻撃を浴びせるのではなく、アプリから読み取った情報をもとに、標的ごとに攻撃の中身を変えている点にあります。アプリ自体に脆弱性がなくても、サーバー側のAPIに認証・認可や入力値の検証の不備があれば、情報の漏えいにつながります。NICTは、ログインが必要なAPIも攻撃対象になる場合があるとしています。
主に狙われていた脆弱性は4種類です。サーバーに内部向けの通信をさせるSSRF、外部からプログラムを動かせるRCE、データベースを不正に操作するSQLインジェクション、そして番号を書き換えるだけで他人のデータが見えてしまうIDOR(BOLA)です。IDORについてNICTは、利用者の番号が推測しやすい場合には大量の漏えいにつながるおそれがあると書いています。
AIとの関係について、NICTの注意喚起は文章と図で書き方が分かれています。本文は、AIによってアプリの解析や脆弱性の探索が効率化され、こうした攻撃がより多くのシステムに広がる可能性にも注意が必要だ、と可能性として述べています。一方、攻撃の流れを示した図1は、手順1を「AIで解析してAPI情報を取得」、手順3を「AIで攻撃リクエストを生成」と描いています。AIが攻撃のどこまでを担ったのかは、本文では断定されていません。
8月以降のログを確かめる
NICTは、Androidアプリを公開している事業者に、3段階の対策を早急に実施するよう勧めています。
まず、侵害の確認です。アプリが使うAPIに加え、サブドメインや旧版のAPI、検証環境も含めて公開しているホストを洗い出し、2026年8月以降のアクセスログ、APIログ、認証ログを調べるよう求めています。攻撃に関連するIPアドレスとして3件のIoCも示しました。連番の番号を使ったアクセスや、認証なしでの大量の取得といった、ふだんと違うAPIの操作がないかも確認の対象です。
次に、脆弱性の点検です。認可の不備、認証やセッション管理の不備、SQL・NoSQLインジェクション、SSRF、クラウドのストレージなどの設定不備、コード実行やファイル操作に関わる脆弱性の6点を挙げています。
最後に、暫定的な緩和策です。国外からのアクセスの一時的な制限、不要なAPIや管理機能の停止、レート制限やWAFによる制御、認証情報の無効化と再発行を並べ、すぐに直せない重大な脆弱性があれば、APIや機能、場合によってはサービス全体の一時停止も検討するよう求めています。
NICTは、公開アプリが解析されること自体を完全に防ぐのは難しいとしています。アプリの内部が攻撃者に知られても、サーバー側の認証・認可と入力値の検証で守れるように作ることが、恒久的な対策の基本になります。同じ問題はiOSアプリやWebサービスのAPIでも起こりうる、とも付け加えています。
GMOイエラエとNICTは、それぞれ別の観測から発表しています。ARTEXを使った攻撃とA2B攻撃が同じ攻撃者によるものかどうかは、どちらの資料も述べていません。
政府の対応は「注意」から「初動の支援」へ
10月7日から9日にかけての一斉の注意喚起(118778)のあとも、政府と関係機関の動きは続きました。
NCOは10月14日、各機関の注意喚起と対策情報を1ページにまとめて公開しました。並んでいるのは、NCO、警察庁、個人情報保護委員会、金融庁、総務省、経済産業省、IPA、NICT、JPCERT/CCの9機関の資料です。警察庁も16日、6機関の資料をまとめて掲載しています。
16日には、IPAが不正アクセス特別相談窓口を開設しました。対象は、実際に被害を受けている組織だけでなく、被害の可能性がある事象が起きている組織も含みます。全国の企業・組織が電話とメールで相談でき、IPAは、起きている事象を聞き取って被害の可能性を助言し、被害があれば応急処置案を示し、インシデント対応を行う専門業者の一覧や、ほかの相談・報告先を紹介します。
10月上旬の注意喚起は、「点検してください」という呼びかけでした。それから約1週間で、点検の結果、被害やその可能性に気づいた組織が電話でも相談できる特別窓口ができました。中小企業も含めて、漏えいの可能性に気づいた段階で相談できる窓口があることは、初動の遅れが被害を広げるこの種の事案では、意味の大きい変化です。
同じ時期に公表された主な国内事案
道具と入口が見えてきた一方で、被害の公表はいまも続いています。innovaTopiaではこれまで、大規模な事案やCommune・Studio・IDCFクラウドといった委託先の事案を個別の記事やまとめ記事で伝えてきました(118849、118964ほか)。ここでは、それらで取り上げていない事案を中心に並べます。
阪急阪神百貨店:H2O IDの約126万件
エイチ・ツー・オー リテイリングと阪急阪神百貨店は10月19日、共通会員ID「H2O ID」の約126万件について、個人情報の一部が漏えいしたと公表しました。10月16日に「阪急百貨店・阪神百貨店予約サイト」を経由した顧客管理システムへの不正アクセスを確認し、17日には通販の「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスを確認して、3つのサイトのシステム全体を止めています。ほぼすべてのH2O ID会員の氏名、住所、電話番号、メールアドレス、生年月日などが対象です。通販2サイトの注文履歴やカード情報の一部(下4桁など)は漏えいの有無を調べている段階で、カード番号の全桁とセキュリティコードは保持していないとしています。原因と脆弱性は調査中です。
ユミルリンク:メール配信サービスから延べ約900万件
メール配信サービスを提供するユミルリンクは10月19日、同社が運営するメール配信サービスの一部のサーバーシステムへの不正アクセスで、個人情報が外部に持ち出されたと公表しました(第一報)。10月16日未明に不正アクセスを確認し、アクセス記録から、プログラムの脆弱性を突かれてサポート・品質管理担当者の認証情報が取得され、不正なプログラムが置かれてデータベースのデータが出力されていたことが分かりました。取得された認証情報で、別のシステムへの認証も試みられていました。不正アクセスとデータの出力を確認したのは5つのシステムで、メールアドレスを含む情報が延べ約900万件出力されたと同社は試算しています。出力されたデータの詳細は調査中で、メール配信を任せていた企業のうち、どこがどこまで影響を受けたのかはまだ明らかにされていません。
三井不動産:資格情報の不正利用
三井不動産は8月28日に、グループが使う一部のシステムへの不正アクセスを確認し、9月1日に公表しました。9月28日の第二報では、原因調査の結果、攻撃者による資格情報の不正利用を確認したとしています。漏えいした可能性があるのは、グループの役職員等の氏名・メールアドレス・部署・役職が最大1万9,000件、社外関係者のメールアドレスと表示名が最大3万6,000件です。これらは漏えいの可能性がある情報の最大件数で、全件が実際に閲覧・取得されたことを確認したものではありません。業務情報やパスワードの漏えいは確認されていません。同社は、利用されうる全アカウントの棚卸しと、不正アクセスを検知するロジックの追加まで実施し、対応を完了したとしています。
キングプリンターズ:生成AIサービスの不正利用が目的か
印刷通販のキングプリンターズは9月10日、システム基盤への不正アクセスを検知しました。9月25日の第2報では、同社が保有する認証情報を使った生成AIサービスの不正利用が目的とみられるとしています。顧客の個人情報や機密情報への不正アクセスの試行や漏えいの痕跡は確認されていません。第2報の時点では、10月初旬から外部の専門機関によるフォレンジック調査を予定し、結果の報告まで概ね1か月を見込むとしていました。個人情報の窃取ではなく、同社の認証情報を使った生成AIサービスの不正利用が目的だった可能性が示された事案です。
そのほかの主な公表(9月25日〜10月19日)
件数は各組織の公表どおりで、それぞれの公表時点のものです。各行には、漏えいの確認・可能性・未確認など、公表時点の状況を付記しました。企業数、登録者数、登録件数、フォームの送信件数など、数字が何を数えているかも区別しています。フォームの件数は送信件数で、人数とは限りません。複数のサービスにまたがる場合も、組織が示していない合計は出していません。
| 公表日 | 組織(対象) | 対象の規模(各公表時点) | 入口・原因(公表の範囲) |
|---|---|---|---|
| 9月25日 | スマレジ(スマレジEC・リピート、EC・B2B) | 利用企業4社(人数は記載なし。影響の可能性) | 管理画面のログイン機能の脆弱性。9月18日に修正 |
| 9月28日 | 集英社(HAPPY PLUS COMMUNITY) | ブロガー2,835名、送信メール1万1,237件ほか(漏えいの判明と、閲覧・取得の可能性を併記) | CMSの設定不備に起因するAPI認証情報を狙った攻撃と同社は推定。特権アカウントを不正に作成し、APIリクエストを反復 |
| 9月28日 | 信濃毎日新聞(信毎ポイント交換システム) | 個人情報の流出は確認されず | 外部からの不正アクセスで履歴データの一部を一時消去。復旧済み |
| 9月29日 | イープラス(払戻し情報の管理システム) | 1,463件(銀行振込751件は口座情報を含む。漏えい確認) | 不正アクセス。経路は記載なし |
| 9月29日 | ホテルグランドヒル市ヶ谷(サイトコントローラー「TEMAIRAZU」) | 記載なし | 提供元が過去に提供していたインストール型サービスの機能の不備。WhatsAppで不審なメッセージ |
| 9月29日 | アイホン(豪州子会社) | 漏えいは確認されず | 社内ネットワークへの不正アクセス |
| 9月29日〜10月14日 | ユニリタ(SaaS型文書管理システム) | 記載なし(攻撃者が公開した情報に同社の情報を確認) | 原因は未公表 |
| 9月30日 | ジー・プラン(Gポイント) | 会員識別子 最大約7万件(漏えいの可能性) | 外部からの不正アクセス。経路は調査中 |
| 9月30日、10月8日 | 修道学園(学園が管理するサーバー) | 記載なし(教職員・取引先の口座情報などを含む。漏えいの可能性) | 原因は調査中 |
| 10月1日 | ニッポンレンタカーサービス(NRアプリ) | 55名(不正閲覧のおそれ) | 9月26日公表分とは異なる手法の外部攻撃 |
| 10月3日 | リクルート(スタディサプリ) | 3,687件(メールアドレスの登録の有無を特定された可能性) | 一部機能の仕様上の不備 |
| 10月5日 | リゾーツ琉球(ホテルリゾートイン石垣島) | 計1万7,170名(うち旅券画像234名。漏えい確認) | 宿泊管理システムへの不正アクセス |
| 10月6日 | 気象キャスターネットワーク(Webサイト) | 最大1万5,959件(漏えいの可能性) | 不正アクセスとサイトの改ざん。経路は未公表 |
| 10月6日 | アクティブ(通販サイト) | 最大5万4,916件(漏えいの可能性) | SQLインジェクション攻撃のあと、不正に作られた管理者アカウントからデータを出力 |
| 10月7日、13日 | 大英産業/ホテリエ(Grand Inn Canalsideなど8施設) | ホテリエ運営の8施設で7,919人(漏えい確認) | 旧運営会社から引き継いだ際に把握していなかったアカウントを経由。第三者が利用できた原因は不明 |
| 10月8日、16日 | ウイングアーク1st(nest Portal) | 1,200名(16日の続報で不正閲覧を確認) | Commune上で管理者アカウントが不正に利用された |
| 10月9日 | 日本能率協会マネジメントセンター(時間〈とき〉ラボ) | 2,950名(漏えい確認) | Commune上で管理者アカウントが不正に利用された |
| 10月9日(14日更新) | バンダイナムコエクスペリエンス(湾岸ミッドナイト アーケードポータル) | 1,694人分(漏えいの可能性) | Communeへの不正アクセス |
| 10月9日 | LIXIL(すまいひろば・猫壁ひろば) | 記載なし | Communeのシステム上の複数の不備が悪用された |
| 10月13日 | 横須賀市(防災メールなど4サービス) | 防災メール4万7,065人、防犯あんしんメール1万848人ほか(登録者数。漏えいのおそれ) | 委託先アルカディアへの不正アクセス |
| 10月14日 | 静岡市(防災メールなど) | 防災メール 市民3万4,336人・市職員6,915人、認知症しずメール1,779人(漏えい確認。別の2サービスは確認中) | 委託先アルカディアへの不正アクセス |
| 10月14日 | 千葉市(ちばし安全・安心メールなど4サービス) | 安全・安心メール6万1,319人、職員参集メール1万606人ほか(登録者数。漏えいの可能性) | 委託先アルカディアへの不正アクセス |
| 10月14日 | 豊川市(とよかわ安心メール) | 3万6,328件(うち市職員3,752件。登録件数。漏えいの可能性) | 委託先アルカディアへの不正アクセス |
| 10月14日 | マツダ(CLUB MAZDA COMMUNITY) | 最大4,103名(閲覧・取得の可能性) | 委託先Communeのシステムの不備が悪用された |
| 10月15日 | 小田原市(防災メールなど5サービス) | 防災メール約2万1,600件、職員参集約1,100件ほか(漏えいの可能性) | 委託先アルカディアへの不正アクセス |
| 10月16日 | ジャパン・アーツ(社員1名のGoogleアカウント) | 連絡先 計5,376件(漏えいの可能性) | フィッシングメールでパスワードを入力し、端末認証を許可した |
| 10月16日 | ラクスル(案内用サイトのフォーム) | 6,412件(送信件数。取得は未確認) | Studioのクラウド環境への不正アクセス |
| 10月16日 | Luup(Webサイトのフォーム) | 合計2万1,368件(同一人物の複数送信を含む。取得は未確認) | Studioの一部機能の脆弱性を悪用した不正アクセス |
| 10月19日 | ニフティ(回線申込・受付管理システム) | 最大54万2,513件(2019年以降の対象光回線の申込者。同社Webサイトからの申込みを除く。漏えいの可能性) | 外部からの不正アクセス。手口は記載なし。顧客が直接申し込むWebサイトとは別の管理用システム。口座とカードの情報は対象外 |
| 10月19日 | トラストバンク(ふるさとチョイス) | 記載なし(調査中) | 不正アクセスの疑いがある事象を検知し、関連サービスを一時停止 |
表には、公開している機能や管理画面の不備、把握されていなかったアカウント、認証情報の不正利用、委託先への侵害など、異なる経路が並びます。NICTやGMOイエラエが示した構図と重なる部分は多いものの、個々の事案がARTEXやA2B攻撃によるものかは、各組織の公表からは分かりません。
警察職員の情報にも
委託先アルカディアへの不正アクセスの影響は、自治体の防災メールだけでなく、警察の職員向けシステムにも及んでいます。いずれも県警の発表文は確認できておらず、以下は報道によるものです。共同通信は10月15日、両県警への取材として、兵庫県警で約1万3,000人分のメールアドレスや氏名の一部、所属を示すコードが、岡山県警で警察官・職員約4,000人分の氏名、所属、個人の携帯メールアドレスが漏えいした可能性があると報じました。NHKは同日、愛知県警で災害時の安否確認システムに登録された警察官・職員およそ1万5,000人分の氏名やメールアドレスなどが漏えいした可能性があると伝えています。広島県警についても、職員約5,700人分の同様の情報が漏えいした可能性があると、RCC中国放送が14日に、テレビ新広島が15日に報じました。時事通信は19日、埼玉県警が、災害時の安否確認システムなどに登録された警察官・職員約1万3,000人分の氏名、所属、私用メールアドレスが漏えいした可能性があると明らかにしたと報じています。兵庫・岡山の両県警はシステムを止めておらず業務に支障はないとし、埼玉県警は不正利用は確認されていないとしています。
守る側も、AIの速さで
今回の一連の発表から見えてくるのは、攻撃の手順そのものは新しくない、ということです。公開アプリを解析してAPIを調べる作業も、認可の不備を突く手口も、以前からありました。変わりつつあるのは、標的に合わせた解析や攻撃の組み立てを、AIが効率化していると考えられる点です。
GMOイエラエが観測したインフラは、国と業種を絞り込んで日本企業約20社を狙っていました。NICTが示したA2B攻撃も、サーバーごとに中身を変える攻撃です。こうした作業をAIが効率化し、攻撃の広がりを後押ししている可能性はあります。ただし、手間がどれほど減ったのか、国内で相次ぐ個々の被害にどこまで影響したのかは、今回の資料だけでは分かりません。
一方で、守る側の答えも、すでに資料の中にあります。NICTは、アプリが解析されることを前提に、サーバー側の認証・認可を作り込むよう求めています。GMOイエラエは、CVSSの数字やWAFに頼った優先順位づけを見直すよう促しています。そして韓国の事案では、攻撃者のサーバー上で外部から閲覧できる状態になっていたClaude Codeの履歴やARTEXの設定ファイルが、道具の特定につながりました。AIを使う攻撃にも、AIの痕跡は残ります。日本と韓国を狙った活動について、それを拾い上げる調査と分析がすでに進んでいます。
被害の可能性に気づいた組織が、すぐに相談できる窓口もできました。8月以降のログを開き、公開しているAPIを一覧にする。今回の発表が示した最初の一歩は、どの組織でも今日から始められるものです。
【関連記事】
韓国・新韓銀行など3行で顧客情報流出、金融委員会が外部公開システムの緊急点検を指示
【解説】IPA・NCOなどが不正アクセスで一斉に注意喚起、事業者に3つの点検を要請
JPCERT/CC、国内で相次ぐ不正アクセスに注意喚起 4ケースのうち製品名はMetabaseのみ
【解説】個人情報保護委員会が漏えいで注意喚起、安全管理措置の見直しを先取り
防災メールの配信基盤「SpeeCAN RAIDEN」に不正アクセス、自治体は配信を止めるか続けるかで分かれる
GMOリサーチ&AIの「infoQ」に不正アクセス|最大94万件の個人情報漏えいとポイント不正交換
【解説】i-ask・Commune・IDCFクラウドに不正アクセス、大和証券やヤマハなど委託元の公表が連鎖
【解説】Studio・コミックシーモア・日本郵便など不正アクセス8件、10月16〜17日の公表を整理
【解説】海外サイバー事案21件、委託先や連携アプリが入口に|BAE・ConnectWise・AOMEI
【編集部後記】
CrowdStrikeの報告には、本文で触れなかった記録があります。攻撃者はClaudeに、韓国の流出データがふだんどこで売られているのかを尋ね、データを売買するTelegramのグループ探しも手伝わせようとしていました。別のセッションでは、今回の攻撃の成果を盛り込んだ「セキュリティ研究者」の履歴書を作るよう求めていました。
AIに任せた作業は速く進みます。ただ、AIに打ち明けた相談は、記録として残ります。今回、攻撃の道具と手順を明らかにしたのも、その記録でした。
【用語解説】
ペネトレーションテスト
システムの持ち主の許可を得て、実際に侵入を試み、弱点とその影響を確かめる検査。攻撃者の目線でシステムを点検する手法である。
エージェント型
AIが人の細かな指示を待たず、目標に向けて手順を自ら組み立て、ツールを使いながら作業を進める方式。ARTEXは侵入テストをこの形で進める。
LLM(大規模言語モデル)
大量の文章から学習し、文章の理解や生成を行うAIモデル。ARTEXはLLMを組み合わせて動く。
A2B攻撃(App-to-Backend Attack)
公開されているアプリを解析して通信先のAPIや仕様を調べ、その裏側にあるサーバーを狙う攻撃。NICTのLETTICEが名付けた。
API
アプリとサーバーがデータをやり取りするための窓口。アプリの画面を通さず、直接呼び出すこともできる。
SSRF(Server-Side Request Forgery)
外部からのリクエストで、サーバーに本来しない通信をさせる脆弱性。内部のシステムやクラウドの管理情報に届いてしまう。
RCE(Remote Code Execution)
外部から、サーバー上で任意の命令やプログラムを実行できてしまう脆弱性。
SQLインジェクション
入力欄やAPIに細工した文字列を送り、データベースを不正に操作する攻撃、またはそれを許す脆弱性。
IDOR/BOLA
番号などの識別子を書き換えるだけで、他人のデータを見たり変えたりできてしまう、認可の不備。
WAF(Web Application Firewall)
Webサイトへの攻撃的な通信を検知して遮断する防御の仕組み。
CVE
公表された脆弱性に振られる、世界共通の識別番号。
CVSS
脆弱性の深刻度を0〜10の数値で示す、共通の評価指標。
シャドー脆弱性
脆弱性の公表資料に記載されていないバージョンなどにも、実際には同じ弱点が残っている状態。
ASM(Attack Surface Management)
外部からアクセスできる自社のサーバーやサービスを洗い出し、弱点を管理する取り組み。
IoC(Indicator of Compromise)
攻撃元のIPアドレスなど、侵害の痕跡を見つけるための指標。
フォレンジック
ログや機器に残った記録を調べ、何が起きたのかを明らかにする調査。
【参考リンク】
GMOサイバーセキュリティ byイエラエ|相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(外部)
日本企業を狙う攻撃元インフラでARTEXの使用を確認した10月19日の報告。標的の約20社、追加の6台、8社の公表について記している。
GMOサイバーセキュリティ byイエラエ|相次ぐ不正アクセスに備える3つのポイント(外部)
CVEの盲点、ASMの非対称性、WAFのすり抜けの3点を挙げ、今回の攻撃にAIが使われたと判断した10月15日掲載の記事。
CrowdStrike|Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(外部)
韓国の金融機関を狙う攻撃でARTEXとLLMが使われたとする10月7日の報告。攻撃者の評価、使用したモデル、IoCを掲載する。
NICT CYNEX|【注意喚起】相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」― AIで高度化する脆弱性探索、Androidアプリを手がかりにしたA2B攻撃に注意 ―(外部)
LETTICEによるA2B攻撃の注意喚起。攻撃の流れ、狙われる4種の脆弱性、3種の推奨対策とIoCをPDFで公開している。
NICT|【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(外部)
国内の情報漏えいの原因の一つとして、公開Androidアプリの解析からサーバーを狙う手口を特定したとするNICTの発表。
IPA|プレス発表 不正アクセス特別相談窓口の開設について(外部)
10月16日に開設した特別相談窓口の案内。被害やその可能性がある全国の企業・組織に、電話とメールで初動対応を助言している。
国家サイバー統括室|不正アクセスによる漏えい等の事案を踏まえた各機関による注意喚起等について(外部)
10月14日公開。NCO、警察庁、個人情報保護委員会、NICTなど9機関の注意喚起と対策情報を、1ページにまとめて案内している。
警察庁|不正アクセスによる漏えい等事案を踏まえた注意喚起について(外部)
警察庁が10月16日に掲載した注意喚起のまとめ。警察庁の「情報流出に注意」を含む、6機関の資料へのリンクをまとめて並べている。
韓国金融委員会|최근 발생하는 금융권 침해위협에 면밀히 대응해 나가겠습니다(金融委員会事務処長主宰「緊急状況対応会議」開催)(外部)
10月2日の報道資料。緊急状況対応会議を開き、金融機関に外部公開システムの点検と認証・アクセス制御の強化を求めた資料である。
エイチ・ツー・オー リテイリング/阪急阪神百貨店|第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ(外部)
H2O IDの約126万件で個人情報の一部が漏えいしたとする10月19日の発表。停止した3サイトとカード情報の扱いを記す。
ユミルリンク|当社システムへの不正なアクセスに関するご報告(第一報)(外部)
メール配信サービスの5システムで不正アクセスとデータ出力を確認し、延べ約900万件が出力されたと試算した10月19日の適時開示。
ニフティ|【第一報】当社回線申込・受付管理システムへの不正アクセスの発生について(外部)
回線申込・受付管理システムへの不正アクセスで、2019年以降の申込者の最大54万2,513件に漏えいの可能性があるとする発表。
トラストバンク|不正アクセスの疑いに伴うサービス一時停止のお知らせ(外部)
「ふるさとチョイス」で不正アクセスの疑いがある事象を検知し、関連サービスを一時停止して調査しているとする10月19日の告知。
三井不動産|不正アクセスによる情報漏えいの可能性について(第二報)(外部)
9月28日の第二報。攻撃者による資格情報の不正利用を確認し、全アカウントの棚卸しなどの再発防止策を完了したと説明している。
キングプリンターズ|不正アクセス検知に伴う調査状況のお知らせ【第2報】(外部)
9月25日の第2報。認証情報を用いた生成AIサービスの不正利用が目的とみられ、顧客情報の漏えいは確認されていないとする。
スマレジEC・リピート|スマレジECにおける不正アクセスについて(外部)
管理画面のログイン機能の脆弱性により、利用企業4社に影響の可能性があったとする9月25日のお知らせ。9月18日に修正済み。
集英社|「HAPPY PLUS COMMUNITY」への不正アクセスによる個人情報漏洩のお詫びとお知らせ(外部)
CMSの設定不備を突いたAPI認証情報への攻撃で特権アカウントが作られ、ブロガー2,835名などの情報に影響したとする発表。
信濃毎日新聞|【お知らせ】信毎デジタルへの不正アクセスと復旧完了(外部)
ポイント交換システムへの不正アクセスで履歴データの一部が一時消去され、復旧したとする9月28日のお知らせ。流出は未確認。
イープラス|弊社システムに対する不正アクセスの発生および個人情報漏えいに関するお詫びとお知らせ(外部)
払戻し情報の管理システムへの不正アクセスで、口座情報751件を含む計1,463件に影響したとする9月29日の発表である。
ホテルグランドヒル市ヶ谷|【重要】サイトコントローラーへの不正アクセスに関するお詫びとご注意のお願い(外部)
TEMAIRAZUの過去のインストール型サービスの不備により、予約客にWhatsAppで不審なメッセージが届いたとするお知らせ。
アイホン|当社豪州法人における不正アクセスの発生について(第1報)(外部)
豪州の販売子会社AIPHONE PTY LTDの社内ネットワークで不正アクセスを確認したとする9月29日の第1報。漏えいは未確認。
ユニリタ|不正アクセスの発生および情報漏えいに関するお知らせ(第3報)(外部)
社内で使うSaaS型文書管理システムの事案の第3報。攻撃者が公開した情報に同社の情報が含まれていたと確認したとしている。
ジー・プラン|「Gポイント」システムへの不正アクセス発生について(外部)
Gポイントのシステムへの外部からの不正アクセスで、会員識別子が最大約7万件漏えいした可能性があるとする9月30日の発表。
修道学園|不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び(第2報)(外部)
学園が管理するサーバーへの不正アクセスの第2報。教職員や取引先の口座情報などが含まれる可能性があり、原因を調査中とする。
ニッポンレンタカーサービス|NRアプリへの不正アクセスによる会員情報漏えいに関するお詫びとお知らせ※9月29日判明分(外部)
9月26日の公表とは異なる手法の外部攻撃で、NRアプリの会員55名分に不正閲覧のおそれがあるとする10月1日のお知らせ。
スタディサプリ|重要なお知らせ(外部)
10月3日の掲載で、一部機能の仕様上の不備から3,687件のメールアドレスの登録の有無を特定された可能性があるとしている。
ホテルリゾートイン石垣島|宿泊管理システムへの不正アクセスに伴う「ホテルリゾートイン石垣島」のお客様情報の漏えいに関するお詫びとお知らせ(外部)
宿泊管理システムへの不正アクセスで、旅券画像234名を含む計1万7,170名の情報が漏えいしたとする10月5日の発表である。
気象キャスターネットワーク|弊会ウェブサイト不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ(外部)
ウェブサイトへの不正アクセスと改ざんで、会員や催事参加者など最大1万5,959件の情報が漏えいした可能性があるとする発表。
アクティブ|【重要なお知らせ】弊社通販サイトへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ(外部)
SQLインジェクション攻撃のあと不正に作られた管理者アカウントからデータが出力され、最大5万4,916件に影響したとする。
ホテリエ|弊社が利用する宿泊管理システムへの不正アクセスによる、お客様の個人情報流出に関するお詫びとお知らせ(外部)
運営する8施設で7,919人の情報が漏えいしたとする発表。旧運営会社から引き継いだ際に把握していなかったアカウントが経路。
ウイングアーク1st|【続報】当社ユーザー向け交流サイト「nest Portal」における個人情報漏えいに関するお詫びとご報告(外部)
10月16日の続報。Commune上で管理者になりすました第三者が、会員1,200名の情報を閲覧したことをアクセス記録で確認した。
日本能率協会マネジメントセンター|当社ユーザー向けコミュニティサイト『時間〈とき〉ラボ』における不正アクセスによる個人情報漏洩のお詫びとお知らせ(外部)
Communeで運営するコミュニティで管理者アカウントが不正に利用され、登録者2,950名の情報が漏えいしたとする10月9日の発表。
湾岸ミッドナイト 公式サイト|『湾岸ミッドナイト アーケードポータル』への不正アクセスによる会員情報漏洩の可能性に関するお詫びと臨時メンテナンス継続のお知らせ(10/14更新)(外部)
委託先Communeへの外部からの不正アクセスにより、ポータルの会員1,694人分の情報が漏えいした可能性があるとするお知らせ。
LIXIL|LIXILが運営するコミュニティサービスにおける委託先サーバーへの不正アクセスに伴う個人情報漏えいについてのお詫びとご報告(外部)
すまいひろば・猫壁ひろばについて、Communeのシステム上の複数の不備が第三者に悪用されたとする10月9日のお知らせである。
横須賀市|横須賀市防災情報メール及び防犯あんしんメール配信サービス等における不正アクセスに伴う個人情報の漏えいのおそれについて(外部)
委託先アルカディアへの不正アクセスで、防災メールや防犯あんしんメールなど4サービスの登録者情報に漏えいのおそれがあるとする。
静岡市|2026年10月14日 市長臨時記者会見 資料1「委託先への不正アクセスによる個人情報漏えいについて」(外部)
防災メールと認知症しずメールの登録者情報の漏えいを確認し、別の2サービスは確認中とした市長会見の資料。委託先はアルカディア。
千葉市防災ポータルサイト|お知らせ(2026年10月14日15時発表)(外部)
委託先への不正アクセスで、ちばし安全・安心メールや職員参集メールなど4サービスの登録者情報に漏えいの可能性があるとする発表。
豊川市|とよかわ安心メールへの不正アクセスによる情報漏えいの可能性について(外部)
委託先への不正アクセスで、市民と市職員を合わせた3万6,328件の登録情報に漏えいの可能性があるとする豊川市のお知らせ。
マツダ|当社コミュニティサービスサイト「CLUB MAZDA COMMUNITY」への不正アクセスに関するお知らせとお詫び(外部)
委託先Communeのシステムの不備が悪用され、会員と運営担当者の最大4,103名分が閲覧・取得された可能性があるとする発表。
小田原市|「災害情報配信システム」に対する不正アクセスによる個人情報漏えいの可能性について(外部)
委託先アルカディアへの不正アクセスで、防災メールや職員参集など5サービスの登録情報に漏えいの可能性があるとする10月15日の発表。
ジャパン・アーツ|【重要なお知らせ】当社社員を装った「なりすましメール」に関するお詫び(外部)
社員がフィッシングメールでパスワードを入力し端末認証を許可したことで、連絡先5,376件が漏えいした可能性があるとする発表。
ラクスル|当社が利用するクラウドサービスにおける不正アクセスに関するお知らせ(外部)
案内用サイトのフォームに送信された6,412件について、Studio社のクラウド環境への不正アクセスで取得可能な状態だったとする。
Luup|Webサイト制作サービス「Studio」への不正アクセスに伴う、当社Webフォームに送信された個人情報流出の可能性について(外部)
Studioの一部機能の脆弱性を悪用した不正アクセスで、4つのフォームに送信された合計2万1,368件に影響があったとする発表。
【参考記事】
東京新聞(共同通信)|兵庫、岡山両県警でも漏えいか アルカディアへの不正アクセス(外部)
兵庫県警の約1万3千人分と岡山県警の約4千人分の情報が漏えいした可能性があると、両県警への取材で報じた10月15日の記事。
山陽新聞デジタル|岡山県警職員4千人分の情報流出か アルカディア不正アクセス問題(外部)
岡山県警の警察官を含む全職員約4千人の氏名、所属、私用メールアドレスが流出した可能性があると伝えた10月15日の地元紙の記事。
NHK|災害安否システム登録の警察官らの情報漏えいか 愛知県警(外部)
愛知県警の災害時の安否確認システムに登録された、警察官・職員およそ1万5千人分の情報が漏えいした可能性を伝えた10月15日の報道。
時事ドットコム|埼玉県警個人情報流出か 1.3万人分、委託先の不正アクセスで(外部)
埼玉県警が、委託先アルカディアへの不正アクセスで警察官・職員約1万3,000人分の情報が漏えいした可能性を明らかにしたと報じた。
RCC中国放送|「アルカディア」の不正アクセス問題 広島県警の警察官や職員 約5700人の個人情報も漏洩した可能性 氏名や所属・私用のメールアドレスなど 広島(外部)
10月14日の報道。広島県警の警察官・職員約5,700人分の氏名、所属、私用メールアドレスが漏えいした可能性があると伝えた。
FNNプライムオンライン|不正アクセスで広島県警5700人の個人情報も漏えいか 名前や私用メールアドレス 「アルカディア」に安否確認システム委託(外部)
委託先アルカディアへの不正アクセスにより、広島県警の職員約5,700人分の情報が漏えいした可能性があると伝えた地元局の報道。