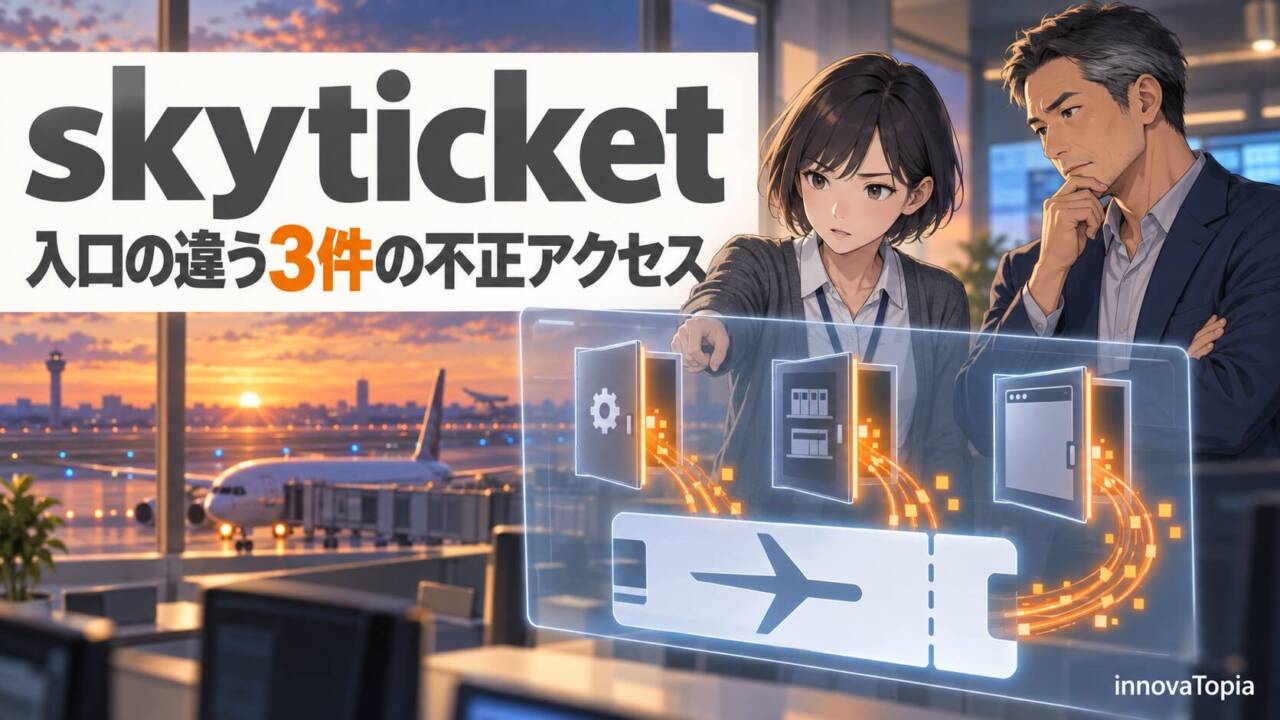
約1,464万件という件数の陰で、skyticketが同じ日に公表した不正アクセスは3件ありました。管理機能、業務管理システム、そしてログインせずに開けたバスの予約完了ページ。入口のまったく違う3件が、1つのサービスで重なっていたことになります。
旅行予約サイト「skyticket」を運営するアドベンチャーは2026年10月9日、経路の異なる3件の不正アクセスにより顧客情報が流出、または流出したおそれがあると発表した。最大の事案は10月2日から4日にかけて管理機能の一部が不正に操作されたもので、約1,464万件が対象となり、うち約413万件にはハッシュ化されたログインパスワードが含まれる。
9月20日には業務管理システムの脆弱性が悪用されて返金先口座情報を含む17,780件(重複を含み、ほかに件数を調査中のものがある)が、8月3日から10月1日にはログインせずに表示できたバス予約完了ページから約12,000件の予約情報が閲覧された。クレジットカード番号とパスポート画像は保存しておらず、流出していない。
From:  不正アクセスによるお客様情報の流出に関するお詫びとお知らせ (2026/10/09)
【編集部解説】
今回の発表で目を引くのは件数の大きさですが、もう一つ見ておきたいのは、3件の入口がすべて違うという点です。
1件目は、運営側が使う管理機能。2件目は、返金先の口座情報などを扱う業務管理システムの脆弱性。3件目は、利用者が予約後に見る完了ページです。管理機能、業務管理システム、利用者向けの予約完了ページと、サービスを形づくる別々の層で、不正アクセスや不適切な閲覧につながる経路が確認されたことになります。
1件目の対象は「会員」ではなく、skyticketに「登録または入力した」顧客です。約1,464万件のうちログインパスワードを含むのは約413万件で、会員登録をせずに予約情報を入力した人も対象に入ると読めます。会員登録をした覚えがなくても、過去にskyticketで航空券やホテルを予約したことがあれば、通知を受け取る可能性があります。
漏えいした項目には、パスポートのローマ字表記の氏名と生年月日が含まれます。国際線の予約に使う組み合わせであり、旅行の予約サイトならではの情報です。一方で、パスポート番号は1件目では流出していないことが確認されています。
パスワードはハッシュ化された状態で保存されていました。ハッシュ化は元の文字列に戻せない形に変換する方式ですが、推測しやすい短いパスワードは、総当たりで元の文字列を割り出されることがあります。アドベンチャー自身も、解析されたパスワードによる他サービスへの不正ログインを二次被害のおそれとして挙げています。skyticketと同じパスワードを他のサービスで使っている場合は、そちらも変更してください。
2件目は9月20日に発生し、9月28日に発覚しました。返金先の銀行口座情報が含まれるため、同社は「返金」を口実に暗証番号やネットバンキングの認証情報を聞き出そうとする連絡に注意するよう呼びかけています。返金を装う連絡が来ても、記載された連絡先ではなく、公式サイトから問い合わせるのが確実です。
3件目は、バス予約の完了ページがログインせずに表示できる状態になっていたもので、8月3日から10月1日まで、第三者が機械的に閲覧していました。乗車日時、乗車・降車地点、同行者の氏名や年齢まで含まれます。「いつ、どこからどこへ移動するか」という予定の情報であり、同社は予約の変更や追加の支払いを求める、なりすましの連絡にも注意を促しています。
対応の早さでは、評価すべき動きがあります。アドベンチャーは発表に先立つ10月7日18時ごろ、保存済みのクレジットカードによる決済と、カード情報を保存する機能を止めました。乗っ取られたアカウントでskyticket上の不正購入が行われる被害を、公表前に先回りして塞いだ形です。
10月8日19時ごろからは、対象者への個別メールを info@skyticket.com から送っています。メールにはパスワード入力用のリンクを入れていないとしており、変更は公式サイトかアプリから行うよう案内しています。10月10日には、問い合わせの急増で自社のメールサーバーに障害が出ていたことも公表しました。通知メールが届くまでに時間がかかる場合があり、届かない人も告知の対象になりうる点は覚えておきたいところです。
10月に入ってから、国内では個人情報の漏えいの公表が相次いでいます。IPAや国家サイバー統括室などが一斉に注意喚起を出したのも、こうした流れを受けたものです。旅行の予約サイトは、氏名や連絡先に加えて、移動の予定という時間軸のある情報を扱います。1つのサービスで、管理機能、業務管理システム、利用者向けの予約完了ページという異なる層にかかわる3件がまとめて開示されたことは、旅行予約サイトが点検すべき領域を考える手がかりになります。
【関連記事】
【解説】IPA・NCOなどが不正アクセスで一斉に注意喚起、事業者に3つの点検を要請
IPA、国家サイバー統括室、JPCERT/CCなどが10月上旬に相次いで出した注意喚起と、事業者に求められた3つの点検を整理した。
ローソンIDに不正アクセス、215万件の個人情報が漏えい アプリ予約ではカード番号の一部も
ローソンIDへの不正アクセスで約215万件の個人情報が漏えいした事案。ローソンアプリの予約では、カード番号の一部も対象になった。
【解説】タイムズカーやGyazo、退会・削除後の個人情報も漏えい|残っていた情報の行方
タイムズカーやGyazoで、退会した会員や削除したデータまで漏えいの対象になった事案を取り上げ、サービスに残り続ける個人情報の行方を考えた。
【編集部後記】
通知のメールを送るはずの時期に、問い合わせが集中して自社のメールサーバーが止まる。10月10日の告知は、漏えいを知らせる手段そのものにも負荷がかかることを示していました。
本物の通知が遅れるあいだも、偽物は待ってくれません。アドベンチャーが送信元を info@skyticket.com と明示し、メールにリンクを入れなかったのは、その空白を埋めるための工夫です。通知を待つより先に、公式サイトから自分でログインして確かめる。それがいちばん確実な受け取り方なのかもしれません。
【用語解説】
ハッシュ化
データを一定の計算式で別の文字列に変換し、元の文字列に戻せない形で保存する方式。パスワードの保存に使われる。
総当たり
考えられる文字の組み合わせを順に試して、パスワードなどを割り出す手法。短く単純なパスワードほど短時間で見つかる。
脆弱性
ソフトウェアやシステムの設計・実装上の弱点。第三者に悪用されると、不正アクセスや情報の持ち出しにつながる。
【参考リンク】
skyticket(外部)
株式会社アドベンチャーが運営する旅行の総合予約サイト。航空券、ホテル、レンタカー、高速バスなどを横断して比較し、予約できる。
株式会社アドベンチャー(外部)
skyticketを運営する企業。今回の不正アクセスに関するお詫びとお知らせを、自社のコーポレートサイトにも掲載している。
IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(外部)
国内で漏えいの公表が相次いだことを受けて、IPAが2026年10月9日に事業者向けに出した注意喚起。速やかに実施すべき対策を示す。
【参考記事】
格安航空券比較・予約サイト「skyticket」で3件の不正アクセス、1400万件超の個人情報が流出し、1件の悪用も確認(外部)
INTERNET Watchの記事。skyticketの3件の不正アクセスの概要に加え、流出した情報の悪用が1件確認されたことを報じた。
止まらぬ情報漏えい ローソンやスカイチケット、第一興商など(外部)
Impress Watchの記事。ローソン、skyticket、第一興商など、10月上旬に相次いだ漏えいの公表をまとめて伝えた。
スカイチケットで情報流出 不正アクセス1464万件 同名の函館の金券店「無関係」(外部)
北海道新聞デジタルの記事。約1,464万件の流出に加え、同じ名前の函館の金券店が、無関係の別法人だと告知したことを伝えた。