「最大約643万件」。ブックオフが公表したこの数字には、告知の中に小さな注記が付いています。会員番号の件数であって、実際の人数ではない、というものです。大きな件数が見出しに並ぶ今月、告知の片隅に置かれたこの一行は、数字の読み方を変えてくれます。
ブックオフグループホールディングスは2026年10月9日、子会社の会員管理システムが第三者による不正アクセスを受け、会員情報が外部に流出したと発表した。不正アクセスの確認は10月6日。漏えいした可能性のある会員データは最大約643万件で、これは会員番号の件数であり、実際の人数ではない。
対象は氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、パスワードのハッシュ値、ポイントカード番号、会員番号。クレジットカード情報などの決済情報は当該システムで保有しておらず含まれない。公表時点で、情報の公開や悪用、会員情報の書き換えは確認されていない。
From:  不正アクセスによる個人情報漏えいに関するお詫びとお知らせ|BOOKOFF
【編集部解説】
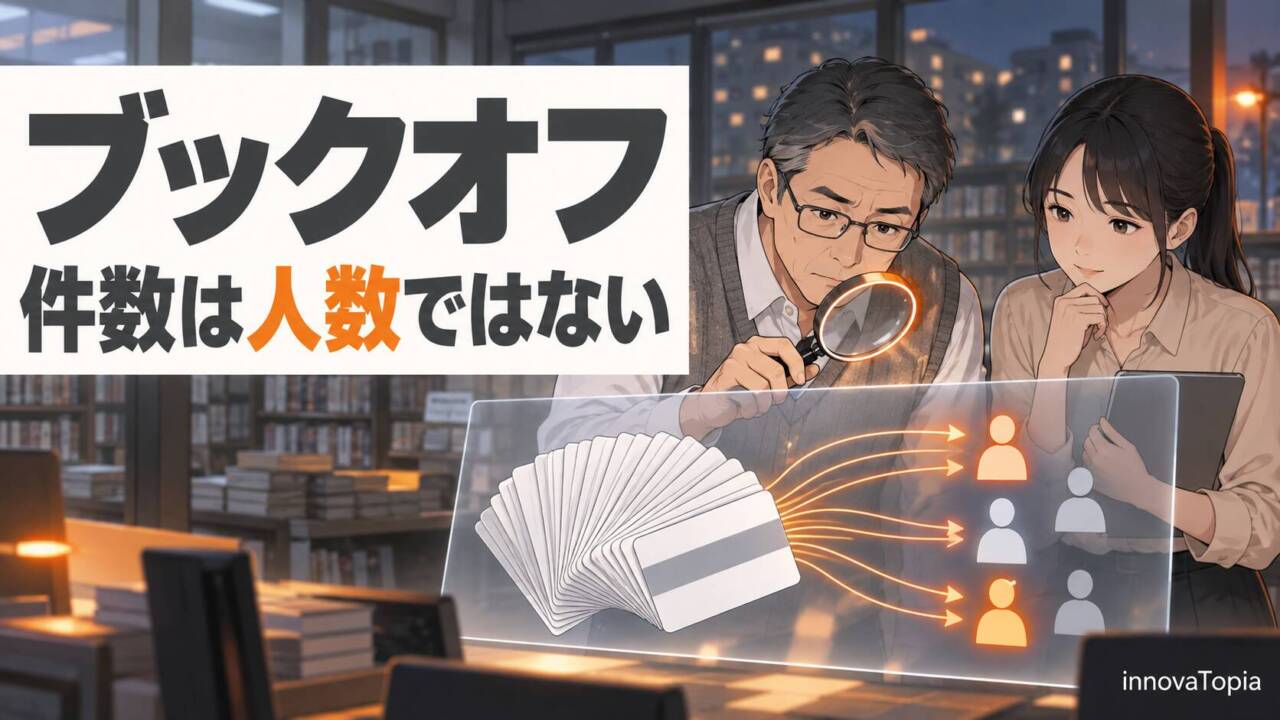
まず押さえておきたいのは、約643万件という数字が「人数」ではないことです。
ブックオフは告知の注記で、この数字を漏えいした可能性のある会員番号の件数であり、対象となる人の実際の人数ではないと明記しています。会員番号の数で数えると、1人が複数の番号を持っている場合に人数より大きくなります。対象者の人数は精査中で、続報で示される予定です。
件数と人数を分けて書くのは、利用者にとって誠実な開示です。今月相次いだ発表には、件数、人数、契約数、ファイル数と、さまざまな単位が混在しています。報道の見出しでは同じ「万件」に丸められがちですが、何を数えた数字なのかで、影響を受ける人の規模は変わります。
パスワードを除く対象の項目は、氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、ポイントカード番号、会員番号です。なりすましに悪用されうる情報が複数含まれており、ブックオフ自身も、同社グループや関係先を装ったメール、SMS、電話に注意するよう呼びかけています。同社がメールやSMS、電話でパスワード、認証コード、カード情報、口座情報を尋ねることはない、とも明言しています。
パスワードについては、告知の中に2通りの表記があります。本文では「パスワードのハッシュ値」、注記では「暗号化されたパスワード」です。一般に、ハッシュ化は元の文字列に戻せない一方向の変換で、暗号化は鍵があれば元に戻せる変換を指します。どちらの方式で保存されていたかは告知からは読み取れませんが、いずれにしても、ブックオフと同じパスワードを他のサービスで使っているなら、変更しておくのが安全です。
クレジットカード情報などの決済情報は、このシステムでは保有していなかったため含まれていません。このシステムで決済情報を持っていなかったことが、漏えいの範囲を区切ったと言えます。
対応の時間軸も見ておきます。不正アクセスの確認は10月6日(火)、公表は10月9日です。その間に、攻撃元との通信の遮断、脆弱性の是正、対象システムへの外部からのアクセスの遮断を済ませ、現時点で判明している経路は封じ込めたとしています。あわせて全システムの緊急総点検を進め、個人情報保護委員会にも報告しました。
一方で、どの子会社のどのシステムだったのか、どの脆弱性が使われたのかは、今回の告知には書かれていません。同社は人数と漏えいした可能性のある情報を精査中で、判明次第、続報で知らせるとしています。グループの問い合わせページでは、対象者へ2週間ほどかけて順次メールで連絡する予定も示しました。
中古品の売買は、本やゲームだけでなく、衣料や家電、トレーディングカードへと広がり、会員基盤はその事業を支える土台になっています。確認から3日で公表し、件数と人数の違いまで注記した今回の開示が、続報でどこまで輪郭を描くか。会員一人ひとりが自分の情報の行方を知るための材料は、これから増えていくはずです。
【関連記事】
【解説】IPA・NCOなどが不正アクセスで一斉に注意喚起、事業者に3つの点検を要請
IPA、国家サイバー統括室、JPCERT/CCなどが10月上旬に相次いで出した注意喚起と、事業者に求められた3つの点検を整理した。
タイムズカー約660万件漏えい|退会者まで対象に、問われる「いつまで持つか」
タイムズカーで約660万件の情報が漏えいし、退会者まで対象に含まれた事案。企業が個人情報をいつまで持ち続けるのかを問うた。
HISタイ法人に不正アクセス、パスポート情報最大627名分 検知から公表まで約10か月
HISのタイ法人で最大627名分のパスポート情報が漏えいした可能性がある事案。不正アクセスの検知から公表まで約10か月かかっていた。
【編集部後記】
財布の奥に、昔作ったブックオフのポイントカードが残っていないでしょうか。カードをなくして作り直したときや、アプリに切り替えたときに、古い番号がどうなったかを覚えている人は多くないはずです。
会員番号の件数と人数の差がどこから来るのかは、続報で見えてくるはずです。その差の中には、本人も忘れている番号が含まれているかもしれません。通知のメールが届いたら、どの登録の話なのかを一度確かめてみてください。
【用語解説】
ハッシュ値
データを一定の計算式で変換して得られる文字列。元のデータに戻せない一方向の変換で、パスワードの保存に使われる。
暗号化
データを鍵を使って第三者に読めない形に変換すること。鍵があれば元のデータに戻せる点で、ハッシュ化と異なる。
脆弱性
ソフトウェアやシステムの設計・実装上の弱点。第三者に悪用されると、不正アクセスや情報の持ち出しにつながる。
個人情報保護委員会
個人情報保護法にもとづき、事業者による個人情報の取り扱いを監督する国の機関。一定の漏えいが起きた場合、事業者は同委員会への報告が義務づけられている。
【参考リンク】
BOOKOFF GROUP HOLDINGS「不正アクセスによる個人情報の漏えいについて」(外部)
本件の問い合わせフォームとよくある質問のページ。対象となる会員へ、2週間ほどかけて順次メールで連絡する予定などを案内している。
BOOKOFF GROUP HOLDINGS(外部)
ブックオフグループホールディングスの公式サイト。IR情報のページに、今回の不正アクセスに関する告知のPDFも掲載している。
IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(外部)
国内で漏えいの公表が相次いだことを受けて、IPAが2026年10月9日に事業者向けに出した注意喚起。速やかに実施すべき対策を示す。
【参考記事】
ブックオフに不正アクセス、最大約643万件の個人情報流出 氏名、住所、ハッシュ化パスワードなど(外部)
ITmedia NEWSの記事。最大約643万件という件数と、漏えいした可能性のある氏名や住所、ハッシュ化パスワードなどの項目を報じた。
ブックオフに不正アクセス 643万件情報漏えいの可能性(外部)
熊本日日新聞に掲載された共同通信の配信記事。ブックオフへの不正アクセスで、会員情報最大約643万件が漏えいした可能性を伝えた。
国家サイバー統括室、不正アクセスによる漏えい事案受け注意喚起 「いつ攻撃受けてもおかしくない」(外部)
ITmedia NEWSの記事。相次ぐ漏えいを受けて、国家サイバー統括室が10月9日に企業や組織へ対策の強化を求めたと報じた。