183万件という数字のうち、氏名や住所などを含むのは約15万件でした。残りの約168万件は、それだけでは誰のものかわからない識別子です。日本経済新聞社が16日に公表した不正アクセスは、件数の中身と、開発用クラウドの「鍵」が入口だった点の両方を見ておく必要があります。
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスが不正アクセスを受け、同日時点で約183万件の個人情報が漏えいしたと発表した。クラウドへのアクセスに使う認証情報が何らかの手段で盗まれ、7日未明から朝にかけて不正アクセスを受けた。183万件のうち、氏名、メールアドレス、住所、電話番号、生年月日のいずれかを含むものは約15万件で、うちメールアドレスを含むものは約12万件である。
残る約168万件は、単独では個人を特定できない識別子である。クレジットカード情報は含まれていない。同社は認証情報を無効化し、11日に個人情報保護委員会へ報告した。17日には日経BPが、自社サービス利用者の情報が一部含まれる可能性があると公表した。
From:  不正アクセスによる個人情報漏洩について
【編集部解説】
今回の発表で最初に押さえておきたいのは、「183万件」という数字の中身です。
183万件のうち、氏名やメールアドレス、住所、電話番号、生年月日のいずれかを含むものは約15万件です。残る約168万件は、それだけでは誰のものかわからない識別子です。見出しの数字だけを見ると「183万人分の氏名や住所が流出した」と受け取りがちですが、日本経済新聞社の発表はそう述べていません。
一方で、同社はこの168万件も含めて「個人情報の漏洩」として数えています。一般に、単体では個人を特定できない識別子でも、ほかの情報と結びつけば個人を特定できる場合があります。ただし、今回の識別子の種類や、ほかの情報と照合できるかどうかは、発表からはわかりません。
次に、何が盗まれたのかです。
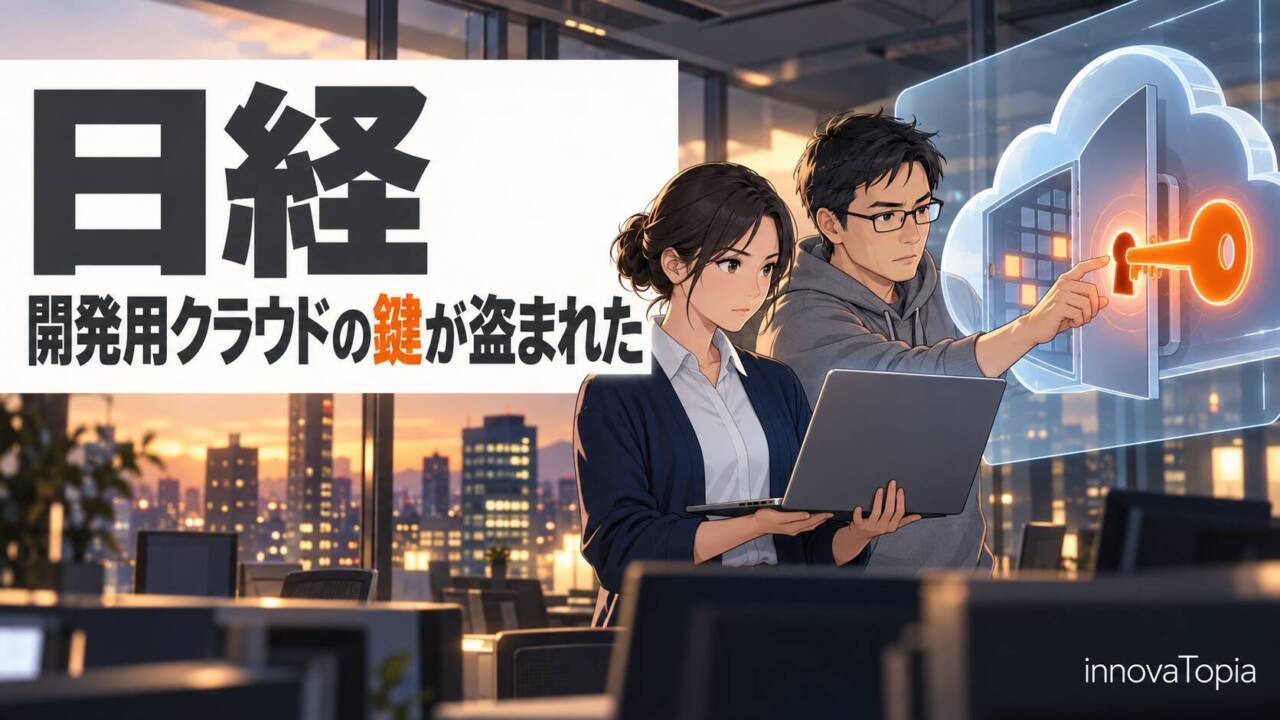
侵入の入口は、クラウドサービスにアクセスするための認証情報でした。発表によれば、不正アクセスに使われたのは、何らかの手段で盗まれた正規の認証情報です。正規の「鍵」で扉を開けられたことになります。どのように盗まれたのかは、16日時点で公表されていません。
日経グループでは、この1年ほどの間に、アカウントや認証情報を入口とする公表が続いています。2025年11月4日には、Slackへの不正ログインを公表しました。社員の私物のパソコンから認証情報が流出し、その情報を使ってログインされたとみられるとしています。2026年5月には米国子会社の日経アメリカ社でMicrosoft 365への不正ログインを、10月4日にはGoogle Workspaceの社員アカウントへの不正ログインと、Microsoft 365の社員アカウントへの不正ログインとみられる事案を公表しています。今回の開発用クラウドと、これらの事案との関連は公表されていません。
ただ、並べてみると、いずれもアカウントや認証情報が入口になっている点で共通しています。システムの弱点をふさぐことに加えて、そこに入るための「鍵」を守ることの重要性が見えてきます。これは日経に限った話ではありません。国内で相次ぐ不正アクセスを受けて、JPCERT/CCは10月8日に、IPAは9日に注意喚起を出しました。JPCERT/CCは、APIトークンに必要最小限の権限と適切な有効期限を設定すること、漏えいが疑われるトークンを速やかに無効化できるようにすることを挙げています。
今回の対応でも、日経は不正アクセスに使われた認証情報を無効化しています。鍵を盗まれた場合、最初にできるのはその鍵を使えなくすることです。
もう一つ注目したいのは、被害を受けたのが「システム開発に利用する」クラウドだった点です。
開発の現場では、本番環境とは別に、試験や検証のための環境を用意するのが一般的です。今回の発表からは、その開発のための環境に、個人情報が保管されていたことがわかります。どのような経緯で置かれていたのかは、発表には書かれていません。
開発環境でも、人や自動化ツールに与えるアクセス権限と認証情報の管理は欠かせません。これは特定の企業の問題ではなく、クラウドで開発を進めるあらゆる組織が向き合っている課題です。開発に使うデータを必要最小限にすること、個人情報を置く場合はその情報に見合う保護をすること。IPAが9日の注意喚起で示した「不要な情報は持たない」という原則は、開発に使うデータを見直す場面にも当てはまります。
影響はグループのサービス利用者にも及んでいる可能性があります。17日には日経BPが、今回漏えいした情報に自社サービスの利用者の情報が一部含まれる可能性があると公表しました。日経と日経BPの両方のサービスを使っている人は、それぞれの続報を確認しておくとよいでしょう。
利用者の側でできることも整理しておきます。今回の情報にクレジットカード情報は含まれていません。漏えいが確認された人には、日経から個別に連絡が届く予定です。この時期に「日経」をかたるメールやSMSが届いた場合は、リンクを開かず、公式サイトから確認するのが安全です。
報道機関が自らの被害を、件数の内訳まで含めて公表することには意味があります。数字の中身が示されていれば、読者は過度に恐れることも、軽く見ることもなく、自分に必要な行動を選べます。
認証情報を入口とする攻撃は、どの組織にとっても他人事ではありません。今回の事案は、クラウドの鍵をどこに置き、誰に持たせ、いつ使えなくするのかを、開発の現場から見直すきっかけになるはずです。
【関連記事】
日経のMicrosoft 365に不正ログイン、なりすましメール約9000件が送信
10月4日に日本経済新聞社が公表した、Microsoft 365とGoogle Workspaceの2件の不正ログインを伝えた記事。
日本経済新聞社のセキュリティ侵害|Slack不正アクセスで17,368人分の情報流出
2025年11月に公表されたSlackへの不正ログイン。私物PCのウイルス感染から認証情報が流出したとされた事案を伝えた記事。
【解説】IPA・NCOなどが不正アクセスで一斉に注意喚起、事業者に3つの点検を要請
IPAやNCOなどの注意喚起を、外部公開アプリ、外部サービス、保有データという3つの点検に整理し、それぞれの要点を紹介した解説記事。
JPCERT/CC、国内で相次ぐ不正アクセスに注意喚起 4ケースのうち製品名はMetabaseのみ
JPCERT/CCの注意喚起が示した4つの被害ケースと、APIトークンの管理をはじめとする具体的な対策を詳しく伝えた記事。
【編集部後記】
2025年11月にSlackへの不正ログインを公表したとき、日本経済新聞社は一文を添えていました。報道・著述目的の個人情報は、漏えい時の報告義務などについて個人情報保護法の適用を受けない。それでも事案の重要性と透明性を考え、個人情報保護委員会に任意で報告した、という内容です。
報道機関は、ほかの組織の被害を伝える立場にあります。自らの被害をどこまで開くのかは、その立場を支える信頼に直結します。今回の件数の内訳が、その判断の延長線上にあると読むかどうか。続報の出し方にも注目しています。
【用語解説】
認証情報
システムやクラウドサービスにアクセスする際、利用者が正当な権限を持つことを確かめるための情報。パスワードのほか、アクセスキーやトークンなどがある。盗まれると、正規の利用者になりすまして入られる。
識別子
データを区別するために割り振られる番号や記号。会員番号や端末IDなどが該当する。単体では個人を特定できなくても、ほかの情報と照合することで個人にたどり着く場合がある。
APIトークン
システム同士がAPI(データをやり取りする窓口)を通じて接続するときに使う、認証用の文字列。付与する権限を最小限にし、有効期限を設け、漏えいの疑いがあれば無効化することが推奨されている。
開発環境
システムを開発・試験するために、利用者が実際に使う本番環境とは別に用意する環境。クラウド上に構築されることが多い。
【参考リンク】
日本経済新聞社(外部)
日本経済新聞などを発行する報道機関。公式サイトのお知らせ欄で、今回の事案を含む一連の不正アクセスの経過と対応を公表している。
日経BP(外部)
日経グループの出版社。10月17日、日本経済新聞社の今回の漏えいに自社サービス利用者の情報が一部含まれる可能性を公表した。
JPCERT/CC(外部)
国内のセキュリティインシデント対応を調整する一般社団法人。10月8日、国内で相次ぐ不正アクセスについて注意喚起を公開した。
IPA(情報処理推進機構)(外部)
情報セキュリティ対策を担う独立行政法人。10月9日、相次ぐ漏えい事案を踏まえ、事業者が速やかに実施すべき対策を示している。
個人情報保護委員会(外部)
個人情報保護法を所管する国の行政機関。事業者は一定の個人データの漏えい等が生じた場合、同委員会への報告と本人への通知を求められる。
【参考記事】
日経新聞、不正アクセスで183万件の個人情報流出 開発用クラウドの認証情報盗まれ(外部)
ITmedia NEWSの記事。183万件の内訳と、日経が10月4日に公表したばかりだった2件の不正ログインをあわせて伝えている。
サイバー攻撃による情報漏洩、不審メールの送信について(外部)
日本経済新聞社、2026年10月4日。社員のMicrosoft 365が不正ログインを受けたとみられ、なりすましメール約9000件が送信。
不正ログインによる情報漏洩について(外部)
日本経済新聞社、2026年10月4日。社員のGoogle Workspaceへの不正ログインで、1646人分が漏洩した可能性を公表。
業務用チャット「スラック」への不正ログインと情報流出について(外部)
日本経済新聞社、2025年11月4日。私物PCから流出した認証情報が使われたとみられ、1万7368人分が流出した疑いがあるとした。
米国子会社での不正ログインについて(外部)
日本経済新聞社、2026年5月7日。米国子会社の日経アメリカ社でMicrosoft 365への不正ログインがあり、291人分が流出した疑い。
直近で相次いでいる国内組織における不正アクセスに関する注意喚起(外部)
JPCERT/CC、2026年10月8日公開。APIトークンへの最小限の権限付与、有効期限の設定、速やかな無効化などの対策を挙げている。
不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(外部)
IPA、2026年10月9日公開。外部公開アプリや外部サービスの点検に加え、「不要な情報は持たない」原則での保有情報の再点検を求める。