ゲームを遊ぶために、ゲーム機のアカウントとは別にメーカーのアカウントを作る。いまでは珍しくない手順です。カプコンの「CAPCOM ID」も、PlayStation NetworkやSteamなどと連携する共通アカウントとして、一部のオンラインゲームに欠かせないものになっています。10月22日、そのCAPCOM IDで約1177万件の情報が漏れたと公表されました。ただ、この発表でいちばん引っかかるのは件数ではありません。パスワードの漏えいは確認されていないのに、196件のパスワードは書き換えられていました。この食い違いを手がかりに、「漏えい」と「乗っ取り」を分けて考えてみます。
目次▼「漏れた」と「書き換えられた」は、別の被害です▼漏れたのは「生活のリズム」に近い情報▼共通IDという「結び目」▼私たちにできること▼2020年からの時間軸▼まだ分かっていないこと
関連記事 / 編集部後記 / 参考リンク / 用語解説 / 参考記事
10月22日に公表されたカプコンの発表によると、同社のオンライン会員サービス「CAPCOM ID」が第三者による不正アクセスを受け、全世界で11,774,247件のメールアドレスとシステム固有の識別情報(アカウント作成日時、最終ログイン日時、ログイン回数、最終ログイン時のクライアントIP)が漏えいした。うち43件では生年月日、性別、国・地域、ニックネームも漏れた。また196件ではログインパスワードが不正に変更されていたが、利用者が設定したパスワードの漏えいは確認されていない。196件はすでにリセット済みで、クレジットカード情報は対象に含まれない。カプコンは10月19日に痕跡を見つけてアクセスを遮断し、21日に警察と個人情報保護委員会へ報告した。緊急対策と攻撃手段の特定・対応は完了したとしており、ゲームを含むサービスは引き続き利用できる。
From:  不正アクセスによるお客様情報漏えいのお詫びとお知らせ|株式会社カプコン
【編集部解説】
「漏れた」と「書き換えられた」は、別の被害です
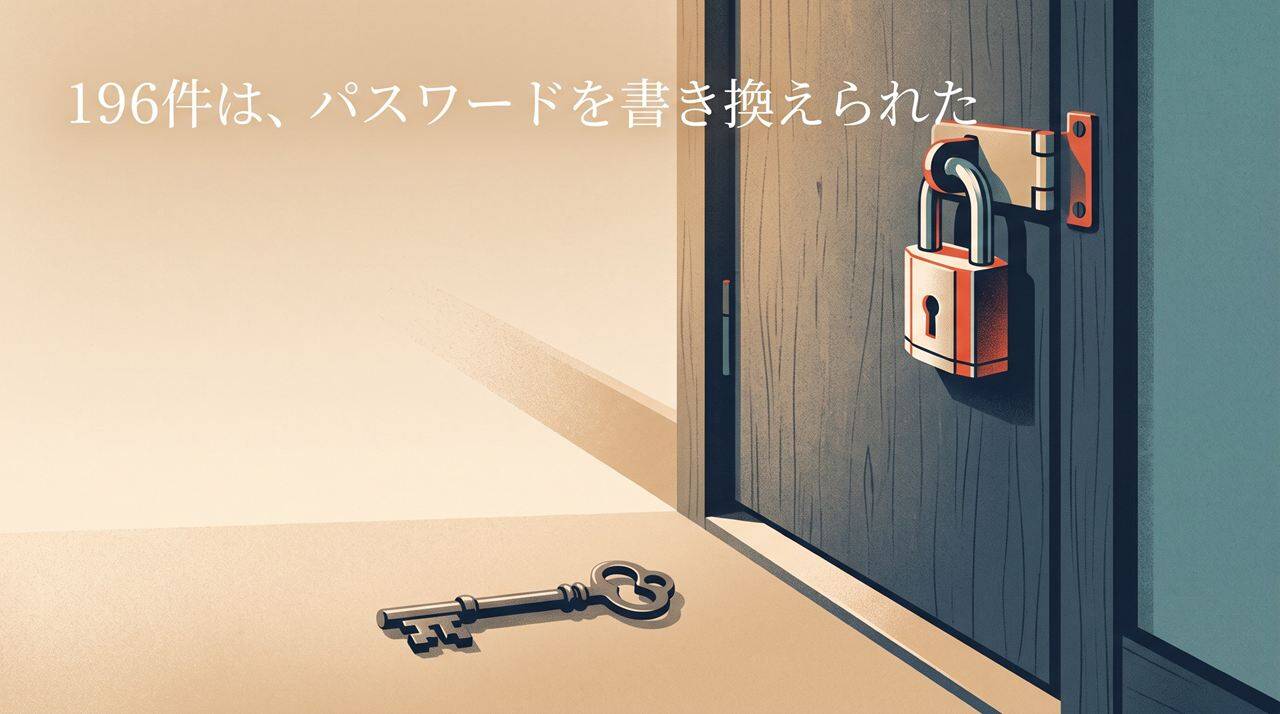
今回の発表には、一見かみ合わない2つの文が並んでいます。利用者が設定したパスワードの漏えいは確認されていない。それでも、196件のアカウントではパスワードが不正に変更されていた。
情報が「漏れる」ことと、アカウントが「書き換えられる」ことは、同じ不正アクセスの中でも別の出来事です。前者は、どこかにあるデータの写しが外に出ること。後者は、攻撃者がアカウントの持ち主になり代わって設定を変えたことを意味します。家にたとえるなら、パスワードは鍵です。今回、鍵そのものが盗まれたことは確認されていません。一方で、196軒は錠前を付け替えられていました。鍵を盗まれていなくても、家に入られることはありうる、ということです。
では、どうやって書き換えたのか。発表は「攻撃手段の特定と対応」を済ませたとしていますが、その手段が何だったかは書いていません。一般論として、パスワードを知らずに書き換える経路はいくつか考えられます。パスワードを変更できる管理機能や仕組みそのものに攻撃者が届いていた場合、パスワード再設定(リセット)の手続きが悪用された場合、ログインしたままの状態(セッション)が乗っ取られた場合などです。今回がどれにあたるのかは、現時点では分かりません。
参考になるのは、同じ週に公表された別の事案です。Z会は10月19日、同社グループの共通ID「Z-ID」で、10月15日未明にパスワードリセット機能を使った短時間の連続した変更が13件あったと公表しました。Z会は、サーバーやデータベースに直接侵入されて情報が流出した形跡は確認されていないとしています。カプコンの事案が同じ手口だという根拠はありません。ただ、「パスワードが漏れていなくても書き換えられる」ことが実際に起きうる、という例にはなります。
この区別は、思ったより取り違えられやすいようです。海外の一部報道は、見出しで「パスワードを含む記録が流出」と読める書き方をしていました。発表を読むかぎり、そうは書かれていません。「何が漏れたか」と「何をされたか」を分けて読むことが、この発表を正しく受け取る出発点になります。
漏れたのは「生活のリズム」に近い情報
漏えいした項目のほとんどは、メールアドレスとログインの記録です。氏名や住所、カード番号に比べれば軽く見えるかもしれません。
ただ、組み合わせると見え方が変わります。アカウントを作った日時、最後にログインした日時、ログインした回数、最後にログインしたときのIPアドレス。ここからは、そのアカウントがいまも使われているか、どれくらいの頻度で使われているか、おおよそどの地域から使われているかを推し量れます(編集部の解釈)。攻撃者から見れば、「最近遊んでいる人」に絞って、それらしい偽メールを送る材料になりえます。
カプコン自身も、漏えいした情報を使って同社や関係先を装う不審なメールが届くおそれがあるとして、記載のURLや添付ファイルを開かないよう呼びかけています。登録したメールアドレスは、そのまま使い続けてよいとしています。
共通IDという「結び目」
CAPCOM IDは、カプコンのWebサービスや一部のオンラインゲームで使う共通アカウントです。PlayStation Network、Xbox network、Steam、Epic Gamesのアカウントと連携させて使う仕組みになっています。
ゲームの世界では、ゲーム機やストアのアカウントの上に、メーカーごとのアカウントがもう一層重なるのが当たり前になってきました。対戦の記録やプラットフォームをまたいだ遊び方を支えるには便利な仕組みです。その一方で、ひとつのアカウントが多くのサービスの入口を兼ねるということは、そこが書き換えられたときの影響が、ひとつのサービスにとどまらないかもしれないということでもあります(編集部の解釈)。今回、カプコンはすべてのゲームのプレイに影響はないとしています。
漏えいの規模は、件数で語られがちです。ただ、共通IDの場合は「何件漏れたか」と同じくらい、「そのIDが何につながっているか」が被害の広がりを左右します。今回の196件で、書き換えられたあいだに何がされたのかは、発表からは分かりません。
私たちにできること
発表から読み取れることと、一般的な備えを分けて整理します。
- カプコンを名乗るメールのリンクや添付ファイルは開かない。カプコン自身が呼びかけています。気になる連絡は、メールのリンクからではなく、自分でブックマークした公式サイトから確かめるのが安全です
- CAPCOM IDと同じパスワードをほかのサービスで使っているなら、そちらを変える。今回パスワードの漏えいは確認されていませんが、使い回しをやめることはどの事案でも有効な備えです
- 二段階認証を検討する。CAPCOM IDには二段階認証の機能があります(公式ポータルのお知らせで確認)。発表は二段階認証に触れていません
- 心当たりがあれば窓口へ。日本の専用窓口はフリーダイヤル0120-801-271(10:00〜20:00)です
メールアドレスが漏れたときの一般的な対処は、innovaTopiaの手引きにまとめています。
2020年からの時間軸
カプコンが不正アクセスを公表するのは、これが初めてではありません。2020年11月、同社はランサムウェアによる攻撃を受けました。米BleepingComputerは、ランサムウェア集団Ragnar Lockerによる攻撃だと報じています。2021年4月13日の第4報では、北米の現地法人Capcom U.S.A.が持っていた予備の旧型VPN装置が入口だったと結論づけ、流出を確認した個人情報は累計15,649人と報告しています。
このときの再発防止策のひとつが、外部の専門家を交えた「セキュリティ監督委員会」でした。大学教授2名、弁護士1名、公認会計士1名の外部専門家に社内の取締役と技術職を加えた構成で、2021年1月下旬に発足しています。現在も、同社は情報セキュリティの取り組みを説明するページで、この委員会を定期的に開いていると書いています。今回、カプコンは不正アクセスを確認した翌日の10月20日に、この委員会へ報告しました。痕跡の発見から公表までは3日です。
2020年の事案は社内ネットワークへの侵入、今回は会員サービスへの不正アクセスで、性質が違います。単純に「対応が速くなった」と比べることはできません。それでも、約6年前の事案のあとに作った仕組みが、今回の初動のなかに名前で登場していることは記録しておく価値があります。その仕組みが原因の究明と再発防止にどう働くのかは、続報で確かめたいところです。
まだ分かっていないこと
発表の時点で、次の点は明らかにされていません。
- 攻撃の手口と原因
- 196件のパスワードが、どの経路で書き換えられたのか
- 1177万4247件が、CAPCOM IDの会員全体の何割にあたるのか
- 漏えいした利用者の、国・地域ごとの内訳
- 196件以外の利用者に、パスワードの変更を勧めない理由
カプコンは、新たに分かったことは公式サイトなどで知らせるとしています。続報が出たら、この記事に追記します。
【関連記事】
Meta AIサポートの脆弱性でInstagramアカウント乗っ取り|2万225件被害の手口と教訓
パスワードを知らないまま、リセットの仕組みを使ってアカウントを奪った手口が明らかになった事案
【解説】SBI証券など注意喚起、Google・Appleアカウント乗っ取りで証券口座に不正ログインの疑い
ひとつのアカウントが別のサービスの鍵を預かっていたことで、被害が広がった疑いのある事案
Yahoo! JAPAN IDがパスキーに一本化。パスワードレス時代、日本から動き出す
国内の共通IDが、パスワードに頼らない方向へ動いた例
情報が漏れたかもしれないときの手引き|漏れた情報別にできること
メールアドレスや氏名が漏れたときに、自分でできることを情報の種類ごとにまとめた手引き
【編集部後記】
「情報が漏れました」という知らせに、私たちは少し慣れてしまったところがあります。件数を見て、自分が入っていそうかを考え、そのまま閉じる。ただ、今回の196件が示しているのは、守るべきものがデータだけではなく、「その人として振る舞える状態」でもあるということです。ひとつのIDに、いくつのサービスをつないでいるのか。私たちはそれを、どこまで把握できているでしょうか。続報を待ちながら、手元のアカウントを一度見渡してみたいと思います。
【参考リンク】
カプコン|不正アクセスによるお客様情報漏えいのお詫びとお知らせ(外部)
カプコンの一次発表。漏えいした情報の区分と件数、経緯、問い合わせ窓口。続報も同社サイトで知らせるとしている
Capcom|Notice and Apology Regarding Customer Information Affected Through Unauthorized Access(外部)
同じ発表の英語版。報告先の警察を大阪府警察と明記。北米・欧州・アジアの問い合わせ窓口
CAPCOM ID|Guide(外部)
CAPCOM IDの公式ガイド(英語)。ゲーム内からの登録方法と、各プラットフォームのアカウントとの連携手順
カプコン|情報セキュリティ(外部)
カプコンの情報セキュリティの取り組み。セキュリティ監督委員会の定期開催や、EDR・SOCによる監視体制
Z会|Z-IDシステムへの不正ログインについて(第一報)(外部)
同じ週に公表された別の共通IDの事案。パスワードリセット機能を使った13件の連続した変更の経緯と対応
個人情報保護委員会(外部)
個人情報保護法を所管する国の機関。漏えいが起きた事業者の報告先で、個人情報の取り扱いの相談窓口もある
IPA|情報セキュリティ安心相談窓口(外部)
情報処理推進機構の相談窓口。不正アクセスやウイルスなど、一般的なセキュリティの技術相談を受け付ける
フィッシング対策協議会(外部)
フィッシング詐欺の緊急情報と報告窓口。企業を装った偽メールの最新の手口を確かめられる
【用語解説】
共通アカウント(共通ID)
ひとつのIDとパスワードで、同じ事業者の複数のサービスやゲームにログインできるアカウント。CAPCOM IDはこれにあたり、PlayStation Network、Xbox network、Steam、Epic Gamesのアカウントとも連携する。
アカウントの乗っ取り
第三者が本人になり代わってアカウントにログインしたり、パスワードなどの設定を変えたりすること。よく使われる「情報漏えい」は、データの写しが外に出ること。乗っ取りは、アカウントの持ち主の立場を奪われること。両者は同時に起きることもあれば、別々に起きることもある。
パスワードリセット(再設定)機能
パスワードを忘れた利用者が、登録したメールアドレスなどを使ってパスワードを設定し直す仕組み。本人確認の手順が弱いと、第三者に悪用されるおそれがある。
セッション
ログインしてから、ログアウトするまで、または一定の時間がたつまで続く「ログインしたままの状態」。サービス側はこの状態を目印(トークン)で管理しており、目印を盗まれると、パスワードを知らなくても本人として操作されるおそれがある。
二段階認証
パスワードに加えて、スマートフォンの認証アプリが表示する数字など、別の確認を求める仕組み。パスワードを知られても、それだけではログインできなくなる。
IPアドレス(クライアントIP)
インターネットにつながる機器に割り当てられる番号。おおよその地域や、使っている通信事業者の推定に使われることがある。今回の発表にある「クライアントIP」は、利用者が最後にログインしたときの接続元のIPアドレス。
ランサムウェア
データを暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する不正なプログラム。盗んだ情報を公開すると脅す手口と組み合わされることが多い。
VPN装置
社外から社内ネットワークに安全につなぐための機器。古くなった機器や予備のまま置かれた機器が、侵入の入口になることがある。
【参考記事】
カプコンのオンラインサービスで約1177万件のユーザー情報漏えい、パスワードの不正な変更も(外部)
INTERNET Watch(山田貞幸記者)。公表当日の速報。発表の要点の整理を参照
カプコン、昨年11月に発表した不正アクセスの原因と事実経過、再発防止策、流出件数を公表…766人減り1万5649人に、攻撃者との交渉は行なわず(外部)
gamebiz。2021年4月の第4報を伝えた記事。流出を確認した人数、セキュリティ監督委員会の発足時期と構成を参照
先週のサイバー事件簿 – カプコン、不正アクセス被害の第4報を公開(外部)
マイナビニュース。週ごとのセキュリティ事案のまとめ。2020年の事案の入口が予備の旧型VPN装置だったことを参照
Capcom confirms data breach after gamers’ data stolen in cyberattack(外部)
BleepingComputer(Lawrence Abrams氏)。2020年の事案で、Ragnar Lockerによる攻撃と報じたことを参照