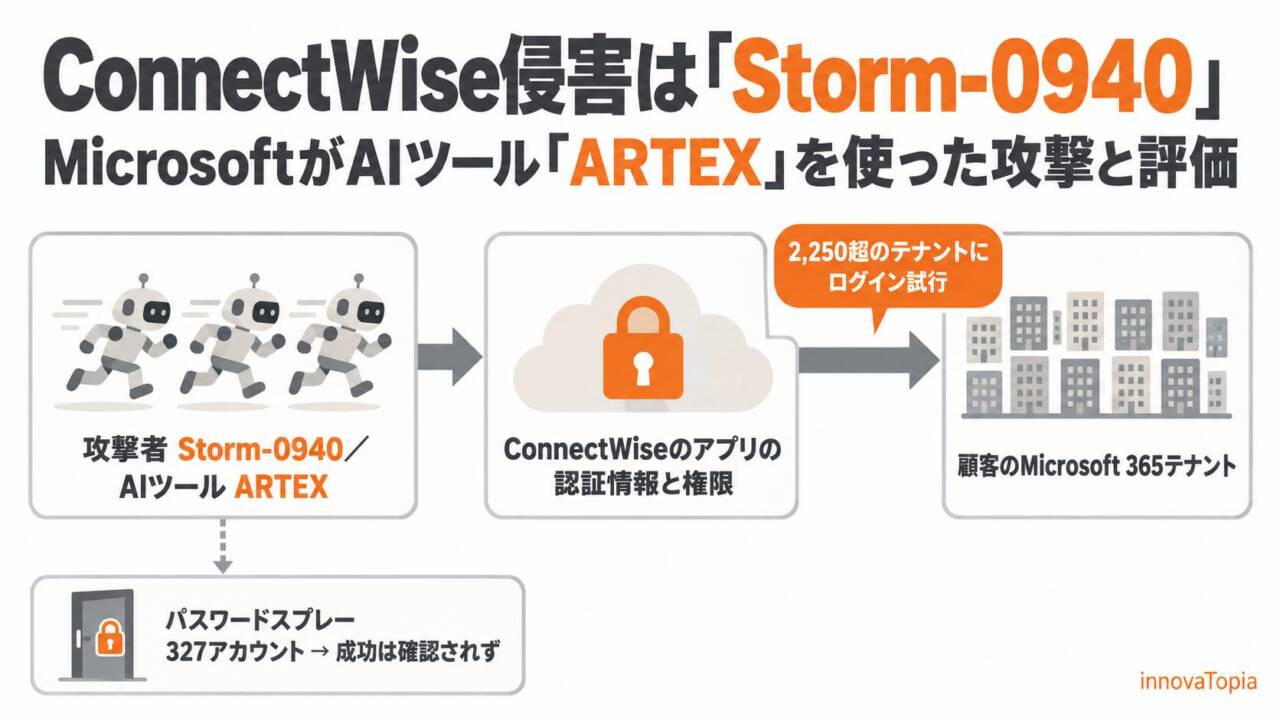
8つの組織の327アカウントを狙ったパスワードスプレーでは、ログインの成功は1件も確認されていません。それでも攻撃者は、2,250を超えるテナントへのログインを試みています。顧客のテナントで悪用されたのは、正規のバックアップサービスに預けていたアプリの認証情報と権限でした。AIが速くしたのは攻撃の手順で、通り道になったのは預けた信頼です。
Microsoftは2026年10月21日、ConnectWise Cloud Backupのサプライチェーン侵害について、中国の国家と足並みをそろえる攻撃者Storm-0940によるものと評価したと発表した。Storm-0940は2021年から活動し、遅くとも2026年9月から、オープンソースのAI侵入テストツールARTEXで世界の数百の組織への攻撃を自動化していた。
同社は、ConnectWiseのアプリの認証情報が悪用され、2,250を超えるテナントへのログインが試みられたと報告し、別途、パスワードスプレーの失敗がピーク時に毎分2,900回に達したと説明している。標的に定めてから特権を得るまで3時間未満の事例もあった。Microsoftは、自社製品の脆弱性によるものではないとしている。
From:  AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise
【編集部解説】
別々に見えた2つの事案が、一本の線でつながった
10月18日に取り上げたConnectWise Cloud Backupへの不正アクセスと、10月20日に取り上げたAIツール「ARTEX」。この2つは、これまで別の事案として報じられてきました。
Microsoftの10月21日の発表は、この2つを結ぶものです。ConnectWiseのアプリを乗っ取った攻撃者が、ARTEXを使って下流の顧客のテナントへ攻撃を広げていた、という見立てです。ConnectWiseも10月21日22時(UTC、日本時間22日7時)の更新で、Microsoftから共有された脅威情報などを踏まえ、中国の国家と足並みをそろえる集団によるものとみられると表明しました。
Storm-0940という名前の「Storm」は、Microsoftがまだ評価を続けている段階の活動群に付ける暫定的な呼び名です。Microsoftは2024年10月にも、乗っ取られた小規模オフィス・家庭用ルーターの網(CovertNetwork-1658)から仕掛けられたパスワードスプレー(多くのアカウントに、よく使われるパスワードを少しずつ試す手口)で得た認証情報を、この集団が使っていると報告しています。少なくとも2021年から活動してきた攻撃者が、新しい道具を手に入れたと読むのが自然です。
同じ道具でも、担い手は同じとは限らない
ここで分けて考えたいのが、ARTEXを使った攻撃の「担い手」です。
韓国の金融機関を狙った攻撃について、CrowdStrikeは10月7日、攻撃者を「中国語を話し、金銭目的の可能性が高い」と評価しました。確度は中程度で、名前の付いた集団には結びつけていません。日本企業約20社を標的にした攻撃基盤について、GMOサイバーセキュリティ byイエラエは、同じ攻撃グループによって複数の被害が出ていることを示す結果だとし、韓国と同じ手口で日本企業も攻撃されていると推察しました。ただし、その集団の名前は挙げていません。
そして今回のStorm-0940は、Microsoftが中国の国家と足並みをそろえると評価する集団です。韓国と日本のつながりは手口からの推察にとどまり、確認できる各社の公表資料では、そこに今回のStorm-0940を結びつける評価は示されていません。同じ道具が使われたことだけで同じ攻撃者とは判断できず、かといって別の攻撃者だと確定したわけでもありません。
Microsoftによれば、ARTEXはオープンソースの侵入テスト用フレームワークで、どのAIモデルとも組み合わせられ、表示言語は日本語や韓国語にも切り替えられます。誰でも手に入る道具だからこそ、金銭目的とみられる攻撃者も、国家と足並みをそろえると評価された集団も、同じものを使えるわけです。
これは新しい構図ではありません。Cobalt StrikeやMetasploitのように、守る側が弱点を探すために作られた侵入テスト用の道具は、これまでも攻撃者に流用されてきました。ARTEXは、その系譜にAIエージェントが加わったものと見ることができます。「ARTEXを使った攻撃」と聞いて、すべてを同じ犯人に結びつけない読み方が、これから一層大切になります。
AIが変えたのは「速さ」、顧客への入口は「預けた信頼」だった
Microsoftが示した数字で目を引くのは速さです。同社は、ARTEXを使った2,250を超えるテナントへのログインの試みを、毎分2,900回という速さと結びつけて説明しています。一方、詳しい説明の箇所では、毎分2,900回を10月11日にパスワードスプレーの失敗がピークを迎えたときの値として示しており、アプリを使ったログインでも同じ速さを別に観測したのかは明らかにしていません。標的に定めてからクラウドの特権を得るまで3時間を切った事例も、複数ありました。エージェントは昼夜を問わず複数の経路を並行して試せるため、守る側が対応できる時間は短くなります。
一方で、確認されたパスワードスプレーの結果と、顧客のテナントへ入り込んだ経路は分けて考える必要があります。10月10日から14日にかけて8つの組織の327アカウントに仕掛けたパスワードスプレーでは、Microsoftはログインの成功を1件も確認していません。
顧客のテナントへのアクセスでは、ConnectWiseのアプリの認証情報と、各テナントがそのアプリにあらかじめ与えていた権限が悪用されました。バックアップや管理のためのアプリは、顧客のMicrosoft 365に「アプリとして」入る許可を受けています。Huntressの分析によれば、こうしたアプリ専用の認証では利用者も多要素認証の確認も介さずに、すでに与えられた権限の範囲でトークン(鍵)を取得できます。正規のサービスに預けた信頼が、そのまま通り道になったわけです。
この見方は、GMOイエラエが日本の事案で示した分析とも重なります。同社は、被害が相次ぐ理由を「AIで誰でも攻撃できるようになったこと」だけには求めず、熟練の攻撃者が攻める側と守る側のずれを分析し、そのずれを突くためにAIを使っているとみていました。AIは攻撃を速くしますが、どこに入口が開いているかを決めるのは人と組織の設計です。
数字は「試み」と「成立」を分けて読む
規模を表す数字は、出どころによって数え方が違います。
Microsoftの本文は「2,250超」をログインを試みたテナントの数として説明し、図ではアプリ専用のログインで「到達した」テナントと表現しています。集計の定義に違いがあり、この数字だけではログインに成功したテナントの数は確定できません。データが持ち出された件数を示す数字でもありません。Huntressは10月16日時点(UTC)で、不正なログインを162テナントで確認しました。10月17日(米東部時間)の更新では、攻撃元のIPアドレスからのログインがあったテナントが約1,000、そのうち300超でログインが成立したとしています。ConnectWiseは件数を公表しておらず、個々の顧客のテナントが影響を受けたかどうかは自社では判断できないと説明しています。
そして3者とも、ログインが成立したことは、データが持ち出されたことの証明ではないと明記しています。「2,250社が被害」と読むのは、原典より強い主張になってしまいます。
Microsoftは、今回の攻撃が自社のシステムや製品、サービスの侵害や脆弱性によるものではないとしています。ConnectWiseの認証情報が最初にどこから漏れたのか、製品の脆弱性が関わったのかは、同社が引き続き調べています。顧客の側で点検できるのは、外部のアプリに与えた権限と、そのアプリを通じて行われたログインや変更です。
守る側がすぐ点検できること
日本の企業でも、Microsoft 365を外部のバックアップや運用代行のサービスにつないでいる場合は、同じ観点で点検できます。ConnectWiseの製品を使っていなくても、考え方は共通です。
Microsoft、ConnectWise、Huntressの公表をもとにすると、点検の要点は次のとおりです。
- ConnectWiseのアプリとの接続は、同社から復旧の指示が出るまで無効のままにする
- アプリは初動で削除せず、無効化して設定と証拠を残す。削除すると同意が失われ、復旧のときに同意をやり直す必要が出る
- アプリは表示名ではなく、アプリIDで探す
- ログは10月13日から現在までを確認し、残っていれば10月1日までさかのぼる(Microsoftの初動の手引きは少なくとも15日以降、ConnectWiseの手順は13日以降を対象としている)
- 公表されたIPアドレスだけに絞らず、アプリへの認証情報の追加、権限の高い役割の割り当て、同意の付与を点検する
- 無効化だけでは、ほかのアプリに追加された認証情報や不正な役割・同意は消えない。証拠を残したうえで、それらを取り除く
- 外部のアプリに預けている権限を棚卸しし、必要最小限に絞る
ConnectWiseは10月21日から段階的な復旧を始め、10月20日からは技術者向けの説明会を2時間おきに開いて、調査と復旧の手順を案内しています。Huntressは、ConnectWiseが最初の公表を出したのと同じ10月16日に被害の範囲を数え、Microsoftは検知のルールと攻撃の痕跡を公開しました。事業者、セキュリティ企業、プラットフォームが、それぞれの持ち場で情報を出し合っていることが、この事案の救いです。
AIの速さを、守る側の手にも
AIエージェントが攻撃の手順を機械の速さで回し始めた以上、守る側も同じ速さの道具を持つ必要があります。Microsoftが今回、検知の仕組みとあわせて、セキュリティ向けAIの使い方まで手引きに載せたのは、その表れです。
道具は担い手を選びません。だからこそ、誰がどの道具を使ったのかを丁寧に見分け、預けた信頼を定期的に見直す。その積み重ねが、AI時代のサプライチェーンを支える土台になっていくはずです。
【関連記事】
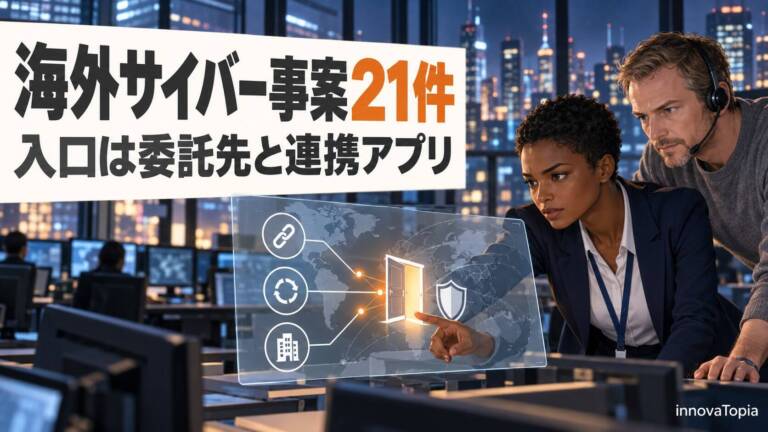
【解説】海外サイバー事案21件、委託先や連携アプリが入口に|BAE・ConnectWise・AOMEI
委託先や連携アプリが入口になった海外のサイバー事案21件を整理し、ConnectWise Cloud Backupの侵害を伝えた記事。
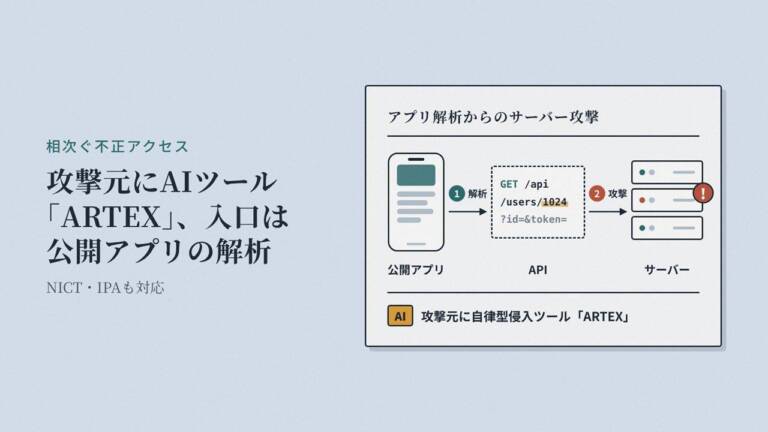
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエが日本企業を狙う攻撃元でARTEXを確認した件を、NICTやIPAによる注意喚起と相談窓口とあわせて整理した記事。
韓国・新韓銀行など3行で顧客情報流出、金融委員会が外部公開システムの緊急点検を指示
韓国の新韓銀行など3行で顧客情報が流出し、金融委員会が外部に公開しているシステムの緊急点検を各社に指示したと伝えた記事。
【編集部後記】
Huntressは、10月15日にもう一つ別の波を観測していました。同じIPアドレスから、政策、安全保障、通商、重要鉱物の分野の16のテナントが狙われています。
その多くはConnectWiseの製品を使っておらず、該当するアプリが置かれていないテナントでは試みが通りませんでした。鍵を持っていても、扉がなければ開きません。自社のテナントにどんな扉を設けているのか、その一覧をいま手元に持っているでしょうか。
【用語解説】
サプライチェーン侵害
取引先や委託先、利用しているソフトやサービスを足がかりに、その先にいる利用者や顧客へ攻撃を広げる手口。1社への侵入が多くの組織に波及しやすい。
テナント
Microsoft 365などのクラウドで、組織ごとに割り当てられる専用の区画。利用者のアカウント、データ、アプリへの権限はテナント単位で管理される。
パスワードスプレー
多くのアカウントに対して、よく使われるパスワードを少しずつ試す攻撃手口。1つのアカウントあたりの試行回数を抑え、アカウントのロックを避けようとする。
侵入テスト(ペネトレーションテスト)
攻撃者と同じ手法で実際にシステムへの侵入を試み、弱点を見つける検査。本来は守る側が自社や顧客のシステムを点検するために行う。
AIエージェント
大規模言語モデルなどのAIが、与えられた目的に向けて手順を自ら組み立て、ツールを使いながら作業を進める仕組み。
多要素認証
パスワードに加えて、スマートフォンへの通知や生体情報など、性質の異なる複数の要素で本人を確かめる認証方式。
トークン
ログインや認証が済んだことを示し、一定の範囲でサービスやデータへのアクセスを認める電子的な鍵。権限と有効期限を持つ。
Cobalt Strike/Metasploit
いずれも侵入テストや攻撃の模擬に使われる正規のツール。攻撃者に流用された事例も多く、各国の当局が注意を呼びかけてきた。
【参考リンク】
ConnectWise(外部)
IT運用代行事業者(MSP)向けにバックアップや管理のソフトを提供する米国の企業。Cloud Backupは旧SkyKick。
Microsoft Security Blog(Threat intelligence)(外部)
Microsoftの脅威インテリジェンスと研究のチームが、攻撃者の動向や検知の手引き、攻撃の痕跡などを公開しているブログ。
Huntress(外部)
中小企業とIT運用代行事業者向けに脅威の検知と対応のサービスを提供するセキュリティ企業。今回の侵害を早い段階で報告した。
CrowdStrike(外部)
エンドポイント保護と脅威インテリジェンスを提供する米国のセキュリティ企業。韓国の金融機関の事案でARTEXの使用を報告した。
GMOサイバーセキュリティ byイエラエ(外部)
ホワイトハッカーによる脆弱性診断や事故対応を手がける国内のセキュリティ企業。日本企業を狙う攻撃元でARTEXを確認した。
【参考記事】
ConnectWise Trust Center | Advisories(外部)
ConnectWiseがCloud Backupの侵害について、時系列、停止したアプリ、顧客の調査手順、帰属の見解を更新している公表ページ。
ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks(外部)
Huntressが、ConnectWiseのアプリの認証情報による不正ログインを162テナントで確認したと報告した記事。更新で範囲を追記。
Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(外部)
CrowdStrikeが、韓国の金融機関を狙った攻撃でARTEXが使われたと報告。攻撃者は金銭目的とみられ、確度は中程度とした。
相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(外部)
GMOイエラエが、日本企業約20社を狙う攻撃元でARTEXの使用を確認し、標的のうち8社が漏えいを公表済みと報告した記事。
Chinese threat actor Storm-0940 uses credentials from password spray attacks from a covert network(外部)
Microsoftが2024年に、Storm-0940がルーター網からのパスワードスプレーで得た認証情報を使っていると報告した記事。