
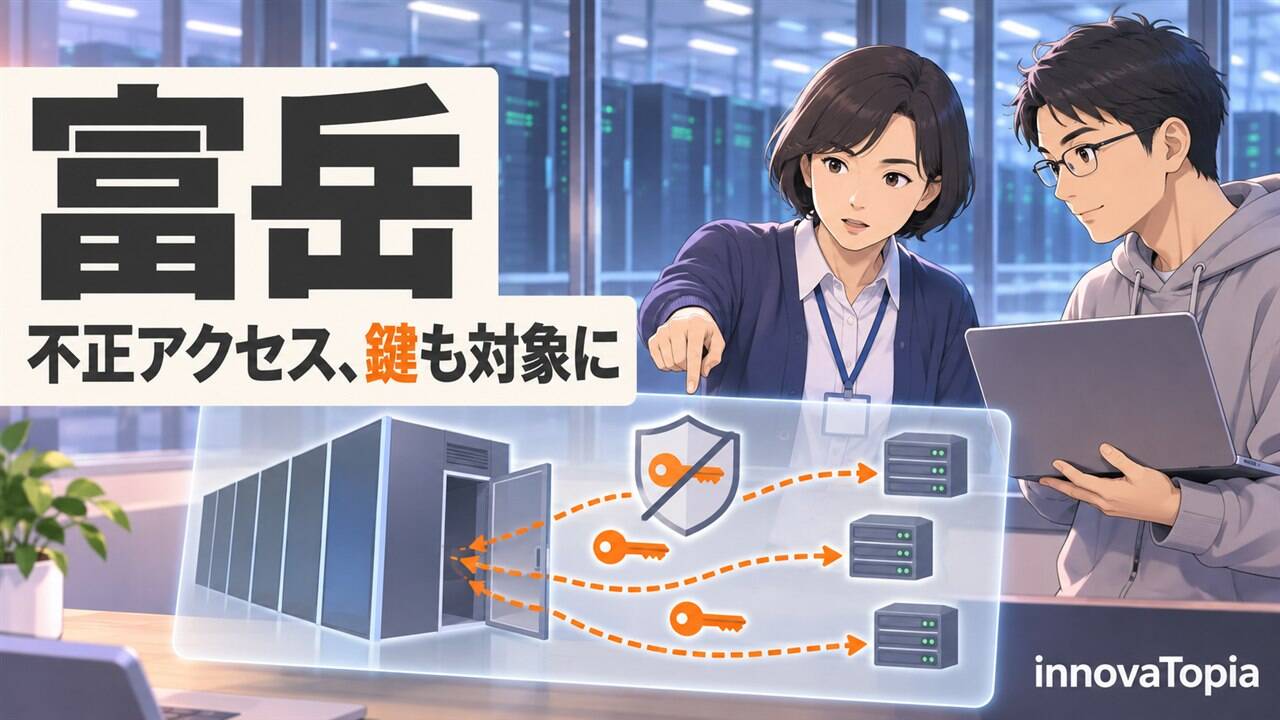
研究者が富岳に置いていたのは、研究データだけではありませんでした。理研が11月16日に公表した不正アクセスでは、ほかのスーパーコンピューターやクラウドに入るための鍵も、持ち出しの対象に含まれています。富岳を止めても、その鍵で開く扉は富岳の外に残ります。
理化学研究所は2026年11月16日、計算科学研究センターが運用するスーパーコンピューター「富岳」の運用系システムが、外部の第三者による不正アクセスを受けたと発表した。侵入者は11月10日から13日にかけて、インターネット上に公開されていた稼働状況のページを足がかりに、運用系の内部ネットワークへ侵入した。利用者のホームディレクトリにあったファイルの一部と、認証システムの登録情報が持ち出された、またはその可能性がある。対象は「富岳」の利用者最大4,222名と「理究」の利用者最大375名で、ファイルには理研外のスーパーコンピューターなどに接続するためのSSH秘密鍵やアクセスキーが含まれる。理研は11月14日に「富岳」の運用を停止した。
From:  スーパーコンピュータ「富岳」および「理究(りきゅう)」への不正アクセスによる個人情報漏えいの可能性について
【編集部解説】
今回の事案は、公表の順番が少し入れ替わっていました。理研が11月15日の夕方に利用者へ送ったメールの文面がX(旧Twitter)で出回り、16日の昼の時点で理研は、報道機関に対して不正アクセスとメール送信の事実だけを認め、文面の中身は「確認中」としていました。詳しい経緯と調査結果を記した公式発表は、同じ16日のうちに出ています。
理研が認めたこと、まだ分かっていないこと
公式発表で理研が認めたのは、次の点です。
- 11月10日から13日にかけて、公開していた稼働状況のページ(ダッシュボード)を足がかりに、運用系の内部ネットワークへ侵入された
- 侵入者は内部の複数のサーバーを操作し、一部のサーバーでは不正なプログラムの設置などの改ざんがあった
- 利用者のホームディレクトリにあったファイルの一部と、認証システムの登録情報(氏名、メールアドレス、ID)が、持ち出された、またはその可能性がある
- そのファイルには、利用者が保存していた、理研外のスーパーコンピューターやサービスに接続するための認証情報(SSH秘密鍵、アクセスキーなど)が含まれる
- 侵入者が、取得した認証情報の一部を使って、ほかのシステムへの接続を試みていた
一方、発表の時点で分かっていないのは、具体的な侵入方法、研究成果が外部に流出したかどうか、保存ファイルに第三者の個人情報が含まれるかどうか、二次被害の有無、そして運用を再開する時期です。研究成果の流出について、理研は「具体的な事実は確認されていない」としています。
Xで出回ったメールには、報道によれば、ホームディレクトリのファイルが読み出された、秘密鍵や認証情報が持ち出されたおそれがある、全利用者に影響したおそれがある、という3点が書かれていました。このうち前の2点は、公式発表でほぼ同じ内容が示されました。「全利用者」については、発表は「最大4,222名」という上限で示しており、これが登録利用者の全員にあたるのかは発表からは読み取れません。理研が全利用者のログイン用の公開鍵を無効にしたことは、発表に明記されています。
流出が懸念されるのは「富岳の外」へ入る鍵
今回の事案で最も重いのは、氏名やメールアドレスよりも、利用者が富岳に置いていた「ほかの計算機に入るための鍵」が持ち出しの対象に含まれることです。
SSH秘密鍵は、対になる公開鍵を登録したサーバーで、本人であることを示すために使う鍵です。パスワードの代わりにログインに使えるため、流出すると不正ログインに悪用されるおそれがあります。実際にログインまでできるかは、秘密鍵にかけたパスフレーズや、接続先の認証の設定にも左右されます。研究者は、計算結果を別の計算機やクラウドへ送ったり、作業を自動化したりするために、秘密鍵やクラウドのアクセスキーを作業用のサーバーに置くことがあります。
富岳は、全国の大学や研究機関のスーパーコンピューターやストレージとネットワークで結ばれた共用計算基盤「HPCI」に組み込まれています。理研は11月15日に、HPCIの関係機関へ状況を報告しました。
ここに、富岳を止めるだけでは被害の広がりを閉じられないという構造があります。理研は管理用の鍵を入れ替え、全利用者の富岳へのログイン用の公開鍵も無効にしました。しかし、理研の管理権限が及ばない接続先、たとえば別の大学のスーパーコンピューターや、研究者が契約するクラウドの側での認証までは止められません。そこで鍵を無効にできるのは、その接続先の管理者か、設定を変えられる利用者本人です。理研が利用者に「接続先のサービスで無効にし、必要な鍵や認証情報を再発行してください」と求めているのは、このためです。侵入者がすでに接続を試みていたことを理研が確認している以上、この作業は急がれます。
富岳に秘密鍵やアクセスキーを保存していた利用者は、それを受け付ける接続先のすべてで、対応する公開鍵の登録の削除や、アクセスキーの無効化を済ませ、新しい鍵を作り直すことが勧められます。理究の利用者について、発表が対象に挙げているのは氏名とメールアドレスです。理研は、富岳や理研をかたる不審なメールへの注意も呼びかけています。
入口は「公開していた稼働状況ページ」
侵入の足がかりは、富岳の稼働状況を外に見せるためのウェブページでした。計算資源の混み具合を示すページは、共用施設として開かれた運用の一部です。どの弱点を突かれたのかは調査中で、理研は「悪用されたソフトウェアの脆弱性への対処」を、再開の条件の1つに挙げています。11月17日朝の時点で、このページには「安全確保のため公開を停止しています」と表示されています。
運用系システムの保守管理は外部に委託されていました。理研は12日に不審な通信を検知したあと委託先と調査を始め、13日午後4時33分に不正アクセスを確認し、14日午前4時30分に富岳を止めています。理研は、緊急時により速く動けるよう、運用保守の役割分担を早急に見直すとしています。
公的機関の事案として、これから問われること
富岳は国が整備した共用施設で、大学や研究機関だけでなく企業の研究開発にも使われています。理研は研究成果の流出を示す具体的な事実は確認されていないとしていますが、持ち出しの対象に「研究データ」が挙がっている以上、利用者や企業が知りたいのは、自分のファイルが対象だったかどうかです。今後の調査結果の公表で、どこまで利用者ごとに示されるのかが焦点になります。
公表の早さについては、二つの面があります。利用者向けのメールが先に外へ出回り、理研の説明が後を追う形になりました。その一方で、16日の発表は、12日の検知から各所への報告までの経緯を示し、確認、隔離、停止、鍵の入れ替え、報告については分単位の時刻まで公表しており、経緯の透明さという点では丁寧なものです。実行中と待機中の計算ジョブは15日にすべて止められ、再開の時期は示されていません。研究の予定が止まった利用者にとっては、再開の見通しもまた待たれる情報です。
理研は再発防止策の1つに「AIを活用した最先端のセキュリティ対策」を挙げています。10月に本運用を始めたAI for Science用のスーパーコンピューター「理究」も今回の対象に含まれ、後継機「富岳NEXT」は2030年ごろの稼働を目指しています。共用の計算基盤に外部サービス用の認証情報を置くとき、その保護は保存する側と接続を受ける側の両方にかかわります。今回の対応が、共用計算基盤での鍵の持ち方を見直すきっかけになるかどうかが、次の世代の基盤の強さを決めていきます。
【関連記事】
日本商工会議所のネット試験に不正アクセス、最大約98万人分漏えいの可能性 簿記の合否・得点も
日本商工会議所のネット試験への不正アクセスで、最大約98万人分の情報が漏えいした可能性。簿記の合否や得点も対象になった事案
ニトリに不正アクセス、最大3,762万件の個人情報が流出の可能性 パスワードとカードは対象外
ニトリの不正アクセスで最大3,762万件の個人情報が流出した可能性。件数の読み方と、利用者が今できることを整理して解説した記事
【解説】AI開発基盤9社が10月に侵害を公表、狙われたのはAIの鍵 NorthflankとChainalysisも
10月にAI開発基盤9社が侵害を公表し、環境変数に預けたAIの鍵が狙われた事例。サーバーに置いた鍵が狙われる構図を読み解いた
Notion AIのチャット記録に攻撃者がアクセス、委託先Fireworks AIの侵害で ワークスペースの1%未満
AI処理の委託先Fireworks AIの侵害で、Notion AIのチャット記録に攻撃者がアクセスした事例。委託先経由の被害を解説
【編集部後記】
手元のパソコンやサーバーで「.ssh」というフォルダを開くと、いつ作ったのか思い出せない鍵が並んでいることがあります。転送を自動にするために置いた鍵は、置いた本人が忘れていても、入れる先をちゃんと覚えています。
今回、理研は利用者に、鍵を接続先ごとに無効にしてほしいと求めました。みなさんのサーバーに置いてある鍵が、いくつの扉を開けられるのか、すぐに数えられるでしょうか。
【用語解説】
スーパーコンピューター「富岳」
理化学研究所計算科学研究センター(R-CCS)が神戸で運用するスーパーコンピューター。「京」の後継機で、2021年3月に共用が始まった。大学や研究機関、企業の研究者が利用する。
理究(りきゅう)
R-CCSが整備したAI for Science開発用のスーパーコンピューター。2026年10月14日に本運用を始めた。NVIDIAのB200 GPUを1,600基備える。
ホームディレクトリ
共用のコンピューターで、利用者ごとに割り当てられる個人用の保存場所。設定ファイルや鍵、作業中のデータが置かれることが多い。
SSH秘密鍵・公開鍵
SSHは、ネットワーク越しにサーバーへ安全にログインするための仕組み。利用者は秘密鍵と公開鍵の対を作り、公開鍵をサーバーに登録する。秘密鍵は、その公開鍵を登録したサーバーで本人であることを示すのに使われるため、厳重な管理が必要になる。
アクセスキー
クラウドサービスなどをプログラムから操作するときに使う認証情報。パスワードと同じく、漏れると第三者がその権限で操作できる。
ダッシュボード
システムの稼働状況などを一覧で表示するウェブページ。富岳では、計算資源の利用状況を外部に公開していた。
AI for Science
AIを科学研究そのものの手法として使い、仮説の生成や実験・計算を加速しようとする取り組みの総称。
【参考リンク】
理化学研究所(外部)
日本で唯一の自然科学の総合研究所。富岳を運用する計算科学研究センターを神戸に置き、今回の不正アクセスを11月16日に公表した
理化学研究所 計算科学研究センター(R-CCS)「富岳」(外部)
富岳の概要や利用の案内、稼働状況のページを載せるR-CCSの公式サイト。稼働状況のページは、安全確保のため現在公開を停止している
HPCI(革新的ハイパフォーマンス・コンピューティング・インフラ)(外部)
富岳と全国の大学や研究機関のスーパーコンピューター、ストレージを結ぶ共用計算基盤の公式サイト。課題の募集や利用の窓口を担う
【参考記事】
スパコン「富岳」に不正アクセス 理研が明らかに(ITmedia NEWS)(外部)
11月16日昼、理研が取材に対して不正アクセスとメール送信の事実を認め、Xで出回った文面の中身は「確認中」とした時点の報道
スパコン「富岳」に不正アクセス 全利用者に影響か、秘密鍵や認証情報の持ち出し懸念(ビジネス+IT/Yahoo!ニュース)(外部)
Xで出回った利用者向けメールの文面にあった3点と、富岳の稼働状況ページが公開停止になっていたことを伝えた11月16日夜の報道
理研 スーパーコンピューター「富岳」不正アクセス 利用者情報や研究データなど漏えいか(NHK)(外部)
理研の発表を受け、利用者のメールアドレスなどの個人情報や、研究データなどが漏えいした可能性があると伝えた11月17日朝の報道
最先端スパコン「富岳」に不正アクセス 企業の最新技術流出の懸念(日本経済新聞)(外部)
富岳が自動車や素材など企業の製品開発にも使われていることから、日本の最新技術の流出につながりかねないとの懸念を報じた記事
AI for Science開発用スーパーコンピュータ「理究」の本運用を開始しました(R-CCS)(外部)
AI for Science開発用の理究が10月14日に本運用を始めたことと、B200 GPU 1,600基の構成を伝えるR-CCSの告知
理化学研究所、富士通およびNVIDIAとの国際連携による「富岳NEXT」開発体制を始動(理化学研究所)(外部)
富岳の後継機「富岳NEXT」の開発体制を発表した理研のリリース。2030年ごろの稼働を目指し、富士通とNVIDIAが設計を分担する