
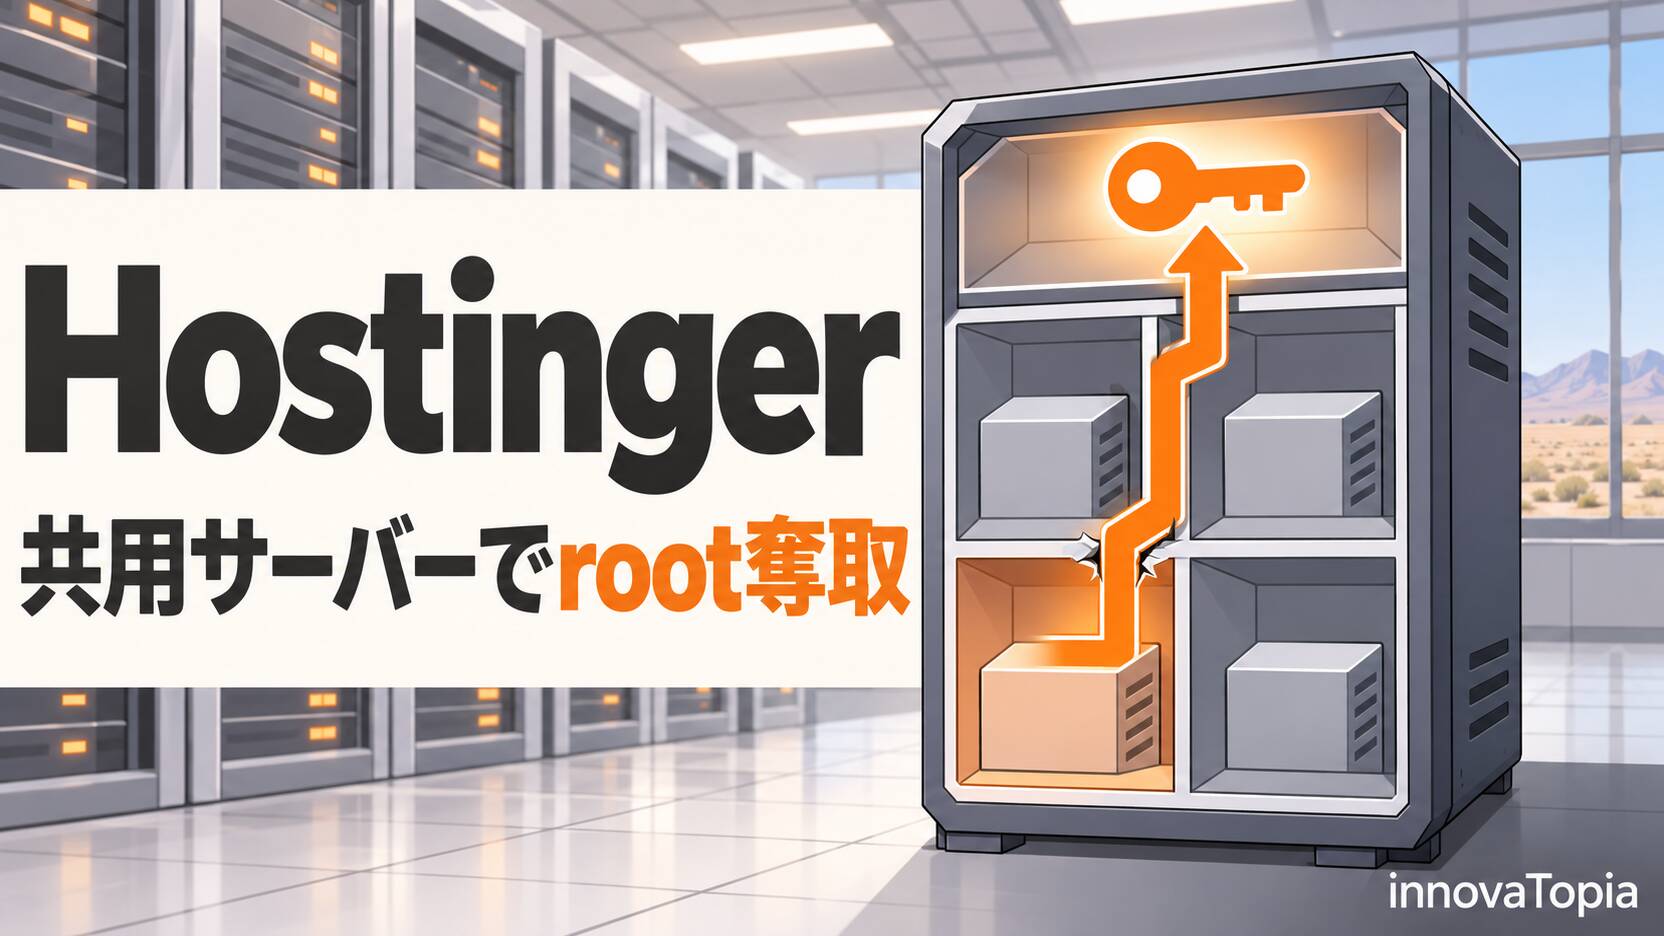
複数の契約者が1台のサーバーを分け合う共用ホスティングで、1つの顧客サイトの脆弱なCMSが、サーバー全体の管理者権限への入口になりました。Hostingerが公表した米国フェニックスの事案では、LiteSpeed Web Serverの未知の脆弱性が、契約者どうしを仕切る壁を越える道になっています。同社にとって、この種の侵害は2か月で2度目です。
ホスティング事業者のHostingerは2026年11月9日、米国フェニックスの共用ホスティングサーバー1台への不正アクセスを公表した。攻撃者は11月5日に顧客サイトの脆弱なCMSから侵入し、そこから3日をかけてLiteSpeed Web Serverの未知の脆弱性を突き、CloudLinux CageFSによるアカウント間の隔離を回避してroot権限を得た。同社が運用する5,000台超のうちの1台で、約400アカウントがコードの実行または認証情報の読み取りの対象となった。同社は11月9日12時26分(UTC)にインシデントを宣言した。LiteSpeedは11月10日に6.3.7 Build 9で修正し、同社は16時03分(UTC)までに全共用サーバーへ適用した。
From:  Unauthorized access to our Phoenix server: November 2026 incident report | Hostinger
【編集部解説】
レンタルサーバーの「共用プラン」は、複数の契約者が1台のサーバーを分け合う仕組みです。安く始められる代わりに、隣の部屋との壁はソフトウェアが担っています。今回破られたのは、その壁でした。
攻撃は二段構えでした。まず、ある顧客のサイトで動いていた脆弱なCMSから、そのアカウントの中に入ります。通常、そこで動くプロセスからは、ほかの契約者のファイルは見えません。CloudLinux CageFSは、契約者ごとに仮想的なファイルシステムを用意し、見える範囲をその契約者のファイルと一部のシステムファイルに限る仕組みだからです。攻撃者はそこから3日をかけてLiteSpeed Web Serverの未知の脆弱性を見つけ、この仕切りを越えてサーバー全体の管理者権限(root)に到達しました。
LiteSpeed Web Serverは、Apacheの設定ファイルを直接読み込める互換性と処理の効率を特長とするWebサーバーで、共用サーバーを提供する事業者に採用されています。Webサーバーはすべての契約者のサイトを配信する位置にあるため、その脆弱性でアカウント間の隔離を回避できる場合、1つのアカウントから始まった侵害がサーバー全体に及ぶことがあります。Hostingerによれば、攻撃者のコードは共用Webサーバーの実行ユーザーとして動いていたため、監視システムが見つけるまで通常の通信に紛れていました。
影響を受けたのは、同社が運用する5,000台超のうちの1台です。約400アカウントで、攻撃者がコードを実行したか、認証情報を読み取りました。読み取られた情報には、データベースの認証情報やアクセストークンが含まれていました。一方で、社内の管理システム、バックアップの仕組み、Hostingerアカウントのログインの仕組みが侵害された形跡はなく、バックアップが復号された形跡もないとしています。影響を受けた顧客には個別にメールで連絡し、所管の当局にも通知しました。
同じ構図は、2か月前にもありました
Hostingerは9月16日にも、ブラジルのサーバー1台でLiteSpeed Web Serverのゼロデイを突かれています。このときは6.3.7 Build 2より前の版にあった脆弱性で、権限の低い利用者がCageFSなどの隔離を越え、root権限でファイルにデータを追記できるものでした。430アカウントにWebシェルが置かれ、うち10アカウントで不正なコマンドが確認されています。同社は当時、攻撃がほぼ途切れなく同じパターンで続いたことから、自動化されAIを用いた攻撃とみられると説明していました。
同じ事業者が、同じソフトウェアの、同じ種類の壁を、2か月のあいだに2度破られたことになります。それでも、9月は監視の検知から約7時間で修正版を全共用サーバーに入れ、今回もインシデントの宣言から約28時間で、ベンダーの修正を全共用サーバーに行き渡らせています(監視ツールが不審な動きを捉えたのは、宣言の前日の11月8日です)。ベンダーと直接組んで修正を作り、経過をUTCの時刻つきで公開する姿勢は、事業者の公表のあり方として参考になります。
LiteSpeedとCloudLinuxが示したこと
LiteSpeedは公式ドキュメントの変更履歴で、11月10日付の6.3.7 Build 9に、セキュリティ修正を1件記載しています。内容は、Apacheの設定の扱いを強化し、ドキュメントルートの外にあるファイルへの不正なアクセスと、suEXECを通さないスクリプトの実行を防ぐというもので、括弧書きで「CageFS escape」と添えられています。開発中の6.4系にも、同じ日のRC2 Build 7で同じ修正が入りました。
CageFSの提供元のCloudLinuxは11月17日、この脆弱性の仕組みを説明する告知を出しました。LiteSpeed Web Server自体はCageFSの外で動き、サイトのスクリプトを起動するときに、その契約者のユーザーに切り替えて、契約者ごとのCageFSの中に入れます。今回の脆弱性は、この手順を飛ばせるものでした。スクリプトはWebサーバー自身のユーザーとして、どのCageFSにも入らずに動いたといいます。Hostingerが報告した「攻撃者のコードが共用Webサーバーの実行ユーザーとして動いていた」という状況と一致します。
CloudLinuxによれば、更新が必要なのは、6.3.7のBuild 9未満、6.4.0 RC2のBuild 7未満とそれより前のリリース候補、そして6.3.7より古いすべての版です。原因はLiteSpeedのコードにあるため、CloudLinux側の更新やCageFSの設定では防げず、LiteSpeedの代わりにApacheやNginxを使うサーバーは影響を受けないとしています。6.3.7系列では、版の番号は「6.3.7」のまま、Buildの数字だけで修正の有無が分かれます。9月のBuild 2は別の脆弱性を塞いだもので、そのとき更新したサーバーにもBuild 9が必要です。
一方、11月19日時点で、LiteSpeedの製品サイトのリリースログにBuild 9はまだ載っておらず、公式ブログにもWeb Serverの勧告はありません。CVE番号は示されておらず、無償版のOpenLiteSpeedが対象かどうかも、公開情報からは分かりません。
日本の共用サーバー利用者にとって
Hostingerは日本語のサイトを持ち、日本の利用者にもLiteSpeedのサーバーを案内しています。国内でも、ロリポップ!レンタルサーバーとカラフルボックスが、公式サイトでLiteSpeedの採用を案内しています。11月19日時点で、両社が公開しているお知らせ一覧に、LiteSpeed Web Serverの今回の更新に触れたものは見当たりません。ベンダーの修正は告知なしで適用されることもあるため、告知がないことは未対応を意味しません。気になる場合は、契約先に、利用中のプランが今回の脆弱性の影響を受けるか、受ける場合は修正が済んでいるかを確かめると確実です。
利用者の側でできることもあります。今回の最初の侵入口は、共用サーバー上の顧客サイトで動いていた脆弱なCMSでした。WordPressなどの本体・プラグイン・テーマを更新し、使っていないサイトやインストールを消すことは、自分のサイトを守るだけでなく、同じサーバーの隣人を守ることにもつながります。
もう1つは、サーバーの中に置いた「鍵」の扱いです。WordPressであれば wp-config.php に書かれたデータベースのパスワード、外部サービスと連携するためのAPIキーがこれにあたります。契約先から影響の通知が届いたら、案内に従ってサイトを復旧します。外部サービスのトークンは、サイトの復旧を待たずに発行元で速やかに失効させ、新しいものに切り替えます。再発行しただけでは古いものが有効なまま残るサービスもあるため、失効まで確かめることが大切です。データベースのパスワードも変更し、設定ファイルに反映します。
9月の攻撃をAIによるものとみたHostingerは、同じ記事のなかで、重大なゼロデイ脆弱性の報奨金を引き上げ、最新のAIモデルを使って現実の攻撃を模擬する専用の検証環境を整えると表明しました。共用サーバーの壁は、一度作れば終わりではなく、ベンダーと事業者が見つけ合い、直し合うことで保たれていきます。その速さが、これから共用サーバーを選ぶときの物差しの1つになりそうです。
【関連記事】
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性PHP2Shellの解説。AIによる発見から修正までの経緯と、国内のサービス停止や事業者の対応を整理した記事
エックスサーバー、wp2shell対応で顧客のWordPressを更新
共用サーバーの事業者が、顧客のWordPressを更新した事例。事業者が肩代わりした範囲と、利用者に残る管理を考えた記事
【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
借りたサーバーに置いた認証情報が悪用された事案。パスワードを変えるだけでは足りない理由を、GMOの公表資料から読み解いた記事
【編集部後記】
共用サーバーの管理画面には、同じサーバーにどんなサイトが同居しているかを知る手段がありません。今回の入口になったのは、その見えない隣人のサイトで動いていた脆弱なCMSでした。
プラグインの更新は自分のサイトを守るための作業だと考えてきましたが、同じ建物に住む人のための作業でもある、と思うと見え方が少し変わります。試しに作ったまま放っておいたWordPressが、どこかのサーバーに残っていないでしょうか。
【用語解説】
共用ホスティング(共用サーバー)
1台のサーバーを複数の契約者で分け合って使うレンタルサーバーの形態。費用を抑えられる一方、契約者どうしの隔離はソフトウェアの仕組みに頼る。
ゼロデイ脆弱性
開発元が把握しておらず、修正版がまだ存在しない状態で悪用される脆弱性。修正が出るまでの日数が「0日」であることから、こう呼ばれる。
root権限
LinuxなどUNIX系のOSで、システムのすべてを操作できる管理者の権限。共用サーバーでroot権限を奪われると、そのサーバー上のすべてのアカウントのファイルに手が届く。
CMS(コンテンツ管理システム)
専門知識がなくてもWebサイトの記事や画像を作成・更新できるソフトウェア。WordPressが代表的で、本体やプラグインの古い版が攻撃の入口になりやすい。
アクセストークン
ログインの代わりに、外部のサービスやAPIを利用する権利を示す文字列。持っている者が正規の利用者として扱われるため、漏れた場合は発行し直す必要がある。
suEXEC
Webサーバー上のスクリプトを、サーバー共通の権限ではなく、そのファイルを持つ契約者自身の権限で動かす仕組み。Apacheに由来し、共用サーバーで契約者どうしを分ける土台の1つになる。
Webシェル
サーバーに置かれた不正なプログラムで、攻撃者がブラウザなどから遠隔でコマンドを実行するために使う。
【参考リンク】
Hostinger「September 16, 2026 security incident」(外部)
9月16日にブラジルのサーバー1台で起きた、LiteSpeed Web Serverのゼロデイを突いた攻撃とHostingerの対応の報告
LiteSpeed Web Server(LiteSpeed Technologies)(外部)
LiteSpeed Technologiesが開発する商用のWebサーバー。Apacheの設定と互換性があり、共用ホスティングで使われている
LiteSpeed Web Server Changelog(LiteSpeed Documentation)(外部)
LiteSpeed Web Serverの公式の変更履歴。6.3.7 Build 9に、CageFSの回避を防ぐ修正が記載されている
CloudLinux「LiteSpeed vulnerability allows CageFS bypass: update LSWS」(外部)
CloudLinuxの11月17日の告知。CageFSを回避された仕組みと、更新が必要なLiteSpeed Web Serverの版を説明
CloudLinux OS「CageFS」(外部)
共用サーバーの契約者ごとにファイルシステムを仕切り、互いの領域を見えなくするCloudLinux OSの機能、CageFSの公式文書
【参考記事】
Hostinger Traces a Phoenix Server Attack to a LiteSpeed Zero-Day(外部)
webhosting.todayの報道。Hostingerの報告を時系列で整理し、CageFSの仕組みと9月のブラジルの件も併せて伝えている
LiteSpeed flaw lets one hacked hosting account take over every site on the server(外部)
9月にcPanelが警告したLiteSpeed Web Serverの権限昇格の報道。CVEが割り当てられず詳細も伏せられた経緯を伝える
LiteSpeed Enterprise Privilege Escalation Flaw Could Allow Root Access on Shared Hosting Servers(外部)
9月の権限昇格の脆弱性の解説記事。6.3.7への手動更新の方法と、OpenLiteSpeedが対象か未確認である点を伝える