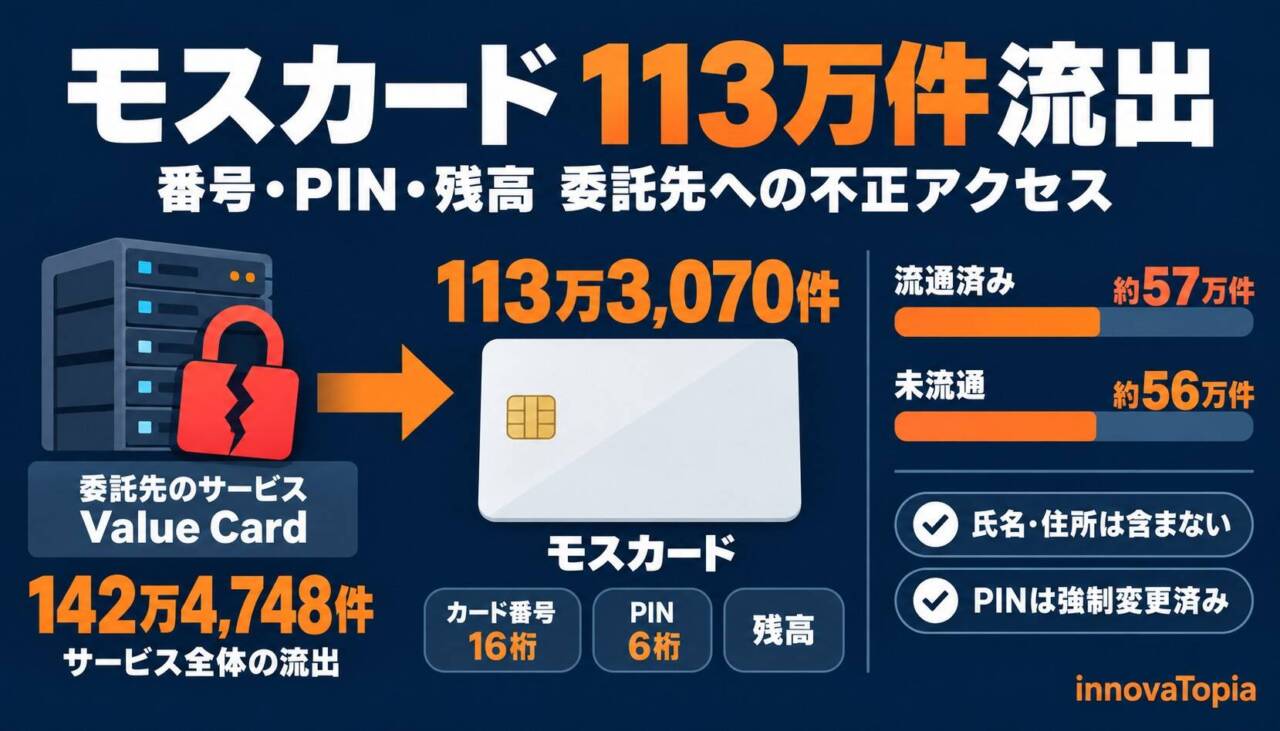
名前も住所も漏れていないのに、そのまま使われかねない情報があります。モスカード113万件の流出で外に出たのは、カード番号とPIN、残高の組み合わせでした。委託先バリューデザインの親会社が開示した、企業向けサービス全体の流出は142万件に及びます。
株式会社モスフードサービスは2026年10月23日、プリペイドカード「モスカード」のサーバの運用・保守業務を委託する株式会社バリューデザインのシステムが第三者による不正アクセスを受け、モスカード情報113万3,070件が外部へ流出したと発表した。流出したのはカード番号(16桁)、PIN番号(6桁)、残高情報で、発行総数約380万件のうち、流通済みカード約57万件と未流通カード約56万件が対象となった。氏名や住所、クレジットカード情報などの個人情報は含まれていない。
同社によると、バリューデザインで10月14日から18日にかけて不審なアクセスや不正ログイン試行を検知し、調査で外部プログラムを用いた不正アクセスによる流出が確認された。同社は流出したカード番号に紐づくPIN番号を強制的に変更した。
From:  不正アクセスに伴うプリペイドカード情報の流出に関するお知らせ
【編集部解説】
モスカードは、モスバーガーの店頭やネット注文で使える、チャージ式のプリペイドカードです。今回外に出たのは、氏名や住所ではありません。カード番号とPIN、そして残高という組み合わせでした。
名前のない情報が、そのまま使える価値になる
個人情報の漏えいというと、名前や連絡先が悪用されることを思い浮かべがちです。プリペイドカードの場合、持ち主の名前がなくても、番号とPINがそろえば残高を使える場面があります。番号・PIN・残高の一覧は、持ち主を知らなくても使える価値の一覧になりえます。
モスがPIN変更の影響として挙げた操作は、Web上での残高照会、公式アプリへの新規登録、ネット注文でのゲスト購入の3つです。いずれも、カードそのものを見せずに番号とPINを入力する場面だと読み取れます。モスは不正利用防止の観点から、流出したカード番号に紐づくPINを強制的に変更しました。
被害の書き方は、2社で少し異なります。バリューデザインの親会社であるペイクラウドホールディングスは、発行済みのIDに不正利用のおそれがあったものの対処済みで、不正利用による実被害はないとしています。モスは、10月23日の発表時点で、本件に起因する被害のお問い合わせは届いていない、と書いています。前者は実被害がないという説明、後者は被害の問い合わせが届いていないという説明で、述べている範囲が異なります。
委託先のサービス全体では142万件
バリューデザインは、企業が自社専用の電子マネーを発行するためのサービス「Value Card」を提供しています。ペイクラウドホールディングスの開示によると、このValue Cardのサーバへの不正アクセスで、ID番号・PIN番号・残高情報の1,424,748件が流出しました。流出の確認日は10月19日です。
モスが公表した113万3,070件との差は、29万1,678件です。モスの分がこの全体に含まれているとすれば、差の分は、同じサービスを使うほかの企業のカードにあたる計算です。ただし、開示には企業別の内訳がなく、モスの件数との対応関係は明記されていません。対象の企業名や社数も、10月23日の開示には記載されていません。
内訳を並べると、もう一つ見えてくることがあります。ペイクラウドホールディングスは全体を、発行済みID 569,224件と未発行ID 855,524件に分け、未発行IDを「最終ユーザーが購入する前のID」と説明しています。モスの内訳は、流通済みカード約57万件、未流通カード約56万件でした。発行済みの569,224件とモスの流通済み約57万件は、ほぼ同じ規模です。二つが同じ数え方であれば、利用者側に出回ったカードの流出は、その大半をモスカードが占める計算になります。ただしモスの数字は概数で、「発行済み」と「流通済み」の区分や集計の対象が対応しているかは、両社の開示からは確認できません。
一つの委託先が受けた不正アクセスは、複数の導入企業の利用者に影響する可能性があります。10月には、FAQシステムのi-askやコミュニティ基盤のCommune、IDCFクラウドでも、委託元の公表が連鎖しました。自社で一から仕組みを作らずに専用の電子マネーを持てるのが、共通の基盤の利点です。守りを一か所に集められる一方で、破られたときの影響も一か所から広がりえます。
二つの開示が描く原因
原因の書き方も、2社で異なります。ペイクラウドホールディングスは、子会社のシステムの一部の環境で、Webサーバの脆弱性を第三者に悪用されたと説明しています。モスは「外部プログラムを用いた不正アクセス」と書き、検知したのは不審なアクセスと不正ログイン試行でした。
モスが挙げた再発防止策は、どこを固めるのかを具体的に示しています。API経由の不正アクセス制御の強化、簡易で危険性の高いパスワード設定の制限、管理アカウントの接続元IPアドレスの制限です。プログラムで機械的にアクセスする攻撃や、管理用のアカウントへのログインを想定した対策と読めます。ただし、これらが今回の侵入経路そのものにあたるかは、開示の中で結び付けられていません。
10月23日の開示では、具体的な脆弱性の種類や製品名までは示されていません。ペイクラウドホールディングスは、外部の専門機関と連携して全サービスの脆弱性を再点検し、今回の攻撃に関する情報を導入企業や関係機関と共有するとしています。
モスカードを使っている人が確かめること
店頭、ネット注文、「お席で注文」では、これまでどおり使えます。そのうえで、モスは次の点を案内しています。
・Web上での残高照会、公式アプリへの新規登録、ネット注文でのモスカードによるゲスト購入ができないときは、専用窓口に連絡する
・身に覚えのない利用(チャージ額の引き去りなど)がないか、利用履歴を確かめる
・専用窓口(受付は9:00〜22:00)の番号は、10月26日(月)までが03-3496-8322、10月27日(火)以降は0120-395-126(フリーダイヤル)に変わる
問い合わせの際には、利用店舗や残高などで簡単な本人確認をすることがあります。窓口へは、モスの公式サイトや開示資料に載っている番号から、自分でかけるのが確実です。
数字をそろえた開示が、次の守りを助ける
モスは、ペイクラウドホールディングスが流出を確認した10月19日から4日後に、件数と流通済み・未流通の内訳、利用者が確かめること、再発防止策をまとめて公表しました。委託先の親会社も同じ日に全体の件数を開示したことで、二つの数字を並べ、事案の広がりを考える手がかりが生まれました。
共通の基盤を使う企業どうしが攻撃の情報を共有するという方針は、ハウス電子マネーという仕組み全体の守りを底上げする出発点になります。ほかの導入企業の公表や、原因の詳細が示されれば、同じ基盤に頼る企業が、自分たちの守りを見直す材料になっていくはずです。
【関連記事】
【解説】i-ask・Commune・IDCFクラウドに不正アクセス、大和証券やヤマハなど委託元の公表が連鎖
FAQシステムやコミュニティ基盤、クラウド基盤への不正アクセスが、委託元各社の公表として連鎖した10月上旬の事案を整理した解説。
【解説】Astemo・岩井コスモ証券・函館市など5件、委託先に関わる不正アクセスを整理|10月16日公表分
委託先のシステムや委託先の従業員のアカウントを経由した不正アクセスを、10月16日に公表された5件の事案に沿って整理した解説記事。
情報が漏れたかもしれないときの手引き|メール・パスワード・カード・口座別の対処と相談先
漏れた情報の種類ごとに、まず確かめることと応じてはいけない連絡、相談先をまとめた手引き。漏えいの知らせを受けたときの確認に。
不正利用・不正送金は補償される?カード・銀行・スマホ決済・証券の期限と条件|お金は戻るのか
カード、銀行、スマホ決済・電子マネー、証券の不正利用で、補償の条件と申告の期限がどう決まっているかを経路ごとに整理した記事。
【編集部後記】
流出した113万件のうち、約56万件は、まだ流通していないカードの情報でした。番号とPINは、カードが使われ始める前から、委託先のサーバの中にあったことになります。
カードを手に取ると、価値はその1枚に宿っているように感じます。けれども、価値を動かす鍵はカードの外に置かれていました。贈り物に選んだ1枚の番号が、どこで、誰に管理されているのか。考えたことはあるでしょうか。
【用語解説】
PIN
Personal Identification Numberの略。カード番号とセットで使う暗証番号で、モスカードでは6桁。
ハウス電子マネー
企業が自社の店舗やサービスで使えるように発行する電子マネー。共通の電子マネーと違い、発行した企業の範囲で使われる。
API
プログラムどうしがデータをやり取りするための窓口。人が画面を操作しなくても、プログラムから機械的に問い合わせができる。
不正ログイン試行
他人のIDとパスワードの組み合わせを推測したり使い回したりして、システムへのログインを試みる行為。
接続元IPアドレス制限
システムに接続できる場所を、あらかじめ登録したIPアドレスに限る設定。管理画面などを外部から使えないようにする目的で用いる。
【参考リンク】
【重要】第三者の不正アクセスに伴うモスカード情報の流出について(モスバーガー公式サイト)(外部)
モスカード利用者向けの告知。PINの強制変更で影響が出る操作と、専用窓口の電話番号、受付時間、番号が切り替わる日をまとめている。
当社連結子会社が提供するシステムへの不正アクセスに関するお知らせ(ペイクラウドホールディングス)(外部)
Value Card全体の流出件数1,424,748件と発行済み・未発行の内訳、原因をWebサーバの脆弱性の悪用とした開示。
当社提供システムへの不正アクセスに関するお知らせ(バリューデザイン)(外部)
Value Cardを提供するバリューデザインの告知。件数や原因の詳細は、親会社ペイクラウドホールディングスの開示を参照としている。
Value Card(バリューデザイン)(外部)
企業が自社専用の電子マネーやポイントを発行できる、バリューデザインのサービスサイト。導入の流れや機能、価格の考え方を紹介している。
【参考記事】
モス、プリペイドカード情報113万件流出 委託先で不正アクセス(日本経済新聞)(外部)
モスカード113万3070件の番号・暗証番号・残高が流出し、うち約57万件が流通済みのカードだったと報じた日本経済新聞の記事。
モスバーガー 流通済みプリペイドカード情報 約57万件が流出(NHKニュース)(外部)
利用者の手に渡った流通済みカードの約57万件に焦点を当て、身に覚えのない利用がないか確認を呼びかけたNHKのニュース報道。
モス、プリペイドカード情報113万件が流出 委託先に不正アクセス(朝日新聞・Yahoo!ニュース)(外部)
流通済み約57万件と未流通約56万件の内訳、14日から18日の不審なアクセスの検知、PINの強制変更を伝えた朝日新聞の記事。