「データをAI学習に利用する機能が無効になっていました」。パナソニックのグループ会社が公表した生成AI事業者の回答は、その一文で終わっていません。削除したデータも30日間は事業者の手元に残り、10月25日以降は残らないと続きます。学習されないことと、残らないこと。その2つを分けて示した公表を、9月のRIZAPの事例と並べて読みます。
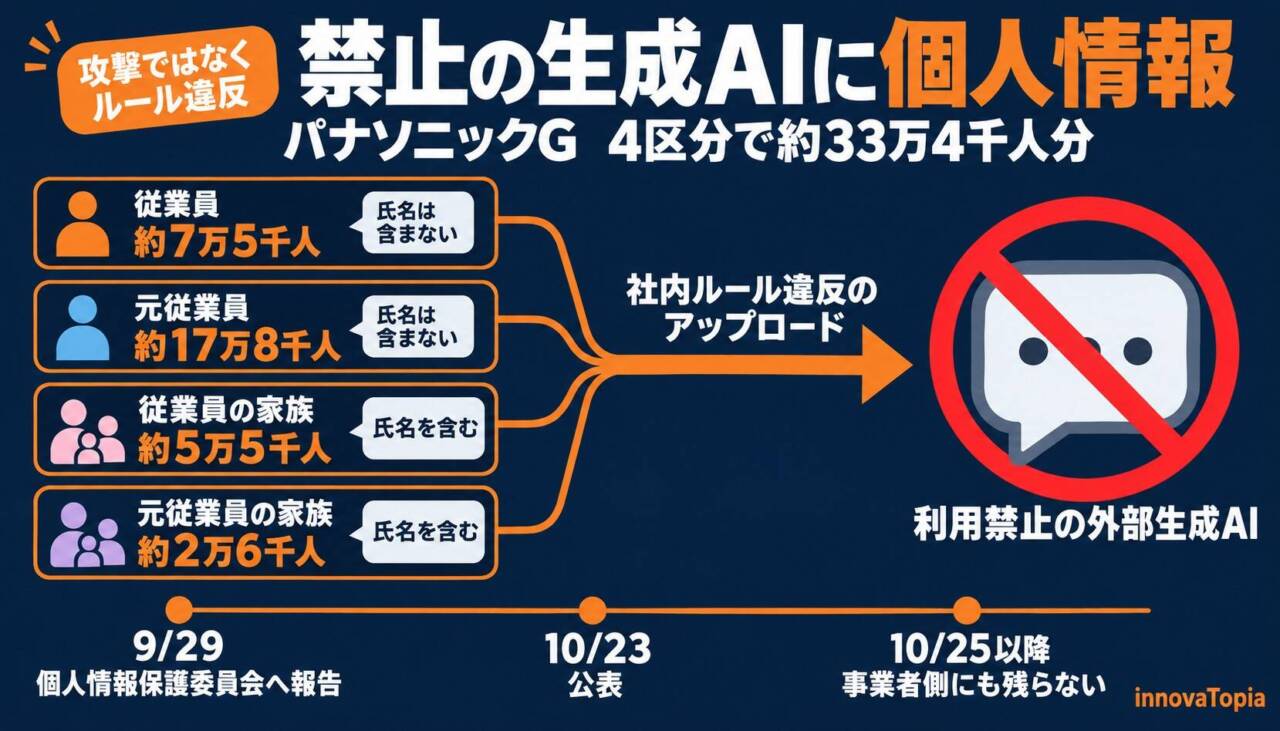
パナソニック オペレーショナルエクセレンス株式会社は2026年10月23日、子会社のパナソニック デジタル株式会社と進める人事情報システム導入プロジェクトで、プロジェクトメンバーが従業員、元従業員とその家族の個人情報を含むデータを、同社が利用を禁止している外部の生成AIサービスにアップロードしたと公表した。外部からの不正な操作ではなく、ルール違反によるものとしている。従業員約7万5千人と元従業員約17万8千人は社員番号、住所、電話番号、メールアドレスで、氏名は含まない。家族約5万5千人と元従業員の家族約2万6千人は、緊急連絡先として登録された氏名と連絡先である。
同社は9月29日に個人情報保護委員会へ報告し、公表は本人通知の代替措置としている。
From:  外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ – パナソニック ホールディングス
【編集部解説】
今回の公表は、サイバー攻撃の被害報告ではありません。パナソニック オペレーショナルエクセレンス(以下、PEX)は、人事情報システムを導入するプロジェクトのメンバーが、社内で利用を禁止している外部の生成AIサービスに、従業員や家族の個人情報を含むデータをアップロードしたと説明しています。PEX自身が、外部からの不正な操作ではなく、プロジェクトメンバーによるルール違反だと明記しています。
9月3日には、RIZAPグループも同じ型の事案を公表していました。子会社の社員が、個人で使っている外部の生成AIサービスに顧客の情報を誤ってアップロードしたというものです。2か月足らずのうちに、生成AIへの個人情報のアップロードを伝える公表が大手企業から続いたことになります。
4つの区分を足すと約33万4千人
対象は、日本地域のパナソニックグループで共通の人事情報システムを利用する会社の従業員、元従業員とその家族です。元従業員には、事業譲渡先へ転籍した人も含まれます。データは、2026年4月時点で同システムに登録されていた情報の一部です。PEXは対象者を4つの区分に分けて示しており、全体の合計は書いていません。区分ごとの人数を足すと、約33万4千人になります。
・従業員 約7万5千人
・元従業員 約17万8千人(1978年から2026年度までの退職者)
・従業員の家族 約5万5千人
・元従業員の家族 約2万6千人(2016年以降に退職した人の家族のみ)
区分によって、含まれる情報が違います。従業員と元従業員の分は、社員番号、住所、電話番号、メールアドレスで、氏名は含まれていません。家族の分は、従業員に代わる緊急連絡先として登録されていた家族の氏名、住所、電話番号、メールアドレスです。家族の情報が対象になるのは、従業員自身が人事情報システムに登録していた場合に限られます。
家族の分は、家族本人ではなく、従業員が緊急連絡先として登録した情報です。氏名と連絡先がそろっています。従業員本人だけでなく、その周りの人の情報まで対象になっている点は、この事案を読むうえで押さえておきたいところです。
「学習に使われない」と「残らない」は別の確認
PEXは生成AIサービスの運営事業者に照会し、その回答を公表しています。アップロードの時点で、データをAI学習に使う機能は無効になっていた。そのため、ほかの利用者が関連する質問をしても、データが回答に使われることはない。利用者が削除したデータも、事業者はセキュリティと法令順守のために削除日から30日間保持するが、厳格にアクセスを管理し、監査などの要請がない限り触れない。発覚直後に削除したデータは、30日が過ぎた10月25日以降は事業者の中にも残らない。おおむね、このような内容です。
ここでは、二つの確認が分けて示されています。一つは、学習に使われたかどうか。もう一つは、事業者の手元にいつまで残るかです。今回の事業者の回答では、学習に使われないデータも、利用者が削除したあと30日間は保持されるとされています。学習への利用と、事業者側での保持は、分けて確かめる必要があるということです。保持の期間と、それが終わる日付まで示したことで、今回の公表は「いつ消えるのか」という問いにも答えています。
RIZAPの公表と並べると、違いが見えてきます。RIZAPが事業者から得た回答は、個人を特定できる情報を含むファイルは学習に使われない、アップロードから24時間以内に削除したファイルも学習に使われない、というものでした。RIZAPは24時間以内に削除したことから、学習に使われた可能性はないと判断しています。一方、事業者の役職員が情報を閲覧できる状態にあったかどうかは、9月3日の時点で確認を続けているとしていました。
個人情報保護委員会は2023年6月2日の注意喚起で、本人の同意を得ずに生成AIに入力した個人データが、応答結果の出力以外の目的で取り扱われる場合には、個人情報保護法に違反する可能性があると説明しています。そのため、個人データを含むプロンプトを入力する際には、サービスの提供事業者がそのデータを機械学習に利用しないことなどを十分に確かめるよう、事業者に求めています。2社が公表した学習への利用の確認は、この注意喚起の確認事項とも重なります。そのうえで保持の期間と終わりの日付まで公表に含めた点に、今回のPEXの公表の特徴があると、私は読んでいます。
報告から公表まで、本人通知の代わりとして
PEXは9月29日に個人情報保護委員会へ報告し、10月23日に公表しました。公表は、個人情報保護法に基づく本人通知の代替措置と位置付けられており、対象者が何かをする必要はないとしています。
個人情報保護委員会のガイドラインは、本人への通知が難しい場合に代替措置による対応を認め、その例として、事案の公表と、本人が自分の情報が含まれるかを確かめられる問い合わせ窓口の設置を挙げています。PEXは公表に加えて、退職者と家族向けの問い合わせフォームと、専用のフリーダイヤルを設けました。対象の退職者は、1978年までさかのぼります。公表と窓口を組み合わせた今回の対応は、ガイドラインが代替措置の例に挙げる2つと重なる形と言えそうです。
利用した生成AIサービスの名前、アップロードした日、発覚の経緯、データを入れた目的は、今回の公表ではまだ示されていません。日本経済新聞は10月23日付の記事で、アップロードは9月下旬だったと報じています。PEXは、新たな事実が分かれば速やかに知らせるとしています。
禁止のルールに、仕組みを重ねる
再発防止として、PEXは個人情報の取り扱いルールと生成AIサービスの利用管理を見直し、関係者への教育と啓発を強めるとしています。RIZAPも、社内で許可されていない生成AIサービスの業務利用の禁止を改めて全社に周知し、AIマネジメントシステム(AIMS)の導入を検討するとしました。
2つの事案は、業務上の個人情報が、会社の管理の外にある生成AIサービスに入った点で共通しています。PEXは利用を禁止していたサービスだと明記し、RIZAPは社員が個人で使っていたサービスへの誤ったアップロードだと説明しています。会社が認めていない生成AIを業務に使うことは「シャドーAI」とも呼ばれます。ルールを周知することと、ルールが現場で働く仕組みを用意することは、別の仕事です。業務で生成AIを使いたい場面が増えるほど、許可した道具を用意し、個人情報を入れる前に立ち止まれる仕組みを整えることが、禁止の一文を支えていくと考えられます。
学習に使われたか、いつまで残るか、いつ消えるか。今回の2社の公表は、生成AIを使う側の組織が事業者に何を確かめ、本人に何を伝えるかの、具体的な例になりました。同じ事態に向き合う組織にとって、この問いの立て方は、事業者に確かめることを整理するひとつの型として参照されていくはずです。
【コラム】攻撃以外で起きた漏えい
この秋には、外部からの攻撃を原因としない個人情報の事案も公表されました。パナソニックの件のほかに、生成AIへの誤ったアップロード、データの誤送付、掲載についての認識を巡る3つの事案を紹介します。このうちau PAYの件は、個人情報保護法上の漏えいに当たると確認されたものではなく、KDDIも「漏えい」とは表現していません。
RIZAP|個人で使う生成AIへのアップロード(9月3日)
RIZAPグループは9月3日、子会社のRIZAP株式会社の健康経営・保険者事業部で、社員が特定保健指導管理システムのデータを集計する作業中に、個人で使っている外部の生成AIサービスへデータを誤ってアップロードしたと公表しました。対象は2026年1月1日から8月19日までに登録された特定保健指導の対象者データの一部で、氏名、保険証記号番号、生年月日などに加え、支援形態や疾患情報といった要配慮個人情報を含みます。データはアップロードから24時間以内に削除されました。委託元の一つであるIHIグループ健康保険組合は、自組合の対象者を210名とし、従業員の自己申告で判明したと説明しています。
RIZAPグループ「子会社における外部生成AIサービスへの お客様情報の誤ったアップロードに関するお詫びとお知らせ」
IHIグループ健康保険組合「特定保健指導業務の委託先における生成AI利用に関する事案発生について」
TOPPAN|手作業の送付で起きた混入(9月29日)
TOPPANは9月29日、損害保険会社14社から運用を受託する「保険料控除証明書発行サービス」で、損害保険ジャパンの契約者情報を他の損害保険会社1社へ誤って送付したと公表しました。9月1日、担当者が手作業でファイルを送る際にマウスのドラッグ&ドロップを誤り、損害保険ジャパン向けのZIPファイルを他社向けのZIPファイルの中に混入させたものです。対象は177,426名で、重複を含む可能性があり、精査で減る場合があるとしています。項目はカナ氏名、保険料控除用証券番号、業務IDです。誤送付先からの照会をきっかけに判明しました。TOPPANは原因を手作業での誤操作と確認手順の不備とし、添付方法の統一、確認者の配置、送付のシステム化を進めるとしています。
TOPPAN「当社受託『保険料控除証明書 発行サービス』運用業務におけるデータ誤送付について」
au PAY|同意の設計が問われた掲載(10月20日)
KDDIは10月20日、au PAYを使える店舗を検索できるサイト「au PAYの使えるお店」で、包括代理加盟店経由で加盟した個人事業主の一部について、掲載を明確に認識してもらわないまま店舗情報を載せていた可能性があると公表しました。影響は最大458,508名で、そのうち個人の氏名と推測される名称が店舗名として掲載されていたのは最大4,417名です。KDDIは、加盟店規約への同意だけでは、掲載を明確に認識してもらえていなかった可能性があると説明しています。規約に掲載を明記する方向で修正し、今後は明確な認識を得た場合だけ掲載する予定です。サイトは8月下旬からメンテナンス中で、再開時期は決まっていません。
KDDI「『au PAYの使えるお店』における一部加盟店の表示に関するお詫び」
4つの事案に共通すること
パナソニックの件を含めた4つの事案は、境界の防御や認証を固めるだけでは届かない場所で起きました。人の手による作業、現場で働くルール、そして同意の設計です。守る対象は、システムの入口だけでなく、日々の手順にも広がっています。
【関連記事】
【解説】個人情報保護委員会が漏えいで注意喚起、安全管理措置の見直しを先取り
2026年10月7日の個人情報保護委員会の注意喚起と、2027年4月に予定する安全管理措置の見直しの中身を読み解いた記事。
デジタル庁の150名漏えい|焦点は外部提供ファイルの作成手順
攻撃ではなく作業手順書の曖昧な記載が原因とされた、デジタル庁の職員150名分の漏えいの公表を、手順の視点で読み解いた記事。
サイバーセキュリティ用語集|脆弱性・ランサムウェア・漏えい等報告など135語を流れと五十音で引く
シャドーAIや内部不正、漏えい等報告など、お詫びとお知らせを読むときに出てくる135語を、流れと五十音で引ける用語集である。
【解説】i-ask・Commune・IDCFクラウドに不正アクセス、大和証券やヤマハなど委託元の公表が連鎖
10月上旬、3つの委託先への不正アクセスが、パナソニックを含む多くの委託元の公表として連鎖した経緯を整理した解説記事である。
【編集部後記】
RIZAPの件は、アップロードした社員自身の申し出で分かったと、委託元の一つである健康保険組合が説明しています。禁止されている道具に個人情報を入れてしまったと、自分から言い出すのは簡単なことではありません。
ルールを厳しくするほど、間違えた人は黙りたくなるものです。それでも、早く分かれば、削除も事業者への照会も早く始められます。パナソニックの件がどう分かったのかは、まだ示されていません。打ち明けやすさと禁止の一文は、どうすれば両立できるでしょうか。
【用語解説】
本人通知の代替措置
個人情報保護法では、漏えい等の報告対象となる事態が起きた場合、事業者は本人に通知する。通知が難しい場合は、事案の公表や問い合わせ窓口の設置などの代わりの措置で対応できる。
シャドーAI
会社が把握・許可していない生成AIのサービスを、従業員が業務に使うこと。会社の管理が届かないところへ、業務データが入力される原因になる。
AIマネジメントシステム(AIMS)
組織がAIを責任をもって開発・提供・利用するための管理の仕組み。国際規格ISO/IEC 42001が要求事項を定めている。
特定保健指導
特定健康診査(いわゆるメタボ健診)の結果、生活習慣病のリスクが高いと判定された人に、保険者が行う生活習慣の改善支援。
要配慮個人情報
病歴や犯罪の経歴など、不当な差別や偏見が生じないよう、取り扱いにとくに配慮が必要な個人情報。取得には原則として本人の同意が必要になる。
包括代理加盟店
複数の決済手段を、加盟店がまとめて契約できるサービスを提供する事業者。
【参考リンク】
生成AIサービスの利用に関する注意喚起等について(個人情報保護委員会)(外部)
2023年6月2日の注意喚起。個人データを含む入力をする事業者に、提供事業者がそれを機械学習に使わないかの確認を求めている。
個人情報保護法ガイドライン(通則編)(個人情報保護委員会)(外部)
3-5-4-5で、本人への通知が難しい場合の代替措置として、事案の公表と問い合わせ窓口の設置を例に挙げている委員会の指針。
漏えい等の対応とお役立ち資料(個人情報保護委員会)(外部)
個人データの漏えい等が起きたときの委員会への報告と本人への通知の流れ、事業者向けの手引きや資料をまとめた委員会のページ。
【参考記事】
パナソニックHD、利用禁止の生成AIに従業員らの情報送出 33万人分(日本経済新聞)(外部)
アップロードの時期を9月下旬と報じた記事。4区分の人数と項目、学習機能が無効だった点、10月25日以降の削除にも触れている。
パナソニックのグループ会社で従業員や元従業員などの個人情報・約33万人分を外部送出(関西テレビ)(外部)
4区分の人数と項目、緊急連絡先の家族の氏名が含まれる点、事業者の回答と再発防止策を、公表当日の夜に伝えた関西テレビの速報。
特定保健指導業務の委託先における生成AI利用に関する事案発生について(IHIグループ健康保険組合)(外部)
RIZAP事案の委託元の公表。自組合の対象者を210名とし、従業員の自己申告で判明したことと、対象者への個別メールの予定を示した。