
GMOインターネットは「発動第1号」として攻撃基盤の無力化を国に求めましたが、能動的サイバー防御の条文には、被害を受けた企業が発動を申請する手続きがありません。発動を決めるのは国で、措置の目的はこれから起きる被害を防ぐことです。要請はどこに届き、発動されたら何が変わるのか。条文と政府資料から読み解きます。
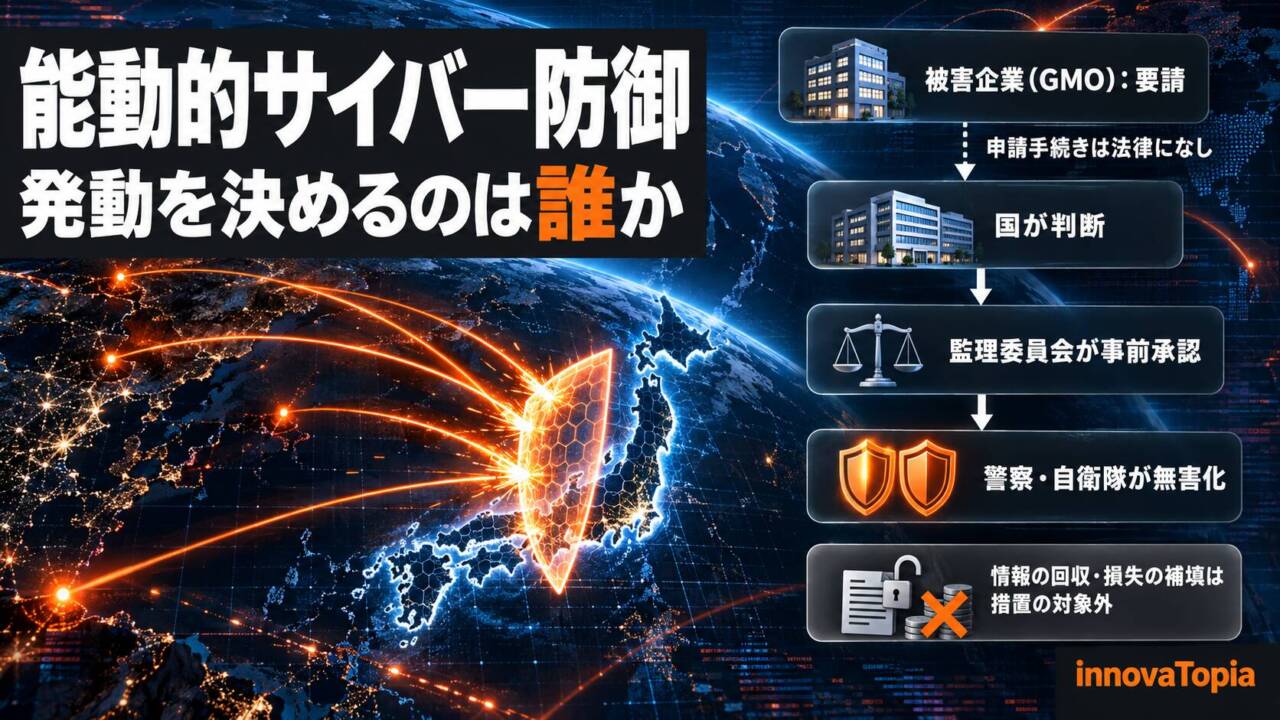
能動的サイバー防御のうち、攻撃に使われるコンピュータへのアクセス・無害化措置は、2026年10月1日に施行された。措置を実行するのは、警察庁長官が指名する警察官と自衛官に限られ、自衛隊による通信防護措置は内閣総理大臣が命じる。いずれも原則としてサイバー通信情報監理委員会の事前承認を要する。法律に、被害を受けた企業が発動を申請する手続きはない。措置の目的はこれから起きる被害の防止であり、盗まれた情報の回収や損失の補填は定められていない。個々の措置を公表する義務もない。
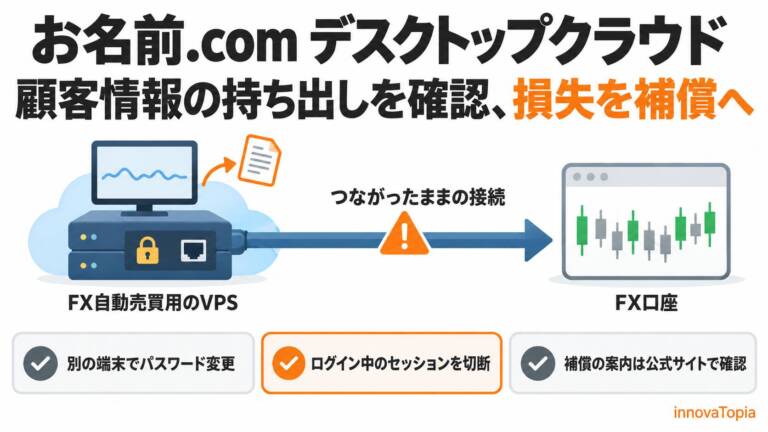
GMOインターネット株式会社は10月24日、FX自動売買用のクラウドサービス「お名前.com デスクトップクラウド」への不正アクセスに関する第4報で、本件を能動的サイバー防御の「発動第1号」事案と位置づけたと公表しました。国が主導して攻撃の基盤を追跡・遮断し、無力化する措置を講じるよう、政府関係機関に具申(緊急要請)したといいます。日本経済新聞によると、政府高官は要請を受けたことを認め、「防御のための支援はする」と述べました。一方で、政権でサイバー対策を担う高官は「まだ発動する事態ではないと判断している」と説明しています。10月26日朝の時点で確認できた範囲では、本件で措置をとったかどうかについての政府の公式な発表は見当たりません。
能動的サイバー防御の法律の成立から施行まで、そしてこの不正アクセス事案の経過は、innovaTopiaでも個別の記事として伝えてきました。ここでは条文と政府の公表資料をもとに、「発動」とは誰が何を決めることなのか、企業はそれを求められるのか、発動されたら被害を受けた企業や利用者にとって何が変わり、何が変わらないのかを読み解きます。以下、「重要電子計算機に対する不正な行為による被害の防止に関する法律」を「強化法」、その施行に伴う関係法律の整備法を「整備法」と呼びます。
【参考動画】
法律の成立からGMOの要請まで
| 時期 | 出来事 | 関連記事/出典 |
|---|---|---|
| 2025年5月16日 | 強化法・整備法が成立(23日公布) | 参議院 議案情報 |
| 2025年12月23日 | 強化法に基づく基本方針を閣議決定 | 基本方針の閣議決定の記事 |
| 2026年4月1日 | サイバー通信情報監理委員会に関する規定を施行 | e-Gov 法令検索 |
| 2026年10月1日 | 官民連携とアクセス・無害化措置の規定を施行 | 施行を解説した記事 |
| 2026年10月19〜21日 | GMOインターネットが調査を始め、不正なプログラムを確認し、全プランのサーバを停止 | お名前.com デスクトップクラウドの記事 |
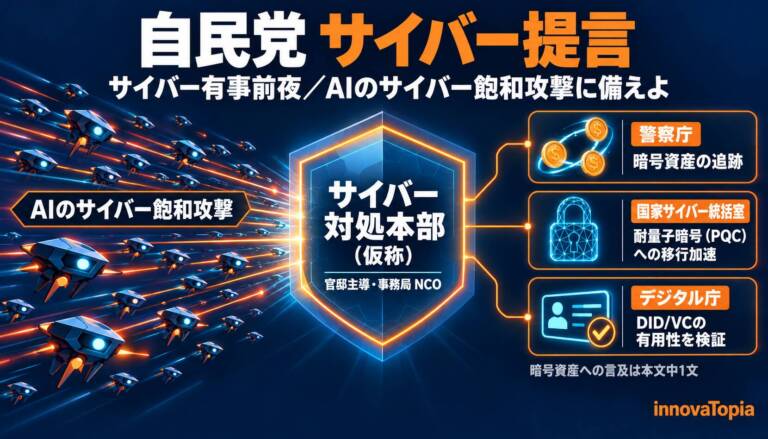
| 2026年10月23日 | 自民党が、官邸主導の対処本部などを求める提言を高市早苗首相に申し入れ | 自民党提言の記事 |
| 2026年10月23日 | 赤澤亮正経済産業相が、情報処理推進機構(IPA)に「ホワイトハッカー」のチームを11月中に立ち上げると表明 | 経済産業省 大臣会見 |
| 2026年10月24日 | GMOインターネットが第4報で、能動的サイバー防御の適用を政府に具申したと公表 | GMOインターネット 第4報 |
| 2027年秋 | 通信情報の利用に関する規定を施行予定 | 国家サイバー統括室(NCO)資料 |
能動的サイバー防御の3つの柱
能動的サイバー防御は、攻撃を受けてから守るのではなく、平時から情報を集めて攻撃の兆候をつかみ、必要なら攻撃に使われるサーバなどに手を伸ばして無害化する考え方です。強化法と整備法は、これを3つの柱で組み立てています。
1つ目は官民連携の強化です。電気、ガス、金融、電気通信などの基幹インフラ事業者が、対象となる重要な機器を導入したときに届け出て、その機器で法令が定める侵害の事象や、その原因になりうる事象を認知したときに国へ報告します。政府は情報共有の協議会を設け、分析結果を事業者に返します。対象の基幹インフラは、内閣府の一覧(2026年7月1日時点)で15分野258事業者です。
2つ目は通信情報の利用です。攻撃に使われるサーバを見つけるため、通信の当事者との協定に基づく提供に加え、一定の要件のもとで委員会の承認を得て、国外が関わる通信の情報を政府が取得・分析します。分析に使うのは、自動的に選別したIPアドレスなどの機械的な情報に限られます。この柱は他の2つより後に施行され、NCOの資料では2027年秋の予定です。
3つ目が、今回GMOインターネットが求めたアクセス・無害化措置です。攻撃に使われているコンピュータに回線を通じて接続し、不正なプログラムを消去するなどして、被害を防ぎます。
3つの柱のうち何が10月1日に動き、何が来年に残ったのかは、施行日に合わせてinnovaTopiaでも詳しく解説しました。以下では、3つ目の柱が実際に使われる場面に絞って読んでいきます。
発動を決めるのは誰か
アクセス・無害化措置を担うのは、警察と自衛隊だけです。根拠は整備法で改正された警察官職務執行法(警職法)第6条の2と、自衛隊法第81条の3などです。自衛隊には、自衛隊や在日米軍のコンピュータを警護する場合の規定(第95条の4)もありますが、ここでは重要電子計算機を守る第81条の3を取り上げます。
警察:警察庁長官が指名する「サイバー危害防止措置執行官」
警察の措置を行うのは、警察庁長官が、必要な知識と能力を持つ警察官の中から指名する「サイバー危害防止措置執行官」です。執行官は、警察庁長官など(都道府県警察の場合は警視総監・道府県警察本部長を含む)の指揮を受けます。
措置に踏み切れるのは、攻撃に使われる通信や不正なプログラム(その疑いのあるものを含む)を認め、そのまま放置すれば人の生命、身体または財産に重大な危害が生じるおそれがあり、緊急の必要があるときです。執行官は、攻撃に関わるコンピュータの管理者などに措置を命じるか、自ら回線を通じて措置をとります。措置の内容は、不正なプログラムなどの消去をはじめ、危害を防ぐために通常必要と認められる動作に関わるもので、そのための確認として相手のコンピュータに接続することも含みます。
自衛隊:内閣総理大臣の命令で、警察と共同して
自衛隊が出るのは、より限られた場面です。内閣総理大臣が部隊に「通信防護措置」を命じるには、次の条件がそろう必要があります。
- 国の機関や基幹インフラなどの重要電子計算機に対する攻撃で、日本の外にいる者による、特に高度に組織的かつ計画的な行為と認められること
- 重要電子計算機の機能が停止・低下し、事務や事業の安定的な遂行に容易に回復できない支障が生じ、国家と国民の安全を著しく損なう事態(特定重大支障)に至るおそれが大きいこと
- 自衛隊が持つ特別な技術や情報が欠かせないこと
- 国家公安委員会からの要請か、その同意があること
命じられた部隊は、警察と共同して措置を実施します。
承認するのは独立した委員会
警察と自衛隊のどちらも、措置の前に、内閣府に置かれたサイバー通信情報監理委員会の承認を得るのが原則です。例外は、重要電子計算機に重大な障害を起こす通信がまさに送られているときなど、承認を待つ余裕がない特段の事情がある場合です。このときは措置の後、速やかに委員会へ通知し、委員会が適切だったかを確かめます。必要なら、警察の場合は警察庁長官など、自衛隊の場合は防衛大臣に勧告します。
| 警察 | 自衛隊(第81条の3の通信防護措置) | |
|---|---|---|
| 根拠 | 警職法第6条の2 | 自衛隊法第81条の3、第91条の3 |
| 実行する人 | 警察庁長官が指名するサイバー危害防止措置執行官 | 内閣総理大臣の命令を受けた部隊の自衛官(警察と共同) |
| 主な要件 | 放置すれば生命・身体・財産に重大な危害が生じるおそれがあり、緊急の必要がある | 国外の者による特に高度に組織的・計画的な攻撃で、特定重大支障のおそれが大きく、自衛隊の特別な技術または情報が不可欠で、国家公安委員会の要請か同意がある |
| 承認 | 原則として委員会の事前承認。余裕がなければ事後に通知 | 同じ |
| 相手が国外の場合 | 警察庁の執行官に限られ、事前に外務大臣と協議 | 防衛大臣を通じ、事前に外務大臣と協議 |
運用面では、NCOと警察庁、防衛省などが情報を集めて分析・評価し、局長級の体制で対処を戦略的に検討・調整します。さらに、国家安全保障会議が2025年12月26日に決めた「アクセス・無害化措置の運用に関する指針」があります。国家公安委員会の説明資料によると、国外のコンピュータを対象とする場合、国内のコンピュータでも国家安全保障に関わる場合、自衛隊や在日米軍のコンピュータを警護する場合には、国家安全保障会議で対処方針を審議します。警察と自衛隊は、その方針に基づき、法律が定める手続きに従って措置を行います。NCOの資料が挙げる対処の選択肢は、注意喚起、テイクダウン、攻撃者の名指し(パブリック・アトリビューション)、そしてアクセス・無害化措置です。無害化は、いくつかある手段の一つとして位置づけられています。
企業は「発動」を求められるのか
強化法にも警職法にも自衛隊法にも、被害を受けた企業が無害化を申請する手続きはありません。無害化に関わる条文で「要請」が出てくるのは、自衛隊の通信防護措置に必要な国家公安委員会の要請(または同意)と、在日米軍のコンピュータを警護するときの米軍の要請です。どちらも、被害を受けた企業からの要請ではありません。日本経済新聞によると、NCOの幹部は「個別の企業からの要請を受け付ける仕組みはない」と説明し、情報提供や相談を受けて措置を検討することはあると話しています。
GMOインターネットの「具申」は、法律上の申請ではなく、攻撃の情報を国に渡し、国の判断を促す働きかけとして受け止めるのが条文に沿った読み方です。同社は第4報で、保有するすべてのログと侵害情報を政府と捜査機関に提供すると表明しています。発動するかどうかを決める材料は、こうした情報の提供を通じて国に届きます。
では、法律は民間企業をどう位置づけているのでしょうか。基幹インフラ事業者には、機器の導入届出と被害の報告が義務づけられました。それ以外の企業やシステムベンダーなども、内閣総理大臣が必要と認め、本人が同意すれば、政府の協議会の構成員に加えられ、脅威情報を受け取れます。2027年秋には、基幹インフラ以外の企業も政府と協定を結んで通信情報を提供し、分析結果を受け取れる仕組みが施行される予定です。どの経路も、民間から国へ情報を渡し、国から分析を返す往復であって、民間が措置の引き金を引く仕組みではありません。
この点は、米国の制度と並べると輪郭がはっきりします。米国は8月、民間企業を政府主導のサイバー作戦に参加させる仕組みを制度化しました。innovaTopiaでも紹介したとおり、米国は民間を作戦の内側に入れる設計です。日本は措置の実行を警察と自衛隊に限り、民間はその外側から情報で関わる設計です。
内閣府が公表する特定社会基盤事業者の指定一覧(2026年7月1日時点)に、GMOインターネットやGMOの名を冠するグループ企業は載っていません。ただし、警察の措置の要件は「生命、身体または財産に対する重大な危害」であり、条文は対象を基幹インフラに限っていません。重要電子計算機という言葉が出てくるのは、事前承認を省ける例外の場面です。警察庁のサイバー警察局長(当時)も2025年4月4日の衆議院内閣委員会で、国や重要インフラなどへの攻撃を重点としつつも、それに限らず、必要性が認められる場合には措置ができる仕組みだと答弁しています。基幹インフラかどうかは、条文の上では発動の入口を閉ざすものではありません。
要請しても発動されないとき
それでも政府が慎重なのは、なぜでしょうか。
朝日新聞は、措置は政府が主体的に判断することが前提だと伝えたうえで、政府関係者が、重要インフラ事業者など重大な影響がある場合が対象になると説明したと報じました。同紙によると、官邸幹部は、能動的サイバー防御につながるかには「さらに詳しい解析が必要」だと話しています。日本経済新聞によると、サイバー対策を担う高官は「法的には安全保障に関わるなど重大な問題が生じている場合が対象だ」と述べています。条文の要件は前の章で見たとおりで、これらは政府側の運用の考え方を示した説明として読むのが自然です。
条文から見えるハードルは、少なくとも3つあります。
1つ目は、措置が「これから起きる危害」を防ぐためのものだという点です。警職法の要件は、そのまま放置すれば重大な危害が生じるおそれがあり、緊急の必要があることです。すでに生じた損失を取り戻すことは、措置の目的ではありません。ビジネス+ITは、被害が起きた後の段階で適用することには法解釈上の課題がある、との指摘を紹介しています。ただし条文は、被害がすでに起きた事案を一律に対象外としているわけではありません。さらに重大な危害が生じるおそれがあり、緊急の必要などの要件を満たせば、対象になりえます。日本経済新聞の取材に、慶應義塾大学の土屋大洋教授は、GMOインターネットの要請は制度が想定するアクセス無害化とは違うとの見方を示しました。
一方で、GMOインターネットは第4報で、攻撃者とみられる者から金銭を要求され、70を超える証券会社・FX会社での不正な取引の継続や、利用者のパソコンへのランサムウェア攻撃をほのめかされていると明かしています。これから起きうる被害が残っているという同社の訴えは、条文の「危害の防止」と重なる部分を持っています。どちらに傾くかを決めるのは、次の2つ目のハードルです。
2つ目は、攻撃に使われているコンピュータを特定できるかです。措置の相手は、不正な行為に使われる通信(その疑いのあるものを含む)の送信元や送信先のコンピュータ、または不正な行為に使われる記録(同)が置かれたコンピュータです。日本経済新聞によると、政府高官は「無害化につながるかは解析を進めなければいけない」と述べています。措置の相手を把握し、措置が危害の防止につながるかを確かめる必要があるためです。本件でその検討がどこまで進んでいるかは公表されていません。GMOインターネットは被害の拡大を防ぐため、対象サーバの稼働とネットワーク接続をすでに止めています。
3つ目は、判断の主体が国にあることです。企業が要請したという事実は、それ自体では発動の条件になりません。NCOの資料が示すとおり、国は注意喚起やテイクダウン、名指しなど、いくつかの手段の中から対処を選びます。発動されないことは、何もしないことと同じではありません。GMOインターネットは10月22日に警察へ相談し、通信記録などの証拠を警察当局のサイバー犯罪対策部門に提出して、刑事事件としての捜査を要請したとしています。刑事事件の捜査と、これから起きる危害を防ぐアクセス・無害化措置は、法的な根拠も目的も異なります。
発動されたら、何が変わり、何が変わらないか
仮に措置がとられた場合、被害を受けた企業や利用者にとって、何が変わるのでしょうか。
変わるのは、これから先の被害の防ぎ方です。攻撃に使われているコンピュータで不正なプログラムが消去されたり、動作が止められたりすれば、同じ経路からの攻撃は続けにくくなります。強化法の目的は、重要電子計算機に対する不正な行為による「被害の防止」と書かれています。
変わらないのは、すでに起きた被害です。法律に、盗まれた情報を取り戻す規定も、損失を補填する規定もありません。措置の例として条文に書かれているのは、不正な行為に使われる電磁的記録の消去です。盗まれた顧客情報のコピーを消せるかどうかは、その記録が不正な行為に使われるものか、危害の防止のために通常必要な措置かなどによります。条文から、窃取されたデータ一般について断定することはできません。仮に一つのサーバでデータを消せたとしても、ほかの場所に複製されていれば、流出がなかったことにはなりません。
| 措置で変わりうること | 措置では変わらないこと | |
|---|---|---|
| 攻撃の基盤 | 特定できたコンピュータ上の不正なプログラムの消去や動作の停止 | 特定できていない基盤、ほかの場所の複製 |
| 盗まれた情報 | 危害の防止に通常必要な場合には、不正な行為に使われる記録の消去が対象になりうる | 情報の回収や、すべての複製の削除を保証する制度ではない |
| 不正取引の損失 | ― | 補填する規定はない。補償はGMOインターネットが自社の方針として示したもの |
| 利用者への知らせ | ― | 個々の措置を公表する義務はない |
損失の補償は、GMOインターネットが不正取引による損失を補償すると示したもので、能動的サイバー防御とは別の話です。お名前.com デスクトップクラウドの被害と補償の条件は、innovaTopiaの別の記事で整理しています。不正利用や不正送金でお金が戻るかどうかの一般的な仕組みも、補償の地図として別にまとめました。
もう一つ、利用者が知っておくとよいのは、発動されたかどうかが伝えられない可能性があることです。警職法は、利用者一般への通知を定めていません。執行官が自ら措置をとった場合などには、原則として遅滞なく、攻撃に関わったコンピュータの管理者に通知します。ただし、管理者に措置を命じた場合や、危害の防止に支障がある場合、管理者の所在が分からない場合は、この通知の対象外です。事前承認を省いた場合は、別に委員会への通知が必要です。日本経済新聞によると、NCOの幹部は「無害化の実施を明らかにすることはない。攻撃相手に手の内を明かすことになる」と説明しています。
法律が公表を義務づけているのは、委員会が毎年、内閣総理大臣を経由して国会に報告する処理状況の概要です。強化法第61条は、執行官や自衛官による承認の求め、承認、事前承認なしの通知の件数、委員会の勧告の件数と概要を、報告に必ず含めるよう定めています。法律が必ず報告に含めるよう求めるのは、件数と勧告の概要です。個々の事案をどこまで説明するかは、この規定だけでは決まりません。国会は附帯決議で、委員会に、できる限り詳しく速やかに報告するよう求めました。措置を秘匿する理由と、措置の適否を社会が確かめる手段をどう両立させるのかは、運用が始まったいまこそ問われる点です。
国外のサーバに手を伸ばすとき
攻撃に使われるサーバが国外にある場合には、その国の主権や国際法との関係も問題になります。GMOインターネット自身も、国境を越えて動く犯罪集団を相手にしていると述べています。
警職法は、攻撃に関わるコンピュータが国内にあると認める相当な理由がない場合、措置を警察庁の執行官に限り、あらかじめ警察庁長官を通じて外務大臣と協議するよう定めています。委員会に承認を求めるときは、その協議の結果を添えます。自衛隊の場合も、防衛大臣を通じて外務大臣と協議します。
警職法は外務大臣との協議を定めていますが、国際法上どこまで許されるかの詳しい基準までは書いていません。適用される国際法を踏まえて、個別に判断することになります。参議院の附帯決議は、その観点から政府に対応を求めています。附帯決議は、国際法上の「緊急状態」を根拠にする場合は、国家責任条文第25条の要件を満たして措置を行うよう求めました。外務大臣は、措置が重大で差し迫った危険から不可欠な利益を守る唯一の手段か、相手国の不可欠な利益を深刻に損なわないかを検討し、協議に反映させるとされています。
国外の民間のサーバに日本の警察が回線越しに手を入れることは、その国の主権に触れうる行為です。だからこそ、法律は外務大臣との事前の協議と、原則として委員会の事前承認を求めています。運用の指針では、国外のコンピュータが相手なら国家安全保障会議で対処方針を審議することにもなっています。10月26日朝の時点で確認できた範囲では、この新しい権限に基づく措置の実施が公表された例は見当たりません。
国内では、通信の秘密との関係も論点であり続けています。衆議院での修正により、強化法には、権限の行使を必要な最小限度にとどめ、通信の秘密などの権利を不当に制限してはならないとする規定が加わりました。政府の基本方針も、通信の秘密を憲法第21条第2項が保障する権利として最大限尊重すると明記しています。無害化の判断を慎重に積み上げることは、この約束を守ることでもあります。
要請が照らした、制度と民間のあいだ
政府の周辺では、能動的サイバー防御を補う動きも続いています。自民党は10月23日、官邸主導の対処本部の設置や、犯罪者の指令サーバの無害化などを盛り込んだ提言を高市首相に申し入れました。赤澤経済産業相は10月23日の会見で、高性能なAIを防御側でも使い、模擬攻撃でシステムの弱点を確かめるペネトレーションテストを徹底するため、攻撃者の視点を持つ人材を集めたチームを11月中にIPAに立ち上げると表明しました。こちらは無害化ではなく、攻撃を受ける前に自らの弱点を見つける取り組みです。
GMOインターネットの要請は、条文の上では「発動第1号」の申請にはなりません。それでも、この要請は一つの問いをはっきりさせました。基幹インフラではないものの、多くの個人の資産につながるサービスが攻撃を受けたとき、民間の情報はどの窓口から、どれだけの速さで国の判断に届くのか。
10月1日には、無害化の権限とともに、事業者が情報を国に渡し、国が分析して返すという往復の回路が、新しい法律のもとで強められました。その回路に、基幹インフラの外にいる事業者からの「助けてほしい」という声がどう乗るのか。今回の事案で国がどのような手段を選んだのかは、公表されないかもしれません。国会報告に載る件数だけで個々の事案への対応が分かるわけではありません。それでも、委員会の国会報告と協議会の運用について公表される情報を重ねていけば、基幹インフラの外から届いた声を制度がどう受け止めたのかが、少しずつ見えてくるはずです。
【関連記事】
【解説】能動的サイバー防御が施行、官民連携と無害化が始動し通信情報は来年秋
10月1日の施行で動いた届出・報告、協議会、無害化と、来年秋に残る通信情報の利用を整理した記事。
【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
本件の第1報から第5報を読み、パスワード変更だけでは足りない理由と、補償の条件を整理した記事。
自民党、「サイバー有事前夜」と提言 官邸に対処本部、暗号資産の追跡や耐量子暗号の移行加速も
官邸主導の対処本部や指令サーバの無害化など、10月23日に首相へ申し入れられた提言を伝えた記事。
米、民間のサイバー作戦を制度化|全作戦に書面承認と保証金
民間企業を政府主導のサイバー作戦に参加させる米国の制度を、日本の制度と対比して読んだ記事。
お金を盗られたら戻るのか|不正利用・不正送金・詐欺の補償の地図
不正利用や不正送金、詐欺の被害で、お金が戻るかどうかを決める仕組みを整理した記事。
サイバー対処能力強化法の基本方針が閣議決定、2026年施行へ。能動的防御で日本のセキュリティが変わる
2025年12月23日に閣議決定された強化法の基本方針を伝えた記事。
【編集部後記】
GMOインターネットは第4報で、能動的サイバー防御の説明に、内閣官房の「サイバー安全保障に関する取組」のページを参照先として添えていました。このページに並ぶのは、有識者会議の提言から法律の成立までの資料です。
施行後の説明資料は内閣府のページに、無害化の運用の指針を紹介した資料は国家公安委員会のページにあります。制度の資料をたどるだけでも、窓口はいくつにも分かれています。民間の声が国の判断に届くまでの道のりも、この地図に似ているのかもしれません。
【用語解説】
能動的サイバー防御
攻撃を受けてから対処するのではなく、平時から情報を集めて攻撃の兆候をつかみ、必要に応じて攻撃に使われるサーバなどにアクセスして無害化する考え方。日本では強化法と整備法によって導入された。
強化法・整備法
正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号、通称サイバー対処能力強化法)と、その施行に伴う関係法律の整備等に関する法律(同第43号)。2025年5月16日に成立し、23日に公布された。整備法は警察官職務執行法や自衛隊法を改正し、アクセス・無害化措置を定めた。
アクセス・無害化措置
攻撃に使われるコンピュータに回線を通じて接続し、不正な行為に使われる記録の消去などで被害を防ぐ措置。警察は警察官職務執行法第6条の2、自衛隊は自衛隊法第81条の3などを根拠に行う。
サイバー危害防止措置執行官
警察庁長官が、警察庁または都道府県警察の警察官から指名する警察官。アクセス・無害化措置を行う。
通信防護措置
自衛隊法第81条の3に基づき、内閣総理大臣の命令を受けた部隊が、警察と共同して重要電子計算機への被害を防ぐ措置。
サイバー通信情報監理委員会
内閣府に置かれ、委員長と委員が独立して職権を行う委員会。アクセス・無害化措置の承認や通信情報の取扱いの審査・検査を担い、毎年、国会に処理状況を報告する。
重要電子計算機
強化法第2条第2項が定める、国の機関や地方公共団体のコンピュータ、基幹インフラ事業者の特定重要電子計算機、重要な情報を扱う事業者のコンピュータなど。
特定重大支障
重要電子計算機の機能の停止や低下によって、事務や事業の遂行に容易に回復できない支障が生じ、国家と国民の安全を著しく損なう事態。自衛隊による通信防護措置の要件の一つ。
特定社会基盤事業者
経済安全保障推進法に基づいて国が指定する基幹インフラ事業者。内閣府の一覧では2026年7月1日時点で15分野258事業者。
国家サイバー統括室(NCO)
内閣サイバーセキュリティセンター(NISC)を改組して2025年7月に発足した、政府のサイバーセキュリティ政策の司令塔。
テイクダウン
攻撃に使われるサーバやドメインなどを停止・閉鎖させること。
パブリック・アトリビューション
サイバー攻撃の実行主体を政府が特定し、公表して名指しすること。
国家安全保障会議
内閣に置かれ、外交・防衛など国家安全保障に関する重要事項を審議する会議。アクセス・無害化措置の運用に関する指針(2025年12月26日決定)を定め、国外のコンピュータを対象とする場合などの対処方針を審議する。
国家責任条文
国連国際法委員会が2001年に採択した、国家の国際法上の責任についての条文。第25条は、重大で差し迫った危険から不可欠な利益を守る唯一の手段である場合などに、違法性が阻却される「緊急状態」を定める。
附帯決議
法案の可決にあわせて国会の委員会が行う決議。法的な拘束力はないが、政府に運用上の配慮などを求める。
ペネトレーションテスト
攻撃者の立場で実際にシステムへの侵入を試み、弱点を確かめる試験。
【参考リンク】
警察官職務執行法(e-Gov法令検索)(外部)
第6条の2が、サイバー危害防止措置執行官によるアクセス・無害化措置の要件と手続きを定める。
自衛隊法(e-Gov法令検索)(外部)
第81条の3が通信防護措置を、第91条の3と第95条の4が警察官職務執行法の準用を定める。
重要電子計算機に対する不正な行為による被害の防止に関する法律(e-Gov法令検索)(外部)
強化法の条文。目的(第1条)、協議会(第45条)、委員会の国会報告(第61条)を確かめられる。
サイバー対処能力強化法等の施行について(説明用資料)(外部)
NCOと内閣府が2026年9月に示した資料。施行時期と、注意喚起から無害化までの対処の選択肢を描く。
アクセス・無害化措置の運用に関する指針について(国家公安委員会 説明資料)(外部)
2026年1月8日の資料。国家安全保障会議で対処方針を審議する3つの場合を紹介している。
衆議院 内閣委員会 会議録(2025年4月4日)(外部)
警察庁が、無害化の対象を重要インフラなどに限らない仕組みだと答弁した審議の記録。
参議院 内閣委員会の附帯決議など(閣法第4号)(外部)
国家責任条文第25条への言及や、委員会の国会報告の拡充を求める附帯決議を収める。
内閣府 サイバー安全保障(外部)
強化法の条文、施行期日の政令、基本方針など、制度の一次資料をまとめた内閣府のページ。
内閣府 特定社会基盤事業者の指定(外部)
経済安全保障推進法の基幹インフラ制度のページ。2026年7月1日時点の指定事業者の一覧を掲載する。
お名前.com デスクトップクラウド 第4報(GMOインターネット)(外部)
能動的サイバー防御の適用を政府関係機関に具申したと公表した、2026年10月24日の告知。
赤澤経済産業大臣の閣議後記者会見の概要(経済産業省)(外部)
IPAに「ホワイトハッカー」のチームを11月中に立ち上げると表明した、2026年10月23日の会見の記録。
【NCO】「新・サイバー防御」解説動画(フル版)(外部)
内閣官房の「サイバー安全保障に関する取組」のページから案内されている、国家サイバー統括室の解説動画。
【参考記事】
能動的サイバー防御をGMO要請 適用は政府判断、重大・緊急性考慮(日本経済新聞)(外部)
GMOの要請について、政府高官やNCO幹部の説明を伝え、適用は政府が重大性や緊急性を踏まえて判断すると報じた。
能動的サイバー防御、GMOが政府に要請 識者「ハードル高い」(日本経済新聞)(外部)
土屋大洋氏らの見方を紹介し、GMOの要請と制度が想定するアクセス無害化との違いを論じた記事。
GMO緊急要請の「能動的サイバー防御」、政府側は慎重な姿勢(朝日新聞)(外部)
重大な影響がある場合が対象とする政府関係者の説明や、適用しても公表しない方針を伝えた。
不正アクセスを受けたGMOに金銭要求 政府に「能動的サイバー防御」要請(Impress Watch)(外部)
GMOの第4報の脅迫と要請の内容を伝え、GMOが対象の基幹インフラ事業者に含まれないことにも触れた。
不正アクセス被害のGMO「能動的サイバー防御」を要請も、現行法制度では限界か(ビジネス+IT)(外部)
被害発生後の適用に法解釈上の課題があるとの指摘など、現行制度で措置をとる際の論点を紹介した。