
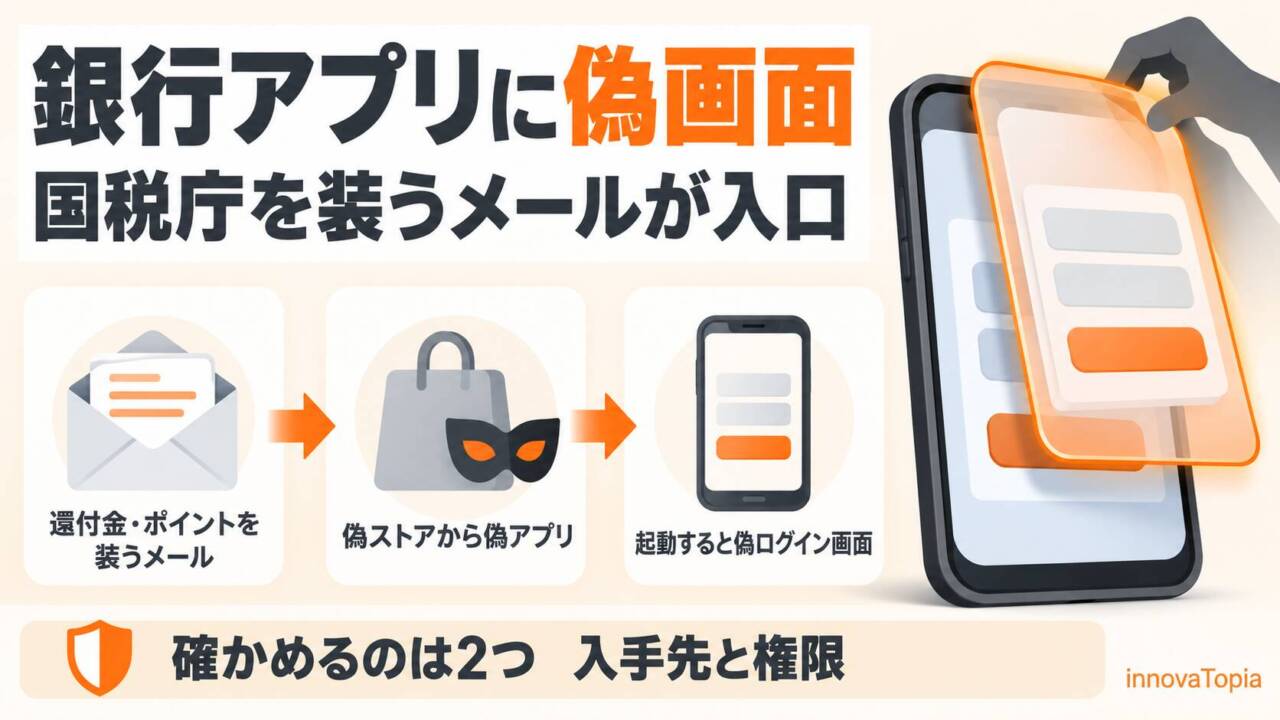
公式ストアから入れた本物の銀行アプリを開いたのに、表示されたのは偽のログイン画面でした。狙われたのはアプリそのものではなく、同じスマートフォンに入り込んだ別の偽アプリです。入口は、銀行とは関係のなさそうな国税庁の還付金やポイント失効の知らせでした。
銀行アプリそのものは公式ストアから入れた本物でも、同じスマートフォンに別の偽アプリが入っていると、正規アプリを起動したときに偽のログイン画面を重ねられることがある。2026年9月から10月にかけて、肥後銀行、川崎信用金庫、大阪シティ信用金庫が相次いでこの手口への注意を呼びかけた。金融機関が説明する入口は、国税庁の還付金やポイント失効を装うメールと、公式ストアを装う偽の画面だ。これとは別にJC3は、ユーザー補助機能などの高い権限を悪用し、スマートフォンを遠隔操作する偽アプリに注意を促している。
おたくま経済新聞は10月26日、こうした注意喚起を「本物の銀行アプリを開いたのに偽画面」という切り口で報じました。本稿では、各金融機関の注意喚起に加え、フィッシング対策協議会とJC3(一般財団法人日本サイバー犯罪対策センター)が公表した資料も参照します。
この手口の部品は、どれも新しいものではありません。他のアプリの上に画面を重ねるオーバーレイの悪用や、日常的なアプリを装うAndroid向けバンキング型マルウェアは、innovaTopiaでも個別の記事として伝えてきました。今回は、国内の金融機関と、フィッシング対策協議会、JC3の公表資料をつなぎ直し、偽画面が表示されるまでの流れと、どこで立ち止まれるのかを読み解きます。
公表の時系列
| 時期 | 出来事 | 出典 |
|---|---|---|
| 2026年9月8日 | ポイント付与などをうたい、Android向け不正アプリのインストールへ誘導するフィッシングメールを確認。楽天銀行をかたる件名も | フィッシング対策協議会 |
| 9月18日 | 不正アプリが銀行アプリの起動に合わせて偽の入力画面を表示する手口、遠隔操作による不正送金に注意喚起 | 肥後銀行 |
| 9月30日 | 国税庁をかたり、Android向け不正アプリへ誘導するメールを確認。10時時点でも配信が続く | フィッシング対策協議会 |
| 10月14日 | 国税庁(e-Tax)や通販会社を装うメールから偽アプリを入れさせる詐欺が、一部の信用金庫で発生と公表 | 川崎信用金庫 |
| 10月15日 | ユーザー補助機能の権限でスマートフォンを遠隔操作する偽アプリに注意喚起 | JC3 |
| 10月21日 | 偽アプリによるフィッシング詐欺の手口を3段階で説明。同金庫アプリでの発生は確認されていないとした | 大阪シティ信用金庫 |
| 10月26日 | 一連の注意喚起を報道 | おたくま経済新聞 |
金融機関が説明する、偽画面が出るまでの流れ
入口は銀行以外を装うメールにも
入口は、銀行を名乗る連絡とは限りません。大阪シティ信用金庫によると、税金の還付や企業ポイントの有効期限切れを口実に、手続きにはアプリのインストールが必要だとするメールが届きます。肥後銀行は、ポイントサイト、航空会社、カード会社、国税庁を装うメールや、SNS広告からの誘導を挙げています。フィッシング対策協議会が9月8日に公表した事例には、楽天銀行をかたる件名もありました。
フィッシング対策協議会が9月30日に公表した事例では、「還付に関するお知らせ」「【重要】e-Taxメッセージボックスに新しいお知らせがあります」など、税務を思わせる件名が少なくとも11種類使われていました。協議会によれば、9月30日時点で国税庁はスマートフォン用のe-Taxアプリを提供していません。国税庁のAndroid向け「e-Taxアプリ」は、2021年1月4日にサービスを終えています。スマートフォンからの申告でマイナンバーカードを読み取るアプリとは別の話で、「e-Taxアプリをダウンロード」と促すメールは、その一点で疑ってかかれます。
公式ストアを装う画面へ誘導する
メールのリンクを開くと、公式アプリストアを装った偽の画面などへ誘導され、偽アプリのインストールを促されます。大阪シティ信用金庫の説明では、ここで入れさせられるのは「金融機関の偽アプリ」です。
本物のアプリの上に偽の画面をかぶせる
偽アプリが入ると、利用者が普段使っている正規の金融機関アプリを起動したときに、偽のログイン画面が重ねて表示されます。肥後銀行は、利用者が銀行アプリを起動したことを犯罪者が検知すると、正規の画面の上に偽の入力画面を重ねて表示し、暗証番号やパスワードを盗み取ると説明しています。表示される画面は本物と見分けがつかないとしています。
川崎信用金庫と肥後銀行は、端末を遠隔操作される事例にも触れています。肥後銀行は、端末を勝手に操作されて知らない間に不正な送金が行われる被害も報告されているとしています。
JC3が注意を促す、権限の悪用
JC3は10月15日、偽アプリがユーザー補助(アクセシビリティ)機能などの高い権限を求める傾向があると説明しました。ユーザー補助は本来、画面の読み上げや操作の代行で、障害のある人などの利用を助ける機能です。画面の内容を読み取り、利用者の代わりに操作できるという性質が、悪用されれば乗っ取りの道具になります。JC3によると、許可した端末は犯罪者に遠隔で操作され、被害はインターネットバンキングの不正送金にとどまらず、QRコード決済やキャリア決済の不正利用、スマートフォンが操作できなくなる例にまで及びます。
肥後銀行も、心当たりのないアプリが端末の広い操作権限を求めてきたら、許可せず利用を見直すよう呼びかけています。金融機関の注意喚起とJC3の注意喚起が同じ偽アプリを扱っているかは、公表資料からは分かりません。ただ、アプリの入手先と、入れたあとに求められる権限の両方に注意が要る点は共通しています。
他のアプリの上に画面を重ねる「オーバーレイ」の悪用は、innovaTopiaでもAndroidオーバーレイ機能: 便利さの裏に潜むサイバー犯罪の罠で取り上げました。日常的なアプリを装うバンキング型マルウェアについては、Androidバンキングトロイの木馬、88,500件の警告発令!で伝えています。今回の国内の注意喚起は、こうした手口が、国税庁の還付金などの身近な口実とともに届いていることを示しています。
立ち止まれる2つの確認点
この手口が厄介なのは、正規の銀行アプリを使っていても、別の不正アプリが表示する偽画面に情報を入力してしまうおそれがあるところです。
今回の注意喚起からは、アプリの入手先と、導入後に求められる権限という2つの確認点が見えてきます。各金融機関は、公式ストアを使うことや、メールやSMSのリンクから安易にアプリを入れないことを勧めています。JC3は、アプリが求める権限を確かめてから許可するよう呼びかけています。
Android 13以降では、提供元不明のアプリなどについて、ユーザー補助へのアクセスを有効にする前に「制限付き設定を許可」という追加の操作を求める場合があります(Googleのヘルプによる)。この備えも、誘導されるままに制限を解除し、権限を与えてしまえば、被害を防ぎきれません。信頼できないアプリから設定の変更を求められたら、立ち止まることが重要です。
なお、フィッシング対策協議会の9月の2件はいずれもAndroidを対象にした事例です。各金融機関の注意喚起はOSを限定せず、公式ストアの利用や、提供元不明のアプリを入れないこと、メールやSMSのリンクから安易にアプリを入れないことを呼びかけています。
見分ける手がかりと、入れてしまったとき
一次情報から読み取れる手がかりは、次の3つにまとまります。
- アプリのインストールを求めるメールやSMSは、それだけで警戒する。肥後銀行は、メールやSMSでアプリのダウンロードURLを案内することはないとしています
- 税金の還付やポイントの失効を理由に急がせる連絡に注意する。9月30日時点で、国税庁にスマートフォン用のe-Taxアプリはありません
- 心当たりのないアプリが、ユーザー補助などの強い権限を求めたら許可しない
不審なアプリを入れてしまった、あるいは偽の画面にログイン情報を入力したかもしれない場合は、すぐに利用している金融機関へ連絡します。連絡先はメールやSMSに書かれた番号ではなく、キャッシュカードや公式サイトで確かめます。JC3は、被害に遭った場合の警察への通報・相談と、可能であれば偽アプリを削除することも勧めています。
銀行の個人向けインターネットバンキングの不正送金では、全国銀行協会の申し合わせで、金融機関への速やかな通知と十分な説明、警察への被害事実などの説明が、補償を受けるための要件とされています。信用金庫などを含め、具体的な補償の可否や手続きは、利用している金融機関に確かめてください。条件の全体像は、お金を盗られたら戻るのか|不正利用・不正送金・詐欺の補償の地図にまとめています。
銀行アプリの外側まで含めて守る
スマートフォンは、もはや財布と通帳と印鑑を1台に収めた端末です。銀行アプリには、ワンタイムパスワードなどの認証の仕組みを備えたものもあります。今回の手口は、銀行アプリに加えて、同じ端末に入る他のアプリと権限の扱いにも、改めて目を向ける必要があることを教えてくれます。
大阪シティ信用金庫は、自金庫のアプリでの発生は確認していないとしたうえで、手口を具体的に説明しています。地域の金融機関が、こうして利用者に注意を呼びかけていることは心強い動きです。国税庁を装うメールなど、偽アプリへ誘導する入口を知っておくことは、被害を防ぐ第一歩になります。家族や身近な人と「アプリはメールのリンクから入れない」という一言を共有することも、取り組みやすい対策になるでしょう。
【関連記事】
Androidオーバーレイ機能: 便利さの裏に潜むサイバー犯罪の罠
他のアプリの上に画面を重ねるオーバーレイが、ログイン情報の盗み取りなどに悪用される仕組みと対策を解説した記事。
Androidバンキングトロイの木馬、88,500件の警告発令!
日常的なアプリを装うAndroid向けバンキング型マルウェアの手口を、Malwarebytesの報告をもとに伝えた記事である。
お金を盗られたら戻るのか|不正利用・不正送金・詐欺の補償の地図
不正送金やカードの不正利用、詐欺の被害が補償される条件と、被害に気づいたときの連絡先を整理した記事である。
【解説】ホテル客室に隠したPCからフィッシングメール、兵庫県警が逮捕と報道 送り主を隠す手口と施設・受信者の備え
フィッシングメールの送り主を隠す手口と、受信者の通報が発覚につながった経緯、施設と受信者の備えを解説した記事。
【編集部後記】
川崎信用金庫の注意喚起には、Google PlayかApp Storeを使うよう求めたあとに、もう一文が添えられています。当金庫の公式ホームページから案内しているダウンロード先を使えば、より安心だというのです。
公式ストアにも、名前やアイコンの似たアプリは並びます。銀行のサイトからストアの正しいページへ飛ぶ一手間は、検索して見つけたアプリが本物かどうかを、自分の目だけで判断しなくて済む方法でもあります。次に新しいアプリを入れるとき、どこから入口をたどりますか。
【用語解説】
フィッシング
実在する組織や企業を装ったメールやSMSで偽のサイトやアプリへ誘導し、IDやパスワード、カード情報などを盗み取る手口。
オーバーレイ
あるアプリの画面の上に、別のアプリが画面を重ねて表示すること。本来は通知や吹き出しの表示などに使われるが、正規アプリの上に偽の入力画面をかぶせる悪用がある。
ユーザー補助(アクセシビリティ)
画面の読み上げや操作の代行で、障害のある人などのスマートフォン利用を助ける機能。許可されたアプリは画面の内容を読み取り、利用者の代わりに操作できるため、偽アプリに悪用されると端末の乗っ取りにつながる。
制限付き設定
Android 13以降の仕組み。提供元不明のアプリなどにユーザー補助へのアクセスを許す前に、「制限付き設定を許可」という追加の操作を求める場合がある。
バンキング型マルウェア
銀行やキャッシュレス決済の認証情報を盗んだり、不正な送金を行ったりすることを狙う不正なプログラム。日常的なアプリを装って配布されることが多い。
キャリア決済
商品やサービスの代金を、携帯電話の利用料金とまとめて支払う決済方法。
ワンタイムパスワード
一度だけ、または短い時間だけ有効なパスワード。ログインや送金のたびに新しいものを使うため、使い回しによる不正利用を防ぎやすい。
【参考リンク】
偽アプリによるフィッシング詐欺にご注意ください(大阪シティ信用金庫)(外部)
2026年10月21日付の注意喚起。偽アプリの手口を3段階で説明し、同金庫アプリでの発生は確認されていないとしている。
偽アプリによるフィッシング詐欺にご注意ください(川崎信用金庫)(外部)
2026年10月14日掲載。国税庁や通販会社を装うメールからの偽アプリ被害が一部の信用金庫で発生し、遠隔操作の事例もあるとした。
スマートフォンへの不正アプリインストール誘導にご注意ください(肥後銀行)(外部)
2026年9月18日の注意喚起。銀行アプリの起動を犯罪者が検知し、正規の画面に偽の入力画面を重ねる手口と対策を説明している。
国税庁をかたり不正アプリのインストールへ誘導するフィッシングメール(フィッシング対策協議会)(外部)
2026年9月30日の緊急情報。Android向け不正アプリへ誘導するメールの件名例と、スマホ用e-Taxアプリが提供されていない点を示す。
不正アプリのインストールへ誘導するフィッシングメール(フィッシング対策協議会)(外部)
2026年9月8日の緊急情報。ポイント付与などをうたい、Android向け不正アプリへ誘導するメールの件名例を掲載している。
偽アプリの導入による金銭被害(JC3)(外部)
2026年10月15日公表。ユーザー補助の権限を求める偽アプリによる遠隔操作と、不正送金や決済の不正利用などの被害を説明する。
制限付き設定について(Android ヘルプ)(外部)
Android 13以降で、ユーザー補助などの制限付き設定を許可する手順と、信頼できるアプリに限って許可するよう求める注意を説明している。
Android向けアプリ「e-Taxアプリ」サービス終了のお知らせ(国税庁 e-Tax)(外部)
Android向け「e-Taxアプリ」が2021年1月4日にサービスを終えたことと、マイナポータルアプリへの移行を案内している。
インターネット・バンキングに係る補償の対象・要件・基準等について(全国銀行協会)(外部)
個人のインターネットバンキングの不正送金について、補償の対象と、速やかな通知などの要件、補償の基準を示した資料。
本物の銀行アプリを開いたのに「偽画面」 認証情報を盗む詐欺が発生、金融機関が相次ぎ注意喚起(おたくま経済新聞)(外部)
2026年10月26日の記事。大阪シティ信用金庫、川崎信用金庫、肥後銀行の注意喚起をまとめて伝えた。
【参考記事】
「ポイント獲得」やアダルトコンテンツでユーザーを誘い、スマホを乗っ取る偽アプリにJC3が注意喚起(INTERNET Watch)(外部)
2026年10月20日、JC3の注意喚起を紹介した記事。ポイントや成人向けの関心につけ込む誘導と、ユーザー補助の権限の悪用を伝えた。