
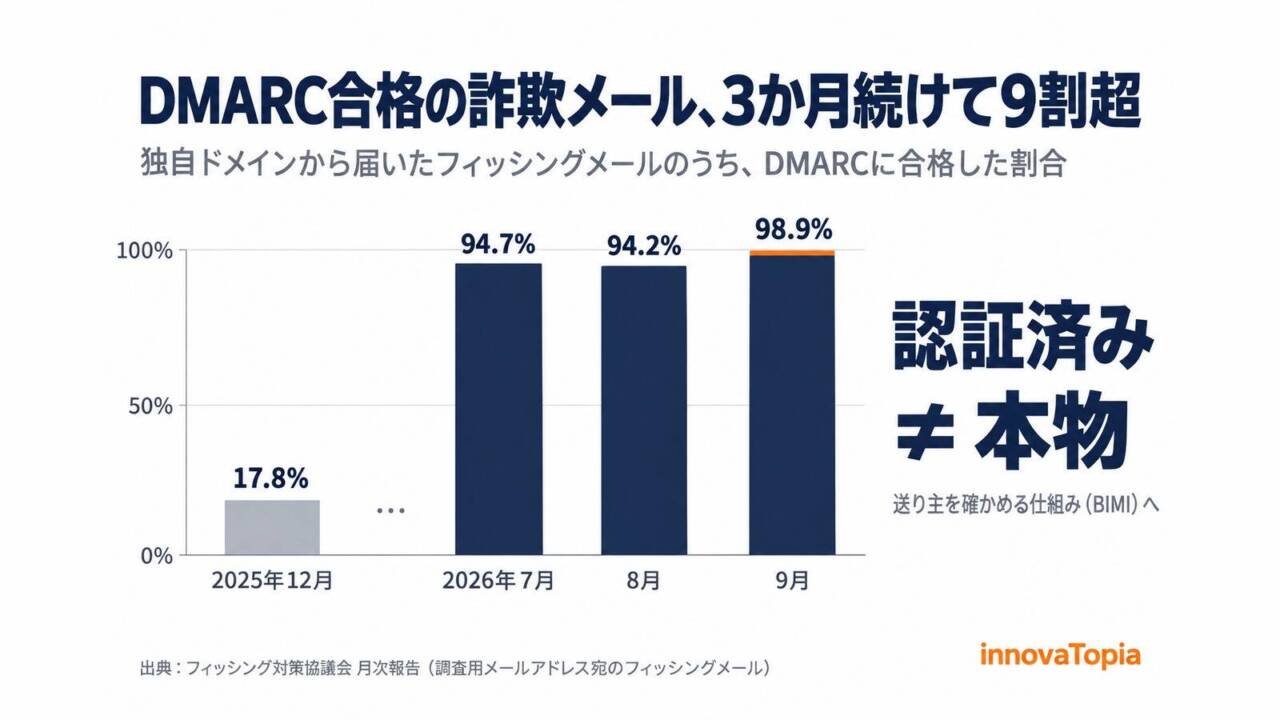
2025年12月には2割に届かなかった数字が、2026年7月から3か月続けて9割を超えています。フィッシング対策協議会の調査用アドレスに届いた、独自ドメインからのフィッシングメールのうち、送信ドメイン認証のDMARCに合格したものの割合です。「認証に合格したメール」は、もう本物の目印になりません。
フィッシング対策協議会は2026年10月19日、9月のフィッシング報告状況を公表した。報告件数は94,661件で、前月より12,323件増えた。フィッシングサイトのURL件数は49,032件、悪用されたブランドは105件だった。ブランド別ではAmazonが約33.2%、Appleが約11.1%を占めた。同協議会の調査用メールアドレスに9月に届いたフィッシングメールのうち、実在するサービスのドメインを差出人に使った「なりすまし送信」は約37.8%、独自ドメインによる「非なりすまし送信」は約62.2%で、後者の約98.9%がDMARCの認証に成功していた。同協議会は事業者に対し、DMARCポリシーをrejectへ変更する計画を立てることや、BIMIへの対応を検討することを求めている。
協議会の6月分の数字や、正規のアドレスから届くフィッシングは、innovaTopiaでも個別の記事として伝えてきました。ここでは協議会の月次報告と年次レポート、総務省の要請文書をつなぎ直し、DMARCに合格する詐欺メールが増えた流れを読み解きます。
2025年2月から2026年9月まで
割合はいずれも、協議会の調査用メールアドレスに届いたフィッシングメールの内訳です。
| 時期 | 出来事 | 関連記事/出典 |
|---|---|---|
| 2025年2月 | 調査用アドレス宛のフィッシングメールで、なりすまし送信が約69.0%に | 協議会 2025/02 月次報告 |
| 2025年9月1日 | 総務省が電気通信事業者の4団体に、DMARCの導入や受信側での処理などを要請 | 総務省 |
| 2025年10月 | なりすまし送信が約27.8%に(前月は約41.5%)。独自ドメインのDMARC合格は約17.1% | 協議会 2025/10 月次報告 |
| 2025年12月 | 独自ドメインからの送信が約75.3%、そのうちDMARC合格は約17.8% | 協議会 2025/12 月次報告 |
| 2026年6月1日 | 協議会が「フィッシングレポート2026」を公開 | 協議会 |
| 2026年6月 | 独自ドメインのDMARC合格が約35.5% | 協議会 2026/06 月次報告、innovaTopia(9月12日) |
| 2026年7月 | 独自ドメインのDMARC合格が約94.7%。協議会は「対応率が急増」と表現 | 協議会 2026/07 月次報告 |
| 2026年8月 | 独自ドメインのDMARC合格が約94.2% | 協議会 2026/08 月次報告 |
| 2026年9月 | 独自ドメインのDMARC合格が約98.9%(10月19日公表) | 協議会 2026/09 月次報告 |
独自ドメインのフィッシング、DMARC合格が3か月続けて9割超
DMARCは、差出人欄に表示されるドメインと、SPFまたはDKIMの認証に成功したドメインとが整合しているかを確かめる仕組みです。合格が示すのは、そのドメインの名義で正しく認証されたメールだということまでです。ドメインの持ち主やメールの内容が信頼できるかどうかは、判定の対象に入っていません。DKIMの署名とDMARCの判定の関係は、Googleの正規アドレスから届いたフィッシングを扱った10月5日の記事でも解説しています。
攻撃者も、自分で取得したドメインに有効なDMARCのレコードを公開し、SPFかDKIMの認証に成功させて差出人欄と整合させれば、DMARCに合格するメールを送れます。協議会の調査用アドレスに9月に届いたフィッシングメールでは、こうした独自ドメインからの送信が約62.2%を占め、そのうち約98.9%が合格していました。
注目したいのは、この高い水準が続いていることです。独自ドメインからの送信のうち合格した割合は、7月が約94.7%、8月が約94.2%、9月が約98.9%と、3か月続けて9割を超えています。3月は約62.5%、4月は約14.0%、5月は約13.4%、6月は約35.5%と上下していたなかで、7月に協議会は「対応率が急増」と表現し、そこから高止まりしています。いずれも1つの調査用アドレスに届いたメールの内訳で、件数は公表されていないため、国内全体の割合として読むことはできません。6月分の数字までは、警察庁のサイバー脅威情勢を扱った9月12日の記事でも取り上げました。
2025年からの流れ:なりすましを避け、自前のドメインへ
協議会が各月に公表した調査用アドレスの内訳を2025年までさかのぼると、観測されたメールの構成の変化が見えてきます。2025年2月には、実在サービスのドメインを使うなりすまし送信が約69.0%に達していました。届いたフィッシングメール全体に対する割合で見ると、DMARCポリシーがrejectかquarantineのドメインを名乗ったものが約32.6%でした。noneか未対応のドメインを名乗ったものは約36.4%です。
総務省は2025年9月1日、電気通信事業者の4団体に要請を出しました。DMARCの導入とポリシー(隔離・拒否)の設定に加えて、受信側でもポリシーに基づいた処理を行うことなどを求める内容です。10月の月次報告では、なりすまし送信は前月の約41.5%から約27.8%に下がり、11月は約22.5%でした。協議会は11月分で、認証の失敗で検知される「なりすまし送信」を避ける傾向が見られると書いています。6月に公開した「フィッシングレポート2026」も、要請を受けて攻撃者が検知を避ける動きを強めた可能性を指摘しています。
ただし、この時点では独自ドメインからの送信がDMARCに合格する割合はまだ低く、10月が約17.1%、11月が約23.0%、12月が約17.8%でした。年次レポートは12月について、独自ドメインでDMARCを通過させる手法が全体の約75.3%に達したと書いています。一方、12月の月次報告では、約75.3%は独自ドメインからの送信全体の割合で、そのうち合格したのは約17.8%です。年次レポートと月次報告で、同じ12月の数字の意味が分かれていることになります。
公表された各月の内訳からは、なりすましを避ける動きが広がり、そのあと独自ドメインで認証まで合格させる手口が増えた、と読むこともできます。協議会が示しているのは、要請と手口の変化が関係している可能性までです。月次報告から確かめられるのは、調査用アドレスで観測された独自ドメインのフィッシングのDMARC合格率が、2025年末の2割前後から、2026年7〜9月には9割超になったことです。検知を避けて認証を通す手口が広がった可能性を示す動きと見ることができます。
なりすましの道も、まだ閉じてはいない
一方で、9月のなりすまし送信は約37.8%と、前月から増えています。DMARCポリシーをrejectやquarantineにしているドメインを名乗ったものが約19.7%、noneが約4.3%、未対応が約13.8%でした。協議会は6月以降の報告で、ポリシーをnoneのままにしているドメインが使われ続ける傾向を繰り返し指摘しています。
rejectやquarantineを設定したドメインを名乗り、DMARCの認証に失敗したメールは、受信側がその方針を適用すれば、受信拒否や隔離の対象になります。協議会はメールサービスの事業者に、DMARCポリシーに従った配送を求めています。あわせて、認証に失敗したメールを素通しするサービスの利用者は、被害に遭う可能性が高くなるとも述べています。送信側の宣言と受信側の処理がそろって、はじめて効く仕組みだということです。
手口の組み合わせも細かくなっています。7月の報告では、正規メールには使っていない親ドメインを名乗る手口が多く見られたとされています。DMARCには失敗しても、SPFだけは独自ドメインで合格させ、受信側の判定をすり抜けようとするものです。9月には、サポート詐欺へ誘導するメールが急増し、受信者自身のドメインを名乗って送るケースが多いことも報告されました。
「どこから来たか」から「誰であるか」へ
認証に合格する詐欺メールが当たり前になると、受信者の側で「認証済みかどうか」を見ても、本物かどうかは決まりません。そこで協議会が6月以降の毎月の報告で勧めているのが、BIMIです。
BIMIは、DMARCに合格したメールに、送り主のブランドロゴを表示するための仕組みです。DMARCポリシーをquarantineかrejectにするなどの条件があり、証明書の要否や表示の条件は受信サービスによって異なります。GmailではVMC(認証マーク証明書)かCMCが必要で、取得のときに第三者がロゴの権利などを確認します。こうした証明書を使うBIMIでは、ドメインの認証に、ブランドの持ち主の確認が重なります。協議会によると、金融庁、総務省、内閣官房国家サイバー統括室がすでにBIMIに対応しています。受信側では、Gmail、Apple iCloudメール、auメール、ドコモメール、@niftyメールなどがロゴの表示に対応しています。
人の目に頼った見分けには限界があります。英字の「a」をキリル文字の「а」に置き換えると、画面上は amazon.com と見分けにくい文字列になります。このドメインのASCII表記は xn--mazon-3ve.com です。登録情報(RDAP)では、登録者はAmazon Technologies, Inc.、登録日は2005年1月21日となっています。紛らわしい文字列を、本物の側が押さえている例です。それでも、似た文字列をすべて押さえることはできません。受信者が文字列を見比べなくても判断できる目印が必要になる理由が、ここにあります。
送信者の確認は、1つの技術で完結するものではなくなりつつあります。SPFで送信の許可を、DKIMで署名を確かめ、DMARCで差出人欄のドメインとの整合を判定して、認証に失敗したときの扱いの方針を共有する。BIMIのロゴは、正規の送り主を見分ける手がかりになる。受信サービスは認証結果と方針に応じて配送を判断し、利用者はパスワードマネージャーやパスキーで偽のログイン画面に入力しない。協議会が9月の報告で挙げている対策を並べると、メールの信頼を、送信者・受信サービス・利用者で分担して組み立て直す動きが見えてきます。調査用アドレスでは、独自ドメインで届くフィッシングのDMARC合格率が3か月続けて9割を超えました。認証の先にある「誰が送ったか」の確かめ方を、次の段階へ進める節目と言えそうです。
【参考記事】
DMARC 通過する独自ドメインフィッシング急増 ~ フィッシング対策協議会「フィッシングレポート2026」(外部)
協議会のフィッシングレポート2026の要点を紹介。2025年の報告件数や悪用ブランド、なりすまし送信の割合の推移を伝える
2026年7月のフィッシング報告状況、Amazon をかたるフィッシングが急増(外部)
7月分の月次報告を紹介。Amazonをかたる報告の急増と、独自ドメインの送信の約94.7%がDMARCに合格したことを伝える
3ヶ月ごとの報告を要請 ~ 総務省が電気通信業界団体に DMARC の隔離・拒否ほか要請(外部)
総務省が2025年9月に出した要請の3項目と、2026年8月末まで事業者の取組状況を3か月ごとに報告させる仕組みを伝える
【編集部後記】
認証を通る詐欺メールが増えた同じ時期に、協議会は逆向きの現象も書き留めています。本物のメールが、不審なメールとして報告されるケースが増えているというのです。受信者が正規のメールを迷惑メールとして報告すると送信者の評価が下がり、正規のメールまで迷惑メールのフォルダーへ振り分けられることがあります。
偽物が本物らしくなるほど、本物は疑われやすくなります。あなたが最近「迷惑メール」に入れたメールの中に、待っていた連絡は混ざっていなかったでしょうか。
【用語解説】
DMARC(ディーマーク)
差出人欄に表示されるドメインと、SPFまたはDKIMの認証に成功したドメインとが整合しているかを確かめる送信ドメイン認証の仕組みである。ドメインの持ち主は、認証に失敗したメールの扱いを reject(受信拒否)、quarantine(隔離)、none(区別せず配送)のいずれかで宣言する。
SPF
そのドメインの名義でメールを送ってよいサーバーを、ドメインの持ち主が公開する仕組みである。受信側は送信元のサーバーが許可されているかを確かめる。
DKIM
送信側がメールに電子署名を付け、受信側が署名ドメインと改ざんの有無を確かめる仕組みである。
BIMI
DMARCに合格したメールに、送り主のブランドロゴを表示するための仕組みである。DMARCポリシーをquarantineかrejectにするなどの条件があり、表示の条件は受信サービスによって異なる。
VMC・CMC
BIMIでロゴを表示するために使う証明書である。発行のときに第三者がロゴの権利などを確認する。GmailはVMCかCMCのいずれかを求めている。
なりすまし送信/非なりすまし送信
フィッシング対策協議会が月次報告で使う区分である。前者は差出人に実在するサービスのドメインを使ったもの、後者は攻撃者が用意した独自のドメインを使ったものを指す。
RDAP
ドメイン名の登録者や登録日などを、決まった形式のデータで照会するための仕組みである。従来のWHOISに代わるものとして使われている。
サポート詐欺
ウイルス感染などの偽の警告を表示して、画面に示した窓口に電話をかけさせ、サポート名目で金銭をだまし取ったり、遠隔操作ソフトを入れさせたりする手口である。
パスキー
パスワードの代わりに、端末に保存した鍵と生体認証などでログインする仕組みである。登録したサイトでしか使えないため、偽のログイン画面に情報を入力してしまう被害を防ぎやすい。
【参考リンク】
フィッシング対策協議会|2026/09 フィッシング報告状況(外部)
2026年10月19日公表。調査用アドレスに届いた独自ドメインの送信のうち約98.9%がDMARCに合格したことを示した月次報告
フィッシング対策協議会|2026/07 フィッシング報告状況(外部)
独自ドメインからの送信の約94.7%がDMARCに合格し、協議会が「対応率が急増」と表現した2026年7月分の月次報告
フィッシング対策協議会|2025/12 フィッシング報告状況(外部)
独自ドメインからの送信が約75.3%、そのうちDMARC合格が約17.8%だったことを示す2025年12月分の月次報告書
フィッシング対策協議会|月次報告書(外部)
フィッシング報告件数と、調査用アドレスに届いたメールのなりすまし送信やDMARC合格の内訳を毎月公表している報告書の一覧
フィッシング対策協議会|フィッシングレポート2026(外部)
2025年の報告状況をまとめた協議会の年次レポート。1.3.3節で、なりすまし送信から独自ドメインへの変化に触れている
総務省|フィッシングメール対策の強化に関する要請(外部)
2025年9月1日、電気通信事業者の4団体へDMARCの導入とポリシー設定、受信側での処理などを求めた総務省の報道資料
RFC 7489|DMARC(外部)
DMARCの仕様を定めたIETFの文書。差出人欄のドメインとSPF・DKIMの認証結果の整合や、ポリシーの扱いを記している
BIMI Group(外部)
BIMIの仕様と導入手順を公開している業界団体のサイト。必要なDMARCポリシーや証明書の扱い、受信側の対応状況も示す
Google Workspace 管理者ヘルプ|BIMIを設定する(外部)
GmailでBIMIのロゴを表示するための要件と、VMCとCMCの違いや必要な設定を説明しているGoogleの公式ページ