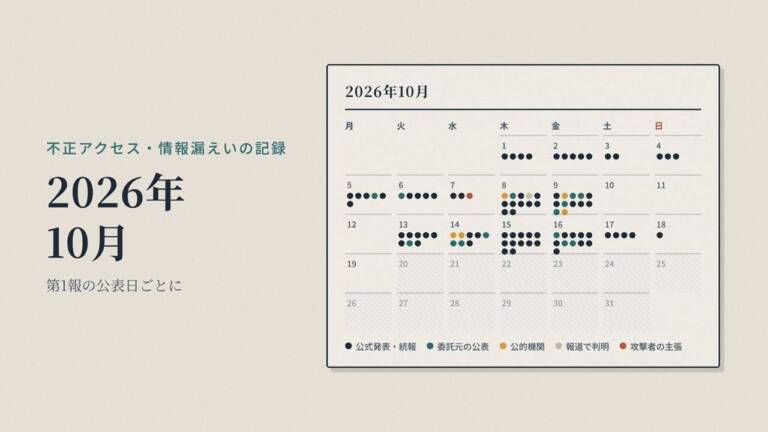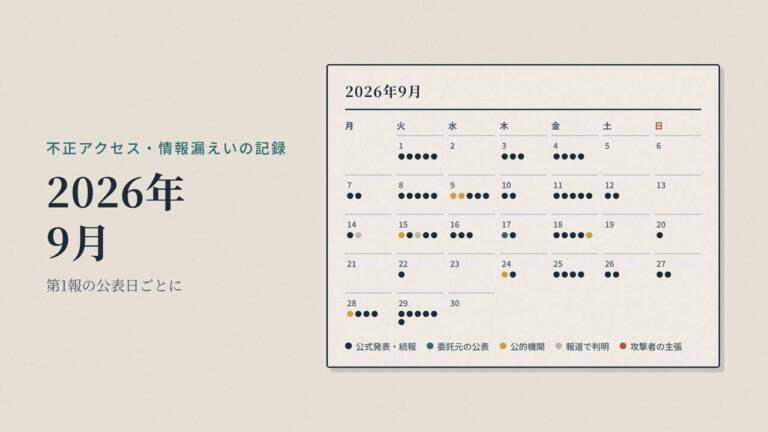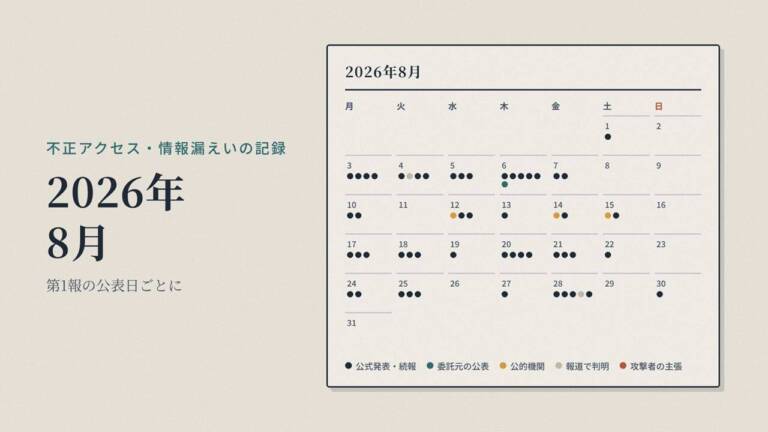
情報の種別について
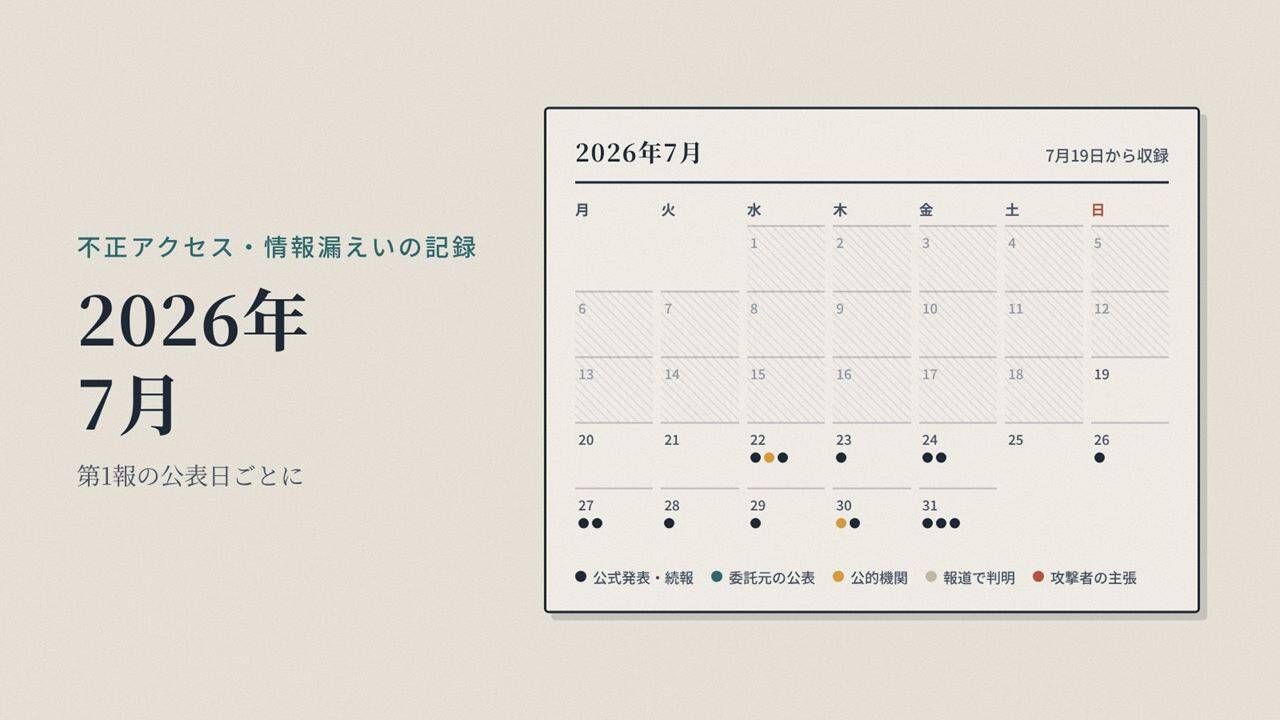
- 公式発表 被害組織の第1報
- 続報 被害組織の第2報以降・最終報
- 委託元の公表 委託先の事案について委託元が公表
- 公的機関 JPCERT/CC・IPA・警察庁などの発表
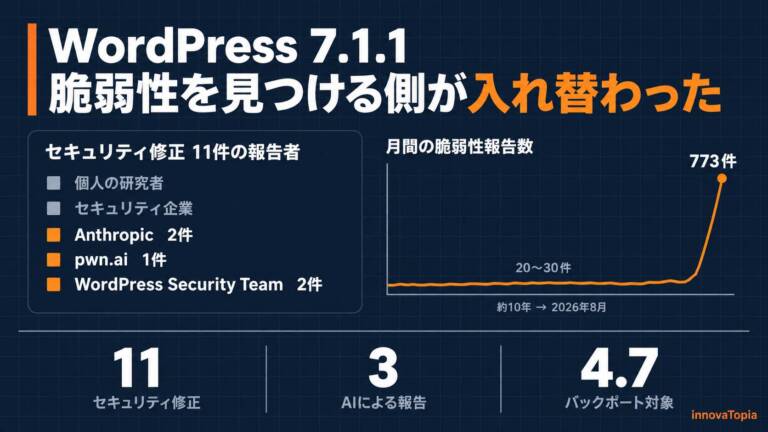
- 脆弱性 製品ベンダーの公表
- 報道で判明 当事者の公表がなく、報道で判明
- 攻撃者の主張(未確認) 攻撃者が主張しているだけで、事実と確かめられていないもの。被害を受けたとされる組織の説明があれば添える
この月に第1報が公表された事案です。公開日(2026年10月)にさかのぼって収録しました。人為ミス(誤送信・設定ミス・紛失)による事案は、この記録には含めていません。続報は10月20日時点までを反映しています。
7月31日(金)
コーポレートサイトに不正アクセスの可能性があり、問い合わせフォームの情報への影響を調査している。
価格転嫁・賃上げ支援事業の公式サイトに不正アクセスがあり、運営の一部を停止して調査している。
PeakManagerのデータベースが不正アクセスで外部へ転送され、約2、218万レコードの顧客情報が漏えいした。
続報の履歴(2件)
- 09/24 第二報:外部への転送を確認、約2、218万レコードに精査、備考欄にカード情報に該当する可能性のある記載5件
- 07/31 第一報:約3、300万レコード、暗号化されたパスワードを含む項目が漏えいの可能性
7月30日(木)
Ruby on RailsのActive Storageの脆弱性で攻撃の拡大を見込み注意喚起した。
続報の履歴(2件)
- 08/03 注意喚起を更新
- 07/31 開発元がフォレンジック調査ツールとガイドを公開
管理用アカウントの認証情報が不正取得され、1,000アカウントの情報と保存データ15、382件が漏えいした。
続報の履歴(4件)
- 10/06 一部システムの管理用アカウントの認証情報が不正取得され、687件・313件のアカウント情報と保存データ15、382件の漏えいを公表
- 08/13 一部の楽天IDのパスワードを強制リセット・保存データへの第三者の不正アクセスは未確認
- 08/04 Webサイトを再開
- 07/31 楽天モバイルが発表・Webサイトを停止し専用窓口を開設
7月29日(水)
通販サイトの決済アプリが改ざんされ、2025年に2万4166名のカード情報が漏えいした可能性があると公表した。
7月28日(火)
メール送信サービスのアクセスキーが不正利用され、正規の送信環境からフィッシングメールが約11万通送られた。
7月27日(月)
オンラインショップが脆弱性を突かれて改ざんされ、カード情報を含む912名分が流出した可能性がある。
コーポレートサイトとメディアサイトに不正なファイルが置かれ、検索結果の表示が書き換えられた。
7月26日(日)
レンタルサーバ「スマイルサーバ」の一部で不正アクセスの痕跡が見つかり、サービスを停止している。
続報の履歴(6件)
- 09/08 復旧環境の申込案内
- 08/31 お詫びと報告を掲載(内容未確認)
- 08/18 代替サーバの移行期限を9/30に延長
- 07/26 外部からの不正アクセスの痕跡を確認・停止継続・顧客情報の漏えいは確認されていない
- 07/25 作業の長期化を告知
- 07/24 jm9・jm10サーバのメンテナンスを告知
7月24日(金)
受託運営する患者支援プログラムの公開領域のファイルが第三者に取得され、1,940名分の情報が漏えいした。
Webサイトがソフトウェアの脆弱性を悪用され、会員約2.8万名と問い合わせ者約4,500名の情報が取得された可能性がある。
続報の履歴(2件)
- 08/07 調査結果:ソフトウェアの脆弱性を悪用した不正アクセスと確認・外部流出の事実は未確認・会員約2万8000名と問い合わせ者約4,500名が対象
- 07/24 第1報:不正アクセスの痕跡と一部会員情報へのアクセスの可能性を発表(件数なし)
7月23日(木)
海外在住者向け通販サイトが不正アクセスを受け、個人情報の一部が流出した可能性があり、サービスを停止中。
続報の履歴(1件)
- 07/24 第2報:第三者による不正アクセスと個人情報・データの一部流出の可能性を発表し、システムを緊急遮断
7月22日(水)
従業員のメールアカウントに不正アクセスがあり、約7,000通のメールの情報が漏えいした可能性がある。
IPAがWordPressの脆弱性wp2shellについて直ちの更新を呼びかけた。
利用するクラウドストレージの共有フォルダに不正アクセスがあり、個人情報が漏えいした可能性がある。
公表した委託元(1)
- ロジネットジャパン(08/06)
この一覧から案内している媒体・書き手
この一覧では、事案ごとの一次発表に加えて、より詳しく知りたい方のために、ほかの媒体や書き手の記事を案内しています。1つの事案に案内するのは、その日のうちに事実を伝える「速報」1本と、経緯を整理した記事1本までです。innovaTopiaの記事があれば、あわせて案内します。
案内する記事は、出典を示していること、原則として登録なしで読めること、事案の記事が製品やサービスの案内と分かれていることを目安に選んでいます。各媒体との取引や提携によるものではありません。案内先は定期的に見直します。
速報
- INTERNET Watch・Impress Watch・窓の杜(インプレス)
- 記者の署名入りで、公式発表へのリンクと、利用者がとるべき対処を添えて報じています。窓の杜は、身近なソフトの脆弱性と更新の案内で紹介します。
- Security NEXT(ニュースガイア)
- 情報セキュリティのニュースを日刊で伝える専門媒体です。企業の事案だけでなく、自治体や小さな組織の事案まで幅広く扱っています。
整理・解説
- piyolog(piyokango氏)
- 事案の経緯を時系列でまとめ、出典を番号付きで示し、続報に合わせて更新しているブログです。2009年からの記事が残っています。piyokango氏は、IPA「情報セキュリティ10大脅威」の選考会メンバーも務めています。
- 徳丸浩の日記(徳丸浩氏)
- Webアプリケーションの脆弱性を、技術の面から解説しているブログです。徳丸氏は『体系的に学ぶ 安全なWebアプリケーションの作り方』の著者です。
事案によって案内する媒体
- @IT・ITmedia(アイティメディア)
- 企業のIT担当者に向けた記事が中心です。一部の記事は会員登録が必要です。
- NHK NEWS WEB
- 社会への影響が大きい事案で案内します。
- BleepingComputer(英語)
- 海外の事案や、ランサムウェアの攻撃者による主張を詳しく報じている英語の媒体です。