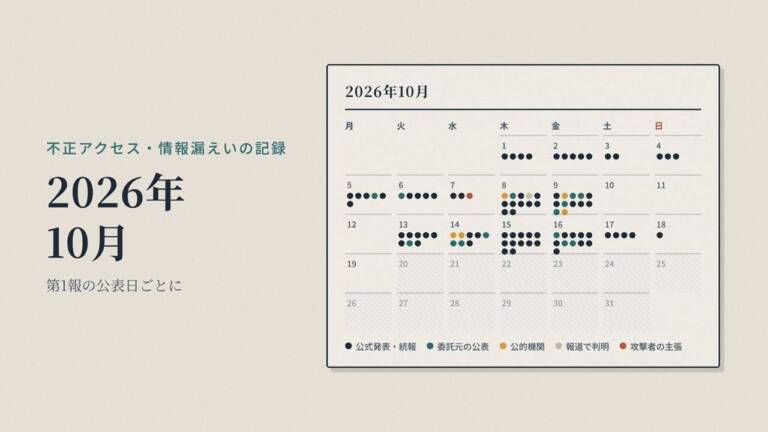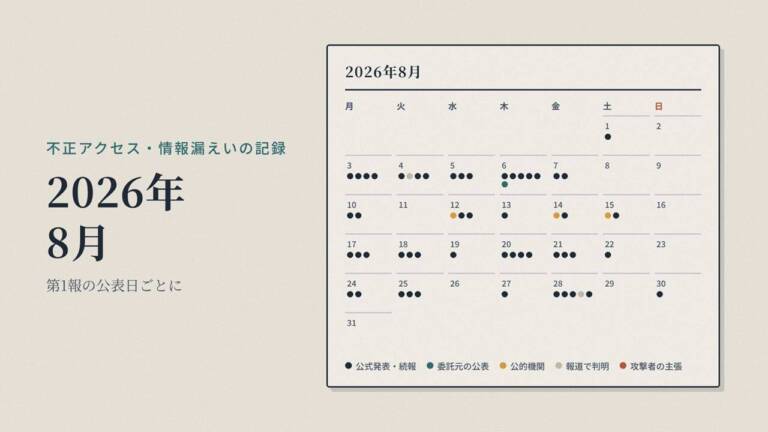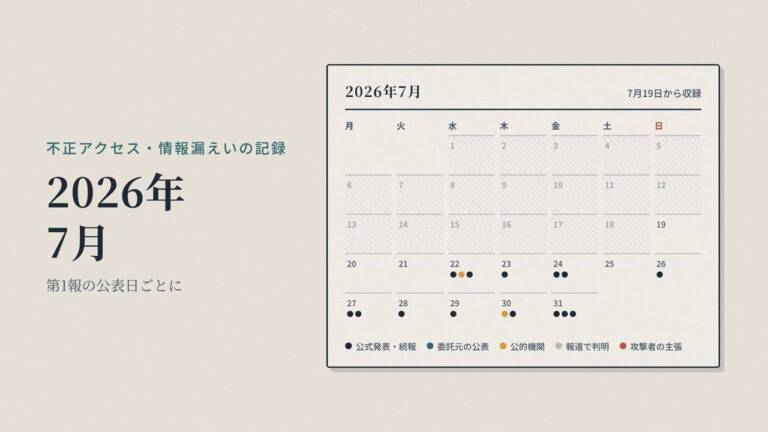
情報の種別について
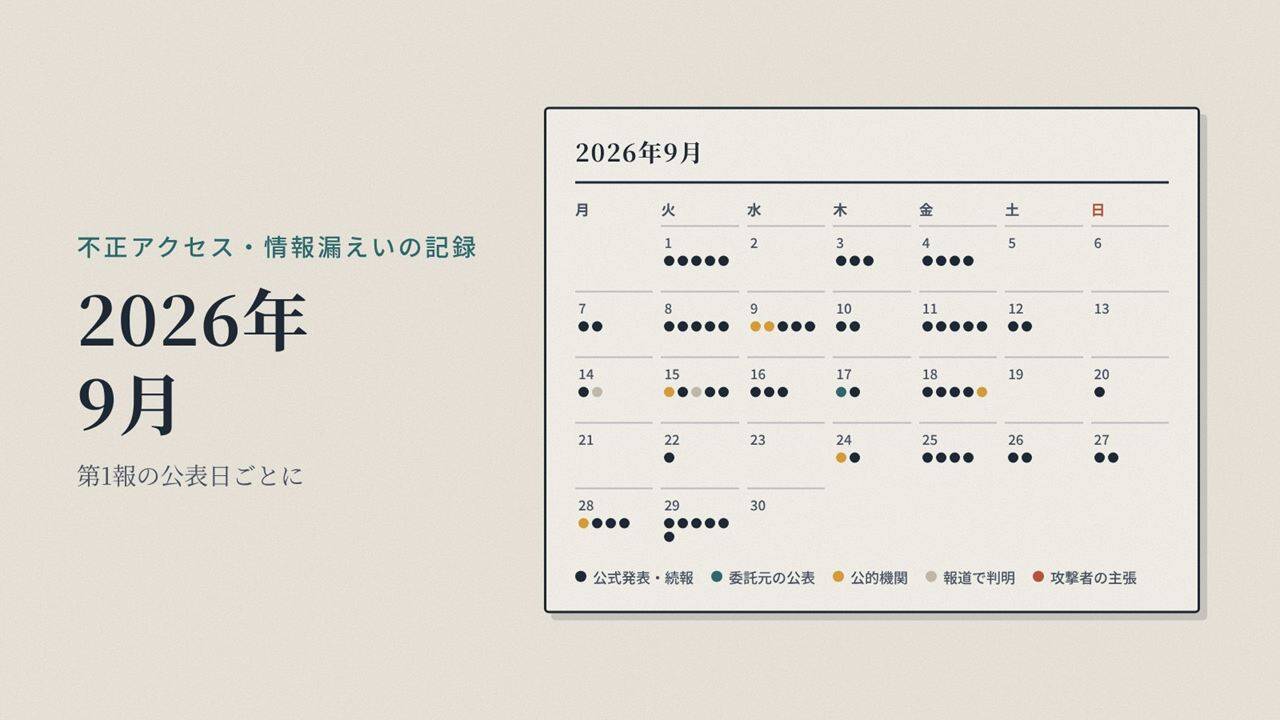
- 公式発表 被害組織の第1報
- 続報 被害組織の第2報以降・最終報
- 委託元の公表 委託先の事案について委託元が公表
- 公的機関 JPCERT/CC・IPA・警察庁などの発表
- 脆弱性 製品ベンダーの公表
- 報道で判明 当事者の公表がなく、報道で判明
- 攻撃者の主張(未確認) 攻撃者が主張しているだけで、事実と確かめられていないもの。被害を受けたとされる組織の説明があれば添える
この月に第1報が公表された事案です。公開日(2026年10月)にさかのぼって収録しました。人為ミス(誤送信・設定ミス・紛失)による事案は、この記録には含めていません。続報は10月20日時点までを反映しています。
9月29日(火)
クロネコ代金後払いに不正アクセス、顧客情報約526万件などが外部に持ち出された。
続報の履歴(3件)
- 10/16 第4報:調査結果として約526万件の持ち出しを確認
- 10/09 第3報:サービス再開
- 10/02 第2報:請求金額・債権残高・社員名は取得されていないと確認
居宅介護支援事業所のPCがサポート詐欺で約30分遠隔操作され、利用者33名の情報が漏れた可能性。
システムへの侵入ではなく、サポート詐欺(偽の警告画面)をきっかけにパソコンが遠隔操作された事案です。
郵便局アプリに不正アクセスがあり、19名分69件の顧客情報が不正に取得された。
払戻し情報を管理するシステムに不正アクセスがあり、払戻し申請者1、463件の口座情報などが漏えいした。
セイコーマートアプリのサーバーに不正アクセス、会員約57万件の情報が閲覧された。
続報の履歴(2件)
- 10/05 第4報:57万4647アカウントに更新(第3報から2,625件増)
- 09/30 第3報:57万2022人分の閲覧を確認、個人情報保護委員会へ報告
社内文書管理システムへの不正アクセスと情報窃取を確認し、影響範囲を調査している。
9月28日(月)
NetScaler ADC/Gatewayの脆弱性2件が悪用されているとしてJPCERT/CCが注意喚起した。
続報の履歴(1件)
- 10/02 更新:MandiantとGoogle Threat Intelligence Groupの侵害指標を追記
Misocaのメール送信機能が悪用され、不特定多数に不審メールが送られた。不正アクセスは確認されていない。
システムへの侵入ではなく、サービスの通常の機能が第三者に悪用された事案です。Misocaの送信元から不審なメールが届くおそれがあるため載せています。
TEMAIRAZUに不正アクセスがあり宿泊者情報の一部が取得された可能性があり、予約者に不審なメッセージが届いた。
続報の履歴(1件)
- (なし。台帳の09/26頃の記載は穴吹エンタープライズの告知で、手間いらず自身の続報ではない)
公表した委託元(8)
- LIVELY HOTELS(09/22)
- Kua & Hotel(09/23)
- FIRST CABIN(09/24)
- MIMARU(09/24)
- スーパーホテル(09/29)
- ワシントンホテル等フジタ観光グループ(10/01)
- ホテルグランドヒル市ヶ谷(10/01まで)
- ほか100施設超
信毎ポイント交換システムに不正アクセスがあり、一部の履歴データが一時的に消去された。
9月27日(日)
オズモールに海外から大量の不正アクセス、会員メールアドレス最大44万7610件が閲覧された可能性。
メトポ会員向けサーバーに不正アクセス、メールアドレス約5.9万件が閲覧・取得された可能性。
続報の履歴(1件)
- 10/15 更新:範囲は初報から変更なし
9月26日(土)
ニッポンレンタカーアプリに不正アクセス、会員41名の情報が閲覧された可能性。
続報の履歴(1件)
- 10/01 追加報告:9/19〜21の別の手法による攻撃で会員55名の会員情報ページへの不正アクセスを確認(9/29判明)
京王電鉄グループのサーバーがランサムウェア被害を受け、一部の販売システムに障害が出ている。
続報の履歴(1件)
- 10/16 第2報:攻撃を主張するグループが一部データを公開したと主張しているが京王は未確認、情報漏えいが確認されれば対応する
9月25日(金)
タイムズカーのWebシステムに不正アクセス、約660万アカウントの会員情報が取得された。
続報の履歴(2件)
- 09/29 第3報:約160万件で運転免許証等の本人確認書類画像の漏えいを確認
- 09/28 第2報:第三者による会員情報の取得を確認、約660万アカウント
事務用NASがランサムウェアでファイル暗号化。端末を停止して調査し、09/28に通常運用へ戻った。
続報の履歴(1件)
- 09/28 続報:事務用端末を09/27に再開、09/28に通常運用に復帰
国際郵便の調査請求Web受付サーバーに不正アクセス、約600件の顧客情報が閲覧され得る状態だった。
続報の履歴(1件)
- 10/16 調査結果:約600件の顧客情報が第三者に閲覧され得る状態、サービスのメールアカウントから迷惑メールも送信
スマレジECの管理画面の脆弱性を突かれ、顧客企業4社の環境に不正アクセスがあった。
9月24日(木)
F5 BIG-IP APMの脆弱性が悪用されているとしてJPCERT/CCが注意喚起した。
外部からの情報提供でサイバー攻撃の可能性を公表し、警察と連携して調査している。
続報の履歴(1件)
- 10/05頃(ScanNetSecurity報道):サーバー内の一部ファイルが暗号化されたとの続報(発表日・内容未確認)
9月22日(火)
第三者が不正なデータを書き込み、一部顧客14名の登録情報が書き換えられた。
9月20日(日)
一部顧客のWebサーバ領域に不正アクセスがあり、不正プログラムが設置された。
9月18日(金)
BIツールMetabaseの脆弱性を悪用した不正アクセスで、アザスとするーぷの約6万アカウントの情報が取得された。
グローバルサイトが不正アクセスを受け、最大15名分の個人情報が漏えいした可能性がある。
他社の内見予約システムの同社アカウントが不正利用されて不正な内見予約が行われ、物件の鍵情報が一部流出した可能性がある。
マレーシアのグループ会社で従業員1名のメールアカウントが不正アクセスを受け、不審メールが送られた。
IT技術者を狙う北朝鮮系WaterPlumと北朝鮮IT労働者について、日米豪独が共同で注意喚起した。
9月17日(木)
プロ野球チップス関連サービス「PhotoGoods」で顧客の個人情報等が漏えいした可能性がある。
委託先の事案:大興印刷株式会社(PhotoGoods)
子会社サイトのサーバーへの不正アクセスで、ギフト申込者の個人約722先・法人約1、616先の情報が漏えいしたおそれ。
9月16日(水)
PhotoGoodsに決済画面の入力情報を取得する不正プログラムが設置され、カード情報などが漏えいした可能性がある。
公表した委託元(1)
- カルビー(09/17)
ユーザー情報約2362万件と画像メタデータ約4.9億件が流出し、9/27にサービスを再開した。
続報の履歴(3件)
- 09/27 08:00 続報:対策と確認を終えサービスを再開
- 09/24 17:45 続報:セキュリティメンテナンスのためサービスを一時停止(再開後のパスワード変更を依頼)
- 09/16 19:00 続報:「画像」はスクリーンショット・GIF・動画等を指すと明確化
公式サイトのトップページが改ざんされ、検索経由の閲覧者が無関係なサイトへ誘導された。
9月15日(火)
Cisco Secure Email Gatewayの脆弱性について、悪用が確認されたとして注意喚起した。
観光列車の座席管理システムが不正アクセスを受け、予約の取り消しが起き、1、409名の情報が漏えいしたおそれがある。
続報の履歴(1件)
- 09/28 追記:意図しない予約キャンセルは対応済み、既存の予約には発生していない
LINEのデジタル整理券システムが不正アクセスを受け、抽選の当選133人が落選に書き換えられた。
分析ツールMetabaseの脆弱性を悪用され、データベースから顧客情報を取得された。
海外子会社出向者のメールアカウントに不正アクセスがあり、なりすましメールで取引先に金銭的被害が出た。
9月14日(月)
公式サイトの脆弱性を悪用した不正アクセスがあり、問い合わせフォームの顧客情報が対象となった。
生徒寮管理人がサポート詐欺に遭いPCが遠隔操作され、入寮者76人分などの情報が漏れた可能性がある。
9月12日(土)
専攻のウェブサイトに偽のエラー画面などで操作を促す不正プログラムが設置されていた(8/30〜9/10)。
ストアに導入された外部アプリが原因で購入時に不正な外部ページへ誘導され、入力したカード情報が取得された可能性がある。
続報の履歴(2件)
- 09/18 追記:受注販売商品をHMV&BOOKS onlineで期間限定販売
- 09/15 追記:原因アプリは削除済み、外部専門機関の調査結果が出るまでストアを休止
9月11日(金)
メールドメインの認証情報が不正利用され、同社ドメインから約1,800通の不審メールが送られた。
VPN機器の脆弱性を悪用され、約24.6万件の個人情報が漏えいした可能性がある。
続報の履歴(3件)
- 09/15 大臣会見で経緯を説明(piyologによる)
- 09/13 Q&A追記
- 09/12 Q&A更新
通販システムが不正アクセスされ、顧客対応の通話音声データ等が取得された可能性がある。
続報の履歴(1件)
- 09/15 第2報:通話音声データ等が取得された可能性と顧客管理システムも対象の可能性を公表。個人情報保護委員会へ報告
フィッシングで所員6名のアカウントに不正アクセスがあり、メール5、417件とファイル3、272件が閲覧された。
指定管理者が運営するWebサイトが不正アクセスを受け、一時的に閉鎖された(第一報)。
9月10日(木)
「HALMEK up」の管理画面に、従業員のIDとパスワードの窃取により不正アクセスされた。
デジタルアーカイブサイトが脆弱性を突かれ、オンラインカジノの誘導ページに改ざんされた。
9月9日(水)
2026年9月のマイクロソフト更新で、悪用が確認された特権昇格の脆弱性2件について注意喚起した。
Adobe AcrobatとReaderの脆弱性(APSB26-141)について、更新を呼びかける注意喚起を公表した。
データ分析ツールの脆弱性を悪用され、採用管理サービスの応募者など約39万人の情報の漏えいが確認された。
続報の履歴(1件)
- 10/09 追記:漏えいの事実を確認、約39万人、外部調査の結果は10月末頃に公表予定
公表した委託元(6)
- きちりホールディングス(日付未確認)
- 鳥貴族(10/01)
- ワンダーテーブル(10/02)
- 明日香村(10/02)
- みよし市(10/02)
- 大阪市(10/01)
就職支援サイトが改ざんされ、偽のウイルス警告で有料アプリのインストールへ誘導される状態になった。
ホームページへの不正アクセスでプログラムが改ざんされ、サイトを一時閉鎖している。
9月8日(火)
役職員のPCがマルウェアに感染し、保存されていた個人情報が漏れた可能性を否定できない。
WEB発注システムのサーバーがサイバー攻撃を受け、一部のユーザー情報が外部に漏えいした可能性があり、利用を再開した。
続報の履歴(1件)
- 09/09 第二報:一部のユーザー情報が外部に漏えいした可能性、利用を再開
グループ会社の日本トレクスで不正アクセスによるシステム障害が起き、発注やメールなどの業務を停止している。
続報の履歴(1件)
- 09/11 続報:障害の原因が不正アクセスと公表、部品受注システムとメール送受信も停止、復旧時期は未定
教職員1名のメールアカウントがフィッシングで不正利用され不審メールが送られ、個人情報が閲覧された可能性もある。
学生ら6アカウントが不正利用され迷惑メール17、668件が送られ、メール本文が閲覧された可能性もある。
9月7日(月)
情報基盤への不正アクセスで、学生や教職員などの氏名・住所・メールアドレスが漏えいした疑いがある(第一報)。
委託先クラウド事業者への不正アクセスで、同社が利用するサーバのパスワード情報が流出した可能性がある。
9月4日(金)
利用する有償クラウドサービスが第三者に不正利用され、利用料金を事業者と協議している。
施設職員がサポート詐欺に遭い端末に不正アクセスされ、556人の氏名等が漏れた可能性がある。
東京外環プロジェクトのサイトに不正アクセスの疑いがあり、公開を一時停止している。
プラグインの脆弱性を悪用され、講師応募者10名と管理者3名の情報が閲覧された可能性がある。
9月3日(木)
ファンクラブの管理委託先サーバに不正アクセスの形跡があり、有料会員のメールアドレスとパスワードが漏れた可能性がある。
フィッシングで顧客の口座情報や認証情報が盗まれ、投資信託が不正に売買された。
主監視局サーバのファイルが暗号化された。副監視局は無事で放射線監視は継続している。
9月1日(火)
従業員のメールアカウントが乗っ取られ、424人分の情報が漏れた可能性があり、なりすましメールも送られた。
利用するクラウドサーバへの不正アクセスを検知しシステムを停止したが、閲覧や持ち出しの痕跡は見つかっていない。
資格情報の不正利用で、役職員等や社外関係者の情報が閲覧された可能性がある。
続報の履歴(1件)
- 09/28 第二報:攻撃者による資格情報の不正利用を確認(第二報の本文は未開封)
生物多様性センターのページに不正アクセスがあり、団員1,963名分の情報を保存していた。
CMS旧版の脆弱性を突かれてサイトが改ざんされ、スマホ閲覧者が不審な画面に誘導された。
この一覧から案内している媒体・書き手
この一覧では、事案ごとの一次発表に加えて、より詳しく知りたい方のために、ほかの媒体や書き手の記事を案内しています。1つの事案に案内するのは、その日のうちに事実を伝える「速報」1本と、経緯を整理した記事1本までです。innovaTopiaの記事があれば、あわせて案内します。
案内する記事は、出典を示していること、原則として登録なしで読めること、事案の記事が製品やサービスの案内と分かれていることを目安に選んでいます。各媒体との取引や提携によるものではありません。案内先は定期的に見直します。
速報
- INTERNET Watch・Impress Watch・窓の杜(インプレス)
- 記者の署名入りで、公式発表へのリンクと、利用者がとるべき対処を添えて報じています。窓の杜は、身近なソフトの脆弱性と更新の案内で紹介します。
- Security NEXT(ニュースガイア)
- 情報セキュリティのニュースを日刊で伝える専門媒体です。企業の事案だけでなく、自治体や小さな組織の事案まで幅広く扱っています。
整理・解説
- piyolog(piyokango氏)
- 事案の経緯を時系列でまとめ、出典を番号付きで示し、続報に合わせて更新しているブログです。2009年からの記事が残っています。piyokango氏は、IPA「情報セキュリティ10大脅威」の選考会メンバーも務めています。
- 徳丸浩の日記(徳丸浩氏)
- Webアプリケーションの脆弱性を、技術の面から解説しているブログです。徳丸氏は『体系的に学ぶ 安全なWebアプリケーションの作り方』の著者です。
事案によって案内する媒体
- @IT・ITmedia(アイティメディア)
- 企業のIT担当者に向けた記事が中心です。一部の記事は会員登録が必要です。
- NHK NEWS WEB
- 社会への影響が大きい事案で案内します。
- BleepingComputer(英語)
- 海外の事案や、ランサムウェアの攻撃者による主張を詳しく報じている英語の媒体です。