
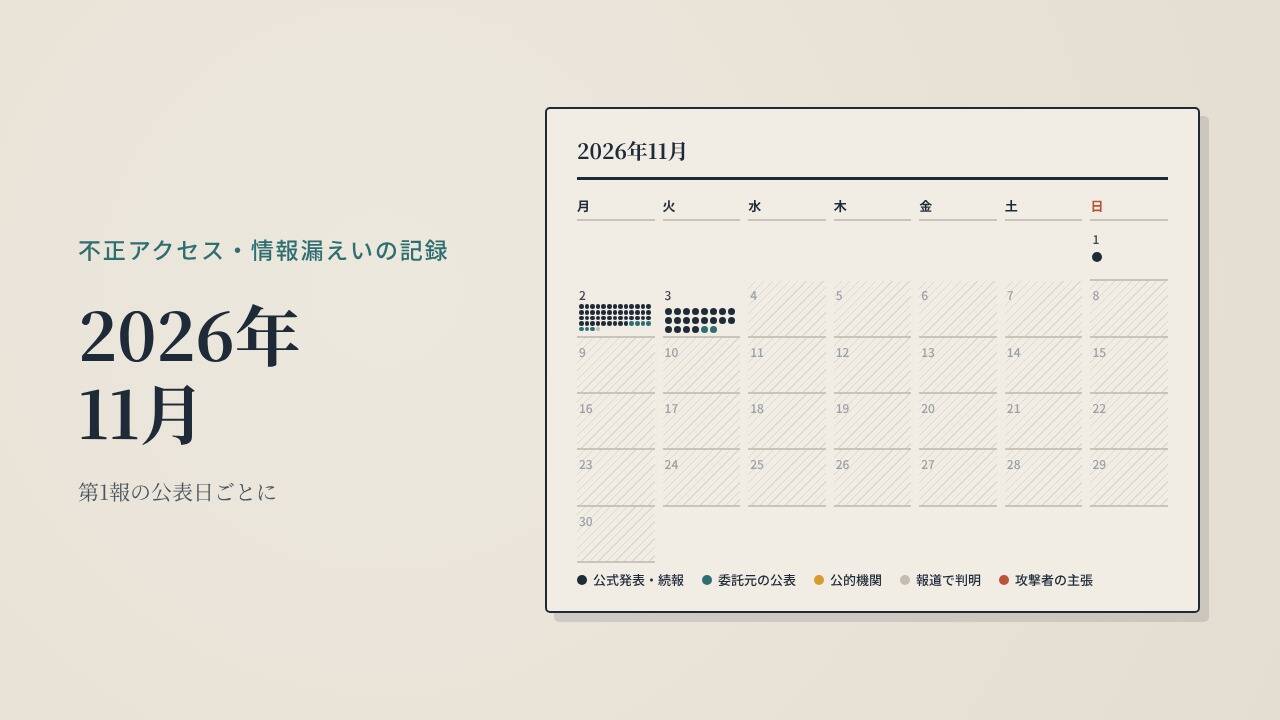
サイバーセキュリティ速報一覧|2026年11月の記録
120件・最終確認 11月18日
この月に第1報が公表された事案です。公開日(2026年10月)にさかのぼって収録しました。攻撃ではない人為ミス(誤送信・設定ミス・紛失)は、件数の大きいものなど一部だけを載せています。続報は11月18日時点までを反映しています。
11月5日以降の公表は、速報一覧に載せています。公表から14日を過ぎた事案を、このページへ順に移しています。
直近14日の公表を見る2026年11月の名前 120件・件数の多い順
2026年11月の公表 120件
11月4日(水)
野村「機関Navi」
11/4 公表影響を調査中件数の記載なし
くわしく
「機関Navi」の不正アクセスの懸念から、MIR@Iを予防的に停止。
漏れた(可能性がある)情報記載なし
予防的な停止で、漏えいは確認と書かれていません。
情報の種別公式発表
Shippio
11/4 公表被害を確認ファイル約1,300件、チームアカウント約1,100件(11/3 18時時点)
くわしく
不正アクセスで、約1,300件のファイルが取得され、約1,100件のチームアカウントが作成された。
漏れた(可能性がある)情報ファイル(内容は発表を参照)
11/3 18時時点の情報です。
情報の種別公式発表
総務省(英文ニューズレター)
11/4 公表被害を確認メールアドレス775件(うち氏名21件)
- メールアドレス
- 氏名・住所・電話
くわしく
委託先アララのメール配信サービスへの不正アクセスで、メールアドレス775件が漏えい。
漏れた(可能性がある)情報メールアドレス、氏名(登録時に記入した21件のみ)
クレジットカード番号や電話番号は登録が不要なため含まれないとしています。対象者には個別にメールで連絡するとしています。
情報の種別公式発表
ウチコミ
11/4 公表漏えいの可能性最大142,591アカウント(可能性)
- メールアドレス
- 氏名・住所・電話
くわしく
ランサムウェア被害で、会員142,591アカウントの情報が漏えいした可能性。
漏れた(可能性がある)情報氏名、メールアドレス、生年月日、性別、住所、電話番号(保有項目は顧客ごとに異なる)
クレジットカード情報は保持しておらず、パスワードは暗号化されているとしています。悪用などは現時点で確認されていないとしています。
情報の種別公式発表
続報
- 7/6 サーバ障害→専門調査でランサムウェア被害と判明、11/4 公表
電通総研(FACERE)
11/4 公表被害を確認件数の記載なし
くわしく
FACEREの特定企業の環境で設定不備があり、データが第三者に閲覧された。
漏れた(可能性がある)情報「個人情報」とのみ記載(項目の記載なし)
9/10に第三者による不正アクセスがあったとしています。他の利用企業の環境に設定不備は見つかっていないとしています。
情報の種別公式発表
住友不動産
11/4 公表被害を確認205,208件
- メールアドレス
くわしく
委託先が使うアララのメール配信への不正アクセスで、メールアドレス205,208件が漏えい。
漏れた(可能性がある)情報メールアドレス(分譲住宅事業に問い合わせた方)
氏名・住所などは含まれないとしています。
情報の種別委託元の公表
ダスキン
11/4 公表被害を確認657,886件
- メールアドレス
くわしく
アララ「repica」への不正アクセスで、会員のメールアドレス657,886件が漏えい。
漏れた(可能性がある)情報メールアドレス
氏名・住所・クレジットカード等の情報は含まれないとしています。
情報の種別委託元の公表
クレディセゾン(MUJI Card)
11/4 公表漏えいの可能性約109万件(現在利用可能約34.5万・利用不可約74.5万。退会済み含む)
- メールアドレス
- クレジットカード
- 氏名・住所・電話
くわしく
良品計画への不正アクセスで、MUJI Cardの全桁カード番号など約109万件が対象の可能性。
漏れた(可能性がある)情報全桁のカード番号、生年月日、MUJIカードID。一部は氏名、住所、電話番号、性別、メールアドレスも可能性
ポイント付与のため連携していた情報で、現在は連携していないとしています。カード名義・有効期限・セキュリティコードは含まれず、セゾンのシステムへの不正アクセスは確認されていないとしています。再発行に応じ、利用明細の確認を求めています。
情報の種別委託元の公表
オシロ(OSIRO)
11/4 公表被害を確認最大12,661人(うち本名に近い表示名のおそれ1,101人)
くわしく
会員一覧が未ログインで閲覧できる設定で、最大12,661人の会員IDや表示名が閲覧された。
漏れた(可能性がある)情報会員ID、表示名、アイコン画像URL
氏名・住所・メールアドレス・パスワード・クレジットカード番号などは閲覧されていないとしています(表示名未設定の方は登録時の氏名が表示される仕様)。
情報の種別公式発表
エムオーテックス
11/4 公表漏えいは確認されていない件数の記載なし
くわしく
Webサイトへの不正アクセスを11/2に確認し、各サイトを停止。顧客情報の流出は未確認。
漏れた(可能性がある)情報記載なし(流出は確認されていない)
LANSCOPEの主要機能は稼働しているとしています。調査は継続中です。
情報の種別公式発表
板橋区(いたばしPay)
11/4 公表影響を調査中件数の記載なし
くわしく
いたばしPayが使うアララのサーバーへの不正アクセス。登録情報が対象かは確認中。
漏れた(可能性がある)情報記載なし(対象かどうか確認中)
登録情報が流出の対象に含まれるかは判明していないとしています。
情報の種別公式発表
ワークマン
11/4 公表被害を確認最大約145万件(精査により変わる可能性)
- メールアドレス
くわしく
アララへの不正アクセスで、メルマガ会員のメールアドレスの持ち出しを確認(最大約145万件)。
漏れた(可能性がある)情報メールアドレス
氏名・住所・電話番号・クレジットカード情報は対象サーバーに保有しておらず、流出の事実は確認されていないとしています。題名は「可能性」、本文はアララの報告として「持ち出されたことを確認」と書いています。
情報の種別委託元の公表
はせがわ
11/4 公表被害を確認305件(対象のお客様は特定できていない)
- メールアドレス
くわしく
アララ「repica」への不正アクセスで、宛先メールアドレス305件が漏えいしたことが判明。
漏れた(可能性がある)情報メールアドレス(10/8〜10/29配信分)
メールの件名・本文、自社保管の顧客データ(氏名・住所・電話番号・購買履歴など)の漏えいは確認されていないとしています。第1報です。メール配信は停止中で、別の配信基盤への切り替えを準備しています。
情報の種別委託元の公表
日本デジタル研究所(JDL)
11/5 続報漏えいの可能性28,475件(第二報で変更。第二報は旧値を28,291件とするが、第一報ページは28,921件で、両報の数字が一致しな…
- メールアドレス
くわしく
アララへの不正アクセスで、顧客のメールアドレス等28,475件が流出した可能性。
漏れた(可能性がある)情報メールアドレス、貴社名・貴事務所名・ご担当者名、JDLのお客様コード
件数は第一報ページと第二報ページで数字が一致しません。対象のお客様には別途メールで連絡するとしています。二次被害は現時点で確認されていないとしています。
情報の種別委託元の公表
第1報11/4 公表
続報
- 11/5 第二報(件数が28,475件に変更、項目を具体化)
- 11/4 第一報(アララから11/3に報告、28,921件、メールアドレス等の可能性)
日本消防設備安全センター
11/4 公表漏えいの可能性約720件(対象に含まれるかはアララで確認中)
- メールアドレス
くわしく
アララ経由で、講習案内の送付先である消防機関のメールアドレス約720件が漏えいした可能性。
漏れた(可能性がある)情報「講習計画のお知らせ」の送付先である消防機関のメールアドレス
11/4付の第2報です。対象に含まれるかはアララで確認中としています。
情報の種別委託元の公表
委託先の事案アララ メッセージ
トライベック
11/6 続報被害を確認61,213件(重複・テストメールを含む。11/4付)
- メールアドレス
くわしく
アララ経由でメール配信先が漏えい。11/6に流出情報をメールアドレスのみに訂正。
漏れた(可能性がある)情報メールアドレス
XD.GROWTH本体(管理画面・会員データベース等)への不正アクセスは確認されていません。顧客企業が個人情報保護委員会への報告や会員への通知を検討する必要が生じる可能性があるとしています。
情報の種別続報
第1報11/4 公表
続報
- 11/6 更新(URLは20261102):XD.GROWTHとHirameki 7のメール配信を一時停止。アララから11/5に受けた報告で、流出情報はメールアドレスのみ(本文・差し込み文字列は含まれない)に訂正。対象期間は2026年7月1日〜10月31日
- 11/4 公表:61,213件、メールアドレスと差し込み文字列
委託先の事案アララ メッセージ
インフォマート(KARTE)
11/4 公表被害を確認3,577件
- メールアドレス
くわしく
アララ経由で、請求書サービスの無料ユーザー3,577件のメールアドレスが流出(第一報)。
漏れた(可能性がある)情報メールアドレス
アララからはメールアドレス以外の流出は確認されていないと報告を受けています。自社システムへの影響はないとしています。
情報の種別委託元の公表
委託先の事案アララ メッセージ
ちょびリッチ
11/4 公表漏えいの可能性1,348,525件(メールアドレスの件数。会員数ではない)
- メールアドレス
- 氏名・住所・電話
くわしく
アララ経由でメールアドレス1,348,525件の漏えいを確認。ほかの項目も流出の可能性。
漏れた(可能性がある)情報メールアドレス(確認)/会員番号、ニックネーム、生年月日、性別、居住地(都道府県)、保有ポイント数(流出した可能性)
氏名・電話番号・パスワード・銀行口座情報はアララに預けておらず、対象外としています。同社システムからの漏えいは確認されていません。メール配信を停止し、会員へはサイト上のお知らせで連絡します。
情報の種別委託元の公表
委託先の事案アララ メッセージ
日本レジャーチャンネル
11/4 公表被害を確認684,772件(メールアドレスの計)
- メールアドレス
くわしく
アララメッセージへの不正アクセスで、メールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレスのみ
対象は2026/7/31〜10/31に受信した方。テレボートのメルマガ、ボートレースキャンペーン事務局の当選通知、各場のメルマガなどを含む。BOATRACE振興会の発表(同じ684,772件)と二重計上しないこと。氏名・住所・加入者番号は漏えいなし。
情報の種別公式発表
委託先の事案アララ メッセージ
クラシエ薬品(Kampoful Life)
11/4 公表被害を確認59,428件
- メールアドレス
くわしく
メール配信委託先アララの不正アクセスで、メールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレス(10/8〜10/29配信分)
氏名・生年月日・住所・電話番号・パスワード・クレジットカード情報は流出していないとしている。
情報の種別公式発表
委託先の事案アララ メッセージ
アクセルエンターメディア
11/9 続報被害を確認1,086,098件(重複除く)
- メールアドレス
- 氏名・住所・電話
くわしく
メール配信委託先アララの不正アクセスで、メールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレス。一部サイトでは氏名や会員番号などの登録項目も
メール本文・パスワード・クレジットカード情報は含まれない。
情報の種別続報
第1報11/4 公表
続報
- 11/9 第2報:1,086,098件
- 11/4 第1報
委託先の事案アララ メッセージ
ローソンエンタテインメント(エンタGO・DO! SPORTS)
11/6 続報漏えいの可能性エンタGO 最大12,196名、LAWSON DO! SPORTS 27,908名(11/6更新で確定。更新前は25,8…
- メールアドレス
- 氏名・住所・電話
くわしく
委託先・電通総研の基盤の設定不備を突かれ、会員情報が漏えいした可能性。
漏れた(可能性がある)情報エンタGO:氏名、電話番号、メールアドレス、予約内容。DO! SPORTS:氏名、住所、電話番号、メールアドレス、性別、生年月日、体調などのアンケート情報
アクセス権限の初期構築時の設定不備を第三者に突かれた。カード情報は保持しておらず漏えいなしとしている。アララ事案とは別。
情報の種別続報
第1報11/4 公表
続報
- 11/6 更新:DO! SPORTSを27,908名に
- 11/4 第1報
公表した委託元(1)電通総研
IIJmio
11/4 公表被害を確認983,458件(解約済みを含む)
- メールアドレス
くわしく
メール配信委託先アララの不正アクセスで、契約者のメールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレス(JALモバイル、BIC SIMの契約者を含む)。属性情報の詳細は確認中
クレジットカード情報はアララに連携しておらず対象外。件数は変わる可能性がある。
情報の種別公式発表
委託先の事案アララ メッセージ
東京都島嶼町村一部事務組合(島嶼会館)
11/10 続報被害を確認3,021件(11/5。ホームページから予約した人のみ)
- メールアドレス
- 氏名・住所・電話
くわしく
予約システム提供元ナバックへの不正アクセスで、予約者の個人情報が漏えいした。
漏れた(可能性がある)情報氏名、住所、電話番号、メールアドレス、宿泊したホテル名、チェックイン日。11/10の第3報で、カナ、FAX、生年月日、性別、勤務先情報などに項目が拡大(計10項目)
「RESERVE GATEα」が対象。不正アクセスは11/2発生、11/3確認。カード情報は取り扱っておらず漏えいの可能性なしとしている。アララ事案とは別。
情報の種別続報
第1報11/4 公表
続報
- 11/10 第3報:項目を10項目に拡大(件数の記載なし)
- 11/5 第2報:3,021件
- 11/4 第1報(件数調査中)
公表した委託元(1)株式会社ナバック
松戸市(オンライン申請)
11/4 公表漏えいの可能性記載なし(調査中。利用者登録は約13万6千件)
- メールアドレス
くわしく
オンライン申請システムのメール配信委託先アララで不正アクセス。利用者のメールアドレスが漏えいした可能性。
漏れた(可能性がある)情報利用者のメールアドレスのみの可能性
システム提供はTKC、メール配信はアララ。TKCは11/6付で、自治体システムへの不正アクセスは未確認としている。
情報の種別公式発表
委託先の事案アララ メッセージ
プレナス(ほっともっと)
11/4 公表被害を確認最大約700万件
- メールアドレス
- 氏名・住所・電話
くわしく
外部委託先のメルマガ配信サービスへの不正アクセスで、会員情報が漏えいした。
漏れた(可能性がある)情報メールマガジン会員のメールアドレス、氏名、生年月日、電話番号を含む会員情報
クレジットカード情報は同社が保有せず、含まれない。発生期間は10/28〜10/31。
情報の種別公式発表
モンテローザ
11/4 公表被害を確認625,429件(委託先からの報告数。うち任意登録情報つきは31,333件)
- メールアドレス
- 氏名・住所・電話
くわしく
委託先アララのWebサーバーの脆弱性を突かれ、メルマガ会員のメールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレス。任意登録の生年月日、性別、都道府県、お気に入りブランド、利用目的など
クレジットカード情報は保有せず対象外。不正アクセスの判明は11/2。
情報の種別公式発表
委託先の事案アララ メッセージ
福島市(マイナンバーカード予約)
11/4 公表漏えいの可能性記載なし(TKCとアララが調査中)
- メールアドレス
くわしく
予約システムのメール配信委託先アララで不正アクセス。予約者のメールアドレスが漏えいした可能性。
漏れた(可能性がある)情報予約者のメールアドレス(可能性)
システム運営はTKC。予約システム本体への不正アクセスは未確認。予約完了メールは自動送信を停止中。
情報の種別公式発表
委託先の事案アララ メッセージ
メディカ出版
11/10 続報被害を確認168,194件(10/8〜10/29に配信したメールの宛先。重複除く人数は確認中)
- メールアドレス
くわしく
アララ提供のメール配信サービス経由で、メールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレスのみ
氏名、住所、件名・本文、購買情報は対象外。自社システムへの不正アクセスは確認されていないとしている。
情報の種別続報
第1報11/4 公表
続報
- 11/10 第2報:168,194件
- 11/4 第1報
委託先の事案アララ メッセージ
JA共済連(ロードサービス)
11/12 続報被害を確認最大約285万人分(暫定値。契約者名とサービス要請者名の延べ人数で、重複計上のため今後減る見込み)
- 銀行口座
- 氏名・住所・電話
くわしく
ロードサービス委託先の不正アクセスで、最大約285万人分の情報が漏えいと見込まれる(第二報)。
漏れた(可能性がある)情報氏名(カナ含む)、住所、電話番号、車両情報、レッカー・ロードサービスの受付情報、口座情報(一部の利用者)等
マイナンバーカードとクレジットカードに関する情報は含まれないとしている。10/30付の広島県下JAの別件は10月分で別事案。
情報の種別続報
第1報11/4 公表
続報
- 11/12 第二報:漏えいした情報は現時点で最大約285万人分と見込む(契約者名とサービス要請者名の延べ人数の暫定値。重複計上のため減る見込み)
委託先の事案プレステージ・インターナショナル
オープンドア(トラベルコ・アララ経由)
11/4 公表被害を確認318,495件
- メールアドレス
くわしく
委託先アララのメール配信システムへの不正アクセスで、メルマガ登録者のメールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレスのみ
氏名等は流出なし。アララから同社への報告は11/3。
情報の種別公式発表
委託先の事案アララ メッセージ
ソラシドエア
11/4 公表被害を確認約490,000件
- メールアドレス
くわしく
外部メール配信システムへの不正アクセスで、顧客のメールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレスのみ(2026-07-01〜10-31に snj-rsv@solaseedair.jp から配信したメールの宛先)
氏名、住所、電話番号、クレジットカード情報は漏えいなしとしている。委託先の社名は記載なし。
情報の種別公式発表
あしたのチーム(サーベイ)
11/4 公表被害を確認3顧客企業、209名
- 氏名・住所・電話
くわしく
OEM提供元ラフールへの不正アクセスで、サーベイ情報が不正に取得された。
漏れた(可能性がある)情報氏名、所属部署、従業員番号、サーベイ回答情報、ショートサーベイ結果、ストレスチェック結果など
委託先(OEM提供元)はラフール。10/27に不審なアクセスを検知、10/30にあしたのチームへ報告。あしたのチームとグループのシステムへの不正アクセスは確認されていない。二次被害は確認なし。対象範囲は変わる可能性あり。
情報の種別公式発表
公表した委託元(1)株式会社ラフール
BOATRACE振興会(テレボート)
11/4 公表被害を確認最大684,772件(日本レジャーチャンネルと同じ数字。二重計上に注意)
- メールアドレス
くわしく
アララメッセージへの不正アクセスで、テレボート会員等のメールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレスのみ
対象はテレボート会員メールマガジン(16回)とボートレースキャンペーン事務局の当選通知(122回)、2026/7/31〜10/31。日本レジャーチャンネルが同じ環境で配信した別メールも含む最大数。氏名・住所・加入者番号は漏えいなし。
情報の種別公式発表
公表した委託元(1)日本レジャーチャンネル
委託先の事案アララ メッセージ
ジャックス(ロードサービス委託先)
11/9 続報被害を確認
- クレジットカード
くわしく
ロードサービス委託先PCSの不正アクセスで、CLUB AJカードのカード番号が漏えいしたことを確認。
漏れた(可能性がある)情報クレジットカード番号(CLUB AJカード)、個人情報(項目の列挙なし)
委託先親会社の第2報(11/6)でカード番号が含まれていたと公表されたことを受けた更新。対象のお客様の特定と個別連絡は完了。二次被害は確認なし。
情報の種別続報
第1報11/4 公表
続報
- 11/9 更新:カード番号が含まれることを確認
- 11/4 第1報(カード情報なし)
委託先の事案プレステージ・インターナショナル
那覇市(オンライン申請システム)
11/12 続報漏えいの可能性登録者約82,000件(11/4時点)。流出は約15,700件との報道(NHK・琉球新報。市の件数ページは未開封)
- メールアドレス
くわしく
外部メール送信サービス(アララ)への不正アクセスで、利用者のメールアドレスが漏えいした可能性。
漏れた(可能性がある)情報メールアドレス
市と委託先は、パスワード・個人情報・カード情報をメールで求めることはないとしています。
情報の種別公式発表
第1報11/4 公表
続報
- 11/12 NHKが約15,700件の流出と報道
- 11/4 市が公表(登録約82,000件、漏えいの可能性)
モスバーガー(Mos WEB会員)
11/4 公表被害を確認7,517,087件
- メールアドレス
くわしく
アララのメール配信システム「repica」への不正アクセスで、Mos WEB会員の情報が流出した。
漏れた(可能性がある)情報メールアドレス、年齢、性別、お住まいの都道府県等
クレジットカード情報などの決済関連情報は含まれません。
情報の種別公式発表
委託先の事案アララ メッセージ
山梨県(吉田ルート通行予約)
11/4 公表被害を確認15,821,184件(精査中。アソビュー全体の件数)。県の利用者は令和7年度最大83,013人・令和8年度最大114,…
- メールアドレス
- 氏名・住所・電話
くわしく
アソビューが使うアララへの不正アクセスで、吉田ルート通行予約の利用者情報が流出した。
漏れた(可能性がある)情報メールアドレス、電話番号、郵便番号、居住地域、会員ID・番号、氏名、性別、生年月日、登録日、最終ログイン日、購入日時、チケット種別、購入枚数、施設名、利用日時、参加人数、キャンセル有無 ほか
パスワードとクレジットカード番号は対象外としています。
情報の種別公式発表
委託先の事案アソビュー
郡山市(オンライン申請)
11/4 公表漏えいの可能性調査中(利用者登録数は約32,600件で、流出件数ではない)
- メールアドレス
くわしく
TKC経由でアララのメール配信が不正アクセスを受け、利用者のメールアドレスが漏れた可能性。
漏れた(可能性がある)情報メールアドレス(可能性)
市のシステム自体への不正アクセスは現時点で確認されていないとしています。
情報の種別公式発表
委託先の事案アララ メッセージ
伊丹市(メールマガジン)
11/4 公表漏えいの可能性記載なし(確認中)
- メールアドレス
くわしく
市のメールマガジンの配信がアララへの不正アクセスを受け、メールアドレス等が漏えいのおそれ。
漏れた(可能性がある)情報メールアドレス等(配信中メルマガの登録件数は市立学校緊急時のお知らせ9,326件ほか、漏えい件数ではない)
登録件数は漏えい件数ではありません。
情報の種別公式発表
委託先の事案アララ メッセージ
大阪府(行政オンラインシステム)
11/16 続報被害を確認107,804件
- メールアドレス
くわしく
外部メール配信サービスへの不正アクセスで、行政オンラインシステム利用者のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
対象は2026年7月1日〜10月31日にこのシステムから通知メールを送信したアドレスです。提供事業者から11/2に可能性の報告、11/13に漏えいの報告を受けたとしています。府のページに「アララ」の名前はなく「外部メール配信サービス」とありますが、共同通信(東京新聞)は、アララが不正アクセスを受けたと報じています。大阪市の107万件の件(b20261103-06、b20261113-01)とは別の主体・別の資料です。利用者登録・メールアドレス変更・パスワード再設定ができない旨の記載があります。
情報の種別公式発表
第1報11/4 公表
続報
- 11/16 続報 漏えいを確認、107,804件
- 11/4 第一報 漏えいの可能性(件数は確認中)
11月3日(火)
AKASE GROUP
11/3 公表被害を確認52,735件
- メールアドレス
くわしく
アララ メッセージ(repica)の不正アクセスで、52,735件のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
委託先アララ経由。
情報の種別公式発表
下野市(予約システム)
11/3 公表漏えいの可能性
- メールアドレス
- 氏名・住所・電話
くわしく
TKC経由のアララ メッセージ不正アクセスで、メールアドレス・氏名・本文が漏えいしたおそれ。
漏れた(可能性がある)情報メールアドレス、氏名、メール本文
「おそれ」の段階です。
情報の種別公式発表
高根沢町(予約システム)
11/4 続報漏えいの可能性
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、予約者のメールアドレスが漏えいした可能性。
漏れた(可能性がある)情報メールアドレス
情報の種別公式発表
第1報11/3 公表
コープぎふ・あいち・みえ
11/3 公表被害を確認3生協合計160,751件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、3生協合計160,751件のメールアドレス等が漏えい。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
横浜市(電子申請)
11/3 公表漏えいの可能性件数の記載なし
- メールアドレス
くわしく
電子申請の委託先経由のアララ メッセージ不正アクセスで、申請者情報が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
件数は示されていません。
情報の種別公式発表
大阪市(予約システム)
11/13 続報被害を確認1,078,713件(利用者のメールアドレス。終報 11/13)
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、予約システム利用者のメールアドレス1,078,713件が漏えい(終報)。
漏れた(可能性がある)情報利用者のメールアドレスのみ
終報の時点です。
情報の種別続報
第1報11/3 公表
続報
- 11/13 終報:利用者のメールアドレス1,078,713件(人数ではなくアドレスの数)。対象は令和8年7月1日〜10月31日にメールを受信したアドレス
横浜ゴム
11/3 公表被害を確認件数の記載なし
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、メールアドレスと会社名が漏えい。
漏れた(可能性がある)情報メールアドレス、会社名
公式発表に件数はありません。
情報の種別公式発表
セブン‑イレブン(7NOW)
11/3 公表被害を確認名前(カナ)164,180件/+住所4,762件/+住所・電話・郵便番号209件(合算169,151件)
- 氏名・住所・電話
くわしく
配達委託先CBcloud「ピックゴー」の不正アクセスで、約169,151件の氏名等が漏えい。
漏れた(可能性がある)情報氏名(カナ)、住所、電話番号、郵便番号
合算は台帳側の足し算です。発表に合計の記載はありません。
情報の種別公式発表
出前館
11/3 公表被害を確認名前799件/住所794件/電話・郵便番号33件
- 氏名・住所・電話
くわしく
配達委託先CBcloud「ピックゴー」の不正アクセスで、名前799件などが漏えい。
漏れた(可能性がある)情報氏名、住所、電話番号、郵便番号
情報の種別公式発表
三井住友海上
11/6 続報被害を確認約3.7万件(11月6日9時時点)
- メールアドレス
- クレジットカード
- 銀行口座
- 本人確認書類
- 氏名・住所・電話
くわしく
不正アクセスで契約者情報が約3.7万件漏えい。一部サービスの停止は継続。
漏れた(可能性がある)情報保険証券番号、氏名、住所、電話番号、メールアドレスなど(クレジットカード情報・口座情報は含まれない)
漏えいしたお客さま情報の不正使用は、現時点で確認されていないとしています。原因は調査中です。同じ専用ページ経由で、三井住友海上あいおい生命の契約者約5,300件(11月6日9時時点)も漏えいしています。
情報の種別続報
第1報11/3 公表
続報
- 11/6 三井住友海上あいおい生命も、同じ専用ページ経由で約5,300件の漏えいを公表(保険証券番号、氏名、生年月日、メールアドレスなど)
- 11/6 漏えいを確認し公表(約3.7万件)。停止中サービスのページも11/7に更新
- 11/5 12時時点の停止サービス一覧を更新(不正アクセスを検知と明記)
- 11/3 公表(9サービス停止)
公表した委託元(4)三井住友海上あいおい生命保険(11/6、同じ専用ページ経由、約5,300件、https://www.msa-life.co.jp/news/assets/pdf/20261106_newsrelease_huseiausesukaizi.pdf)
アソビュー
11/3 公表被害を確認15,821,184件
- メールアドレス
- 氏名・住所・電話
くわしく
アララの不正アクセスで、会員情報15,821,184件が漏えい。
漏れた(可能性がある)情報メールアドレス、会員ID、氏名、性別、生年月日、電話番号、郵便番号、地域、チケット購入・利用情報など
パスワードとクレジットカード情報は含まれないとしています。悪用被害は現時点で確認されていないとしています。
情報の種別公式発表
城西館
11/3 公表被害を確認34,063件
- メールアドレス
くわしく
委託先経由のアララの不正アクセスで、34,063件のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
メールアドレス以外は含まれないとしています。
情報の種別公式発表
ナチュラルサイエンス
11/3 公表被害を確認件数の記載なし
- メールアドレス
くわしく
アララ(repica)の不正アクセスで、通販サイト会員のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
メールアドレス以外の流出はないとしています。件数は示されていません。
情報の種別公式発表
駅探
11/3 公表被害を確認アララに確認中
- メールアドレス
くわしく
アララメッセージの不正アクセスで、駅探が扱うメールアドレスが流出対象に含まれる旨の報告(第一信)。
漏れた(可能性がある)情報アララに確認中
第一信の時点で、件数・項目は示されていません。
情報の種別公式発表
岡山県(おかやまVitalityウォーク)
11/3 公表被害を確認最大2,240件(2つのメールマガジンのメールアドレス)
- メールアドレス
くわしく
アララメッセージ経由で、県のメールマガジン登録アドレスが流出。
漏れた(可能性がある)情報メールアドレス
件数は県が登録・管理するメールアドレスの数で、実際に流出した情報の詳細は運営事業者が調査中。県が管理するのはメールアドレスのみ。
情報の種別公式発表
大津市(マイナンバーカード予約)
11/3 公表漏えいの可能性件数の記載なし
- メールアドレス
くわしく
TKC経由のアララ不正アクセスで、カード予約者のメールアドレスが漏えいした可能性。
漏れた(可能性がある)情報メールアドレス
マイナンバー(個人番号)の漏えいはないとしています。
情報の種別公式発表
新潟市(e-NIIGATA)
11/4 続報漏えいの可能性件数の記載なし
- メールアドレス
くわしく
アララの不正アクセスで、e-NIIGATA利用者のメールアドレス漏えいの可能性を調査中。
漏れた(可能性がある)情報メールアドレスのみ(TKC発表)
メール本文・マイナンバー・申請情報の漏えいはないとしています。市民分の漏えいは調査中です。
情報の種別公式発表
第1報11/3 公表
ENSAPIA Tokyo(ハンゲ)
11/13 続報被害を確認ハッシュ化パスワード61,962件/メールアドレス51,025件/生年月日28,251件/氏名・住所・郵便番号・電話番号…
- メールアドレス
- パスワード・ID
- クレジットカード
- 氏名・住所・電話
くわしく
ハンゲのサーバーへの不正アクセスで、個人情報の一部が外部に漏えいしたと判明(第4報)。
漏れた(可能性がある)情報パスワード(ハッシュ化)、メールアドレス、生年月日、氏名、住所、郵便番号、電話番号、外部サービスIDのメールアドレス、クレジットカード番号の一部(マスク処理済み)、セキュリティコード、クレジットカード名義
第3報(11/6)には件数・漏えいの記載がなく、第4報で初めて漏えいを明記しました。ID・パスワードの流出痕跡なしとした11/4 13時時点の説明とは変わっています。
情報の種別続報
第1報11/3 公表
続報
- 11/13 第4報:個人情報の一部の漏えいが判明。ハッシュ化パスワード61,962件、メールアドレス51,025件、生年月日28,251件、氏名・住所・郵便番号・電話番号2,994件、外部サービスIDのメールアドレス36,545件、クレジットカード番号の一部(マスク処理済み)2,961件、セキュリティコード6件ほか
デニーズ(旧アプリ)
11/3 公表漏えいの可能性調査中(確認できたアクセス記録は10/7分のみ)
- メールアドレス
- パスワード・ID
- 氏名・住所・電話
くわしく
アプリ移行の処理で認証情報が不正に作成され、会員コードなどが漏えいした可能性。
漏れた(可能性がある)情報会員コード、メールアドレス、生年月日、性別、都道府県、お気に入り店舗、キッズバースデー
氏名・住所・電話番号・パスワード・クレジットカード情報は保持していないとしています。
情報の種別公式発表
東海コープ(コープぎふ・コープあいち・コープみえ)
11/3 公表被害を確認160,751件(10/8〜10/29配信分、資料請求などの未加入者を含む)
- メールアドレス
くわしく
アララ「repica」への不正アクセスで、メールアドレス160,751件が流出。
漏れた(可能性がある)情報メールアドレス
情報の種別委託元の公表
ゴルフネットワーク
11/3 公表漏えいの可能性総数209,460件(同一アドレスの重複を含む可能性があり確認中)
- メールアドレス
くわしく
アララ経由でメールアドレス209,460件の漏えいを確認。同一アドレスの重複を含む可能性。
漏れた(可能性がある)情報メールアドレス
ほかの情報は現時点で流出が確認されていないとしています。公式サイトはセキュリティ対応で緊急メンテナンス中で、発表は「ゴルフネットワークプラスTV」のお知らせに載っています。メルマガ配信ツールの提供会社の提携先がアララです。
情報の種別委託元の公表
委託先の事案アララ メッセージ
St.Cousair
11/3 公表被害を確認878,343件
- メールアドレス
くわしく
アララメッセージへの不正アクセスで、会員のメールアドレスが漏えいした。
漏れた(可能性がある)情報メールアドレス(2026-10-30以前の登録会員分)
クレジットカード情報とパスワードは対象外。ほかの情報の有無はベンダーに確認中。
情報の種別公式発表
委託先の事案アララ メッセージ
11月2日(月)
Mリーグ
11/2 公表被害を確認9,502人(2019年10月〜2026年10月29日の利用者の全部または一部)
- メールアドレス
- パスワード・ID
- 氏名・住所・電話
くわしく
公式サイトと公式オンラインショップが不正アクセスを受け、利用者9,502人の個人情報が漏えいした。
漏れた(可能性がある)情報氏名、住所、電話番号、メールアドレス、ログインID、パスワードのハッシュ値、注文内容(注文番号・日時・商品・金額・支払い方法)
クレジットカード等の決済情報は当該システムで保有しておらず対象外としています。
情報の種別公式発表
@cosme(共通ID・10/28)
11/2 公表被害を確認約300万人(退会済みでも、不正アクセス時点で会員だった方を含む)
- メールアドレス
- 氏名・住所・電話
くわしく
10/28の不正アクセスで、@cosme共通ID会員の情報が漏えい。対象は約300万人。
漏れた(可能性がある)情報ユーザーID、ニックネーム、名前(漢字・カナ)、郵便番号、住所、電話番号、メールアドレス、性別、生年月日、肌質、髪質
ログイン用のパスワードとクレジットカード情報は含まれないことを確認(現時点)としています。不正利用・二次被害は把握していないとしています。
情報の種別公式発表
ノジマオンライン
11/2 公表被害を確認約700万件(退会者は含まれない)
- メールアドレス
- パスワード・ID
- 氏名・住所・電話
くわしく
会員管理システムへの不正アクセスで会員情報が漏えい。対象は約700万件で、2サイトを一時休止。
漏れた(可能性がある)情報氏名(漢字・カナ)、生年月日、性別、郵便番号、住所、電話番号、ログインID・暗号化されたパスワード、メールアドレス
クレジットカード情報は保持しておらず、対象外としています。原因と影響範囲は調査中です。
情報の種別公式発表
丸井グループ(デジタル社債)
11/2 公表漏えいの可能性最大9,086名(うち54名は銀行口座番号まで漏えいした可能性)
- メールアドレス
- 銀行口座
- 氏名・住所・電話
くわしく
デジタル社債の管理委託先への不正アクセスで、最大9,086名の個人情報が漏えいした可能性。
漏れた(可能性がある)情報氏名、住所、電話番号、メールアドレス、生年月日、性別、銀行口座番号、投資口数
クレジットカード情報は委託していないため漏えいはないとしています。丸井グループのシステムからの漏えいは確認されていないとしています。
情報の種別公式発表
無印良品(オーダーカーテン)
11/2 公表漏えいの可能性19,933件(同一顧客の重複データを含む)
- 氏名・住所・電話
くわしく
オーダーカーテン業務の委託先サーバーへの不正アクセスで、顧客情報19,933件が流出した可能性。
漏れた(可能性がある)情報氏名、住所、電話番号、注文情報、配送先住所
クレジットカード情報とメールアドレスは含まれないとしています。現時点で不正利用などの被害は確認されていないとしています。
情報の種別公式発表
サントリーHD
11/2 公表被害を確認約10万人分(報道)
- メールアドレス
- 氏名・住所・電話
くわしく
グループが使う外部クラウドサービスへの不正アクセスで、約10万人分の個人情報が漏えい。
漏れた(可能性がある)情報従業員の氏名・メールアドレス、2026年新卒採用の応募者の登録情報(氏名・メールアドレス・電話番号)、プログラム登録者のメールアドレス
サントリーの発表そのものは確認できていません。報道に基づく内容です。クレジットカードなど決済情報は含まれないと報じられています。
情報の種別報道で判明
PPIH(デジタル社債)
11/2 公表被害を確認
くわしく
デジタル社債の管理委託先Securitize Japanへの不正アクセスを確認。漏えいの有無は調査中。
漏れた(可能性がある)情報記載なし(調査中)
10/29に委託先のシステムで不正アクセスを確認した(PPIHの公表は11/2・第1報)。PPIHグループの店舗・会員サービスなどへの不正アクセスは確認されていないとしています。
情報の種別公式発表
テレ東マート
11/2 公表漏えいは確認されていない
くわしく
通販サイトへの不正アクセスで一時閉鎖。個人情報の漏えいは現時点で確認されていない。
漏れた(可能性がある)情報なし(確認されていない)
クレジットカード情報の漏えいも現時点で確認されていないとしています。影響範囲・侵入経路は調査中、再開時期は未定です。11/2 午前3時53分にサービスを停止しました。
情報の種別公式発表
プレステージ・インターナショナル
11/2 公表漏えいの可能性最大約550万件(重複を含む)
くわしく
不正アクセスにより、最大約550万件の個人情報が漏えいした可能性。
漏れた(可能性がある)情報個人情報(項目は一次発表を参照)
件数は重複を含みます。
情報の種別公式発表
ユーコープ
11/2 公表漏えいの可能性210,495件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、会員のメールアドレスなど210,495件が漏えいした可能性。
漏れた(可能性がある)情報メールアドレスなど
委託先アララ経由。
情報の種別公式発表
近鉄・都ホテルズ
11/2 公表漏えいの可能性129,153件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、129,153件のメールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
小田急トラベル
11/2 公表漏えいの可能性63,006件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、63,006件のメールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
両備バス
11/2 公表漏えいの可能性延べ43,221件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、メールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
北陸電力
11/2 公表漏えいの可能性約55万件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、約55万件のメールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
TKC(自治体向けシステム)
11/2 公表影響を調査中
- メールアドレス
- 本人確認書類
くわしく
マイナンバーカード予約システムの委託先アララの不正アクセスで、自治体の予約者情報に影響。
漏れた(可能性がある)情報自治体により異なる(メールアドレス等)
第1報の時点です。件数は示されていません。
情報の種別公式発表
続報
- 11/6 第5報:メール送信基盤を新設し、システムごとに再開。「一部報道について」で、自社への不正アクセスは確認されていないと説明
豊橋市(予約システム)
11/2 公表漏えいの可能性
- メールアドレス
くわしく
TKCの予約システムの委託先への不正アクセスで、予約者情報が漏えいしたおそれ。
漏れた(可能性がある)情報メールアドレス等
「おそれ」の段階です。
情報の種別公式発表
富士宮市(予約システム)
11/3 続報漏えいの可能性TKC全体で最大2,230,812件(同市分は発表を参照)
- メールアドレス
くわしく
TKCの予約システムの委託先への不正アクセスで、予約者情報が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
TKC全体の件数であり、同市分ではありません。
情報の種別公式発表
第1報11/2 公表
姫路市(予約システム)
11/4 続報漏えいの可能性第2報の件数は発表を参照
- メールアドレス
くわしく
TKCの予約システムの委託先への不正アクセスで、予約者情報が漏えいした可能性(第2報)。
漏れた(可能性がある)情報メールアドレス等
情報の種別公式発表
第1報11/2 公表
成城石井
11/2 公表漏えいの可能性最大168,630件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、最大168,630件のメールアドレスが漏えいした可能性。
漏れた(可能性がある)情報メールアドレス
委託先アララ経由。
情報の種別公式発表
サンクゼール
11/2 公表漏えいの可能性878,343件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、878,343件のメールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
キャメル珈琲
11/2 公表漏えいの可能性820,420件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、820,420件のメールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
ベルク
11/3 続報漏えいの可能性メールアドレス786,739件、氏名2,352件
- メールアドレス
- 氏名・住所・電話
くわしく
アララ メッセージの不正アクセスで、メールアドレス786,739件と氏名2,352件が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス、氏名
委託先アララ経由。
情報の種別公式発表
第1報11/2 公表
神戸新聞社
11/2 公表漏えいの可能性約4万件
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、約4万件のメールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
委託先アララ経由。
情報の種別公式発表
リーミルズ(JOHN SMEDLEY)
11/2 公表被害を確認17,082件
- メールアドレス
くわしく
データ配信委託先経由のアララ メッセージ不正アクセスで、17,082件のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
データ配信会社「データX」経由とされています。
情報の種別公式発表
松竹マルチプレックスシアターズ
11/2 公表漏えいの可能性件数の記載なし
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、メールアドレス等が漏えいした可能性。
漏れた(可能性がある)情報メールアドレス等
件数は示されていません。
情報の種別公式発表
キンコーズ・ジャパン
11/2 公表漏えいの可能性
- メールアドレス
くわしく
アララ メッセージの不正アクセスで、メールアドレス等が漏えいした可能性(第一報)。
漏れた(可能性がある)情報メールアドレス等
第一報の時点です。
情報の種別公式発表
UCC上島珈琲
11/2 公表被害を確認5,529件
- メールアドレス
くわしく
配信委託先(ソニックムーブ「COMSBI」)の不正アクセスで、5,529件のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
アララ事案とは別の委託先です。
情報の種別公式発表
デイリー馬三郎
11/2 公表漏えいの可能性最大約152,500件
- メールアドレス
- パスワード・ID
- 銀行口座
- 氏名・住所・電話
くわしく
不正アクセスで、会員の個人情報が最大約152,500件漏えいしたおそれ。
漏れた(可能性がある)情報氏名、メールアドレス、パスワード、銀行口座など多数
「おそれ」の段階です。
情報の種別公式発表
スカイマーク
11/2 公表影響を調査中顔写真6,692名、ログ4,247名、入力記録5,467名
- パスワード・ID
くわしく
アクセス制御の不備で、顔写真6,692名分などが閲覧できる状態だった。
漏れた(可能性がある)情報顔写真、ログ、入力記録(ログインパスワードを含む)
情報の種別公式発表
ライフ(ネットスーパー)
11/2 公表漏えいの可能性298件
くわしく
不正アクセスで、298件の情報が漏えいした可能性。
漏れた(可能性がある)情報アプリ利用者の情報(項目は発表を参照)
情報の種別公式発表
福井新聞社
11/2 公表被害を確認11,084件(福井新聞パスポートの一部会員)
- メールアドレス
くわしく
アララ(repica)の不正アクセスで、会員11,084件のメールアドレスが漏えい。
漏れた(可能性がある)情報メールアドレス
氏名・住所・カード情報・パスワード等は含まれないとしています。
情報の種別公式発表
バリューゴルフ(1人予約ランド)
11/2 公表漏えいの可能性
- メールアドレス
くわしく
「1人予約ランド」への不正アクセスで、ログイン用メールアドレスが閲覧・取得された可能性。
漏れた(可能性がある)情報ログイン用メールアドレス
メールアドレス以外の登録情報(氏名など)は含まれないとしています。第一報(11/2 17:00時点)です。
情報の種別公式発表
日本アンチ・ドーピング機構
11/2 公表被害を確認個人1,792名・取引先594件
- メールアドレス
- 氏名・住所・電話
くわしく
経費管理システムの脆弱性が悪用され、登録者1,792名の個人情報が取得された。
漏れた(可能性がある)情報氏名、生年月日、住所、電話番号、メールアドレスなど
クレジットカード・銀行口座情報、アスリートの検査・居場所情報は含まれないとしています。
情報の種別公式発表
ウィルズ(ネットマイル)
11/2 公表漏えいの可能性最大約549万人(退会会員を含む)
- メールアドレス
- 氏名・住所・電話
くわしく
ポイントサービス「ネットマイル」への不正アクセスで、最大約549万人の情報が漏えいの可能性。
漏れた(可能性がある)情報氏名、メールアドレス、特典交換に関する情報(会員ごとに異なる)
クレジットカード情報などは保有していないとしています。パスワードについては記載がありません。「ネットマイル」「すぐたま」は停止中です。
情報の種別公式発表
宇都宮市(電子申請)
11/5 続報漏えいの可能性個人アカウント約31,000人・事業者約5,800団体(市の利用者が含まれるかは確認中)
- メールアドレス
- 氏名・住所・電話
くわしく
委託先TKCが使うアララへの不正アクセス。流出のおそれはメールアドレスのみに訂正。
漏れた(可能性がある)情報メールアドレス(11/2時点の発表は氏名・本文も対象のおそれ→11/4に訂正)
市の利用者が流出情報に含まれるかは確認中としています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/4 TKCから流出のおそれはメールアドレスのみと連絡、11/5 ページ更新
- 11/2 公表(メールアドレス・氏名・本文のおそれ)
Zaif
11/4 続報被害を確認380,536件(重複を除く)
- メールアドレス
くわしく
アララへの不正アクセスで、顧客のメールアドレス380,536件が流出。
漏れた(可能性がある)情報メールアドレス
認証情報は含まれず、メールアドレスだけで口座にログインすることはできないとしています。自社システムへの不正アクセスは確認されていないとしています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/4 第2報(件数が確定)
- 11/2 第1報
まい泉
11/2 公表被害を確認96名(11/1時点)
- 氏名・住所・電話
くわしく
外部クラウドへの不正アクセスで、宅配の顧客と配送従業員96名の氏名と位置情報が漏えい。
漏れた(可能性がある)情報氏名、お届け先の位置情報
決済情報は含まれないとしています。不正利用は確認していないとしています。
情報の種別公式発表
GMOペイメントゲートウェイ(ライフカード向け)
11/2 公表漏えいの可能性69アカウント(氏名・連絡先63/Vプリカ番号・コード・期限3/番号の一部3)
- メールアドレス
- クレジットカード
- 氏名・住所・電話
くわしく
ライフカード向けサービスで不正行為があり、最大69アカウントの情報が窃取された可能性。
漏れた(可能性がある)情報氏名、メールアドレス、電話番号、住所の一部、Vプリカ番号、セキュリティコード、有効期限
他のサービスや他のお客様への影響はないとしています。
情報の種別公式発表
ビックカメラ・コジマ・ソフマップ
11/2 公表漏えいの可能性約1,490万件(グループ合計、社別内訳の記載なし)
- メールアドレス
くわしく
アララのメール配信への不正アクセスで、3社合計約1,490万件のメールアドレス等が流出の可能性。
漏れた(可能性がある)情報メールアドレスなど
クレジットカード情報と通販サイトのログイン情報は当該サービスで扱っておらず、対象に含まれないとしています。
情報の種別委託元の公表
大阪ガス(FitDish)
11/2 公表被害を確認34,489件
- メールアドレス
くわしく
アララへの不正アクセスで、FitDish利用者のメールアドレス34,489件が流出。
漏れた(可能性がある)情報メールアドレス(10/8〜10/29配信分)
氏名・住所・クレジットカード情報などは含まれないとしています。
情報の種別委託元の公表
琉球銀行
11/4 続報被害を確認96,477件
- メールアドレス
くわしく
アララ「repica」への不正アクセスで、配信先のメールアドレス96,477件が流出。
漏れた(可能性がある)情報メールアドレス(10/8〜10/29配信分)
氏名・住所・口座情報・暗証番号の流出は確認されていないとしています。銀行本体のシステムへの不正アクセスではないとしています。
情報の種別委託元の公表
第1報11/2 公表
続報
- 11/4 第2報(件数96,477件を公表)
- 11/2 第1報(メールアドレスのみ流出、委託先名・件数なし)
セガ フェイブ(ALL.Net/Aime)
11/2 公表漏えいは確認されていない件数の記載なし
くわしく
ALL.NetとAimeのサーバー一部へ不正アクセス。関連サービスを停止し、流出の有無を調査中。
漏れた(可能性がある)情報記載なし(顧客・取引先情報の流出は確認されていない)
決済情報は不正アクセスを受けたサーバーに保有していないとしています。
情報の種別公式発表
サンステージ(ベルーナノーティス)
11/2 公表漏えいの可能性最大19,853名(可能性、顧客IDの数)
- メールアドレス
- 銀行口座
- 氏名・住所・電話
くわしく
サービス申込サイトへの不正アクセスで、最大19,853名の情報が閲覧・取得された可能性。
漏れた(可能性がある)情報氏名、住所、電話番号、メールアドレス、顧客識別番号、口座情報、契約内容(全項目が対象とは限らない)
パスワードと本人確認書類は含まれないとしています。
情報の種別公式発表
JTBパブリッシング(くまモンテクテク)
11/2 公表被害を確認件数の記載なし
- メールアドレス
くわしく
委託先palanの分析ツールの脆弱性が悪用され、参加申込者のメールアドレス等が漏えい。
漏れた(可能性がある)情報メールアドレス、居住地(県内・県外)、年代、性別
氏名・住所・電話番号・支払い情報は記載されていません。2025年1月16日〜3月23日の申込者のデータです。
情報の種別公式発表
島根県(古代文化探訪ツアー)
11/2 公表漏えいの可能性約150件
- メールアドレス
- 氏名・住所・電話
くわしく
委託先クラブツーリズムへの不正アクセスで、ツアー応募者約150件の情報が流出の可能性。
漏れた(可能性がある)情報氏名、国籍、性別、生年月日、年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先
情報の種別委託元の公表
島根県物産協会(ふるさと直送便)
11/2 公表漏えいの可能性7人(購入に至ったのは6人)
- クレジットカード
くわしく
ECサイトの決済画面に不正ファイルが設置され、最大7人のカード情報が流出した可能性。
漏れた(可能性がある)情報カード番号(全桁)、有効期限、名義、セキュリティコード、支払い方法
発生は8/13、発覚は8/14です。11/1時点で購入者6人と連絡がつき、不正利用は確認されていないとしています。
情報の種別委託元の公表
CBcloud(ピックゴー)
11/3 続報漏えいの可能性件数の記載なし
- メールアドレス
- 氏名・住所・電話
くわしく
「ピックゴー」法人向けへの不正アクセスで、荷主とドライバーの情報が流出した可能性。
漏れた(可能性がある)情報荷主:法人名、担当者の氏名・住所・電話番号・メールアドレス、発注情報(案件金額、集荷先・お届け先の名称・住所・担当者氏名・電話番号)|ドライバー:氏名、電話番号、メールアドレス、車両番号、配送中の位置情報
銀行口座・クレジットカード番号などの決済情報とログインパスワードは取得されていないとしています。ウイルスの感染はないとしています。個社ごとに範囲が異なります。
情報の種別公式発表
第1報11/2 公表
続報
- 11/3 第2報(流出した可能性のある情報の範囲を特定)
- 11/2 第1報(荷主・ドライバーの情報の一部が流出した可能性、範囲・件数は調査中)
イッツコム
11/2 公表被害を確認232,376件(メルマガ配信数)
- メールアドレス
くわしく
アララのrepicaへの不正アクセスで、メルマガ配信先のメールアドレス232,376件が流出。
漏れた(可能性がある)情報メールアドレス(流出対象の範囲は詳細確認中)
不審なメール・SMSのURLにアクセスせず、添付ファイルも開かず削除するよう呼びかけています。
情報の種別委託元の公表
栃木銀行(メール配信サービス)
11/2 公表被害を確認記載なし(対象は確認中)
- メールアドレス
くわしく
利用するメール配信サービスへの不正アクセスで、お客さまのメールアドレスが流出。
漏れた(可能性がある)情報メールアドレス
メールアドレスのみの流出と報告を受けたとしています。
情報の種別公式発表
近鉄不動産(分譲マンション資料請求者ほか)
11/2 公表被害を確認49,213件(11/5の続報で判明)
- メールアドレス
くわしく
メール配信の委託先が再委託するアララの配信サーバーへの不正アクセスで、メールアドレス49,213件が流出。
漏れた(可能性がある)情報メールアドレス(関西圏のWITH LAUREL会員、関西圏の新築分譲マンション資料請求者)
情報の種別委託元の公表
ファンプラス/チケットプラス(アララ経由)
11/6 続報被害を確認約443万件(Fanplus・チケットプラス連名の第二報の対象件数。内訳・単位の記載なし)
- メールアドレス
くわしく
アララへの不正アクセスで、Fanplusとチケットプラスのメールアドレスが流出した(第二報)。
漏れた(可能性がある)情報メールアドレスのみ
他の情報の漏えいと、各サービスのシステムへの不正アクセスは確認されていないとしています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/06 第二報:約443万件と概数を公表
委託先の事案アララ メッセージ
日本サブウェイ
11/5 続報被害を確認最大1,107,494件
- メールアドレス
- クレジットカード
- 氏名・住所・電話
くわしく
アララの外部メール配信システムから、会員のメールアドレスなどが流出したと確認した(第3報)。
漏れた(可能性がある)情報メールアドレス、属性情報(生年月日、性別、職業、居住エリア、よく利用する店舗 等)、過去のサブウェイクラブカードの情報(カード番号、当時の残高、利用履歴 等)
クレジットカード情報は保有しておらず流出していません。サブウェイクラブカードは2023-08-31に全サービス終了のため、残高の不正利用はないとしています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/05 第3報:最大1,107,494件、流出を事実と確認
- 11/02 第2報:再調査の報告
委託先の事案アララ メッセージ
JERA(JERAサンデイ)
11/7 続報被害を確認30,337件(メールアドレス)
- メールアドレス
くわしく
外部サービスへの不正アクセスで、JERAサンデイ利用者のメールアドレス30,337件が流出した。
漏れた(可能性がある)情報メールアドレス
氏名・住所・電話番号・パスワード・クレジットカード情報などは取得されていないとしています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/07 続報:30,337件に修正し、流出を確認
- 11/02 続報:約11万件の可能性と公表
ENEOS(カーリース・Charge Plus)
11/4 続報漏えいの可能性カーリース最大8,500件/Charge Plus 個人情報最大14件・法人用充電会員番号最大2,886件・法人名最大5…
- 氏名・住所・電話
くわしく
管理業務の委託先への不正アクセスで、カーリースとCharge Plusの顧客情報が漏れた可能性。
漏れた(可能性がある)情報カーリース:氏名、生年月日、住所、電話番号、契約車両情報、契約プラン・リース期間等。Charge Plus:ドライバーの氏名(カタカナ)、電話番号、車両情報(可能性)
クレジットカード情報・銀行口座情報・ログインパスワードは含まれないとしています。ENEOSのシステムが不正アクセスを受けたものではないとしています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/04 第2報:Charge Plusの件数を追加
- 11/02 初報:カーリース最大8,500件
ファンくる(API脆弱性)
11/9 続報被害を確認合計流出確定件数 4,217,663件(直接会員1,030,741件+パートナー連携会員3,186,922件。退会済みは…
- メールアドレス
- パスワード・ID
- 氏名・住所・電話
くわしく
APIの脆弱性により、ファンくる会員とパートナー連携会員の情報の流出が確定した(第三報)。
漏れた(可能性がある)情報直接会員:会員ID、メールアドレス、パスワード(ハッシュ済み)、氏名、性別、郵便番号、電話番号の下4桁。連携会員:連携先ごとの会員ID、性別(選択値)、会員登録日
連携会員の情報に、氏名・電話番号・メールアドレス・生年月日・認証情報は含まれないとしています。
情報の種別公式発表
第1報11/2 公表
続報
- 11/09 第三報:流出確定件数 4,217,663件。11/5にサービス再開、全APIのソースコード監査を実施
近鉄不動産(分譲マンションメール配信・アララ経由)
11/5 続報被害を確認49,213件(続報の「漏えいした情報件数」。アドレス数か人数かは記載なし)
- メールアドレス
- 氏名・住所・電話
くわしく
メール配信の再委託先アララへの不正アクセスで、メールアドレス等が漏えい。
漏れた(可能性がある)情報メールアドレス、メール本文(本文に氏名等の個人情報の記載はない)
住所・氏名・電話番号・生年月日・職業・年収等は含まれないとしています。
情報の種別続報
第1報11/2 公表
続報
- 11/05 続報:49,213件、住所・氏名・電話番号・生年月日・職業・年収等は含まれない
- 11/02 初報:メールアドレスとメール本文が漏えい
委託先の事案アララ メッセージ
11月1日(日)
SmartNews(ポイント・特典)
11/1 公表影響を調査中
くわしく
ポイント・特典システムで第三者による不正な操作を確認。ポイント交換を停止し、影響範囲を調査中。
利用者アカウントへの影響の有無は調査中です。ポイントや特典に心当たりのない変化があれば、ヘルプセンターへの連絡を呼びかけています。
情報の種別公式発表
続報
- 11/1 15時時点:ポイント・特典で第三者による不正な操作を確認。該当システムを停止し認証情報の無効化・更新を進行。ポイント交換を停止、パーソナライズ・プッシュ通知・一部特典が利用不可
- 11/1:セキュリティ上の問題を確認し一部機能を一時停止(影響範囲は調査中)
この記録について
情報の種別について
- 公式発表 被害組織の第1報
- 続報 被害組織の第2報以降・最終報
- 委託元の公表 委託先の事案について委託元が公表
- 公的機関 JPCERT/CC・IPA・警察庁などの発表
- 脆弱性 製品ベンダーの公表
- 報道で判明 当事者の公表がなく、報道で判明
- 攻撃者の主張(未確認) 攻撃者が主張しているだけで、事実と確かめられていないもの。被害を受けたとされる組織の説明があれば添える
この一覧から案内している媒体・書き手
この一覧では、事案ごとの一次発表に加えて、より詳しく知りたい方のために、ほかの媒体や書き手の記事を案内しています。1つの事案に案内するのは、その日のうちに事実を伝える「速報」1本と、経緯を整理した記事1本までです。innovaTopiaの記事があれば、あわせて案内します。
案内する記事は、出典を示していること、原則として登録なしで読めること、事案の記事が製品やサービスの案内と分かれていることを目安に選んでいます。各媒体との取引や提携によるものではありません。案内先は定期的に見直します。
速報
- INTERNET Watch・Impress Watch・窓の杜(インプレス)
- 記者の署名入りで、公式発表へのリンクと、利用者がとるべき対処を添えて報じています。窓の杜は、身近なソフトの脆弱性と更新の案内で紹介します。
- Security NEXT(ニュースガイア)
- 情報セキュリティのニュースを日刊で伝える専門媒体です。企業の事案だけでなく、自治体や小さな組織の事案まで幅広く扱っています。
整理・解説
- piyolog(piyokango氏)
- 事案の経緯を時系列でまとめ、出典を番号付きで示し、続報に合わせて更新しているブログです。2009年からの記事が残っています。piyokango氏は、IPA「情報セキュリティ10大脅威」の選考会メンバーも務めています。
- 徳丸浩の日記(徳丸浩氏)
- Webアプリケーションの脆弱性を、技術の面から解説しているブログです。徳丸氏は『体系的に学ぶ 安全なWebアプリケーションの作り方』の著者です。
事案によって案内する媒体
- @IT・ITmedia(アイティメディア)
- 企業のIT担当者に向けた記事が中心です。一部の記事は会員登録が必要です。
- NHK NEWS WEB
- 社会への影響が大きい事案で案内します。
- BleepingComputer(英語)
- 海外の事案や、ランサムウェアの攻撃者による主張を詳しく報じている英語の媒体です。