
正午に攻撃すると予告された朝、GMOインターネットは利用者に「PCの電源を落とし、コードを抜いてください」と求めました。払えば止まるという保証は、どこにもありません。5000万ドルの要求を拒んだ会社は、被害を受けた人と事件の解明のために何を用意したのか。第6報から第12報を追います。
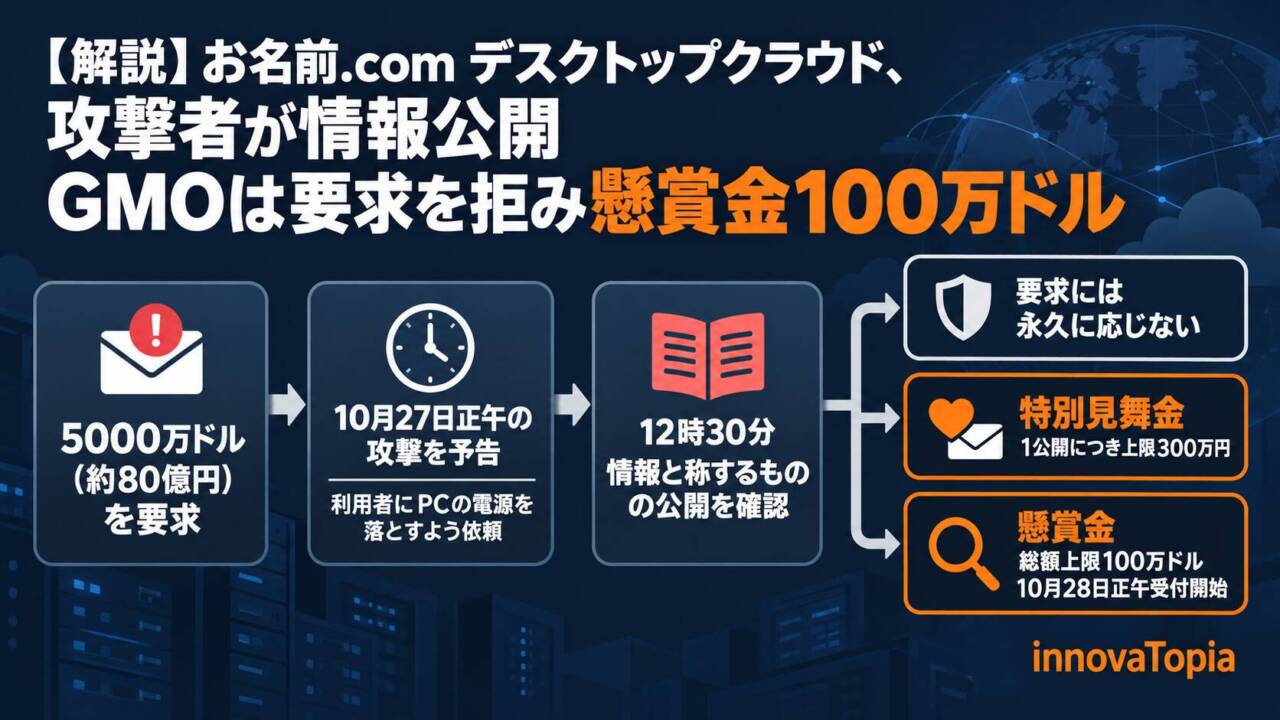
GMOインターネットのFX自動売買用VPS「お名前.com デスクトップクラウド」への不正アクセスで、攻撃者とみられる者は5000万ドル(約80億円)を要求し、10月27日正午に顧客情報の公開とランサムウェア攻撃を行うと予告した。GMOは同日朝、利用者にPCの電源を切るよう求め、12時30分に情報と称するものの公開を確認したと発表した。顧客情報が含まれるかは確認中で、ランサムウェア攻撃は13時55分時点で確認されていない。GMOは要求に「永久に応じない」とし、情報が公開された顧客に区分ごとの特別見舞金(1公開につき上限300万円)を支払うほか、総額上限100万ドルの懸賞金を設けた。
Security NEXTは10月27日、攻撃者が正午の攻撃を予告し、GMOが利用者に端末の電源を落とすよう求めたと報じました。10月28日朝の時点で、GMOが出した最新の公表は27日夜の第12報です。公開された内容に誰の、どの情報が含まれているのかは、まだ示されていません。
この事案の経過は、innovaTopiaでも個別の記事として伝えてきました。第1報から第5報までの持ち出しの確認と損失の補償は10月24日の記事(119373)で、GMOが政府に求めた能動的サイバー防御の位置づけは10月26日の記事(119455)で扱っています。ここでは、その後に出た第6報から第12報と代表ブログをつなぎ、要求を拒んだ会社が、被害を受けた人と事件の解明に向けて何を用意したのかを読み解きます。
10月21日から27日までの経過
| 日時 | 出来事 | 出典 |
|---|---|---|
| 10月21日 | 全プランのサーバーを順次停止し、第1報。同日、攻撃者とみられる者から脅迫メールを受信(約80億円の要求) | 第1報、第7報以降の経緯欄 |
| 10月24日 | 第4報。顧客情報の持ち出しを確認したと公表し、見舞金5000円と損失の補償、要求に応じない方針を示した | 第4報、119373 |
| 10月24日 | 能動的サイバー防御の適用を政府関係機関に要請 | 第4報、119455 |
| 10月25日 | 代表ブログを公開。端末調査への協力を利用者に依頼 | 代表ブログ、第7報の経緯欄 |
| 10月26日 | 代表ブログに「5,000万ドル(約80億円)」の要求を追記。第6報でお願いを再掲し、第7報で27日正午の予告を公表 | 代表ブログ、第6報、第7報 |
| 10月27日 9:58 | 第8報。正午までにPCのネットワークを切断し、電源を落とすよう依頼 | 第8報 |
| 10月27日 正午の直前 | 第9報。解析を終えた端末からマルウェアは確認されていないと公表 | 第9報 |
| 10月27日 13:55 | 第10報。12時30分に情報と称するものの公開を確認したと公表 | 第10報 |
| 10月27日 14:55 | 第11報。拡散を控えるよう求め、支払わない理由を追加 | 第11報 |
| 10月27日 19:10 | 第12報。特別見舞金と懸賞金を公表 | 第12報 |
5000万ドルの要求と、正午の予告
GMOインターネットグループの熊谷正寿代表は10月26日、25日に公開したブログに、攻撃者の脅迫の内容として「当社に対する5,000万ドル(約80億円)の金銭要求」を書き加えました。添えられた要求文書の画像では、支払いの期限を10月21日午後5時(日本時間)、支払い方法を暗号資産(BTC、ETH)としています。同じ26日夜の第7報も、経緯の欄に、21日に約80億円を要求する脅迫メールを受け取ったと記しました。
第4報の段階で、GMOは金銭を要求されたことは明かしていましたが、金額は示していませんでした。第4報が挙げた脅迫の中身は、国内外70を超える証券会社やFX会社での不正な操作の継続、サービスや接続した顧客のPCに関する情報の公開とランサム攻撃、GMOのシステムや運用体制に関する情報の公開の3点です。第7報は、このうち顧客情報の公開とランサムウェア攻撃を、10月27日正午に行うとの予告を受けていると公表しました。
脅迫の対象には、サービスに接続した利用者の手元のPCに関する情報の公開や、ランサムウェア攻撃も含まれていました。お名前.com デスクトップクラウドは、自宅のパソコンなどからリモートデスクトップでつないで使う仮想サーバーです。GMOは第3報以降、手元の端末をウイルス対策ソフトでフルスキャンし、バックアップを取るよう求めてきました。不正な操作があった可能性のある利用者には、接続に使ったPCを貸してもらう調査への協力を呼びかけ、預かった端末をグループのホワイトハッカーチームが解析しています。
「電源を落とし、コードを抜いてください」
10月27日午前9時58分の第8報は、新しいお願いを加えました。正午になる前に、バックアップを取ったうえでネットワークを切断し、電源を落とし、PCにつながっているコードを抜いてほしいというものです。正午の直前に出た第9報でも、同じお願いを繰り返しました。
GMOは、この手順を選んだ理由を詳しく書いていません。ただ、電源が切れ、ネットワークから外れた端末には、外から指示を届けることができません。予告の時刻をまたいで端末を止めておくことは、手元のPCに何かが仕掛けられていた場合の被害を抑える、最も単純な手段だと読めます。これは予告に備えた今回の依頼です。すでに感染した端末について、警察庁は、ネットワークから隔離したうえで、調査に必要なログが消えないよう電源は落とさないよう案内しています。
第9報は、解析の途中経過も示しました。解析を終えた端末からは、ランサムウェアを含むマルウェアは確認されていません。ただし、解析は続いており、すべての利用者の端末の安全を確認したものではないとしています。ランサムウェアの被害に遭った利用者には、被害に遭ったPCと同等の性能の新しいPCを提供するとしました。トレンドマイクロなどのセキュリティ企業やAI企業からは協力の申し出があり、内容を調整していると第8報から伝えています。
電源を切るお願いは、正午を過ぎた後の第10報でも、お願いの一つとして残っています。再び電源を入れてよいかについての案内は、第12報までには見当たりません。手元のPCをどうするかは、GMOの公式のお知らせで確かめるのが確実です。
12時30分、「情報と称するもの」の公開
第10報によると、GMOは10月27日12時30分、攻撃者とみられる者が、GMOと顧客に関する情報と称するものを公開したことを確認しました。公開された内容は確認を進めており、事実と異なる内容が含まれるおそれがあるとしています。公開された情報に顧客の情報が含まれていることを確認した場合は、対象の顧客に個別に連絡するといいます。ランサムウェア攻撃は、13時55分の時点で確認されていません。
GMOがいちばん強く求めているのは、公開された情報と称するものにアクセスしないこと、広めないことです。第10報は、そのサイトにアクセスした人の情報は攻撃者に取得されていると書き、第11報はそれを「確認しています」と言い切りました。すでにアクセスした人には、ウイルス対策ソフトなどでのフルスキャンを求めています。見かけた情報の転載、SNSでの再投稿、そこへ誘導するリンクの共有も控えるよう求め、悪質な拡散者には証拠を保全したうえで、発信者情報の開示請求や刑事告訴・告発などの法的措置を準備しているとしました。
GMOは報道関係者にも、顧客に二次被害をもたらしうる過度な報道を控えるよう求めています。この記事でも、公開に使われたサイトの名前や所在、公開されたとされる内容には触れません。利用者にとって確かな情報の出どころは、GMOのお知らせのページです。GMOは、メールやSMSに書かれたリンクやファイルを開かず、お知らせのページで内容を確かめるよう求めています。本件に便乗し、GMOや関係機関を装うメール、SMS、電話への注意も呼びかけています。
「払わない」理由に、一つが加わった
GMOは第4報から一貫して、要求には応じないとしてきました。理由は、応じても、取得された情報の削除や不正利用の防止が保証されるわけではないからです。
情報の公開を確認した後の第11報は、理由をもう一つ加えました。要求に応じれば、犯罪者や犯罪組織への資金提供につながり、さらなるサイバー攻撃を助長して新たな被害を生むおそれがある、というものです。前者は、払っても自社と顧客の安全を確実に取り戻せるとは限らないという判断で、後者は、さらなる犯罪を助長しないという社会的責任の判断です。第12報では「永久に応じません」と書きました。
払わないと決めたとき、残る問いは、被害を受けた人に何を返すかです。代表ブログは、取引所などが返金に応じない場合も、対象となる損失の全額をGMOインターネットが支払うと書いています。27日夜の第12報は、そこにさらに二つの仕組みを重ねました。
払わない代わりに用意した、二つの仕組み
情報が公開された人への特別見舞金
一つは「GMO特別お見舞金」です。攻撃者が公開した情報に、自分の情報が含まれているとGMOが確認した顧客に、公開された情報の区分ごとに支払います。
| 公開が確認された情報の区分 | 特別見舞金の額 |
|---|---|
| 氏名・連絡先などの基本的な情報 | 1万円 |
| 取引口座のID・パスワードなど、金融・認証に関する情報 | 1万5000円 |
| 機微情報、要配慮個人情報など、プライバシー性の高い情報 | 2万5000円 |
複数の区分の情報が公開された場合は合計して支払い、GMOは上限を「1公開につき300万円」と記載しています。区分ごとの額とこの上限との関係について、詳しい説明はまだありません。第4報で示した一律5000円の見舞金、不正取引による損失の補償とは別に支払います。公開の範囲や方法が変われば内容を見直すことがあり、見直す場合はお知らせのページで伝えるとしています。公開された情報の種類で額を分けたことで、利用者にとっては、自分の何が公開されたのかをGMOがどこまで確かめられるかが、受け取りの前提になります。
犯人の特定につながる情報への懸賞金
もう一つは「GMOサイバー犯罪撲滅・懸賞金(GMO Cybercrime Bounty)」です。GMOインターネットグループが費用を負担し、不正アクセスと、それに関連する脅迫や不正取引について、関与者の特定・検挙や事件の解明に実質的に貢献する、具体的で検証できる情報を国内外から募ります。
報奨金は制度全体で総額100万米ドルが上限で、GMOは1ドル=150円で計算した参考額を約1億5000万円としています。1件あたりの額ではありません。受け付けは10月28日正午(日本時間)から、専用の窓口で犯人が逮捕されるまで続け、日本語、英語、中国語に対応するとしています。募集する情報の例として、実行者や指示役の身元、攻撃や脅迫に使われたサーバーやドメイン、暗号資産アドレスなどの資金の流れ、指示系統を示す通信記録を挙げています。
GMOは、この報奨金は身代金でも、盗まれた情報の買い取り代金でもないと明記しています。犯行の実行者や共犯者、違法な手段で情報を得た人、GMOの役職員などは支払いの対象外です。一般の人に、独自の侵入調査や犯人との接触、追跡を求めるものではないとも書いています。許可のないシステムへのアクセス、漏えいした情報の購入、犯人との交渉、SNSでの憶測に基づく犯人捜しは行わないよう、はっきり求めています。
攻撃者には払わず、お金は被害を受けた人と、犯人の特定に向ける。第12報の二つの仕組みは、そう読めます。ただし懸賞金について、GMOは補償や原因究明、再発防止に取り組む責任は、この制度の実施や捜査の進展によって変わらないとも書いています。懸賞金は補償の代わりではなく、補償と並ぶ別の柱という位置づけです。
取引口座の側で起きていること
不正アクセスを受けたのはGMOのサービス環境ですが、不正取引の被害は、利用者が各社に持つ取引口座にも及んでいます。具体的な侵入経路は公表されていません。GMOは第2報で、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正に利用された可能性があるとしていました。影響の可能性があるサーバーは2万6739件で、被害が確定した件数ではありません。
口座を提供する会社の側でも、確認が進みました。OANDA証券は10月26日、一部の顧客のアカウントで、外部から漏えいした可能性のあるIDとパスワードの組み合わせを使った不正ログインと不正取引を確認したと公表し、影響を受けた可能性のあるアカウントの取引を制限しました。自社の基幹システムへの不正アクセスや情報漏えいは確認されていないとしています。
取引口座の守りについて、GMOが第6報で改めて求めた手順は次のとおりです。いずれも別の安全な端末から、メールやSMSのリンクではなく公式サイトを通じて行うよう求めています。
- 取引先のマイページや窓口で、すべての端末とセッションからログアウトする
- FX、証券、メール、Googleなどのパスワードを変える
- 多要素認証を有効にする
- 心当たりのない連携アプリ、転送設定、拡張機能、登録端末を削除する
- 点検が終わるまで、ブラウザの同期をオンにしない
GMOは、不審な連絡にパスワードや認証コードを渡さず、「被害金を取り戻す」などとして費用を求める連絡にも応じないよう求めています。なお、損失の補償の確認では、別途案内する正規の手順で、取引履歴を見るための閲覧専用パスワードの提示を求める場合があるとしています。補償と見舞金の手続きが始まると、それを装う連絡も増えると考えられます。5000円の見舞金の受け取りの手続きなどは10月30日23時59分までに登録メールアドレス宛てに、損失の補償の申請方法などは11月6日までにGMOの公式サイトと登録メールアドレス宛てに案内される予定です。
公開された「情報」の確認を待つ
10月28日朝の時点で、公開されたものに顧客の情報が実際に含まれているのか、含まれているなら誰の、どの区分の情報なのかは、まだGMOから示されていません。特別見舞金の額も、その確認の結果で決まります。
熊谷代表はブログで、本サービスのセキュリティについて社内のホワイトハッカーが事前に課題を指摘し、現場も対策を進めていたものの、対応の深度とスピードが十分ではなかったと認めています。そのうえで、補償や代替環境の提供、システムの刷新にかかる費用は、すべて自社の責任で引き受けるとしました。
要求には応じない一方で、被害を受けた人と事件の解明のために費用を負担する。第12報は、その方針を金額と条件で示しました。懸賞金の受け付けは28日正午に始まります。情報の確認と、補償と見舞金の手続きが一つずつ進むなかで、利用者がまず手元でできるのは、公開されたとされる情報に近づかず、広めないこと、そしてGMOと取引先の公式の案内で確かめることです。不審な取引や進行中の被害があれば、取引先や警察にも連絡してください。
【関連記事】
【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
【解説】GMOが能動的サイバー防御の適用を要請 発動を決めるのは誰か、盗まれた情報は戻るのか
お金を盗られたら戻るのか|不正利用・不正送金・詐欺の補償の地図
サイバー保険で出るもの・出ないもの|身代金・委託先・保険料の目安【法人向け】
【編集部後記】
懸賞金を告知した第12報には、犯人と独自に交渉しないこと、漏えいした情報を買わないことが、応募のためにしてはいけない行為として並んでいます。
善意で動く人ほど、手がかりを探そうと公開されたサイトをのぞきたくなるはずです。けれどGMOは、のぞいた人の情報は攻撃者に取得されていると書いています。犯人を追うことに参加できる仕組みと、近づかないことが一番の協力になる現実が、同じ日のお知らせに並びました。あなたなら、どちらの呼びかけを先に読みますか。
【用語解説】
VPS(仮想専用サーバー)
事業者のデータセンターにある物理サーバーを仮想的に分け、利用者ごとに専用のOSを動かせるようにしたサービス。FXでは、自動売買の取引ツールを24時間動かし続けるために使われる。
ランサムウェア
感染した端末やサーバーのデータを暗号化して使えなくし、元に戻す代わりに金銭を要求するマルウェア。近年は、暗号化に加えて盗んだ情報の公開をちらつかせて支払いを迫る手口が多い。
暗号資産(BTC、ETH)
ブロックチェーン上で取引されるデジタルな資産。BTCはビットコイン、ETHはイーサの略称。銀行を通さずに送金できるため、恐喝型の攻撃で支払い手段に指定されることが多い。
多要素認証
パスワードなどの「知っていること」に、スマートフォンの認証アプリや生体情報など別の要素を組み合わせて本人を確かめる仕組み。パスワードが漏れても、それだけではログインできなくなる。
要配慮個人情報
個人情報保護法が定める、人種、信条、病歴、犯罪の経歴など、不当な差別や偏見が生じないよう取り扱いに特に配慮が必要な個人情報。取得には原則として本人の同意が要る。
発信者情報の開示請求
インターネット上で権利を侵害された人が、プロバイダーなどに投稿者の氏名や住所などの開示を求める手続き。情報流通プラットフォーム対処法に基づき、裁判所の手続きで行うこともできる。
【参考リンク】
お名前.com デスクトップクラウド(外部)
GMOインターネットが提供するFX自動売買向けのVPS。MT4・MT5を入れたWindows環境を、リモートデスクトップで使う。
GMOインターネットグループ 重要なお知らせ(外部)
お名前.com デスクトップクラウドへの不正アクセスについて、第2報以降のGMOの公表と代表ブログ公開のお知らせが並ぶ一覧。
熊谷正寿 代表ブログ「今こそ官民連携で日本を守ろう」(外部)
GMOインターネットグループ代表のブログ。10月26日の追記で、攻撃者の要求額を5000万ドル(約80億円)と明記し画像も載せた。
GMO 第12報(特別見舞金と懸賞金)(外部)
情報が公開された顧客への特別見舞金の区分と額、総額上限100万米ドルのGMOサイバー犯罪撲滅・懸賞金の概要と条件を示した。
OANDA証券「【重要:第2報】不正ログイン等の発生につきまして」(外部)
お名前.com デスクトップクラウドから漏えいした可能性のあるIDで不正ログインと不正取引を確認し、取引制限を実施した。
【参考記事】
GMOに身代金要求 – ランサム攻撃や情報公開を行うと脅迫(Security NEXT)(外部)
約80億円とされる身代金の要求と、10月27日正午の攻撃予告、端末の電源断の依頼、トレンドマイクロなどの協力の申し出を伝えた。
お名前 .com デスクトップクラウドへの不正アクセスについてまとめてみた(piyolog)(外部)
第1報から第7報と代表ブログの内容に加え、お名前.comを名指しして告知を出した取引事業者の対応を一覧の表にまとめている。
GMO、「お名前.com デスクトップクラウド」へのサイバー攻撃で詳報、「能動的サイバー防御」の緊急要請も(INTERNET Watch)(外部)
第4報を中心に、一律5000円の見舞金、損失の補償、代替サービス、要求に応じない方針と能動的サイバー防御の要請を伝えた。