
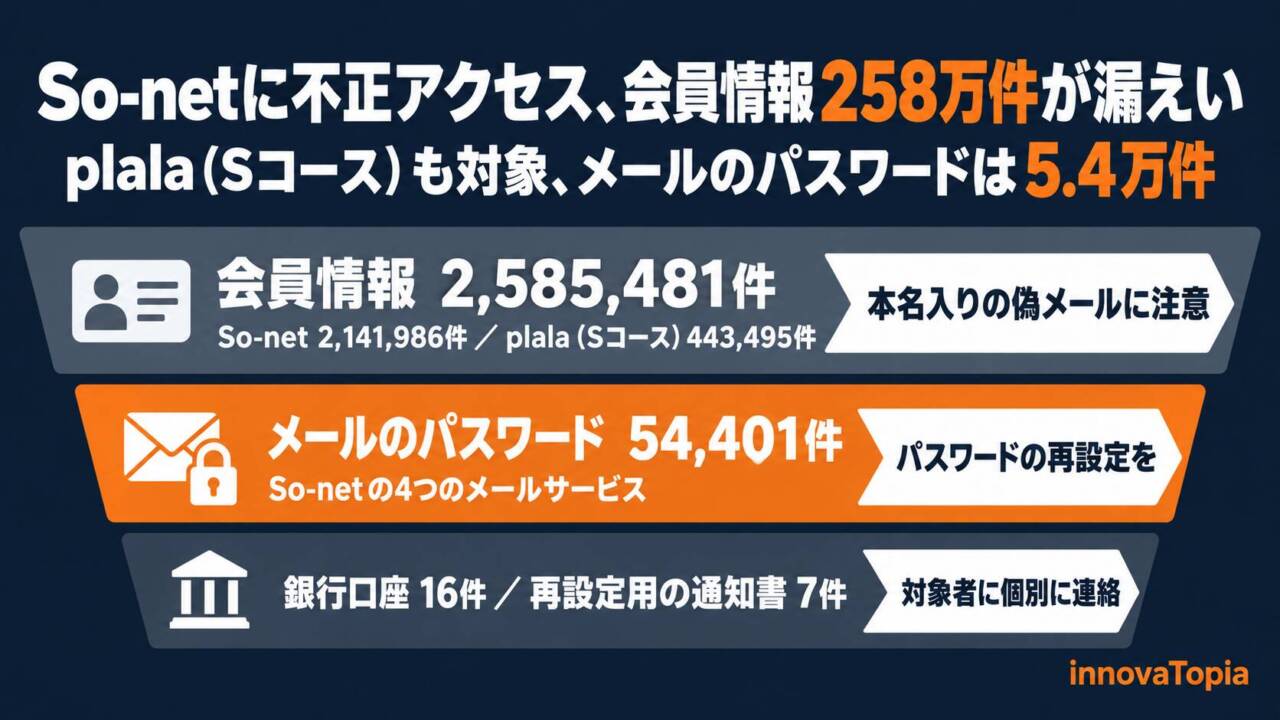
54,401件。So-netの会員データベースへの不正アクセスで、メールアドレスだけでなく、メールを読み書きするためのパスワードまで漏れた数です。見出しになる258万件に比べれば小さな数字ですが、利用者がまず確かめたいのは、こちらのほうかもしれません。
ソニーネットワークコミュニケーションズは2026年10月27日、インターネット接続サービス「So-net」の会員データベースが不正アクセスを受け、So-net会員情報2,141,986件と、plala(Sコース)会員情報443,495件の漏えいを確認したと発表した。2026年3月以降に退会した元会員を含み、両会員情報の項目は氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDで、この区分でのパスワードの漏えいはなかった。一方、So-net会員のうち4つのメールサービスではメールアドレスとメールアドレスパスワードが漏えいし、So-net会員の銀行口座情報16件も漏えいした。不正アクセスは10月19日に発生し、23日に確認された。原因は調査中である。
From:  So-net 会員データベースへの不正アクセスに伴う情報漏洩に関するお詫びとお知らせ(ソニーネットワークコミュニケーションズ、PDF)
【編集部解説】
258万件という数字は大きく見えますが、今回の発表で読み分けたいのは件数よりも中身です。漏れたものは利用者によって3つの層に分かれており、層ごとにやるべきことが違います。
1つ目の層は、So-netとplala(Sコース)の会員情報で、両区分の合計は2,585,481件です。ソニーネットワークコミュニケーションズ(以下、SNC)は、氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDの7項目を挙げ、この区分でのパスワードの漏えいはなかったとしています。また、クレジットカード情報はそもそも保持していないと説明しています。plala(Sコース)について、ドコモはSo-netのメールアドレスに加え、登録されている連絡先メールアドレスも流出した項目に挙げています。
それでも、氏名と電話番号、生年月日、メールアドレスがそろうと、本人の名前を正しく書いた「So-netからのお知らせ」を装う連絡が作れてしまいます。SNCが、メールやSMS、電話に応答しない、本文のリンクや添付ファイルを開かないよう呼びかけているのは、この二次被害を見越したものです。お知らせはメールのリンクからではなく、ふだん使っている公式サイトやマイページから確かめるのが安全です。
2つ目の層が、今回の発表でもっとも重い部分です。So-netの現会員と2026年3月以降に退会した元会員のうち、メールサービス(G)、A-Box(追加メールボックス)、ソネットVAIOメール、PostPetメールアカウントサービスの4つの利用者は、メールアドレスに加えて、メールの送受信に使うパスワードまで漏えいしました。アドレス数は4サービスの合計で54,401件です。plala(Sコース)について、ドコモはパスワード情報の流出はないと説明しています。
SNCはFAQで、情報を取得した第三者が、メールソフトやSo-net Webメールを使ってメールを閲覧・送受信できる状況になっていたと説明しています。そのため、10月27日10時頃から、対象のパスワードを事前の連絡なしに順次、強制的に変更しました。対象の利用者は、マイページから新しいパスワードを設定するまでメールを使えません。Outlookなどのメールソフトを使っている場合は、ソフト側に保存したパスワードも書き換える必要があります。
メールのパスワードが重いのは、メールアドレスがほかのサービスの「鍵の受け取り口」を兼ねていることが多いからです。多くのWebサービスは、パスワードを忘れたときの再設定の案内をメールで送ります。これは一般論ですが、受信箱を読める人は、そのアドレスで登録したサービスの再設定メールも受け取れる立場にあります。同じパスワードをほかのサービスでも使っていた場合は、そちらも早めに変えておきましょう。
なお、FAQは、漏えいが確認されていないパスワードとして、マイページのログインパスワード、接続パスワード、無料の基本メールボックスのパスワードを挙げています。対象かどうかは、使っているメールのサービス名とドメインで見分けられます。契約しているサービスは、So-netのマイページで確かめられます。
3つ目の層は件数こそ少ないものの、個別の対応が要る情報です。銀行口座情報(金融機関名、支店、預金種目、口座番号、口座名義人など)が16件、パスワード再設定用に発行する通知書の情報が7件漏えいしました。SNCは口座の暗証番号を保有しておらず、plala(Sコース)の会員には口座情報の漏えいはないとしています。口座情報と通知書情報の対象者には個別に連絡するとし、通知書についてはパスワードの初期化も案内しています。
ドコモ光の利用者にとって見落としやすいのは、plala(Sコース)の位置づけです。NTTドコモの発表によれば、同社の委託先であるSNCのSo-net会員データベースへの不正アクセスにより、plala(Sコース)の会員情報が流出しました。ドコモがSNCから報告を受けたのは10月26日です。ドコモ光でplala(Sコース)を契約した人も、So-netのシステムへの不正アクセスで影響を受けたことになります。同じplalaの名前でも、「plala(ドコモ光)」や「ぷらら光メイト with フレッツ」などの利用者の情報は流出していないとされています。
委託先のシステムが破られ、委託元の利用者に影響が及ぶ構図は、innovaTopiaで10月25日に伝えたモスカードの事案とも重なります。利用者から見える看板と、データが置かれている場所は、必ずしも一致しません。
もう1つ、元会員の扱いも目を引きます。SNCは、漏えいの対象に2026年3月以降に退会した元会員を含み、2月末までに退会した人は対象外としています。plala(Sコース)について、ドコモは対象を「過去6か月以内に解約」した人と表現しており、両社の期間の書き方はそろっていません。元会員の情報を持っていた理由について、SNCはFAQで、最終月の利用料金の請求や問い合わせ対応のため、退会後も一定期間情報を保持していると説明しています。解約から日が浅い人は、自分も対象になりうると考えておくのがよさそうです。
経緯を時系列で並べると、不正アクセスが10月19日、SNCがそれを確認してサーバを止め、通信を遮断したのが23日、漏えいの項目と件数を把握したのが24日、公表が27日でした。原因は「第三者からの不正アクセス(調査中)」とされ、27日付の発表では侵入の経路は示されていません。SNCは個人情報保護委員会に報告し、原因と影響範囲の調査を続けています。
書き方にも注意が要ります。発表文は「漏洩を確認」と確定の形で書いていますが、FAQは件数を「流出した可能性のある個人情報は最大258.6万件」と表し、対象者の特定と範囲の確認を進めているとしています。2,585,481件はSo-netとplala(Sコース)の会員情報2区分の合計で、メールアドレス数や口座・通知書の件数とは別に数えられています。自分が含まれるかどうかは、SNCやドコモからの個別の連絡と、公式の窓口で確かめるのが確実です。
10月は、innovaTopiaで伝えたソースネクスト(流出の可能性22,519,960件)やバーガーキングの公式アプリ(約1,118万件)など、国内の会員基盤への不正アクセスの公表が続いています。インターネット接続事業者の会員データベースは、回線とメールという、生活の基盤に近い情報をまとめて預かる場所です。SNCが原因究明とセキュリティ対策の見直しを掲げているいま、侵入の経路がどこまで明らかにされるかは、同じ仕組みを持つほかの事業者にとっても手がかりになるはずです。
【関連記事】
モスカード113万件の番号・PIN・残高が流出、委託先バリューデザインに不正アクセス
委託先のバリューデザインへの不正アクセスが、委託元のモスの利用者に及んだ事案。カード番号とPIN、残高の組み合わせが外に出た。
ソースネクストに不正アクセス、会員情報取得APIの悪用で2,252万件が流出の可能性
10月に公表された大規模な事案。会員情報を返すAPIが悪用され、パスワードを含む22,519,960件が流出した可能性がある。
バーガーキング公式アプリに不正アクセス、会員情報約1,118万件が漏えい
公式アプリの会員情報で、氏名・電話番号・生年月日がそろって漏れた事案。カード番号やパスワードよりも、本人を名指しで装う連絡に注意したい。
情報が漏れたかもしれないときの手引き|メール・パスワード・カード・口座別の対処と相談先
漏れた情報の種類ごとに、まず確かめることと、応じてはいけない連絡、相談先を整理した手引き。メールアドレスやIDとパスワードの章もある。
【編集部後記】
メールのパスワードが漏れた4つのサービスのドメインを眺めると、gyao.ne.jp、vaio.ne.jp、postpet と、懐かしい名前が並んでいます。
メールアドレスは、一度ほかのサービスに登録すると、なかなか手放せない連絡先です。作ったときのサービスの名前は変わっても、アドレスはログインIDや再設定の宛先として、あちこちに残り続けます。
10年前に作ったあなたのメールアドレスは、いま、いくつのサービスの鍵を受け取る場所になっていますか。
【用語解説】
ユーザーID
So-netのマイページにログインするためのID。今回漏えいした項目の一つだが、ログインに使うパスワードの漏えいは確認されていない。
インターネット接続用ID
回線を通じてインターネットに接続するときに入力するID。マイページのユーザーIDとは別のもので、So-net・plala(Sコース)ともに漏えいの項目に含まれた。
メールアドレスパスワード
メールの送受信に使うパスワード。マイページのログインパスワードとは別に設定される。今回はSo-netの4つのメールサービスで、メールアドレスとともに漏えいした。
基本メールボックス
So-netのメールサービスのうち、無料で提供されているメールボックス。FAQによると、今回のメールアドレスパスワードの漏えいの対象ではない。
A-Box(追加メールボックス)
So-netの会員が有料で追加できるメールボックス。今回、メールアドレスとメールアドレスパスワードの漏えいが確認された4サービスの一つ。
二次被害
漏えいした情報が悪用されて生じる被害。本人の名前や電話番号を使ったなりすましの連絡や、盗まれたパスワードによる不正なログインなどがある。SNCとドコモは、10月27日時点で本件に起因する二次被害は確認していないとしている。
【参考リンク】
So-net 会員データベースへの不正アクセスに関するご質問と回答(外部)
So-netが本件の疑問に答えるFAQ。パスワードが漏えいしたメールサービスの見分け方と、サービスごとの変更手順を案内している。
ドコモ光「plala(Sコース)」お客さま情報流出のお知らせ(外部)
NTTドコモによる本件の案内。plala(Sコース)で流出した項目と、対象外のplala系サービス、専用の相談窓口を示している。
So-net マイページ(外部)
So-net会員向けのマイページ。契約中のメールサービスを確かめられ、漏えい対象のメールアドレスパスワードもここで再設定する。
個人情報保護委員会(外部)
個人情報保護法を所管する国の行政機関。個人情報の漏えいが起きた事業者からの報告を受け付ける。SNCは本件をここに報告している。
【参考記事】
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出(ITmedia NEWS)(外部)
2026年10月27日の記事。So-netとplala(Sコース)の件数の内訳と、パスワードが漏れた4つのメールサービスの性格を説明する。
So-netの会員情報など258万件超が漏えい 不審な連絡への警戒を呼びかけ(ITmedia Mobile)(外部)
2026年10月27日の記事。同日21時25分の更新で、plala(Sコース)の利用者に向けたNTTドコモの案内の内容を追記している。
So-net、不正アクセスで約258万件の会員情報流出 一部メールのパスワードも(Impress Watch)(外部)
2026年10月27日の記事。メールサービスごとのアドレス数と、同日のパスワード初期化、マイページでの再設定の案内をまとめている。