
泊まるホテルの名前、予約金額、同伴者の名前、そしてカードの下4桁と有効期限。楽天トラベルの発表で、不正アクセスの対象になった予約者の情報です。カード番号の全桁は含まれていませんが、こうして並べると、実際の予約に沿った連絡を組み立てられるだけの材料がそろっています。
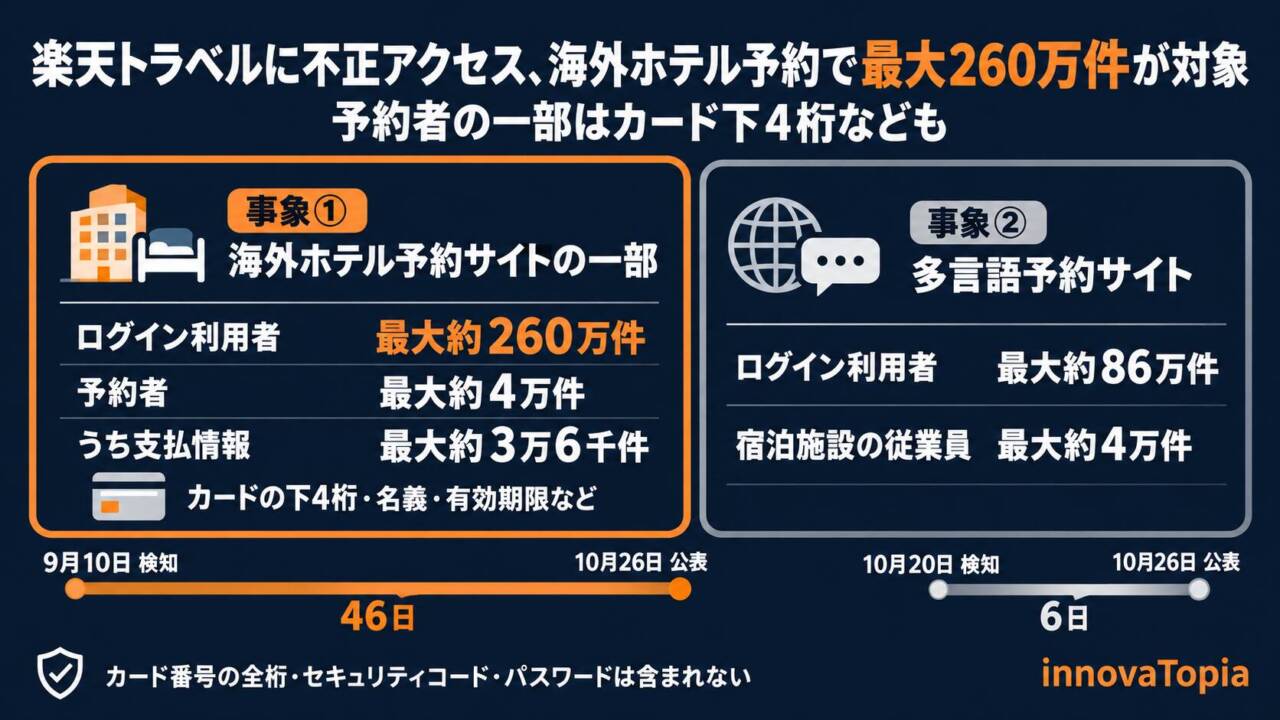
楽天グループは2026年10月26日、旅行予約サービス「楽天トラベル」の海外ホテル予約サイトのうち子会社Rakuten Travel Xchangeが管理・運営する一部のページと、楽天グループ自身が管理・運営する多言語予約サイトに、第三者による不正アクセスがあったと発表した。前者では予約者最大約4万件の氏名、メールアドレス、電話番号、居住国、予約情報などと、そのうち最大約3万6千件の支払情報、ログイン利用者最大約260万件の氏名などが対象となった。支払情報はクレジットカードの発行者識別番号と下4桁、名義、有効期限などで、番号の全桁とセキュリティコードは含まれない。後者ではログイン利用者最大約86万件のメールアドレスなどと、宿泊施設従業員最大約4万件のアカウント名などが対象となった。
From:  海外ホテル予約サイトの一部ページならびに多言語予約サイトに関するお詫びとお知らせ(楽天トラベル)
【編集部解説】
「最大約260万件」という見出しの数字だけで読むと、今回の発表はかえって全体がつかみにくくなります。楽天グループが公表したのは、管理・運営する会社も、異常に気づいた日も、対象になった情報も異なる2つの事象です。
1つ目(以下、事象①)は、楽天トラベルの海外ホテル予約サイトのうち、子会社のRakuten Travel Xchange(以下、RTX)が管理・運営する一部のページです。RTXはシンガポールの法人(Rakuten Travel Xchange Pte. Ltd.)で、楽天グループの説明では、世界の旅行会社にホテルの客室在庫を卸す事業を営んでいます。告知は対象エリアとして、ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部の国・地域を挙げ、韓国、台湾、香港、シンガポール、マカオなどを除いています。
楽天トラベルのヘルプによれば、楽天トラベルが自ら扱う国・地域以外の海外の宿は「Rakuten Travel Xchangeシステム」で提供されており、そこで成立した予約は予約番号が「RTRVO」で始まり、予約完了メールの送信元は「rakutentravelxchange.com」のアドレスになります。告知が対象エリアから除いた国・地域は、このヘルプが挙げる楽天トラベルの取り扱い国・地域と重なります。
2つ目(以下、事象②)は、楽天グループ自身が管理・運営する多言語予約サイトです。こちらはログインした利用者のメールアドレスと社内用の識別番号に加え、サイトの管理画面で入力された宿泊施設の従業員のアカウント名とメールアドレスも対象になりました。
件数は、事象①が予約者の最大約4万件(そのうち支払情報が最大約3万6千件)とログイン利用者の最大約260万件、事象②がログイン利用者の最大約86万件と宿泊施設従業員の最大約4万件です。いずれも「最大」の上限値で、サイトも区分も違うため、足し合わせても人数にはなりません。報道には4つを合計して約354万件とするものもありますが、予約者とログイン利用者、2つのサイトの利用者がどれだけ重なっているかは、発表からはわかりません。
告知は一貫して「不正アクセスの対象となった」と書いており、「漏えいを確認した」とは表現していません。報道では「流出か」「漏れた恐れ」といった書き方が並んでいます。対象として挙げられたのはこの2つのサイトで、楽天グループは、セキュリティ専門チームのモニタリングでも当該サイト以外では同様の事象を確認していないとしています。自分が対象かどうかは、楽天からの個別の連絡で確かめることになります。手元の予約完了メールで、予約番号の頭が「RTRVO」かどうかを見ておくと、事象①に関係しうる予約かの目安にはなります。
カードの情報についても整理しておきます。事象①の支払情報は、カード番号の先頭の桁にあたる発行者識別番号(BIN)と下4桁、名義、有効期限、国際ブランドの区分です。カード番号の全桁とセキュリティコードは含まれず、パスワード、パスポートなどの身分証明書の情報、住所も含まれていません。楽天グループは、対象となった情報だけでは決済やキャッシングなどの不正利用はできないと説明しています。
慎重に見ておきたいのは、別の使われ方です。予約者の情報には、泊まる施設の名前、予約金額、同伴者の名前と居住国が含まれます。これは一般論ですが、そこに名義と下4桁、有効期限が加わると、実際の予約に沿った「お支払いの確認」の連絡が作れてしまいます。カード番号を盗み出すのではなく、本人に入力させるための材料になりうるという点です。
旅行の予約は、この種の連絡が信じられやすい場面でもあります。Microsoftは2025年3月、Booking.comを装って宿泊業の従業員を狙うフィッシングを報告し、同じ攻撃者のグループが2023年にはBooking.comの宿泊客も狙っていたと記しています。本件との関係が示されているわけではありませんが、事象②で宿泊施設の従業員のアカウント名とメールアドレスが対象になったことは、施設の側でも受け止めておきたい事実です。
楽天グループは、対象者に順次、個別に連絡して注意喚起するとしています。予約の変更や支払いのやり直しを求めるメールやSMSが届いたら、本文のリンクは使わず、楽天トラベルの公式サイトから、その予約に対応する確認画面へ進むのが基本です。注意したいのは、「RTRVO」で始まる予約は楽天トラベルの通常の予約確認ページには表示されず、ヘルプが案内する専用のログインページで確認する仕組みになっている点です。不審な支払いの求めは、公式サイトに載っている窓口に問い合わせましょう。個別の連絡そのものを装うメールが届く可能性もあります。カードの利用明細を見て、覚えのない請求があればカード会社に相談するのも、ふだんどおり有効な備えです。
経緯を時系列で並べると、2つの事象には別々の時計が流れています。事象①は9月10日に異常を検知し、15日に原因を特定、16日にシステムの改修を終えました。その後の社内調査で顧客情報が不正アクセスの対象になったことを確認し、公表は10月26日です。検知から公表までは46日でした。事象②は10月20日に不正アクセスの可能性を検知して同日に原因を特定し、21日に改修、26日に公表しています。こちらは6日です。
46日をそのまま「遅れ」と読むのは早計です。システムの改修と、誰のどの情報が対象だったかを調べて確かめる作業は別で、後者には時間がかかります。発表から読み取れる日付は検知・原因特定・改修の3つで、不正アクセスが始まった時期と、顧客情報が対象だったと確かめた日は、まだ示されていません。原因の中身や侵入の経路も、26日付の告知では明らかにされていません。
楽天グループは、日本の個人情報保護委員会と国外の各関係当局に報告したとしています。対象者の居住国別の内訳は示されていません。多言語予約サイトについては、英語、韓国語、繁体字(香港・台湾)の問い合わせフォームが案内されています。
10月には、innovaTopiaで伝えた旅行予約サイト「skyticket」の第2報でも、カード情報の扱いが焦点になりました。旅行予約サイトは、氏名やカードの情報だけでなく、「いつ、どこに、誰と泊まるか」を預かる場所です。楽天グループは、セキュリティ対策の強化など再発防止に取り組むとしています。原因と経路がどこまで示されるかは、子会社や外部の仕組みに支えられた予約のページを持つ旅行サービス全体にとって、手がかりになるはずです。
【関連記事】
skyticket、カード情報最大6,140名分の流出を第2報で公表 2018年以前の決済ログが残存
同じ10月に公表された旅行予約サイトの事案。カード情報を保管しない方式へ移った後も、会費の決済ログにカード情報が残っていた。
【解説】ホテル客室に隠したPCからフィッシングメール、兵庫県警が逮捕と報道 送り主を隠す手口と施設・受信者の備え
ホテルの回線がフィッシングメールの送り元に使われたとみられる事案。報道の経緯と手口の仕組み、施設と受信者の備えを整理した。
情報が漏れたかもしれないときの手引き|メール・パスワード・カード・口座別の対処と相談先
漏れた情報の種類ごとに、まず確かめることと、応じてはいけない連絡、相談先を整理した手引き。クレジットカード情報の章もある。
不正利用・不正送金は補償される?カード・銀行・スマホ決済・証券の期限と条件|お金は戻るのか
カードの不正利用などが起きたとき、補償を受けるための届け出の期限と条件を、カード・銀行・スマホ決済・証券ごとにまとめている。
【編集部後記】
宿泊施設の従業員、最大約4万件。今回の発表のなかで、見出しにほとんど出てこなかった数字です。
予約サイトの管理画面は、宿の人が客室や料金を入れ、届いた予約を受け取る場所です。旅行者にとって予約サイトが旅の入り口なら、宿にとっては毎日の仕事の窓口でもあります。
予約サイトの「利用者」と聞いて、フロントの向こう側で画面に向かう人の顔まで思い浮かべたことは、ありましたか。
【用語解説】
発行者識別番号(BIN)
クレジットカード番号の先頭の桁で、カードを発行した会社やカードの種類を示す番号。今回の事象①では、下4桁や名義、有効期限とともに不正アクセスの対象となった。
国際ブランド
Visa、Mastercard、JCBなど、カードの決済網を運営するブランドのこと。楽天の告知では「国際ブランド区分」として、支払情報の項目に挙げられている。
セキュリティコード
カードの裏面などに印字された3〜4桁の番号で、通信販売などでカードを持っていることの確認に使われる。今回の対象情報には含まれていない。
フィッシング
実在の企業やサービスを装ったメールやSMSで偽のサイトへ誘導し、IDやパスワード、カード番号などを入力させて盗む手口。実際の予約内容に沿った文面は見抜きにくくなる。
社内用の識別番号
楽天が利用者や宿泊施設の従業員を区別するために、社内で付けている番号。今回の2つの事象で、対象となった情報のすべての区分に含まれている。
多言語予約サイト
楽天トラベルが外国語で提供する宿泊予約サイト。今回の事象②の舞台で、問い合わせ先は英語、韓国語、繁体字(香港・台湾)で用意されている。
【参考リンク】
【海外宿泊】予約番号「RTRVO~」から始まる予約について(外部)
楽天トラベルのヘルプ。RTXシステムで成立した予約の見分け方と、専用ログインページでの予約確認、問い合わせ先を案内している。
Rakuten Travel Xchange(外部)
楽天グループのホテル卸の事業。世界の旅行会社に向けて、ホテルの料金と客室在庫を、APIや旅行会社向けの専用ポータルで提供している。
個人情報保護委員会(外部)
個人情報保護法を所管する国の行政機関。漏えい等の報告を事業者から受け付けており、楽天グループは本件をここに報告している。
【参考記事】
楽天トラベルに不正アクセス 海外予約で260万件など(Impress Watch)(外部)
2026年10月26日の記事。2つのサイトの検知から改修までの日付と、事象ごとの対象情報、対象外の国・地域をまとめている。
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も(ITmedia NEWS)(外部)
2026年10月27日の記事。RTXをシンガポールの子会社と説明し、海外予約サイトの問題が9月に発覚していた点を伝えている。
楽天トラベルで2件の不正アクセス、海外ホテル予約サイト・多言語予約サイトで合計最大約350万件の個人情報が対象に(INTERNET Watch)(外部)
2026年10月26日の記事。2件の不正アクセスの対象情報を区分ごとに整理し、発表された件数の単純な合計を約354万件と示している。
Phishing campaign impersonates Booking.com, delivers a suite of credential-stealing malware(Microsoft Security Blog)(外部)
2025年3月13日の記事。Booking.comを装い宿泊業の従業員を狙ったフィッシングの手口と、推奨する対策を解説している。