
脆弱性を直す更新は、公開から14日以内に当てる。SCS評価制度のこの基準は、10月28日の改訂でも数字は動いていません。それでも、ガイドと解説書を読むと運用の考え方は変わっています。同じ日に公開された4つの文書から、★3と★4が何を、誰に、どこまで確かめられるのかを読み解きます。
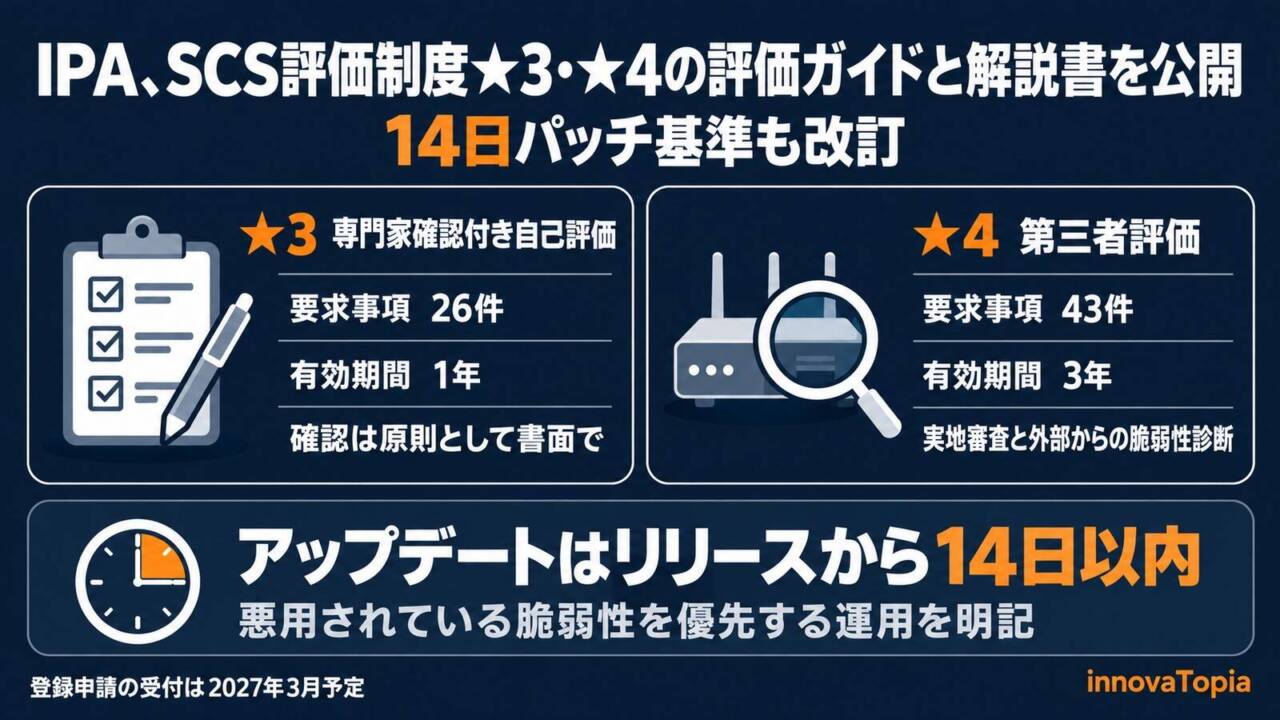
情報処理推進機構(IPA)は2026年10月28日、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の★3・★4に関する自己評価等ガイド、★4第三者評価ガイド、★4技術検証ガイド、要求事項・評価基準解説書を公開し、要求事項・評価基準をVer.1.1に更新した。要求事項は★3が26件、★4が43件で、有効期間は★3が1年、★4が3年である。更新では、14日以内のアップデートを求める評価基準から、期限内に適用できない場合の対策の列挙をガイドと解説書へ移した。★4の技術検証では、インターネットとの境界に置く機器のOSとファームウェアにCVSS基本値7.0以上の脆弱性がないことを、原則として外部からの脆弱性診断で確かめる。登録申請の受付は2027年3月開始の予定である。
From:  要求事項・評価基準(SCS評価制度)|IPA 独立行政法人 情報処理推進機構
【編集部解説】
2026年7月に、SCS評価制度のメールニュース開始を機に制度の全体像を紹介しました(112924)。その時点では「秋頃」とされていた評価用のガイドが、10月28日にそろって公開されました。★3・★4を取る企業が、何を、誰に、どこまで確かめられるのか。その具体的な手順を、今回の評価用ガイドで読めるようになりました。
新たに公開されたのは4つの文書です。土台にあるのは、要求事項と評価基準を一覧にした「★3・★4 要求事項・評価基準」(Excel)で、こちらは今回Ver.1.1に改められました。そこから、自社で点検するための「自己評価等ガイド」と記入用のアセスメントシート、評価機関向けの「★4 第三者評価ガイド」、外部からの脆弱性診断を定めた「★4 技術検証ガイド」、考え方と事例をまとめた「要求事項・評価基準 解説書」が枝分かれしています。
まだ出ていないのは、申請そのものの手続きを示す「★3・★4 登録申請の手引」です。IPAのよくある質問によれば、手引は2026年11月末頃に公表され、登録申請の受付は2027年3月に始まる予定です。
14日以内のアップデート基準:変わったところ、変わらないところ
今回の改訂で、実務への影響がいちばん大きいのは評価基準4-4-4-2です。会社支給のパソコンやサーバ、スマートデバイス、インターネットとの境界に置くネットワーク機器について、深刻な脆弱性を直すアップデートを、リリースから14日以内に適用するよう求める基準です。★3の基準なので、★4を目指す企業にもそのまま課されます。
14日という期限と、対象の線引きは変わっていません。ベンダーが「重大(Critical)」「高リスク(High Risk)」とするもの、CVSSの基本値が7.0以上のもの、ベンダーが深刻度を示していないもの、のいずれかが対象です。
変わったのは、期限内に適用できないときの扱いです。3月の版では、機能の無効化、ベンダーの回避策、ネットワークからの分離、通信の監視と遮断という4つの対策が基準の本文に書かれていました。新しい版ではこれを本文から外し、自己評価等ガイドと解説書で説明する形にしています。IPAはこの変更の狙いを、国内外の情勢の変化に合わせて機動的に見直せるようにするため、と説明しています。
ガイドと解説書が示しているのは、14日という原則を保ったまま、実際に悪用されているかどうかで優先順位を付ける運用です。解説書は、該当する脆弱性のすべてに期限内で対応するのは現実的に難しい場合があると認めたうえで、悪用の状況を加味して緊急度の高いものを特定し、優先的に期限内に対応する運用を「許容され得る」と書いています。その根拠として、実際に悪用される脆弱性は非常に限られているという報告を挙げ、米国CISAが2021年11月に公表した資料を示しています。この資料は、公開されている脆弱性(CVE)全体のうち、公に悪用が確認されたものは4%にとどまるとしています。
一方で、悪用されている脆弱性への姿勢は厳しいままです。解説書は、CVSS 7.0以上で、情報公開の時点で攻撃が観測されている、またはその蓋然性が高いとして公的機関などの情報源に載った脆弱性について、機器がインターネットにどれだけ露出しているかにかかわらず、14日以内に適用しなければならないとしています。さらに短い期間での対応も勧めています。情報源としては、IPA「重要なセキュリティ情報」、JPCERT/CC「注意喚起」、米国CISAの「KEV」、EUの脆弱性データベース「EUVD」が例示されています。
自己評価等ガイドの適合基準は、攻撃が観測されている脆弱性でも、動作検証に時間がかかるなどやむを得ず14日以内に適用できない場合には、対応計画を立てたうえで、適用までのあいだ、機能の無効化、ベンダーの回避策、ネットワークからの分離などを行うよう求めています。不正な通信を遮断する機器やソフトウェアを導入済みであれば、監視や設定を一時的に強化する方法も挙げています。基準の本文にも、やむを得ない場合のリスク低減策を求める規定は残っています。解説書の「14日以内」を原則、ガイドの代替策をやむを得ない場合の例外と読むことはできますが、両者の関係は文書の上では明示されていません。登録申請の手引やよくある質問での補足が待たれるところです。
攻撃が観測されていない脆弱性については、IPAは、対応計画を策定し、完了まで管理・記録することなどを前提に、対応期限を延ばす運用を認めると説明しています。ただし、何もしなくてよいわけではありません。自己評価等ガイドは、アップデートの対応計画を立て、完了するまで管理し、記録することを適合の条件にしています。解説書は、すぐには対応しないと判断したものも含めて、脆弱性ごとに対象機器、CVSSの値、対応期限、対応履歴を残す記録表の例まで示しています。
もう一つ、解説書には読み落とせない一文があります。VPN機器などインターネットとの境界に置く機器は、CVSSの値が7.0未満でも、悪用が確認された脆弱性なら「可及的速やかに」アップデートするよう強く推奨しています。基準の線引きは対象を絞るためのもので、7.0未満を放置してよいという意味ではない、という念押しです。
★3は「書面の確認」、★4は「外から確かめる」
★3と★4の違いは、要求事項の数だけではありません。確かめ方の深さが異なります。
★3は「専門家確認付き自己評価」です。自己評価等ガイドによれば、★3確認責任者は組織の内部の人でも外部の人でもよく、記入されたアセスメントシートを、網羅性、正確性、適時性、一貫性といった観点で確かめ、妥当と判断すれば署名します。この確認は、原則としてシートに書かれた情報だけで妥当性を確かめるもので、対策が実際に講じられているかまでは求めていません。記載が事実かどうかの責任は、申請する組織が負います。
★3の値打ちは、対策の実在を第三者が保証することではなく、同じ物差しで自社を点検し、その結果を経営層が自己適合宣言として名前を出して示すことにあります。発注側が★3を確かめる場面では、この性格を理解しておくと読み違いを防げます。
★4は第三者評価です。評価機関が評価計画を立て、適用範囲を確かめ、文書を確認したうえで、実地審査を必ず行います。実地審査は原則として1拠点で、合意があればオンラインでも行えます。不適合を指摘された組織は、指摘文書を受け取ってから1か月以内に改善を報告します。期間内であれば、改善は複数回行えます。
★4にだけある工程が、技術検証です。対象はVPN装置、ルータ、ファイアウォールなど、外部から直接アクセスできる境界のネットワーク機器で、技術検証事業者が外から疑似的な攻撃の通信を送り、機器のOSとファームウェアにCVSS 7.0以上の脆弱性が残っていないかを確かめます。対象機器の候補は原則5台です。6台以上ある場合は、製造元とモデルが同じものを代表機にまとめるなどの手順を踏み、重要なシステムにつながる機器を第一に、公開しているポートが多い機器を第二に優先して選びます。最終的な対象は、稼働への影響を踏まえて受診する組織が確定します。TCPは1番から65535番までのすべてのポートを調べます。なお、機器がすべてプロバイダーなどの管理下にあって診断の許可が得られない場合や、文書確認の開始日から過去1か月以内に、指定を受けた事業者による同等以上の診断を受けている場合は、証跡の審査によって診断を免除する仕組みもあります。
脆弱性が見つかっても、その場で不合格にはなりません。合否の判定をいったん保留し、是正の機会が設けられます。診断結果を受け取った日から14日以内にアップデートで解消し、修正版が公開されていない場合に限って、リスクを下げる対策を講じます。再診断などは、初回診断の合否結果を受け取ってから1か月以内に依頼できます。起点は日々のパッチ運用と異なりますが、ここでも「14日」という時間の感覚が、評価の場に持ち込まれています。
診断を受ける側の準備も、ガイドに具体的に書かれています。経営層か情報セキュリティの責任者が診断を承認すること、検知や遮断をする可能性のあるCSIRTやSOCに事前に知らせること、IPSやWAFについて、診断の期間に限って診断元の通信を許可し、終了後に元へ戻すことです。社内の了承が得られなければ設定を変えずに診断を受けることもできますが、そのために所定の確認ができなかった場合は不適合として扱われます。運用や保守を委託している企業は、委託先との段取りまで含めて準備することになります。
どこまでを「自社」と数えるか
解説書は第3章の16ページを、取得単位と適用範囲の考え方に充てています。★を取る単位は原則として法人か個人事業主ですが、確認責任者や評価機関の妥当性確認を前提に、事業部や企業グループの単位でも取得できます。プロジェクトのような期間限定の組織は対象になりません。
適用範囲に含めるのは、インターネットからの通信を受け付けるもの、インターネットで外部と通信するもの、その間の通信を制御するものです。インターネットに公開しているサーバは必ず含めます。私物の端末を業務に使う場合(BYOD)も、原則として含めます。一方、工場の制御システム(OT)、販売する製品、社外向けに提供するITサービスの基盤などは、解説書が示す条件のもとで対象外とします。ただし、これらが適用範囲内のIT基盤とつながっていて、その境界に所定の防護がなければ、制御システムであっても範囲に含めなければなりません。
解説書には、社員100〜300名、情報システムの担当が2名という製造業を想定した設定例や、企業グループの中で親会社単体、グループ、子会社単体で登録する3つの例が載っています。範囲から外すものがあれば、対象と理由を一覧にして示す必要があります。自己評価等ガイドは、人事管理や営業管理といった特定の業務のシステムだけを適用範囲にすることはできない、と明記しています。★は、定めた取得単位が日々使うIT基盤について、除外するものとその理由も明らかにしたうえで示すものだということです。
受注側と発注側に何が変わるか
受注側の企業にとっては、取引先ごとに違うチェックシートへ答える代わりに、一つの物差しで自社の対策を示せる道が具体的になりました。★3なら、自己評価等ガイドと、81の評価基準を並べた★3用のアセスメントシートが、そのまま社内点検の手順書になります。IPAの解説書は、中小企業が自己宣言する「SECURITY ACTION」の一つ星・二つ星の取り組みが、この制度の土台になるとも書いています。
発注側にとっては、★の意味を読み分ける材料がそろいました。★3は原則として書面での確認、★4は実地審査と技術検証を含む第三者評価です。解説書は、親会社が提供するグループ共通のネットワークなどについて、提供元が★を登録しているかを確かめる方法も挙げています。なお、★の取得は任意で、取引の条件にするかどうかは契約の当事者が決めることだと、IPAはよくある質問で示しています。
今回のガイドは、評価の側にも義務を課しています。評価機関や技術検証事業者には、業務で得た非公開の情報、とりわけ脆弱性に関する情報を秘密として扱う義務があります。評価結果などの文書は、電子ファイルなら暗号化、紙なら施錠して保管し、保管期間が過ぎたら復元できない形で破棄して、その記録を受診した組織などへ送ることになっています。組織の弱点にふれる情報を扱う制度だからこそ、その情報を預かる側の作法も、同じ文書の中で定められています。
実際に悪用されているかどうかで対応の順番を決める考え方は、米国CISAが2021年にKEVの公開とともに打ち出したものです。SCS評価制度の解説書もCISAの資料を引きながら、悪用状況を加味した優先順位付けを説明しています。具体策を基準の本文からガイドと解説書へ移し、見直しやすい形にしたことは、制度を固定した「チェックリスト」としてではなく、脅威の変化に合わせて運用を更新していく基準として育てていく姿勢と読むことができます。2027年3月の受付開始までには、11月末頃の登録申請の手引、12月下旬の評価機関・技術検証事業者・研修事業者の公表、2027年1月以降のSCSセキュリティ専門家の公表が控えています。準備を始める企業にとっては、いま公開された文書が、もっとも確かな出発点になります。
【関連記事】
IPAがSCS評価制度のメールニュースを開始|経産省・IPAが進める新制度と、いま押さえたい注意点
2026年7月10日の記事。制度の全体像と★3・★4の違い、ISMSとの関係、制度名を使った勧誘への注意喚起を整理した。
SCS評価制度 適合診断サービス「SCS Navi」——可視化の射程と、制度の外側
制度の開始に先立って登場した適合診断サービス「SCS Navi」を取り上げ、チェックリストで示せる対策の範囲と、制度の外側を考えた。
【解説】Ivanti・BeyondTrust・Citrixでゼロデイ攻撃が相次ぐ VPNとリモートサポート機器が修正前から標的に
★4の技術検証が対象とする境界機器が、修正の前から攻撃に使われた事例。利用者が機器の所在と版を把握しておく大切さを整理した。
【解説】IPA・NCOなどが不正アクセスで一斉に注意喚起、事業者に3つの点検を要請
2026年10月9日の一斉注意喚起を整理した記事。外部公開アプリ、外部サービス、保有データの3つの点検を事業者に求めている。
【編集部後記】
解説書の事例に出てくる製造業は、社員100〜300名で、情報システムの担当は2名です。この2人が、毎日のように公開される脆弱性情報からKEVやIPAの注意喚起に載ったものを拾い、14日の期限と照らし合わせていく。整った手順も、担い手の数で重さが変わります。
IPAは、★3・★4の取得を目指す中小企業向けに、お助け隊サービス(新類型)の実証を無償で進めています。期間は2027年9月までの予定で、2027年3月の受付開始をまたぎます。この伴走をどこまで使えるかが、小さな会社の準備を左右しそうです。
【用語解説】
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を0.0〜10.0の数値で表す共通の尺度。SCS評価制度は、「基本値」が7.0以上の脆弱性を、14日以内のアップデートや技術検証の対象を絞る線引きに使っている。
CVE
公開された脆弱性の一つひとつに付けられる共通の識別番号。「CVE-年-番号」の形で表し、各国の機関や製品ベンダーが同じ脆弱性を同じ番号で指し示せるようにしている。
KEV(Known Exploited Vulnerabilities Catalog)
米国のサイバーセキュリティ・インフラストラクチャー安全保障庁(CISA)が公開している、実際に悪用が確認された脆弱性の一覧。2021年11月に公開が始まった。SCS評価制度の解説書は、悪用の有無を判断する情報源の一つとして挙げている。
★3確認責任者
SCS評価制度の★3で、登録を希望する組織が記入したアセスメントシートを確認し、妥当と判断すれば署名または記名する者。組織の内部の者でも外部の者でもよい。
技術検証
SCS評価制度の★4で行う工程。インターネットとの境界に置くネットワーク機器のOSとファームウェアに、CVSS基本値7.0以上の脆弱性がないことを、原則として外部からの脆弱性診断で確かめる。
取得単位・適用範囲
取得単位は★を取る組織の単位で、原則は法人または個人事業主。適用範囲は評価の対象にするIT基盤の範囲で、インターネットに公開しているサーバは必ず含める。
自己適合宣言
登録を希望する組織が、自己評価の結果に基づいて、要求事項に適合していることを自ら宣言すること。SCS評価制度では経営層が行い、そのうえで登録を申請する。
OT(Operational Technology)
工場の生産設備やプラントなどを動かし、制御するためのシステム。情報を扱うIT(情報技術)と対比して使われる。
IPS・WAF
IPS(侵入防止システム)は、ネットワークを流れる通信を監視し、攻撃とみられる通信を検知して遮断する仕組み。WAF(Webアプリケーションファイアウォール)は、Webアプリケーションへの攻撃を防ぐための仕組み。
CSIRT・SOC
CSIRT(シーサート)は、組織内でセキュリティ事故に対応するチーム。SOC(セキュリティオペレーションセンター)は、ネットワークや機器を常時監視して攻撃の兆候を見つける拠点や組織を指す。
BYOD(Bring Your Own Device)
従業員が私物のスマートフォンやパソコンを業務に使うこと。
【参考リンク】
SCS評価制度の詳細情報(IPA)(外部)
★3・★4の要求事項の数、評価の方式、受付開始までのスケジュールをまとめた、IPAによるSCS評価制度の公式解説ページ。
よくある質問|SCS評価制度(IPA)(外部)
申請受付の開始時期、登録料、評価機関やSCSセキュリティ専門家の公表予定など、制度の手続きをQ&A形式でまとめたIPAのページ。
Known Exploited Vulnerabilities Catalog(CISA)(外部)
米国CISAが公開する、実際に悪用が確認された脆弱性の一覧。SCS評価制度の解説書も、悪用状況を判断する参照先の一つに挙げている。
重要なセキュリティ情報(IPA)(外部)
悪用のおそれが高い脆弱性について、IPAが緊急の対策を呼びかける情報の一覧。SCS評価制度の解説書が挙げる参照先の一つ。
注意喚起(JPCERT/CC)(外部)
国内で被害が懸念される脆弱性や攻撃について、JPCERT/CCが対策を呼びかける情報の一覧。解説書が挙げる参照先の一つ。
European Union Vulnerability Database(ENISA)(外部)
EUのサイバーセキュリティ機関ENISAが運営する、欧州の脆弱性データベース。SCS評価制度の解説書が挙げる参照先の一つ。
SECURITY ACTION(IPA)(外部)
中小企業が情報セキュリティ対策への取り組みを自己宣言する、IPAの制度。一つ星と二つ星の2段階で宣言する仕組みになっている。
サイバーセキュリティお助け隊サービス(新類型)実証事業(IPA)(外部)
★3・★4の取得を目指す中小企業を伴走して支援するサービスの実証事業。参加費は無償で、15の事業者がサービスを提供する。
【参考記事】
Reducing the Significant Risk of Known Exploited Vulnerabilities(CISA)(外部)
2021年11月3日の資料。公開済みCVEのうち公に悪用されたのは4%とし、KEVに基づき対応の優先順位を付ける考え方を示す。
IPA が SCS評価制度の詳細を公表(ScanNetSecurity)(外部)
2026年4月24日の記事。IPAが4月21日に公表したSCS評価制度の詳細情報をもとに、★3・★4・★5の評価方式を紹介する。
中小企業のSCS評価制度 ★3 ★4 取得を無償で支援 ~ サイバーセキュリティお助け隊サービス(新類型)実証事業(ScanNetSecurity)(外部)
2026年9月17日の記事。15事業者のサービスを中小企業が無償で試せる実証事業の概要と、参加するまでの手順を伝えている。