
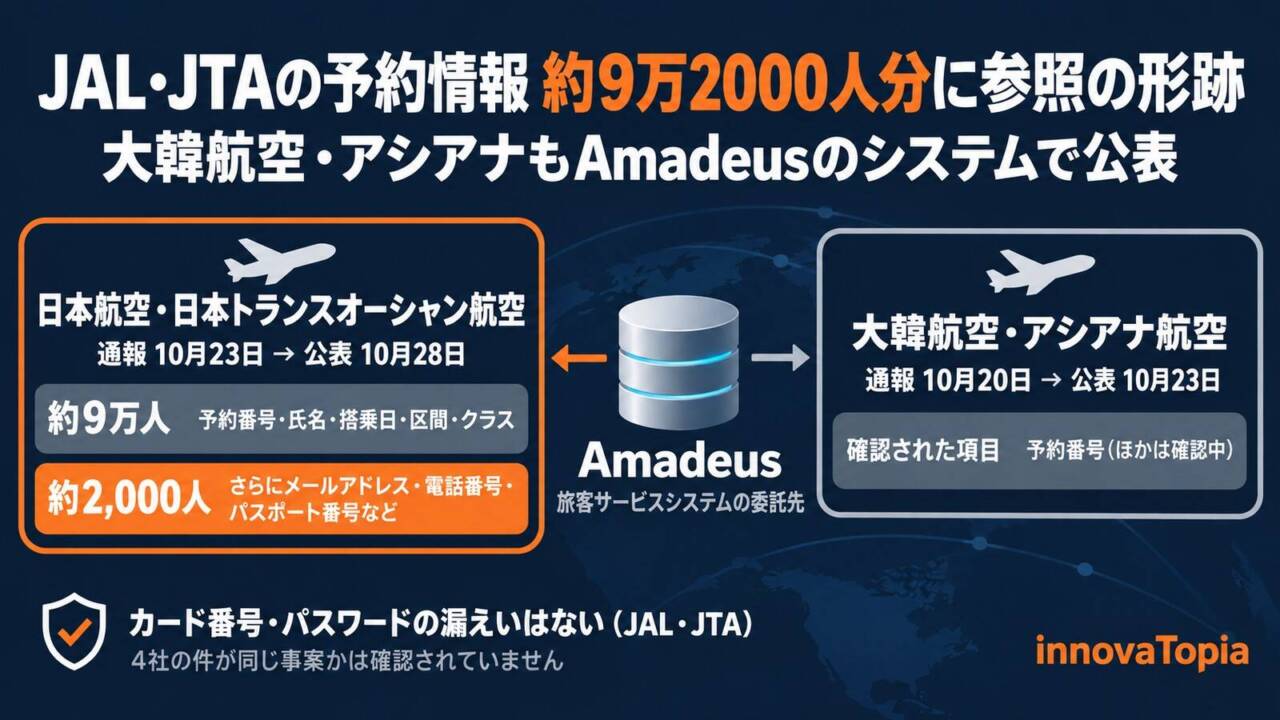
10月20日の夜に韓国の2社、23日に日本の2社。スペインのAmadeusから、予約情報への不正アクセスをめぐる通報が届いた日付です。JALとJTAが公表した約9万2,000人は、その日本側の数字にあたります。4社の件が同じものかはまだわかりませんが、航空各社が予約を同じ会社の基盤に預けているという事実は、すでに見えています。
日本航空と日本トランスオーシャン航空は2026年10月28日、旅客サービスシステムの委託先Amadeus IT Group, S.A.から、同社システムへの不正アクセスにより、予約情報の一部が外部から参照された形跡があるとの報告を10月23日に受けたと発表した。対象は両社便名の予約記録の一部で、参照された形跡がある期間は2023年8月10日から2026年9月23日である。
約9万人は予約番号、氏名、搭乗日、搭乗区間、搭乗クラス、約2,000人はさらにメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号などで、合計約9万2,000人である。クレジットカード番号とパスワードの漏えいはなく、運航への影響もない。両社は対象者に個別に連絡するとし、10月29日から専用窓口を開設する。
From:  Amadeus社が提供する旅客サービスシステムへの不正アクセスについて(日本航空・日本トランスオーシャン航空)
【編集部解説】
見出しに並ぶ「約9万2,000人」は、日本の2社の数字です。Amadeusのシステムをめぐっては、韓国の大韓航空とアシアナ航空も、その5日前の10月23日に、顧客の予約番号が流出した情況があると公表しています。同じ一つの事案かどうかはまだ確かめられていませんが、各国の航空会社が同じ会社の基盤に予約を預けているという構図の中に置くと、今回の発表はつかみやすくなります。
旅客サービスシステムは、航空券の予約、発券、搭乗手続きを受け持つ、航空会社の旅客事業の土台です。JALグループは2014年7月、スペインのAmadeusが提供する「Altea」の採用で合意し、国内線と国際線で別々に持っていた仕組みをAlteaへ移して、予約情報を一元化すると発表していました。Amadeusは自社のサイトで、Altéaの顧客を130社超としています。ただし、今回の告知はシステムの製品名を挙げておらず、Amadeusのどの仕組みに対する不正アクセスだったのかは示されていません。
対象は、JALとJTAの便名の予約記録の一部で、外部から参照された形跡がある期間は2023年8月10日から2026年9月23日です。約9万人については予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが、約2,000人についてはそれに加えてメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、便名、航空券番号、座席番号などが、外部から参照された形跡がありました。クレジットカード番号と各種パスワードの漏えいはないとしています。Amadeusは必要なセキュリティ対策をすでに終えており、10月28日の告知の時点で、情報が不正に使われた事実は確認されていないといいます。
告知の言葉づかいにも目を留めておきます。JALは「外部から参照された形跡」と書き、「漏えい」という語はカード番号とパスワードについて「漏えいはございません」と述べる箇所でしか使っていません。一方、国内外の報道には「漏えい」「盗まれた」といった表現が並びました。記録が見られた跡があることと、その情報が悪用されたことは、分けて受け止める必要があります。ただし、悪用が確認されていないことは、漏えいがなかったことを意味するわけではありません。ここでは、JALとJTAが確認した範囲を表す「外部から参照された形跡」という言葉に揃えます。韓国の2社の告知は「流出した情況」という表現を使っています。
韓国の2社の告知は、経緯をもう少し具体的に書いています。両社は調査中としたうえで、これまでに把握したところでは、Amadeusのシステムのアカウントに付与されたログイン認証情報を使った、権限のないアクセスで起きたと説明しています。発生は2023年8月から2026年9月のあいだと推定され、正確な時期は調査中としています。Amadeusからの正式な通報は、大韓航空が10月20日22時44分、アシアナ航空が同日22時49分でした。いずれも韓国の個人情報保護委員会に届け出て、自社のシステムやデータベースへの侵害の形跡はないことを確かめたとしています。
韓国の2社で確認された項目は、一部の顧客の予約番号です。そのほかの項目はAmadeusを通じて確認中で、わかりしだい対象者に知らせるとしています。Amadeusからは、権限のないアクセスの遮断と、ダークウェブの監視を始めたとの報告を受けたといいます。大韓航空は、それにとどまらない保護措置と再発防止策をAmadeusに求めているとしています。
JALとJTAが示したのは、予約記録が外部から参照された形跡のある期間で、2023年8月10日から2026年9月23日です。韓国の2社は、事故が2023年8月から2026年9月のあいだに起きたと推定しています。日付の範囲は重なりますが、期間が指すものは同じではありません。4社の件が同じ一つの不正アクセスによるものかどうかは、各社の告知からは判断できません。JALとJTAの告知は侵入の経路に触れていません。Amadeusからの通報は、韓国の2社が10月20日の夜、JALとJTAが23日で、日付では3日の違いがありますが、JALとJTAが受け取った時刻や、通報の順序の理由は示されていません。
10月29日朝の時点で、本件についてのAmadeus自身の声明や、この4社以外の航空会社による同種の告知は見当たりません。Amadeusのニュースルームにも、本件への言及はありません。Altéaの顧客数「130社超」は製品の規模を示す数字で、今回の影響の広がりを示すものではありません。どの製品や環境が対象になり、影響がどこまで及んだのかは、Amadeus自身の説明を待つことになります。
9月から10月にかけては、Amadeusの名前が出た報道や公表がほかにもありました。ドイツのheise onlineは10月13日、Amadeusの予約関連のシステムで、認証なしに取得できるメモリーの内容に管理者の認証情報などが含まれていたと報じました。調べた予約記録の多くはLufthansaとCondorの便だったといいます。Amadeusはheiseに対し、9月21日に「予約の表示環境に影響する潜在的な脆弱性」を知らされ、修正したと答え、決済や金融のデータにはアクセスできなかったとしています。また、innovaTopiaでは10月19日に、レゴランド・ジャパン・ホテルが、Amadeusの運営する予約プラットフォームへの不正アクセスで影響を受けた可能性のある予約を1,557件とした公表を伝えました。これらと今回の航空各社の公表との関係は示されておらず、混ぜずに読むのが確かです。
では、参照された情報は何の材料になりうるのか。これは一般論ですが、予約番号、氏名、搭乗日、区間がそろうと、実際の旅程に沿った「便の変更」や「追加の手続き」を装う連絡が作れてしまいます。約2,000人については、メールアドレスや電話番号まで対象に含まれているため、そうした連絡が本人に直接届く可能性もあります。JALとJTAも、JALグループを装った不審なメール、電話、偽サイトへの誘導に注意するよう呼びかけています。
heiseの取材に答えたドイツ連邦情報セキュリティ庁(BSI)の助言は、旅行の予約情報一般に当てはまります。BSIは、データの漏えいからフィッシングが始まるまでに、かなりの時間差が生じることがあると指摘し、旅行の日が近づいたときに届く、支払いや事前のチェックインを求めるメールは、特に慎重に確かめるよう勧めています。迷ったら、航空会社の公式の窓口で確かめるのが基本です。
JALとJTAは、対象者に個別に連絡するとしています。届いた連絡に予約の変更や支払いを求める内容があっても、本文のリンクは使わず、JALの公式サイトやアプリから予約を開いて確かめましょう。専用の問い合わせ窓口は10月29日から開設され、受付は日本時間の10時から17時まで(土日祝日を除く)と案内されています。番号は、JALの公式サイトのお知らせで確かめるのが確実です。
共通の基盤には、乗り継ぎや提携する航空会社との連携をなめらかにする利点があります。JALも2014年の発表で、国内線と国際線の乗り継ぎ、ワンワールド各社のシステムとの連携の強化に加え、各国の運賃制度の変更への対応や、システム費用の低減を挙げていました。その一方で、同じ会社に業務を預ける仕組みには、ひとつの問題が国をまたいで複数の航空会社に及びうるという面もあります。何が起き、どこまで及んだのかを、航空会社ごとではなく基盤の側からまとめて示すことが、各国の利用者の安心につながるはずです。Amadeusがそれをどう示すかは、共通の基盤に支えられる旅行の仕組み全体にとって、ひとつの手本になりえます。
【関連記事】
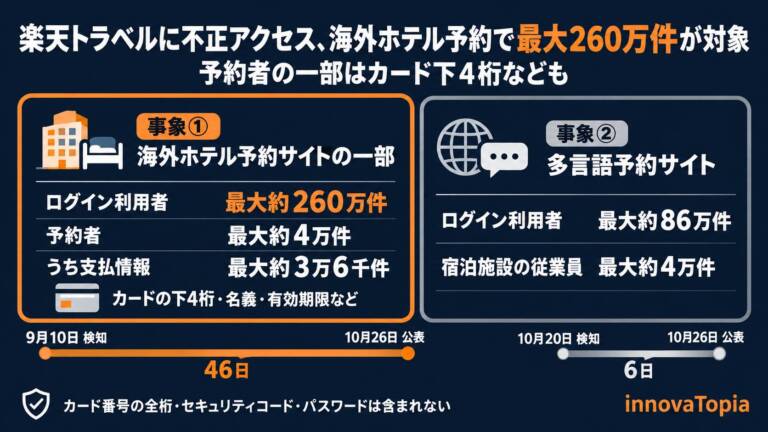
楽天トラベルに不正アクセス、海外ホテル予約で最大260万件が対象 予約者の一部はカード下4桁なども
楽天グループが10月26日に公表した旅行予約サイトの事案。子会社が運営するページと多言語予約サイトの、2つの事象を分けて整理した。
So-netに不正アクセス、会員情報258万件が漏えい plala(Sコース)も対象、メールのパスワードは5.4万件
楽天トラベルと同じ日に伝えたSo-netの会員情報の大規模な漏えい。対象となった会員の区分と、メールのパスワードの扱いを伝えている。
【解説】ファインズ約154万件・池上通信機・佐賀大学・八王子学園・両毛システムズなど、ランサムウェアと予約システムの公表・続報7件を整理
レゴランド・ジャパン・ホテルがAmadeusの予約プラットフォームについて報告を受けた件を含む、予約システムの事案の整理。
大韓航空で従業員3万件の情報漏洩、元子会社KC&Dへのサイバー攻撃が原因 ─ アシアナに続き韓国航空業界で連鎖
2025年の大韓航空の事案。売却済みの元子会社KC&Dへの攻撃から従業員の情報が漏れ、航空業界の取引先のリスクが浮かんだ。
情報が漏れたかもしれないときの手引き|メール・パスワード・カード・口座別の対処と相談先
漏れた情報の種類ごとに、まず確かめることと、応じてはいけない連絡、相談先を整理した手引き。運転免許証などの本人確認書類の章もある。
【編集部後記】
大韓航空とアシアナ航空の告知は、最後の段落に、損害を受けたときに使える権利を書いています。韓国の個人情報保護法の条文番号を挙げて、損害賠償の請求と紛争調停の申し立てができると示し、調停委員会の電話番号まで添えていました。
お詫びと注意喚起のあとに、「困ったときに自分は何ができるのか」が一行で置かれている。対象かもしれないと思ったとき、読み手がまず探すのは、案外その一行なのかもしれません。
【用語解説】
旅客サービスシステム
航空券の予約、発券、搭乗手続きなどを受け持つ、航空会社の旅客事業の基幹システムの総称。英語では Passenger Service System(PSS)。JALとJTAはAmadeusに委託している。
予約記録と予約番号
予約記録は、旅客の氏名や便、旅程などをまとめた予約のデータで、英語では Passenger Name Record(PNR)と呼ばれる。予約番号は、その予約記録を呼び出すための番号である。
委託先
企業が業務の一部を任せている外部の事業者。今回はJALとJTAが旅客サービスシステムを任せているAmadeusを指す。委託先で起きた事案でも、利用者への連絡は委託した側の企業が担うことが多い。
ログイン認証情報
システムに入るときに本人であることを確かめるための、IDとパスワードなどの組み合わせ。韓国の2社は、Amadeusのシステムのアカウントに付与されたこの情報が使われたと説明している。
ダークウェブ
通常の検索エンジンでは見つからず、特別なソフトなどを使わないと接続できないウェブの領域。盗まれた情報の売買に使われることがあり、企業が流出の兆しを監視する対象になる。
脆弱性
ソフトウェアやシステムの設計・設定の欠陥で、攻撃者に悪用されるおそれがあるもの。見つかった脆弱性は、開発元が修正してから公表されるのが一般的な手順である。
フィッシング
実在の企業やサービスを装ったメール、SMS、電話などで偽のサイトへ誘導し、個人情報や支払い情報を入力させて盗む手口。実際の旅程に沿った文面は見抜きにくくなる。
【参考リンク】
일부 고객 개인정보(예약번호) 유출 안내|대한항공(外部)
大韓航空の10月23日の告知(韓国語)。Amadeusからの通報の時刻、原因の説明、確認された項目、利用者への注意を載せている。
일부 고객 개인정보(예약번호) 유출 안내|아시아나항공(外部)
アシアナ航空の10月23日の告知(韓国語)。大韓航空とほぼ同じ構成で、通報は10月20日22時49分に受けたとしている。
Amadeus Altéa Passenger Service System(外部)
Amadeusの航空会社向け旅客サービスシステムの製品ページ(英語)。在庫、予約、発券、搭乗手続きの機能と顧客数を紹介している。
Bundesamt für Sicherheit in der Informationstechnik(BSI)(外部)
ドイツ連邦情報セキュリティ庁の公式サイト。脆弱性の通報の受け付けや、市民と企業に向けたセキュリティの注意喚起を担っている。
【参考記事】
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も(ITmedia NEWS)(外部)
2026年10月28日の記事。JALとJTAの発表をもとに、約9万人と約2,000人で異なる項目と、専用窓口の開設を伝えている。
Japan Airlines warns of data breach as country grapples with multiple cyber incidents(The Record)(外部)
2026年10月28日の記事。JALの件を、日本の企業で相次ぐサイバー攻撃と政府の動きの流れの中に置いて報じている(英語)。
Korean Air breach exposes blind spot in airline cybersecurity(The Korea Times)(外部)
2026年10月25日の記事。大韓航空とアシアナ航空の件から、外部のIT事業者に頼る航空業界の構造的なリスクを論じている(英語)。
Security vulnerability in flight booking system(heise online)(外部)
2026年10月13日の記事。Amadeusの予約関連システムの脆弱性と同社の回答を報じた。本件との関係は示されていない(英語)。